

2025年8月中旬、Salesloft Driftによる情報漏洩事件が報告され、Palo Alto Networks、Salesforce、Cloudflareといった大手企業とその顧客に影響が及んだ。攻撃者は数百ものOAuthトークンを盗み出し、悪用してSalesforce環境にアクセスし、機密データを抽出した。これは、既に実証されている大規模な被害と、将来起こりうる大規模な被害の両方を露呈した。
報告書を読み進めるうちに、私はこれを単なる「サプライチェーン攻撃」と分類することに抵抗を感じた。今回の攻撃はこれまでとは違っていた。
それは 非人間型アイデンティティの窃盗 そして信頼違反 横方向への移動TTPをさらに強化したもので、別名、ベンダー間横方向移動とも呼ばれる。 それは企業間取引攻撃だった。あるいは、もっと科学的に言えば、 (B2)ⁿ攻撃こうした信頼関係の崩壊は、攻撃の被害者が自らを守ることを非常に困難にしている。
それについて考える: アタッカー → ドリフト → セールスロフト → セールスフォース → Customer → 顧客の顧客。
各ホップで攻撃面が拡大し、 OAuthトークン 情報が盗まれたことで、攻撃者は各ベンダーを通じて信頼できる経路を確保していました。既に数百の組織が影響を受け、盗難事件の記録や100以上のAPIトークンが漏洩していることが確認されており、攻撃者がそのデータからクラウドキーやその他の認証情報を抽出することで、さらに広範囲に被害が及ぶ可能性があります。
大規模組織は数千ものパートナーシップや統合関係を抱えており、真の意味での「安全な統合」モデルは存在しません。この統合チェーンは、1対1以上の関係を生み出します。では、こうした攻撃を防止、検知、あるいはより迅速に対応し、ドミノ効果から身を守るにはどうすればよいのでしょうか?
もちろん、これはさらに大きな疑問も提起します。 SaaSプロバイダー向けの共有セキュリティモデルこれは、2020年に同様の判断を下したAWS、マイクロソフト、グーグルクラウドといったクラウドインフラ大手企業に限った話ではない。 この記事では、本当の問題がどこにあるのか、そしてベンダーとCISOの両方が、すべての依存関係を考慮し、最終的にリスクを軽減する共有責任のフレームワークをどのように構築できるかを説明します。 横方向への動きのリスク.
面白そうでしょう?ぜひ読み進めてください。もしお役に立てたなら、ご感想をお聞かせいただければ幸いです。
情報漏洩に関する詳細
複数の情報源(下記参照)によると、2025年8月、UNC6395として追跡された攻撃者が、SalesloftのDriftとSalesforceの連携機能からOAuthリフレッシュトークンを盗み出した。これらのトークンにより、Driftは700社以上の顧客に代わってSalesforceインスタンスにクエリを実行することが可能になった。攻撃者は侵入後、連絡先データ、ケースレコード、さらにはチケットや添付ファイルに埋め込まれたAPIキーまでをエクスポートした。
影響を受けた企業には、Cloudflare、Proofpoint、Palo Alto Networksといった著名企業が含まれていた。Cloudflareは、104個のAPIトークンと機密性の高いケースデータが侵害されたことを明らかにした。SalesforceとSalesloftは、Driftトークンを失効させ、AppExchangeからアプリを削除することで対応し、エンドユーザーも対策としてこの連携機能を無効化した。しかし、アクセスシークレットを含むデータが既に漏洩していた企業もあり、手遅れだったケースもあった。
さらなる分析の結果、攻撃者はSalesloftのGitHubリポジトリにアクセスでき、より詳細な偵察活動を行い、トークンの窃盗を助長した可能性が明らかになった。Googleもまた、Google Workspace環境におけるDrift Email OAuthトークンの限定的な悪用を報告している。さらに悪いことに、攻撃者は盗まれたデータからAWSキー、Snowflakeトークン、その他の認証情報を探し出し、潜在的な影響を増幅させた。
ここ数週間で公開された多くの投稿や記事は、このサイバー攻撃が「従来型の」データ侵害、SaaSの悪用、あるいはAIエージェントの侵害であったという見方をしていますが、この事件は異なります。これは純粋な例です。 IAM 複雑さ、あるいは簡単に言えば、SaaS、AI、非人間型アイデンティティ(NHI)の爆発的増加の時代に私たちが直面している完全なIAMの混乱(メッシュではない)です。Driftチャットボットは会話を自動化するように設計されたソフトウェアアプリケーションなので、自律性や独立した意思決定で動作しません。代わりに、事前に定義されたワークフローと統合内で動作します。そして、統合に使用されるOAuthはNHIです(非人間的なアイデンティティ).
私たちが学べること
私たち顧客は、(B2)ⁿに対する保護の準備ができていませんNHI攻撃
「どのベンダーが影響を受けたのか?」「ベンダーはSalesforceで当社に関するどのようなデータとアクセス権を保持していたのか?」という基本的な質問に答えるのは簡単ではありません。このような 横移動 デジタルシステムの相互接続性を露呈させる攻撃は、ハッカーを阻止することが私たちが考えているよりも難しいことを強調している。なぜなら、食物連鎖の中で、その影響に気づくのはたいてい私たち自身だからだ。
B2B2Bのリスクは現実のものであり、責任共有モデルが必要である。
これは単にDrift → Salesforce → 顧客という流れではなかった。Drift → Salesforce → 顧客SaaSデータ → クラウドサービスという流れだった。ホップを重ねるごとに影響範囲は拡大していった。ベンダーは自社のベンダーのベンダーまで考慮に入れなければならない。
トークンはアイデンティティであり、B2Bの距離に関係なく、そのように管理されるべきである。
OAuthトークンは単なる「技術的な接着剤」ではありません。それは人間以外のIDであり、人間のアカウントと同様に、有効期限が短く、スコープが限定され、定期的に更新され、監視されるべきものです。適切に保護されていなければ、攻撃者を含む誰もがそのIDを悪用できてしまうからです。
あなたの秘密情報や認証情報もデータの中に存在します。それはあなたの情報だけでなく、パートナーの情報も含まれます。
ケースノートや添付ファイルには、機密性の高いキーや設定情報が含まれていることがよくあります。CRMやサポートシステムが侵害されると、認証情報の宝庫と化します。SaaSデータ内の機密情報をスキャンしてマスキングすることは、標準的な手順となるべきです。
集中型キルスイッチは重要だ
SalesforceがDriftトークンをグローバルに失効させる機能を提供できたことは、拡散を抑制するのに役立った。すべてのプラットフォームは、大規模な緊急失効を可能にする機能を備えるべきである。
サプライチェーンを超えて:理解を深める(B2)ⁿ
これを単にサプライチェーン攻撃や第三者リスクとして分類したくなる気持ちは理解できる。しかし、そのような枠組みでは広範すぎて、この特有のメカニズムを見落としてしまう。
ここで見られたのは、(B2)ⁿ交差攻撃、つまりベンダー間の横方向移動の一形態に近いものです。
基本的には、次のような構造になっています。
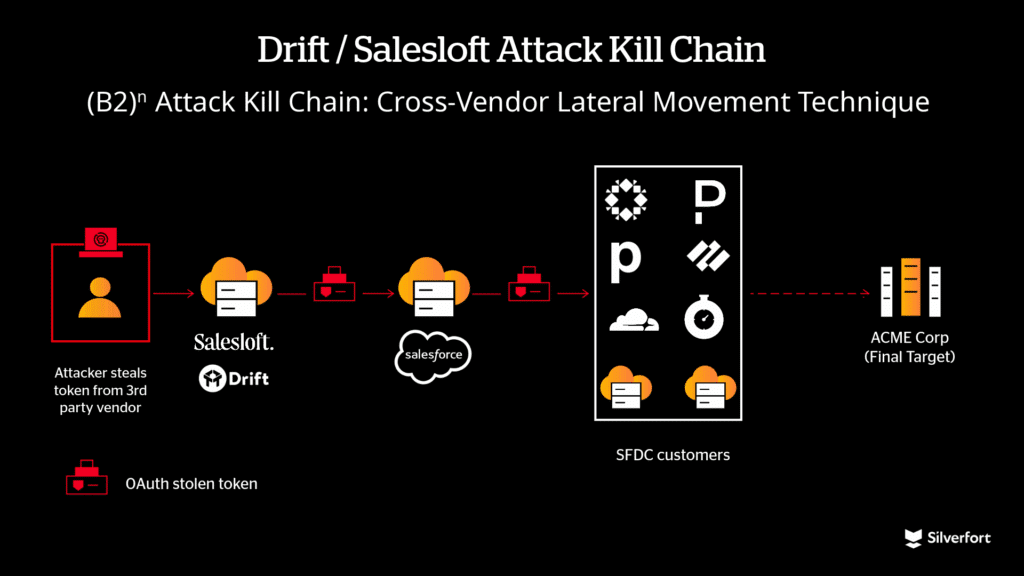
- 例えば、パロアルトネットワークスのような顧客は、セールスフォースのようなSaaSプラットフォームを利用する。
- 価値を高めるために、パロアルトネットワークスは3つのrd パーティアプリ – SalesloftからSalesforceへ。
- Salesloftは、Palo Alto Networksに代わってSalesloftからSalesforceへのアクセスを許可するOAuthトークンを保有していたDriftを買収した。
- Palo Alto NetworksのSalesforceデータに(APIキーなどの)秘密情報が埋め込まれている場合、Driftを侵害した攻撃者はSalesforceのデータを悪用して、別のベンダーの環境へさらに侵入できる可能性がある。
これは、連邦型信頼、そして暗黙の信頼が、連邦型リスクへと転じた例です。個々の統合は単独では無害に見えますが、それらが連鎖的に繋がると、複数の組織にまたがる攻撃経路が生まれます。したがって、(B2)ⁿ:企業間連携が増幅され、リスクが複合的に増大するという考え方が生まれます。
共同責任モデルの構築 (B2)ⁿ SaaS統合
以下の表では、サプライチェーンの各部分が、ベンダー間の横方向移動攻撃を防止するためにどのような責任を負うかを示しています。

共同責任を通じて前進する道
新たな共有セキュリティモデルに関する相互合意が得られるまでは、サードパーティまたはフォースパーティ向けに作成されるすべての統合、トークン、キー、証明書、IDについて、CISOおよびIAMリーダーは、ベンダーに対し、トークンのライフサイクル、使用量、使用上の異常に関する基本的な監視など、何らかの可視性を提供するよう要求すべきです。少なくとも、ベンダーと協力して「キルスイッチ」または更新ボタンが利用可能であることを確認する必要があります。
そしてベンダー自身にとっても、統合パートナーやエンドユーザーがこの可視性を確実に得られるようにし、有料サービスの一部として、また基本パッケージの一部として提供していくべきです。
参考情報
Google脅威分析グループ:UNC6395の最新情報 –
https://cloud.google.com/blog/topics/threat-intelligence/unc6395-drift-attack
SalesforceによるDriftアプリ削除に関する勧告
https://help.salesforce.com/s/articleView?id=005134951&language=en_US&type=1
パロアルトネットワークスユニット42分析
https://unit42.paloaltonetworks.com/threat-brief-compromised-salesforce-instances/
Cloudflareによる侵害されたトークンに関する情報開示
https://blog.cloudflare.com/response-to-salesloft-drift-incident/
MandiantによるSalesloftのGitHub侵害に関する調査 –
https://cloud.google.com/blog/topics/threat-intelligence/data-theft-salesforce-instances-via-salesloft-drift
