

シャドウ管理者アカウントは、特権グループのメンバーであるからではなく、機密性の高い権限を持つユーザーアカウントです。 管理人 Active Directory (広告) グループに属しているが、意図せず他の特権アカウントを乗っ取り、それを利用して標的のシステムにアクセスし、侵害することができる権限が付与されてしまったためである。
シャドウ管理者アカウントが侵害された場合、組織にとって非常に危険な事態となる可能性があります。結局のところ、 ユーザーアカウント 追加のアカウントを侵害し、管理者権限を取得するために悪用される可能性がある。
しかし、これらのアカウントを特定し、アクセスを制限することは容易な作業ではない。
シャドウ管理者とは何ですか?
シャドウ管理者とは、ドメイン管理者、エンタープライズ管理者、スキーマ管理者、管理者などのActive Directory管理グループのメンバーではないユーザーのことです。しかし、このユーザーは管理者アカウントに対して何らかの管理権限を持ち、それによってさらに高度な管理権限を取得できるようになります。
これらの管理機能には以下が含まれます。
- 完全な制御権限(ユーザーまたはグループ)
- すべてのプロパティを書き込む(グループに対して)
- パスワードのリセット(ユーザーに対して)
- すべての拡張権限(ユーザーに対して)
- 権限の変更(ユーザーまたはグループ)
- グループのメンバーについて書き込む
- 書き込み先(ユーザーまたはグループ)
- 実際の所有者(ユーザーまたはグループ)
さらに、あらゆるレベルのシャドウ管理者を乗っ取って制御できるユーザーも、シャドウ管理者とみなされます。
シャドウ管理者の例:
ボブがドメイン管理者(ドメイン管理者グループのメンバー)だとしましょう。これは、ボブが ドメイン管理者アクセス 〜へ Active Directory.
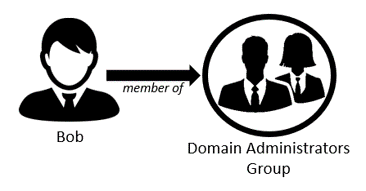
図1:ボブはドメイン管理者グループのメンバーです
アリスはドメイン管理者グループのメンバーではありません。しかし、アリスはボブのパスワードをリセットする権限を持っています。そのため、アリスはボブのパスワードをリセットし、ボブとしてログインして、ドメイン管理者権限を必要とするタスクをボブに代わって実行することができます。このため、アリスは「シャドウ管理者」となります。
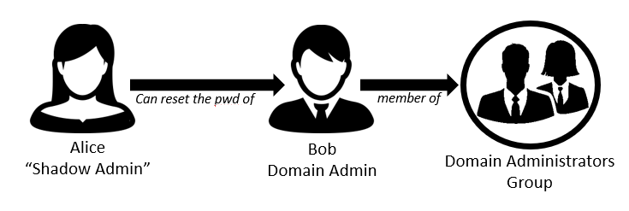
図2:アリスはボブのパスワードをリセットできるため、「シャドウ管理者」となる。
さて、ラリーがアリスのパスワードをリセットできるとしましょう。これは、ラリーがアリスのパスワードをリセットし、アリスとしてログインし、ボブのパスワードを変更し、その後ボブとしてログインして、ドメイン管理者権限を必要とするタスクを実行できることを意味します。これにより、ラリーはレベル2のシャドウ管理者となります。
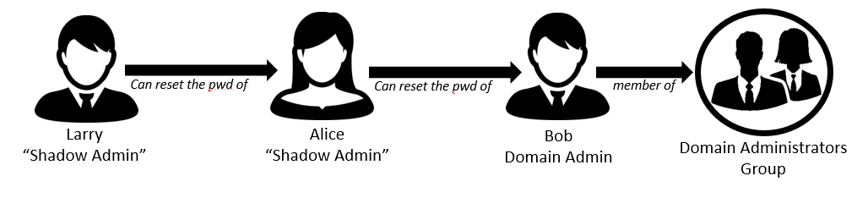
図3:ラリーはアリスのパスワードをリセットできるため、彼も「シャドウ管理者」となる。
そして、問題はラリーだけにとどまりません。ラリーのパスワードをリセットできるのは誰でしょうか?
このプロセスは継続し、組織内には潜在的に多数のシャドウ管理者が存在する可能性がある。
シャドウ管理者が作成される3つの理由
ネットワーク内にシャドウ管理者が存在する理由はいくつかあります。
- 人為的ミスまたはユーザー権限の不適切な管理: シャドウ管理者アカウントは、経験の浅い管理者が誤って作成したり、権限の直接割り当てがもたらす影響を十分に理解していなかったりするケースがあります。こうしたシャドウ管理者アカウントには悪意はありませんが、機密情報への不正アクセスをユーザーに許してしまう可能性があるため、環境にリスクをもたらす可能性があります。
- 一時的な使用目的で作成されたが、削除されなかったもの: これは好ましくない慣行とされていますが、場合によっては、IT管理者がアカウントに一時的な権限を付与し、ユーザーをシャドウ管理者状態にして、後日これらの権限を削除することがあります。これは当面の問題を解決するのに役立ちますが、これらの権限はしばしばそのまま放置され、アカウントが監視されていない管理者権限を持つ状態になります。
- 敵対者は、活動を隠蔽し、身元を隠蔽するために、シャドウ管理者を作成する可能性がある。 管理者権限を取得すると、攻撃者は永続的なアクセスを可能にし、活動を隠蔽するために、シャドウ管理者アカウントを作成できます。これらのシャドウ管理者アカウントは、攻撃者が身を隠しながら悪意のある活動を隠蔽するために使用されます。
シャドウ管理者アカウントは、作成理由に関わらず、権限のない人物が本来行うべきではない活動を行うことを可能にするため、組織にとってリスクとなります。攻撃者がシャドウ管理者アカウントを乗っ取った場合、攻撃経路として悪用される可能性があります。
これらのアカウントが監視・管理されていないということは、アクセス制限の必要性に気づかない(問題が分からなければ解決できない)だけでなく、不正アクセスや不正変更が見過ごされる可能性があることを意味します。場合によっては、機密データが漏洩したり、重要なシステムが侵害されたりした後で、不正アクセスや不正変更が発見されるという事態も起こり得ます。
自分のシャドウ管理者が誰なのかをどうやって特定できますか?
シャドウ管理者を特定することは、困難で複雑な問題です。まず、管理者が誰であるか、つまり、管理者権限を付与する AD グループに属するすべてのユーザーを特定する必要があります。ドメイン管理者グループのように、AD グループの中には分かりやすいものもあります。しかし、分かりにくいグループもあります。多くの組織では、さまざまな業務目的をサポートするために、異なる管理グループが作成されていることがわかっています。場合によっては、ネストされたグループが見つかることもあります。これらのグループのすべてのメンバーをマッピングすることが重要です。グループメンバーシップをマッピングする際には、メンバーリストに表示されるユーザー ID だけでなく、ユーザーのプライマリグループ ID 構成も考慮する必要があります。
Active Directory の管理グループのメンバーを理解することは重要な第一歩ですが、それだけでは全員を特定するには不十分です。 特権アカウント ドメイン内では、シャドウ管理者は含まれません。シャドウ管理者を検出するには、各アカウントに付与されているACL権限を分析する必要があります。
ACLを分析できると思っている?もう一度よく考えてみて。
前述のとおり、シャドウ管理者を検出するには、Active Directory内の各アカウントのACL権限を分析し、そのアカウントが管理グループや個々の管理者アカウントに対して権限を持っているかどうかを確認する必要があります。しかし、これは人間にとって非常に困難な、あるいは不可能な作業です。
この分析を実行できれば、最初のレベルのシャドウ管理者を特定できます。
しかし、それだけでは不十分です。次に、すべてのACLを再度分析して、これらの第一レベルのシャドウ管理者を変更する権限を持つユーザーを把握する必要があります。そして、このプロセスを何度も何度も繰り返すことで、すべてのレベルのシャドウ管理者を検出できるまで続ける必要があります。
もし、隠れた管理者グループが見つかったらどうなるでしょうか?そうなると、事態はさらに複雑になります。
要するに、この重要な分析は手作業ではできないということだ。
Silverfort最高のMFAソリューション
Silverfort 定期的にクエリを実行する Active Directory ドメイン内のすべてのオブジェクトの異なる ACL を取得します。共通の管理者グループを自動的に識別します。次に、これらの管理者グループのメンバーと同等の権限を持つシャドウ管理者ユーザーおよびグループを検索するために ACL を分析します。これらの権限は、実質的にそれらをシャドウ管理者アカウント/グループにするものです。すべてのレベルのシャドウ管理者アカウントおよびグループを特定するために必要な回数だけ ACL の分析を継続し、潜在的に危険なアカウントを完全に可視化できるようにします。
この包括的なリストは、AD管理者が確認し、これらのシャドウ管理者アカウントおよびグループの権限が正当なものかどうか、また、それらを制限または監視する必要があるかどうかを判断する必要があります。
加えて、 Silverfort ドメイン全体のアクセス要求を継続的に監視・分析します。シャドウ管理者アカウントは高リスクアカウントとみなします。 Silverfort ユーザーパスワードのリセット試行などの機密性の高いアクティビティをリアルタイムで自動的に識別し、警告を発するか、ユーザーに本人確認を要求します。 多要素認証(MFA) パスワードのリセットを許可する前に、この手順を実行してください。これにより、ユーザーアカウントへの不正な変更や、ネットワーク上の機密資産への不正アクセスを防ぐことができます。
これについてもっと詳しく知りたい場合は、 デモのご予約についてはお問い合わせください。
