
By Yaron Kassner最高技術責任者兼共同創業者 Silverfort
2019年5月14日、マイクロソフト 発行 いわゆるBlueKeep脆弱性(CVE-2019-0708としても知られる)に対するパッチが公開されました。このパッチは、重大なリモートコード実行の脆弱性を修正するものです。マイクロソフトによると、「この脆弱性は認証前のものであり、ユーザーの操作を必要としません。つまり、この脆弱性は『ワーム型』であり、この脆弱性を悪用する将来のマルウェアは、2017年に世界中に拡散したWannaCryマルウェアと同様の方法で、脆弱なコンピュータから脆弱なコンピュータへと拡散する可能性があります。」
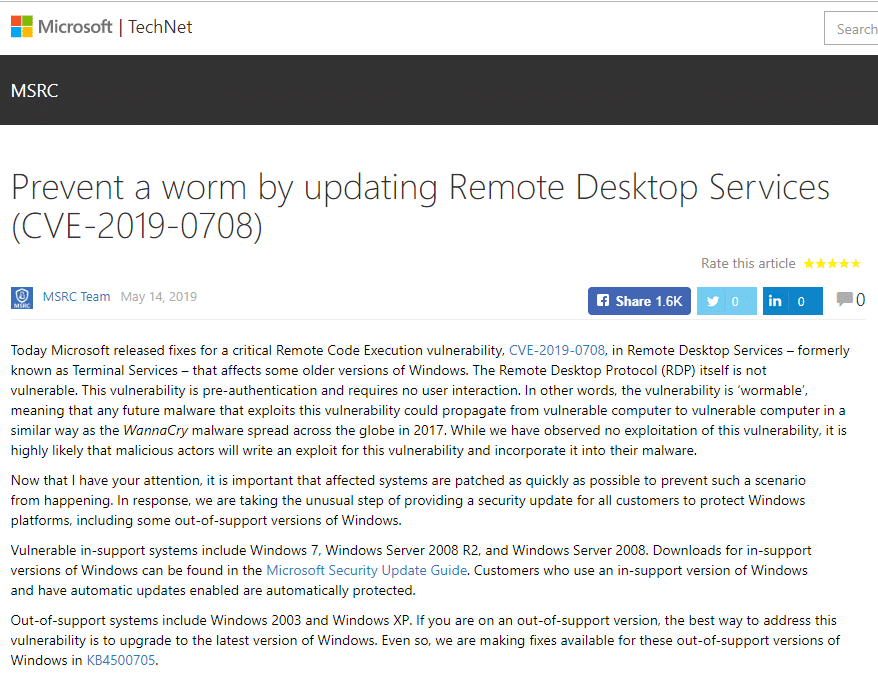
1. Microsoft TechNet による CVE-2019-0708 を修正するパッチに関する発表
マイクロソフトは迅速にパッチをリリースし、顧客がシステムにパッチを適用できるよう多大な努力を払っています。この脆弱性の深刻さから、マイクロソフトは、現在影響を受けているシステムだけでなく、 Windows 10、ウィンドウズ7、 Windows Serverの Windows Server 2008 R2だけでなく、Windows 2003、Windows XP、Windows Vistaなど、サポートが終了したシステムにも適用されます。マイクロソフトのセキュリティ担当者は、BlueKeepの脆弱性は既に存在しており、2017年に世界中のコンピューターを停止させたWannaCry攻撃のように破壊的な自己複製攻撃を引き起こす可能性があると確信していると述べています。
BlueKeepの脆弱性は非常に深刻に受け止めるべきです。この脆弱性は、インターネットに公開されているリモートデスクトップサーバーを攻撃することで、ネットワークへの最初の侵入経路を確保するために悪用される可能性があり、また、攻撃者はこの脆弱性を利用して、最初の侵入経路を確保した後、ネットワーク内で横方向に移動することも可能です。
このパッチを適用することは極めて重要ですが、組織内のすべてのサーバーにパッチを適用することは、企業にとって非常に困難な作業となる可能性があります。パッチが適用されていないエンドポイントが1つでも存在すると、セキュリティ侵害につながる可能性があることを忘れてはなりません。実際、EternalBlueの脆弱性は、Microsoftがパッチをリリースした後も大規模に悪用されました。
BlueKeepの脆弱性を悪用する部分的な攻撃手法は既に公開されているため、攻撃者によってこの脆弱性が広く悪用されるのは時間の問題である。
BlueKeepの脆弱性からシステムを保護する方法:
まず最初に行うべきことは、ネットワーク内のパッチ未適用または古いオペレーティングシステムを特定し、影響を受けるすべてのシステムにパッチを適用することです。これはできるだけ早く行う必要があります。
次に、 ネットワークレベルの認証 (NLA)可能な場合:NLAでは、脆弱性をトリガーする前に認証が必要です。マイクロソフトはこの設定を強く推奨していますが、デフォルト設定ではありません。
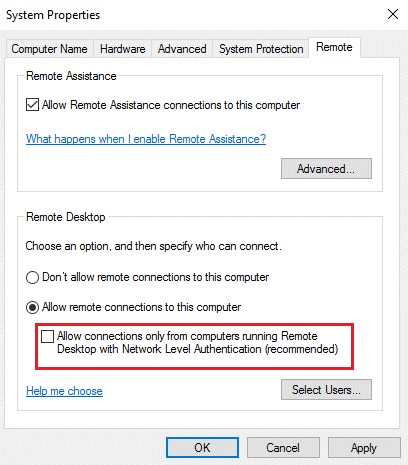
2. 脆弱性がトリガーされる前に認証を要求するようにNLAを有効にする
NLAを有効にすると、認証前のコード実行は防止されます。ただし、攻撃者が有効な認証情報を持っていて、それを使って認証に成功した場合、影響を受けるシステムはリモートコード実行(RCE)の脆弱性を依然として抱えていることを覚えておくことが重要です。
侵害された認証情報によるリモートコード実行の悪用を防止する Silverfort
前述のとおり、NLAを有効にすることは事前認証実行を防ぐ上で重要ですが、それだけでは不十分です。なぜなら、攻撃者が既に有効な認証情報を持っている場合(最近では入手が非常に容易です)、攻撃者は依然としてアクセス権を取得し、RCE脆弱性を悪用できるからです。 Silverfort 入ってきて使用を阻止する 侵害されたクレデンシャル RCE攻撃やその他のリモートデスクトッププロトコル攻撃対策:
Silverfortのエージェントレス、プロキシレス認証プラットフォームは、 マルチファクタ認証 (MFA)と強力な認証ポリシーを導入することで、オンプレミスかクラウドかを問わず、あらゆるシステムへの不正アクセスを防止します。これには、ITインフラストラクチャ、自社開発アプリケーションやレガシーアプリケーション、ファイル共有、データベースなど、これまでMFAソリューションで保護できなかったシステムも含まれます。
攻撃者が侵害された認証情報を悪用してシステムにアクセスしようとすると、 Silverfort ユーザーの身元を確認するために、2つ目の認証要素を要求することができます。正当なユーザーは簡単に認証できますが、攻撃者は2つ目の認証要素を失敗させます。nd 認証要素が満たされないため、アクセスは拒否されます。
Silverfort 静的なMFAポリシーを適用して、ユーザーがシステムにアクセスするたびに2要素認証を要求することもできますが、これは大きな混乱を招く可能性があります。そのため、リスクベースの適応型ポリシーを強く推奨します。適応型ポリシーでは、リスクレベルが高い場合にのみ2要素認証を要求するように設定できるため、セキュリティを損なうことなく混乱を最小限に抑えることができます。
もっと読む Silverfortの適応型ポリシーとAIベースのリスクエンジン この無料のホワイトペーパーをダウンロード.
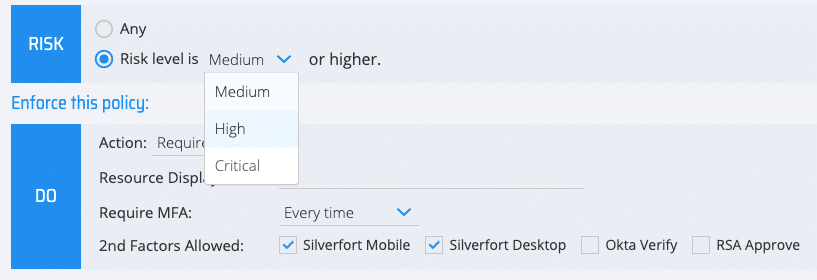
3 Silverfort 静的MFAポリシーを適用できます。 リスクベースの適応型認証 ポリシー
ゼロトラストセキュリティポリシーによる横方向の移動阻止
Silverfort MFA を強制し、外部アクセスだけでなく企業ネットワーク内部へのアクセスも保護できます。これには、ユーザーからマシンへのアクセスとマシン間アクセスの両方が含まれます (サービスアカウント).
サービスアカウントは、さまざまな企業システムが他のシステムと通信したり、プロセスを自動化したりするために使用されます。これらのアカウントは、高い権限が付与されていることが多く、パスワードがめったに変更されないため、攻撃者にとって格好の標的となります。しかし、これらのアカウントは人間ではなく機械によって使用されるため、通常の多要素認証方式では保護できません。
Silverfort 独自の機能を導入 サービスアカウントの使用を保護するこれにより、権限のない者がそれらを盗んだり悪用したりすることを防ぎます。これは、関連システムに一切変更を加えることなく実現されます。
Silverfort 組織がソフトウェアエージェントやプロキシを導入したり、既存のネットワークに変更を加えたりすることなく、包括的なゼロトラストセキュリティモデルを実装できるようにします。その革新的なアーキテクチャは、場所や種類に関係なく、あらゆるシステムへの安全なアクセスを保証します。これには、ユーザーからマシンへのアクセス、マシンからマシンへのアクセス、およびあらゆる管理アクセスが含まれます。 Silverfort 既存の資産やインフラへの変更を一切必要とせず、小規模で機敏な企業だけでなく、大規模な伝統的な企業も達成できる。 ゼロトラストセキュリティ 彼らのネットワーク全体を通して。
Yaron Kassner最高技術責任者兼共同創業者 Silverfort
SilverfortのCTO兼共同創業者 Yaron Kassner サイバーセキュリティとビッグデータ技術の専門家。共同設立前は Silverfortヤロンはシスコでビッグデータ専門コンサルタントを務めました。また、マイクロソフトではビッグデータ分析と機械学習アルゴリズムに関する新たな機能開発にも携わりました。それ以前は、イスラエル国防軍の精鋭サイバー部隊である8200部隊に所属し、優秀な研究開発チームを率い、大尉に昇進し、名誉ある優秀賞を受賞しました。ヤロンは、イスラエル工科大学(テクニオン)で数学の学士号(最優等)、コンピュータサイエンスの修士号および博士号を取得しています。
もっと詳しく知りたい、またはデモをご覧になりたいですか? 今日お問い合わせください!
