

最新のパッチチューズデーで、マイクロソフトは CVE-2023-23397 Outlookにゼロデイ脆弱性が存在し、実際に悪用されたとの報告がある。この脆弱性を悪用すると、攻撃者は標的のマシンからNTLMハッシュ(ユーザー認証情報に相当)を取得し、それを利用して環境内の他のマシンに悪意を持ってアクセスすることが可能になる。 これらすべては、細工されたメールが被害者のマシンの受信トレイにダウンロードされた瞬間に発生し、被害者側からの操作は一切必要ありません。 マイクロソフトはこの脆弱性の深刻度を「重大」と評価し、 その搾取を追跡した ロシアのAPTグループが、ヨーロッパの政府、運輸、エネルギー、軍事部門の限られた数の組織を標的にしていることが分かりました。この記事では、CVE-2023-23397の簡単な分析を行い、 Silverfortの統合ID保護プラットフォームは、その悪用による影響を軽減できます。 シンプルなポリシーで強制する MFA NTLM認証について。
CVE-2023-23397 高レベル分析
対象となるOutlookコンポーネントの説明
CVE-2023-23397 は、Windows 版 Outlook クライアントの特権昇格の脆弱性です。これは、スケジュールされた予定のカスタマイズされたアラート音を有効にする、現在も存在する古い属性を悪用します。Microsoft によると、 ドキュメント 属性「PidLidReminderFileParameter」は、サウンドファイルのフルパスを受け入れます。このフィールドは、標準ネットワークファイル共有プロトコルSMBを使用してリモートファイルとフォルダーにアクセスするためのユニバーサルネーミング規則(UNC)パスをサポートします。予約が 延滞これにより、カスタマイズされたサウンドが再生され、Outlook がリモートファイルにアクセスするように強制されます。
このコンポーネントの脆弱性はどこにありますか?
この動作の問題点は、SMB セッションの作成中に、 NTLM 認証はリモートサーバーに対して行われます。セッションを乗っ取られると、攻撃者は被害者に代わって別のサービスに対してNTLMリレー攻撃を実行したり、NTLMハッシュを総当たり攻撃してユーザーのパスワードを入手したりすることが可能になります。
まず第一に、Windows版Outlookクライアントをすべて最新バージョンにアップグレードすることを強くお勧めします。
CVE-2023-23397 リスク: ユーザー操作なしで認証情報が盗まれる
この脆弱性に関する特有の懸念は、Outlook クライアントが悪意のある予定を受信した瞬間に、ユーザーの操作なしにトリガーされる可能性があることです。これは、予定が 延滞この点が、添付ファイルを開いたりリンクをクリックしたりといった操作を必要とする脆弱性とは決定的に異なる点である。 攻撃プロセス全体はバックグラウンドで実行され、攻撃者はユーザーに代わってリソースにアクセスできるようになります。
今日の組織で一般的に使用されているセキュリティスタックは、リアルタイムで脅威を検知・防止する能力に欠けている。 横移動 NTLMリレーを利用した攻撃。これにより、CVE-2023-23397は直ちに対処すべき脅威となる。
Silverfort CVE-2023-23397の悪用に対する緩和策
Silverfort統一 アイデンティティ保護 プラットフォームはCVE-2023-23397の悪用から保護することができます。 Silverfort 搾取そのものを防ぐことはできないだろう 攻撃者が盗んだハッシュを悪意のあるアクセスに利用する能力を奪う, シンプルな多要素認証ポリシーで。
Silverfort AD環境におけるすべての認証について、継続的なリアルタイム監視、リスク分析、およびポリシー適用を実行します。そのため、NTLM認証を識別し、この識別情報に基づいて多要素認証(MFA)の検証をトリガーすることができます。
NTLMリレー攻撃の可能性から保護するための推奨ポリシー
以下を推奨します:
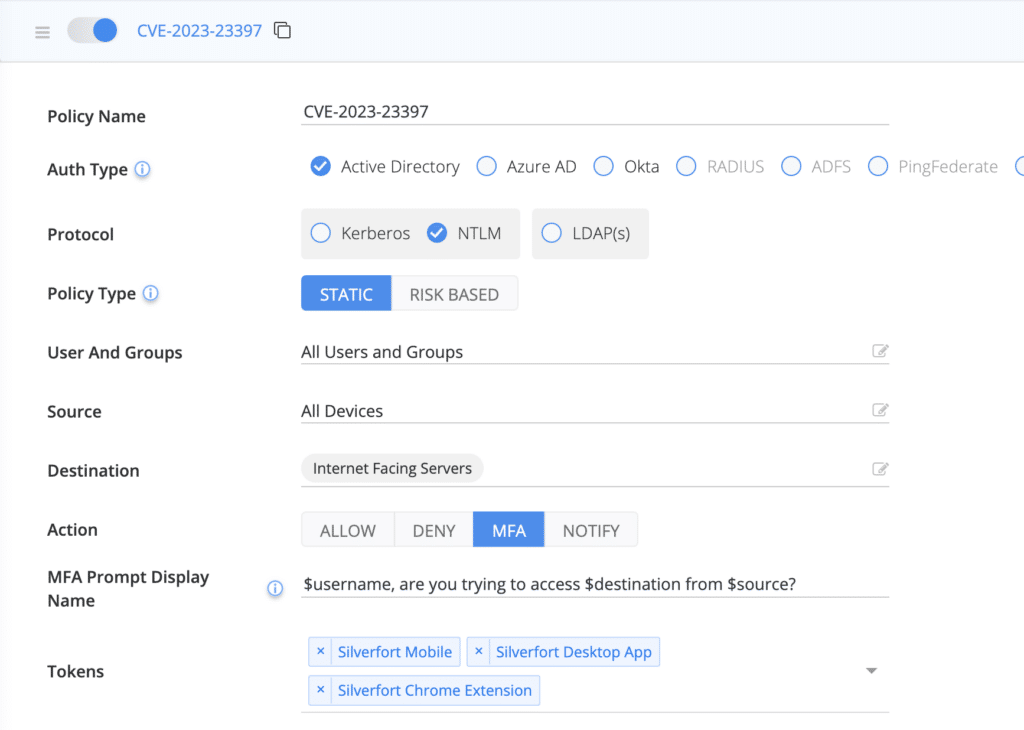
1. インターネットに接続されているすべてのサーバーに対して、NTLMポリシーを設定してください。追加の予防措置として、インターネットに接続されていない機密性の高いリソースも対象に含めることができます。この脆弱性はネットワーク内部からも悪用される可能性があるためです。
2. NTLM以外の認証プロトコルにもMFAポリシーを適用してください。この脆弱性を悪用する方法にはいくつかのバリエーションがあり、パスワードを総当たり攻撃で解読することで、攻撃者が他の認証プロトコルでもこの脆弱性を悪用できるようになる可能性があるためです。
NTLMやその他のADプロトコルをMFAで保護する方法がわかったら、遠慮なくご連絡ください。 デモをリクエストする または、 ウェブサイト.
