

ダナ・タミル(市場戦略担当副社長) Silverfort
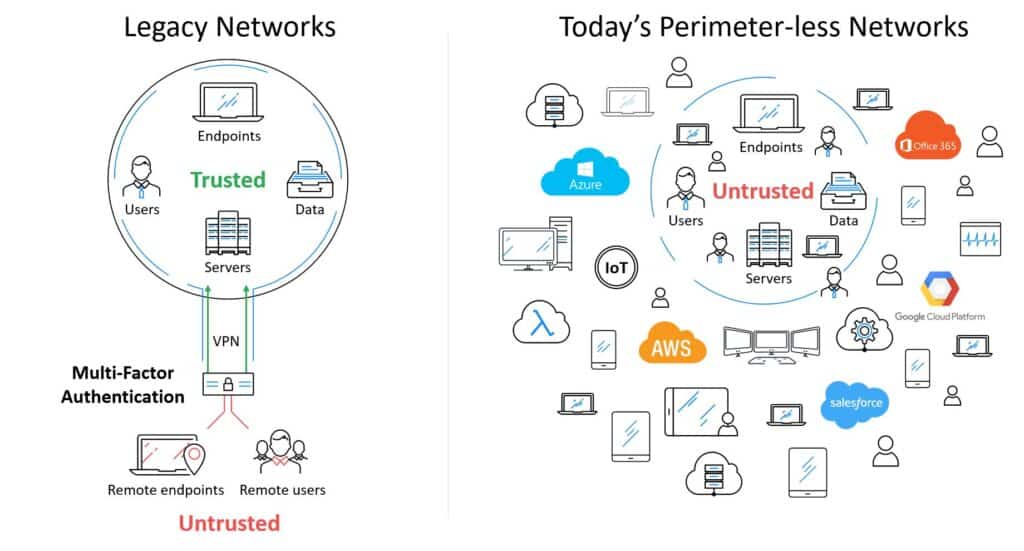
ガートナーは、 Silverfort アイデンティティおよびアクセス管理(IAM)分野における「注目のベンダー」言うまでもなく、このような評価をいただけたことを大変光栄に思います。Gartnerのレポートでは、「デジタルビジネスは優れたユーザーエクスペリエンスを実現し、デジタル変革と最適化、そしてワークロードのクラウドへの移行をサポートしなければならない」と説明されています。私たちも全く同感です。クラウド、モノのインターネット(IoT)、BYOD(Bring Your Own Device)などのIT革命により、近年の企業ネットワークは劇的な変化を遂げています。明確な境界のない無数のデバイスとサービスが相互に接続されているこの新しい現実では、従来の認証ソリューションはもはや通用せず、新しいアプローチが必要とされています。
何がそんなにクールなの? Silverfort?
私たちは帰属します Silverfortが次世代認証ベンダーとして台頭した要因は以下のとおりです。
- エージェント不要です。はい、その通りです! Silverfort 場所や種類を問わず、あらゆるシステムへの安全なアクセスを、ソフトウェアエージェントのインストールやコード変更を必要とせずに実現できます。つまり、導入が容易なだけでなく、新しい資産やシャドウITシステムを個別に統合することなく、自動的に保護できるのです。
- プロキシは不要で、ネットワークトラフィックの復号化も不要です。Silverfort ユーザーと、ユーザーがアクセスするアプリケーションやリソースとの間のプロキシとして展開されることはありません。プロキシは、ユーザーアクセスを監視できる境界が存在することを前提としているためです。しかし、オンプレミスとクラウドの両方で多数のユーザー、デバイス、システムが接続されている今日の企業環境では、境界が曖昧になり、プロキシの展開は不可能になります。私たちは、これが大きな障壁だと考えています。異なる環境間、そして各環境内におけるユーザーとマシン間、マシン間のすべてのやり取りをキャプチャするために、プロキシをどこに展開すればよいのでしょうか? Silverfortの革新的なアーキテクチャは、この難しい質問に答える必要性をなくします。そのためには、不可能と思われていたもう一つの課題、つまり、トラフィックを復号化せずに暗号化された認証プロトコルを分析するという課題を克服する必要がありました。
- これは、これまで「保護不可能」と考えられていたものも含め、あらゆる機密システムへの認証とアクセスを安全に確保できる。 エージェント、プロキシ、コード変更の必要性を排除することで、 Silverfort 安全な認証を有効にすることができます(以下を含む) MFA あらゆるシステムに対して、適応型認証などのセキュリティ機能を提供します。これには、自社開発アプリケーションやレガシーアプリケーション、重要なITインフラストラクチャ(ハイパーバイザー、データセンター)、IoTデバイス、SCADAサーバー、PACSやEHRなどの医療システム、動的なIaaS環境、PCIサーバー、データベース、ファイル共有など、これまで保護できなかったシステムも含まれます。
- これにより、企業はネットワークを再構築することなくゼロトラストセキュリティを実現できます。 従来のネットワーク境界が消滅するにつれて、 アイデンティティとアクセス管理 は新たな境界線になりつつあります。ますます多くの組織が ゼロトラスト 解決策として、内部ユーザーを信頼していると想定できなくなったため、 ゼロトラスト アーキテクチャの変更は通常、企業にネットワークの再構築を要求する。 Silverfortのエージェントレスおよびプロキシレスアーキテクチャは、IDベースの ゼロトラストセキュリティ この必要性がなくなるため、あらゆる企業にとってシンプルで実現可能なものとなる。
- AIを活用したリスクエンジンを用いて、リスクと信頼性を継続的に分析します。総合的な性質のため Silverfortのアーキテクチャでは、すべてのユーザーとシステムのすべてのアクセスアクティビティを継続的に監視し、他の認証ソリューションよりも 20 倍から 50 倍多くのアクセスアクティビティを分析します。すべてのアクセスアクティビティ、および他のセキュリティ ソリューションによって提供される外部脅威指標を継続的に分析するために、 Silverfort 業界初となるAI駆動型リスクエンジンを活用しています。 Silverfortのリスクエンジンは、機械学習と強化学習を用いてユーザーの行動を継続的にプロファイリングおよび分析し、最も正確な多要素認証(MFA)とアクセス ポリシーを適用します。
- リアルタイムで脅威を検知し、ブロックすることができます。 SilverfortのAI駆動型リスクエンジンは、行動異常やブルートフォース攻撃などの既知の悪意のあるパターンを含む、幅広い脅威をリアルタイムで検出できます。 横移動 (例:パス・ザ・ハッシュ) ランサムウェア さらに、適応型ポリシーを使用することで、アクセスをブロックしたり、高リスクなアクセスを続行する前にユーザーに2要素認証を要求したりすることができます。 Silverfort ステップアップ認証は、他のセキュリティ製品(以下を含む)から送信される外部脅威インジケーターによってもトリガーされることがあります。 パロアルトネットワークス, チェックポイント, Microsoft など)。したがって、ファイアウォールが疑わしいユーザーまたはデバイスを検出した場合、 Silverfort 境界内からのアクセスであっても、あらゆるシステムへのアクセス試行に対して認証を強化できるようになりました。
- これにより、組織はセキュリティを最大限に高めながら、業務の中断を最小限に抑えることができます。 今日、組織は誤検知アラートの多さに苦慮している。誤検知アラートを理由にユーザーをブロックすることは非常に混乱を招き、SOCやヘルプデスクに大きな負担をかけるが、同時に実際の脅威をブロックすることは極めて重要である。 Silverfort これにより、組織はリアルタイムの脅威に対応して認証要件を強化し、認証済みのユーザーのみにアクセスを許可できるようになります。これは、SOCとヘルプデスクの負担を大幅に軽減します。結果として、ユーザーとビジネスへの影響を最小限に抑えつつ、より迅速な対応が可能になります。
他にもメリットや利点を挙げればきりがありませんが、まずはご自身で確かめてみてはいかがでしょうか? デモのご予約は今すぐお問い合わせください。 – もっと詳しくお見せしたいです。
ダナ・タミル、市場戦略担当副社長 Silverfort
ダナはサイバーセキュリティ業界のベテランで、大手セキュリティ企業で15年以上の実務経験とリーダーシップ経験を持つ。 SilverfortダナはIndegyでマーケティング担当副社長を務めました。それ以前は、Trusteer(2012年にIBMに買収)でエンタープライズセキュリティ担当ディレクターを務めていました。また、Imperva、Symantec、Bindview、Amdocsでも様々な役職を歴任しました。ダナはイスラエル工科大学(テクニオン)で工学の学位を取得しており、業界およびベンダーの認定資格も多数保有しています。
の詳細については Silverfort デモをご覧ください。 お問い合わせ して、高成長のクロスチャネル戦略の構築を始めましょう!
