

伝統的なドメイン結合の世界 Active Directory (広告) 爆発と衝突した クラウドサービス, SaaSアプリ、非人間的なアイデンティティ(国民健康保険)、そして自律的 AIエージェント広大な、しかし多くの場合目に見えない攻撃対象領域を作り出す。
かつては適切にパッチが当てられたケルベロスチケットの城だったものが、今ではトークンの拡散、過剰にプロビジョニングされたサービスアカウント、そしてAI駆動のジャングルへと変貌している。 横移動 機械の速度で。
しかし実際には、「アイデンティティ」を構成する要素が進化し続ける一方で、多くの組織は2000年代初頭から存在する根本的な課題に依然として苦慮している。そう、私が言っているのはレガシーのことだ。 Active Directory.
CISO が他の C Suite と安全な AI 導入についての話し合いに移る一方で、CIO と IAM 各チームは、どのようなインフラストラクチャが会社の円滑な運営を支えているかに関わらず存在するビジネスニーズとコラボレーション機能をどのようにサポートするかに焦点を当てながら、静かにバックグラウンドで業務を継続した。
IAM ≠ アイデンティティ セキュリティ
アイデンティティ管理において、現在のIAMの運用方法がセキュリティを組み込むための最善(あるいは唯一の)アプローチであるという明らかな誤解があり、今こそCIOとCISOの認識を一致させるべき時である。
アクセス権限を付与することは、アクセスに伴うリスクを制御することとは同義ではありません。ここにアイデンティティとセキュリティの衝突があり、次のような疑問が生じます。 「CISOさん、CIOの Active Directory AI時代の戦略とは?
例を挙げます。IAM チームはオンプレミス AD を同期しますか? Entra IDマーケティング部門のジェーン・ドウがパスワードを変更したため、 加えて オンプレミスに保存されていたデータは、複製されてクラウドに保存されるようになりました。オンプレミスとクラウドではデータ処理とセキュリティの仕組みが異なるため、インフラストラクチャチームは本来の業務を遂行しながら、組織の攻撃対象領域を拡大してしまったのです。
この記事の残りの部分では、アイデンティティリスクの進化、特定の アイデンティティセキュリティ 戦略策定には、ITチームとセキュリティチーム間の協力が必要であり、コンプライアンスを維持しながら共通の目標を確立するための具体的な手順を踏む必要がある。
現在、アイデンティティは最大の攻撃対象となっている。
Active Directory AIを念頭に置いて設計されたものではありませんでした。中央集権型の信頼システム、Kerberosがありました。 認証、また、境界が限定されているためグループ ポリシーは簡単に定義できます。ID は主に人間であり、 特権昇格 予測可能な横方向の攻撃経路(例:パス・ザ・ハッシュ)を辿った。セキュリティは明確なモデルに従っていた。GPOの強化、ティア0ネットワーク、ゴールデンチケット防御である。
しかし、その後来ました クラウドとハイブリッドへの変革...
境界は消滅した。ハイブリッドが標準となり、組織は依然としてビジネス上重要なアプリケーションとコンプライアンス要件のためにオンプレミスの AD を維持しながら、ID を拡張して Entra ID or SaaSアプリケーションが容易に入手できるようになったことで、シャドウITはこれまで以上に蔓延し、多くのIDがSOCの監視の目から外れたところで増殖している。
早送りしてください 非人間的なアイデンティティ そしてエージェントAI。NHIはサービスアカウントやAPIキーのようなもので、 人間のアイデンティティの数を少なくとも50対1で上回る一方、AIエージェントはファイル、金融システム、カレンダー、コードベースへのアクセス権を与えられ、新たなトークン、認証情報、ログを残していく。
その結果、Active Directoryは、権限が過剰に付与された、互いに連携していないシステムの集合体における、単なる一つのスポークに過ぎなくなってしまいます。IDリスクは動的になり、静的なロールベースモデルに頼ることはできなくなります。SolarWindsのような侵害は、フェデレーションIDやSAMLトークンの偽造を悪用し、IDがしばしば永続的で、権限が過剰に付与され、ガバナンスが不十分であるという現実を露呈します。
「アイデンティティ」を単なるアクセス管理の手段として捉えるのではなく、継続的なセキュリティ評価が必要です。
「あなたのActive Directoryは、今や分断され、過剰な権限を持つシステム群の中核を成す、たった一つのスポークに過ぎません。」 - エリック・ハラー、アドバイザー
リスク環境はどのように変化したのか?
AIとデジタルトランスフォーメーションにより、アイデンティティの利用方法が変わります。クラウドによるフェデレーション化が進み、AIによるなりすましも発生するため、可視性の確保と制御の確立という課題の解決がより困難になります。このような状況は、 コミュニケーションと戦略も変える必要があるインフラストラクチャのプロビジョニングを担当するIAMチームは、そのインフラストラクチャを保護するセキュリティチームと完全に連携する必要があり、その逆も同様です。もはや中間的な立場は許されません。
この新たな現実を踏まえ、共有すべき重要な目標を以下に挙げます。
- 身元情報一覧を維持する
- 使用 最小特権の原則
- アイデンティティを最優先する観点からシステムを構成する
北極星目標の設定方法とそれぞれの行動項目に関するガイダンス
それでは、これらの究極の目標が具体的にどのようなものなのか、そしてなぜそれが重要なのかを詳しく見ていきましょう。
ステップ1:存在するアイデンティティを把握し、分類する
ガートナーはこれを「アイデンティティインベントリおよび可視化・インテリジェンスプラットフォーム(IVIP)これは、IDチームとセキュリティチームの両方が、どのようなIDが存在するか、どのような種類のIDであるか、そしてそれらのIDが周囲のシステムとどのように相互作用するかを把握できる必要がある、ということを少し難しく表現したものです。実際の例としては、IDチームがSharePointの特定のフォルダーへのアクセスをプロビジョニングし、セキュリティチームがそのIDの存在と権限を把握している場合が挙げられます。セキュリティマネージャーは、セキュリティのベストプラクティスに関する知識に基づいて、組織におけるIDのアクセス状況全体を把握した上で、最小権限の推奨事項を提供できます。セキュリティリーダーは、意図したプロビジョニング以外にアカウントがどのようなアクセス権限を持つ可能性があるか、あるいはどのようなギャップが存在するかについて、重要なコンテキストを提供することもできます。これは、特に組織内のIDの数が増え続けるにつれて見過ごされがちな、検証とリスク評価の機会となります。繰り返しますが、これは私たちが状況を把握している場合にのみ可能です。 何 アイデンティティは存在する (NAIST) と ハイブリッド環境全体における彼らの関係性。
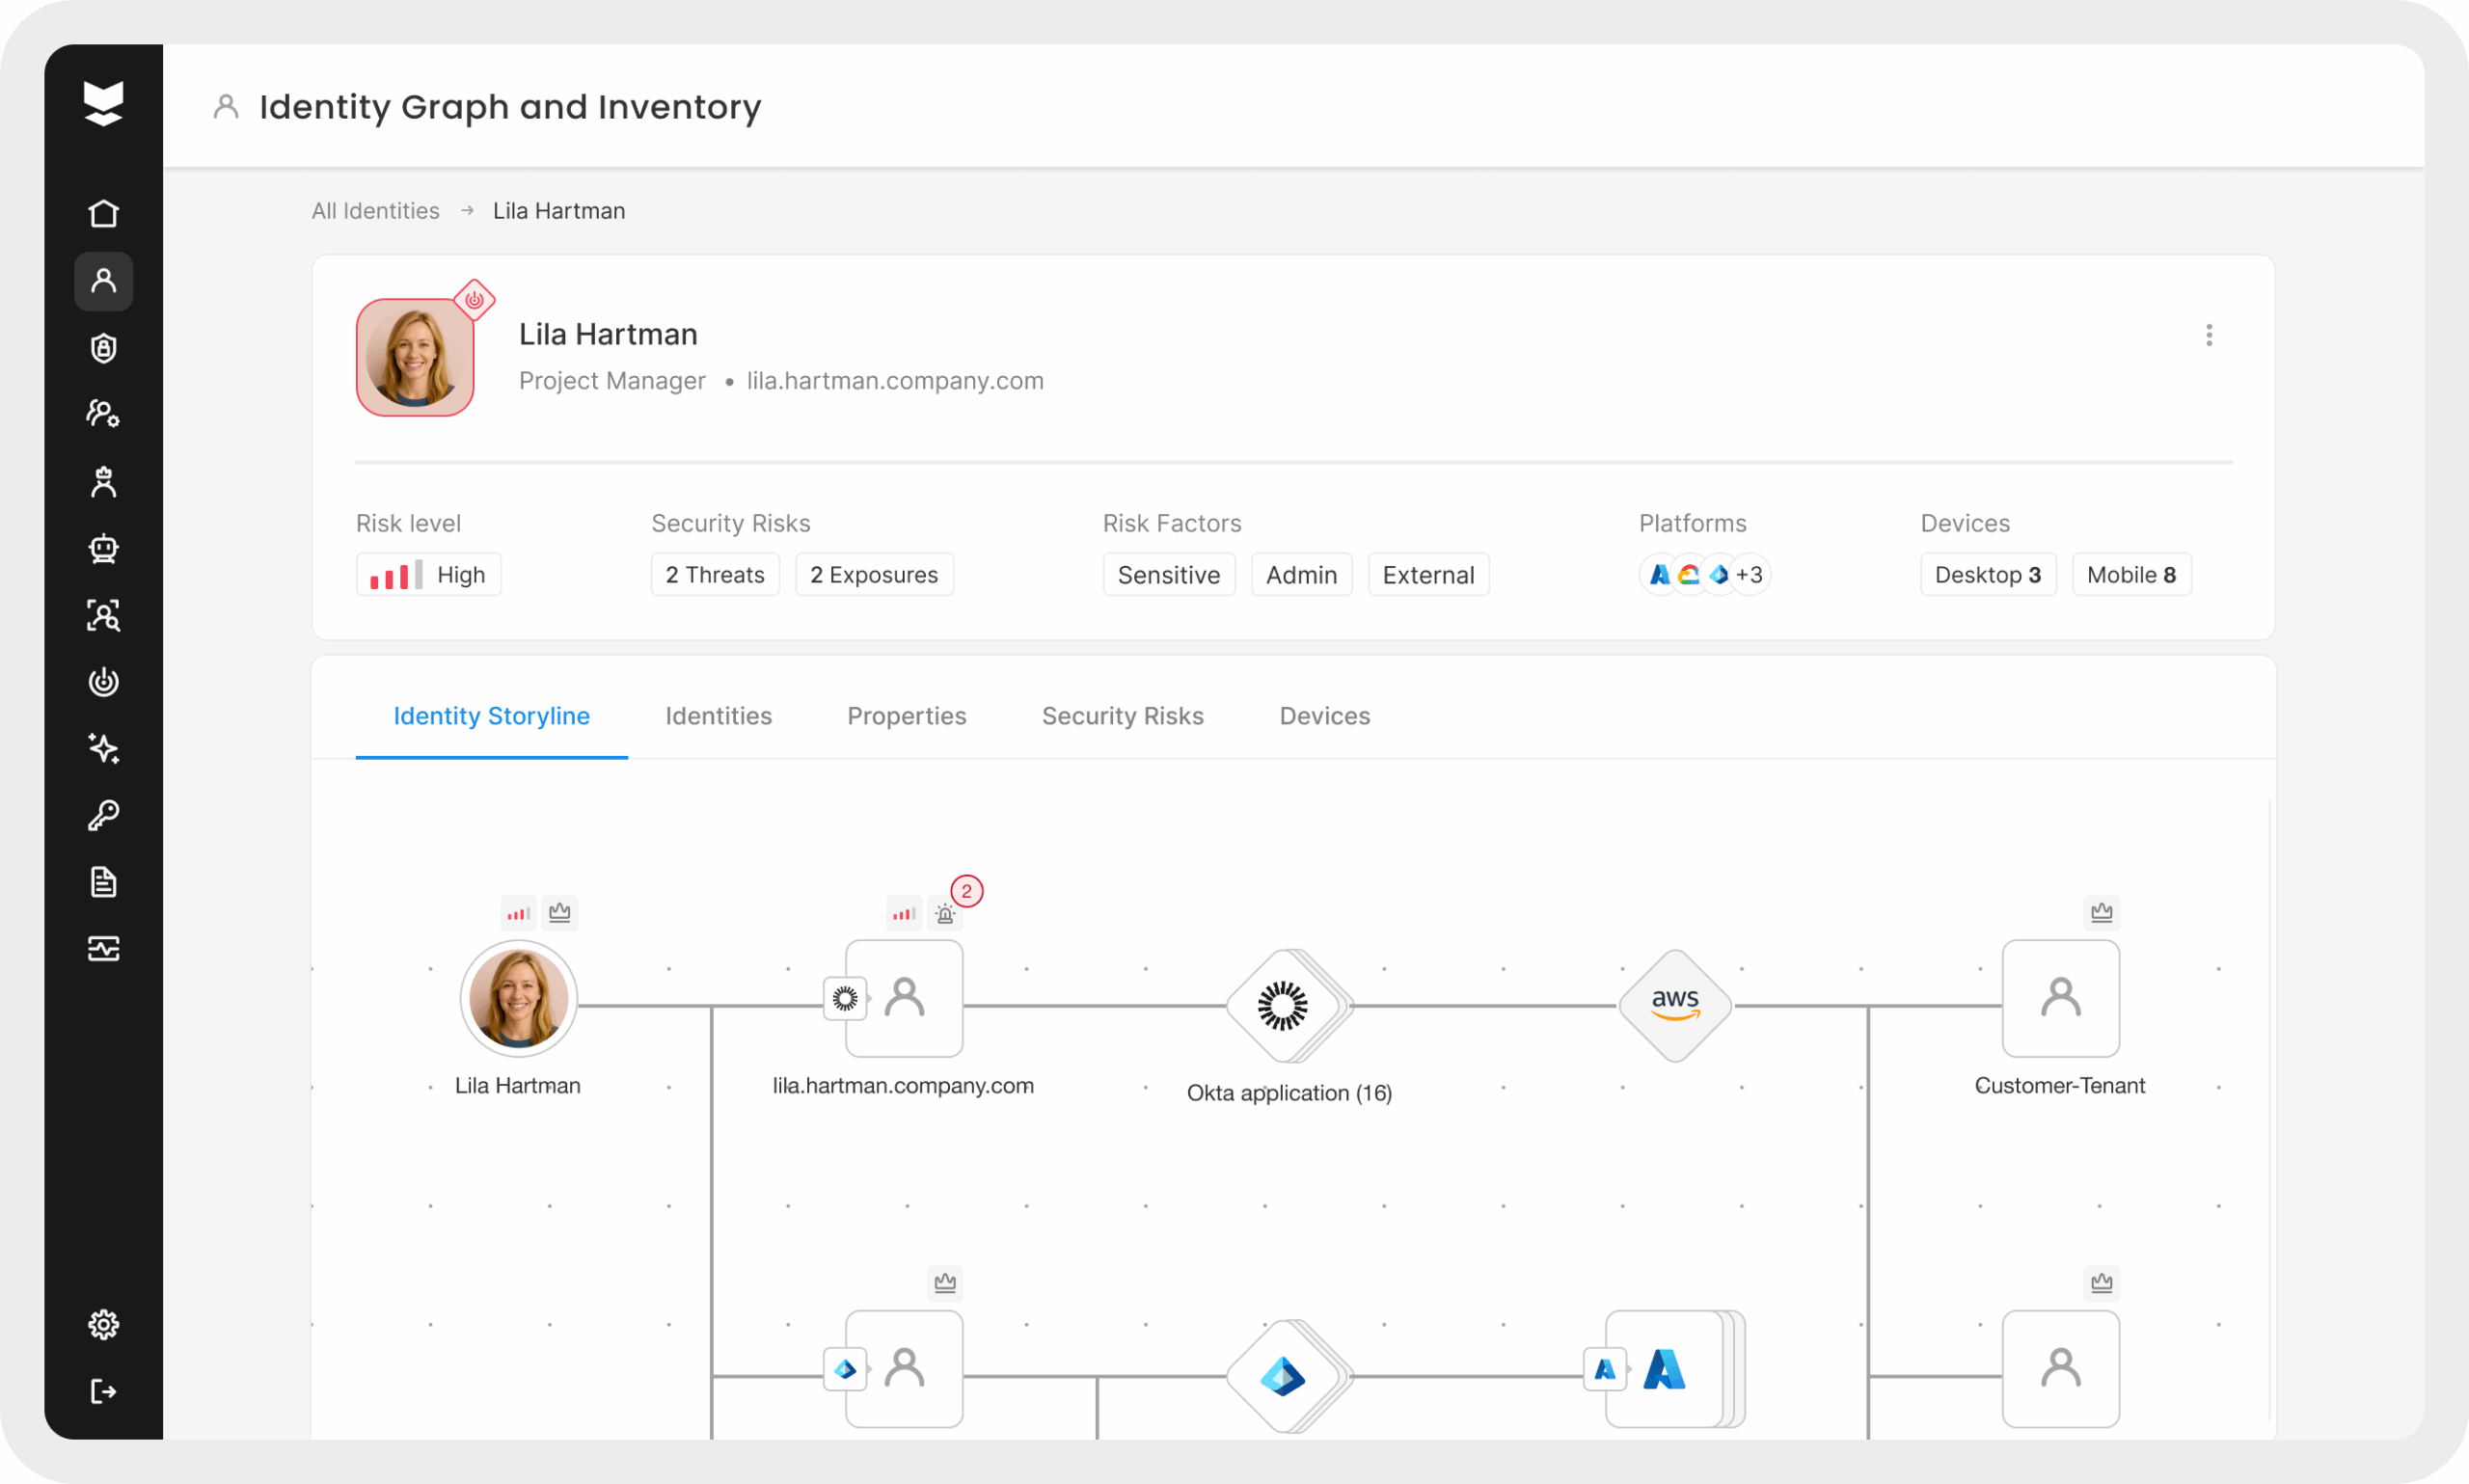
ステップ2:すべての特権IDを優先する(PAMが認識しているIDだけでなく)
おそらくあなたの組織は 特権アクセス管理 (PAM)溶液。 その問題点はPAMです システム内のIDの質は、そのシステムの質に左右されます。すべてのIDを特定し、階層化することが重要です。 特権アカウント 実際の認証アクティビティに基づいて、環境全体のリスクをマッピングし、セキュリティチームがジャストインタイム(JIT)アクセス制御を実装できるようにします。IAMチームは、各特権IDに関する追加情報を提供し、強力な所有権とドキュメントを確保することで、この作業をサポートできます。もう1つの利点は、共有された詳細レベルに基づいて、より堅牢なSOCアラートエンジニアリング戦略を策定できることです。
ステップ3:基盤となるセキュリティ衛生を強化する
より安全な環境は、管理やプロビジョニングも容易になります。たとえば、6か月前に仕事を終えた運用チームの契約社員はどうでしょうか?まだシステムに残っています。継続的な監視は、既存のものを「クリーンアップ」し、 現在も将来も、 全体的なIDインベントリにおいて、セキュリティチームがIDを縮小しやすく 攻撃対象 そして、ID管理チームが使用中のシステムとアプリケーションを管理します。さらに一歩進んで、2つの部門が協力して適用することができます。 リスクに基づく条件付きアクセス ポリシーを策定し、スコープを分離することで、異常なアクティビティを検知するSIEM/SOARパイプラインとの連携をさらに強化します。これは、IAMチームとセキュリティチームの間で共通の成果を確立する上で最も重要な考慮事項の1つです。CIOとCISOが協力することで、請負業者のアクセスを遮断するなど、不正利用が発生する前に自動化された予防策を展開できます。
共通の目標に基づいて行動するための実現可能な行動計画
目標を明確にしたら、次はCIO、CISO、そしてそれぞれのIAMチームとセキュリティチームを一同に集めて話し合う番です。以下のトピックについて話し合うことで、a) 測定可能な成果を確認し、b) 解消すべきコミュニケーションとプロジェクトのギャップを特定することができます。
- 地図を クラウンジュエルシステム そして、誰が(または何が)それらにアクセスするのか
- 特定する 最も危険な身元トップ10 特権、利用状況、拡散状況に基づく
- 開発する SOARのプレイブック 潜在的なアクセス終了(またはそれに類するもの)など、主要なIDライフサイクルイベントを監視する
- パートナーとして アラートエンジニアリング(およびエンリッチメント/コンテキストフロー) アカウントの不正利用に関するSOCの可視性を向上させるため、IAMが持つ意図されたユーザーに関する知識(セキュリティ部門が持つ実際のユーザーに関する知識とは異なる)を活用して保護を強化します。
- 確立する コミュニケーションプロセス 検出漏れ(セキュリティ)や制御の失敗(IT)によって引き起こされたインシデントが、制御の改善(IAM)やセキュリティカバレッジの向上につながる場合
- 使い始める 行動ベースのMFA, ID優先の脅威検出と詳細なログ記録
アイデンティティをコントロールすれば、キルチェーンをコントロールできる
自動化とAIの世界では Active Directory それでもなお、事業継続性と生産性を支える。 アイデンティティは新しいエンドポイントです新たな境界線、そして王国への新たな鍵。もしそれが見えず、分割できず、保護できないなら――これはIAMとセキュリティの両方が共通の行動と目標に基づいて連携して取り組む必要がある偉業だ――あなたは既に敗北している。
次世代のID防御について真剣に考えよう。なぜなら、次の侵害はブルートフォース攻撃ではないからだ。 古いAPIキーを持つ自律型AIエージェント.
IAMチームとセキュリティチームの間で共通の成果とプロジェクトの構築を開始するには、 まずは自分のアイデンティティインベントリを作成することから始めましょう。 あなたの環境で実際に何が起こっているのかを明らかにするため。
