

サービスアカウントは、企業内で最も特権が高く、管理が最も行き届いていないIDの一つです。アプリケーション、スクリプト、システムが人間の介入なしに認証できるようにする一方で、運用開始後は監視が限定的になることがよくあります。
所有権が不明確になり、認証情報が長期間変更されないままになり、チームはアカウントが実際にどのように使用されているかを把握できなくなる。
特権と監視の制限が組み合わさることで、セキュリティ上の問題とアイデンティティガバナンス上の問題の両方が発生します。セキュリティチームは、侵害されたアカウントが悪用されるのを防ぐ必要があります。 横移動アイデンティティ管理チームは、所有権、目的、および適切なアクセス権限を確立する必要があります。どちらのチームも単独では問題を解決できません。
サービスアカウントのセキュリティ確保 大規模展開には、以下の5つの分野が求められる。 発見、優先順位付け、所有権の確保、執行、および自動化。
この記事では、各段階で効果的な実践がどのようなものか、そしてどのように Silverfortさん アイデンティティセキュリティプラットフォーム それを稼働させる。
発見:保護しようとする前に、自分が何を持っているのかを知りましょう
出発点は どのサービスアカウントが存在するかを知るそれらがいくつ存在するのか、そしてどのシステムがそれらに依存しているのかも不明です。ほとんどの組織は、この質問に自信を持って答えることができません。
サービスアカウントは様々なプロジェクトで使用され、ドメインをまたいで分散しており、多くの場合、プロジェクトやそれを構築した人物の死後も存続します。従来のサービスアカウントの命名規則(svc-、admin-など)によって一部のアカウントは識別できますが、残りは誰かが注意深く調べない限り、通常のユーザーアカウントのように見えます。
信頼性の高いインベントリを作成するには、構成シグナルと各アカウントの動作に関する理解を組み合わせる必要があります。つまり、有効期限のないパスワードや組織上の配置といったActive Directoryの属性を評価するとともに、サービスアカウントと人間ユーザーを区別する、機械的な反復認証パターン(認証元、認証先、使用するプロトコルなど)を把握する必要があります。

Silverfort ドメインコントローラーが接続した瞬間にこれを自動化し、マネージドサービスアカウント(MSA)の直接検出や、OU、セキュリティグループなど、既に存在する組織コンテキストをさらにシグナルとして追加します。
そこから、サービスアカウントは一般的にいくつかの行動カテゴリに分類されます。
- マシン間アカウント: アプリケーションに代わって認証を行う
- ハイブリッド口座: 機械のような作業を行う人間のアイデンティティ。例えば、個人のログイン情報で実行されるスケジュールされたタスクなど。
- スキャナー: 少数の送信元から多数の宛先への認証、またはその逆の認証
- 休眠アカウント: 活動は全く観察されなかった

2つの点は、それぞれ単独で言及する価値がある。
対話型ログイン機械専用のアカウントに人が直接ログインすることは、上記のハイブリッド型とは異なるリスク信号であり、別の対策が必要です。つまり、アカウント全体を移行するのではなく、人間のログインを停止する必要があります。
休眠口座 確認は見た目以上に難しい場合があります。単純なログオンチェックでは非アクティブに見えるものでも、Kerberos委任を通じて動作し、自身で直接ログオンイベントを生成することなく、他のIDに代わって認証を行っている場合があります。そのため、「休止状態」という判断は、単一のログソースに基づく推測ではなく、実際の認証アクティビティから導き出すべきなのです。
Silverfortさん 行動分析 これにより、手動でのログ相関を必要とせずに、その区別を自動的に可能にすることが可能になります。
可視性はガバナンスにおいても二重の役割を果たします。アカウントが何をしているか、どこで使用されているかがわかれば、質問に回答し始めることができます。 監査人または規制当局は最終的に質問するだろう――それが何のためにあるのか、今も存在すべきなのか――といったことを、執行措置が講じられるずっと前に検討すべきだ。
優先順位付け:最初に注意が必要なアカウントを特定する
完全な在庫リストには、簡単に数千ものサービスアカウントが含まれる可能性があります。優先順位付けの正しい方法は、 アカウントが到達できる範囲と、実際の動作状況口座は一般的に、以下のような場合に早期の対応が必要となります。
- 重要なアプリケーション、インフラストラクチャ、または機密データに接続します。
- 広範囲または高度に 特権的なアクセス許可
- 使用方法に基づいて高リスクプロファイルを表示する
- 暴力行為やその他の不審な活動の兆候が見られる
- 対話的に使用されます
- 期待される目的と矛盾する行動をとる
- 明確な所有者が特定されていない
これを手動で行うということは、権限のエクスポート、アプリケーションインベントリ、ログデータを手作業で相互参照することを意味します。 Silverfort 検出されたすべてのアカウントをこれらの要素に基づいて自動的にスコアリングし、各スコアの背後にある具体的なシグナルを表示するため、ID管理チームやセキュリティチームがリストを確認する前に、選別作業の大部分が完了します。
所有権と説明責任を確立する
検出とリスクスコアリングによって、アカウントが何をするのかがわかります。所有権によって、アクセスレビュー、インシデント、アカウントの廃止の判断など、アカウントに注意が必要になったときに誰に連絡すればよいかがわかります。これは、アイデンティティとセキュリティの責任が最も直接的に交わる部分と言えるでしょう。アイデンティティチームは通常、ライフサイクルに関する問題(このアカウントとそのアクセス権限は依然として妥当か)を担当し、セキュリティチームは同じデータに基づいて調査を行います。いずれにせよ、これは基本的なガバナンス要件であり、大規模な運用において維持するのが最も難しい要件の1つです。所有者は役割が変わったり、組織を離れたり、そもそも正式に割り当てられていなかったりするからです。
そのマッピングを手作業で維持するということは、最後にそのアカウントに触れた人物を追い詰め、その回答が今も有効であることを祈るしかないということだ。

Silverfort 選択した所有者情報を自動的に同期して最新の状態に保ちます Active Directory 属性(アカウントごとに最大 5 人の所有者をサポート、AD グループ、メールアドレス、またはカスタム ID として)または ServiceNowCMDB統合また、所有者がいないアカウント、または所有者が既に組織を離れているアカウントにはフラグを立てます。既存のシステムに所有者のマッピングがない場合は、手動で所有者を割り当てたり修正したりすることもできます。
保護:各アカウントの実際の機能を制限する
どの口座が最も重要かを把握したら、次のステップは、それぞれの口座に実際に必要なものだけを割り当て、技術的に認められているものだけを割り当てるのではなく、実際に必要なものだけを割り当てるように制限することです。 ほとんどのサービスアカウントは、はるかに多くのアクセス権限を持っています。 実際に使用するシステムよりも多くのシステムにアクセス権限が付与されている場合があります。アカウントは数十ものシステムに対して権限を持っているかもしれませんが、実際には1つのシステムとしか通信していない可能性があります。適切な制御とは、アカウントの実際の通信元、通信先、およびプロトコルに合わせて範囲を限定したポリシーです。
安全に展開するには、監視のみのモードから始める必要があります。安定した変化のない動作が続くのを監視し、 積極的な取り締まりへ移行する そのパターンが維持されれば、安定していると言えるでしょう。「安定」とみなされる期間は、月ごとや四半期ごとに発生する事象も含め、アカウントの活動の全サイクルを把握できる期間とする必要があり、これは判断が難しいところです。
アカウントの種類ごとに、異なるバージョンのものが必要になります。
- 機械間通信: まずは通知のみのポリシーから始め、パターンが安定していることが確認されるまで実行し、その後拒否ポリシーに移行します。
- ハイブリッド: その行動の背後にいる人物を特定し、自動化されたタスクをその人物の個人ログインではなく、専用のサービスアカウントに移行させる。
- スキャナー: 接続のどちらか一方(送信元または宛先)の規模が小さく、予測しやすい方を制限する。
- 睡眠状態: 認証を完全にブロックし、一定期間監視して問題がないことを確認してから、アカウントを無効化または削除します。
Silverfort これらの制御を適用する バーチャルフェンシングアカウントの監視対象ソース、宛先、プロトコルに基づいてランタイム ポリシーを構築し、適用します。動作の安定性は、これらの値が連続して変更されない日数で測定され、デフォルトのベースラインは 90 日に設定可能です。また、ポリシーを元に戻して最初からやり直すのではなく、ライブ ポリシーを最近のアクティビティと照らし合わせて確認し、新たに確認された正当なアクセスを直接承認することもできます。これを 1 つのアカウントずつ行う方法は、管理するアカウントが数個を超えるとうまく機能しなくなるため、自動化が役立ちます。

自動化:大規模運用を可能にする
組織が数百、数千ものサービスアカウントを管理するようになり、チームが新しいアプリケーションや統合を導入するにつれて新しいアカウントが継続的に出現するようになると、上記のどの方法もアカウントごとに手動で行う作業としては拡張性に欠けます。その段階になると、検出から保護までのライフサイクルは自動的に実行される必要があります。
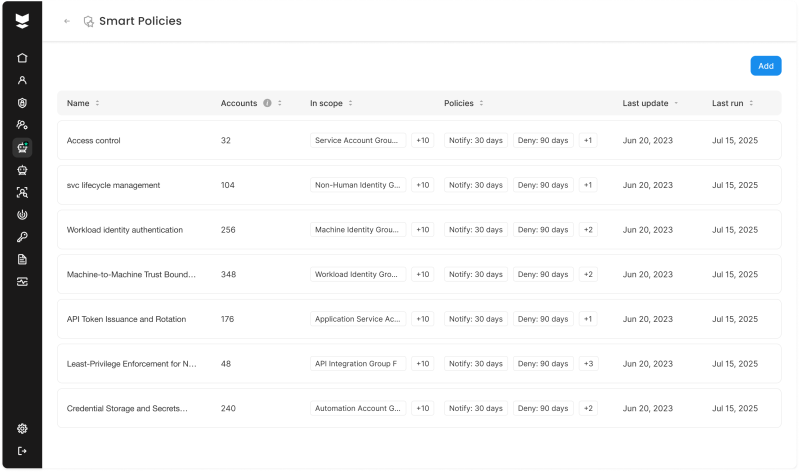
Silverfort これを自動化する スマートポリシー: スコープ(特定のアカウント、セキュリティグループ、または組織単位)を定義し、安定した動作が何日間続いた場合に通知ポリシーをトリガーし、何日間続いた場合に拒否ポリシーをトリガーするかを指定します。すると、上記で説明した通知から拒否への進行が自動的に実行され、まだ存在しないサービスアカウントも対象となります。グループと組織単位はスコープ内に保持されるため、新しいアカウントは手動で設定することなく検出、ベースライン設定、および保護されます。
既に他の場所でサービス アカウントとその依存関係を追跡している組織の場合、 Silverfortさん ServiceNowCMDB統合 そのシステムを維持し、 SilverfortServiceNow のインベントリは双方向で同期され、各サービス アカウントがどのアプリケーションに属しているかも含まれます。ServiceNow 以外のものについては、 Silverfortさん サービスアカウントAPI サービスアカウントのデータとポリシーをプログラムで読み取り、更新できるため、同じ自動化機能を組織が既に運用しているCMDB、チケット管理ツール、ガバナンスツールに組み込むことができます。
可視性から執行まで
に 安全なサービスアカウント 効果的に組織が行う必要があること:
- 認証動作に基づいてアカウントを検出および分類する
- 特権、活動、およびビジネスコンテキストを使用してリスクの優先順位付けを行う
- 各アカウントに対して承認済みの認証パターンを適用する
- アカウントや環境の変化に合わせて保護を自動化する
このアプローチにより、過剰なアクセスが削減され、使用されていないアカウントが削除され、侵害されたサービスアカウントが横方向の移動に悪用されるのを防ぐことができます。
サービスアカウントは、企業運営において引き続き不可欠な要素となります。セキュリティの目的は、すべてのアカウントが可視化され、所有者が明確であり、意図された認証活動のみに制限されるようにすることです。
Silverfort 組織が不完全な在庫と状況調査結果から移行できるようにする 実行時に強制可能な保護認証情報のローテーション、エージェント、プロキシ、またはアプリケーションの変更なしで。
デモ版の申し込み どのように Silverfort このアプローチを実践に移すか、 セルフガイドツアーに参加する.
