

サイバーレジリエンスの重要な要素の一つは技術の変化への適応ですが、変化しない攻撃対象領域への対策も同様に重要です。これは、多くの企業が最新のクラウドワークロードやSaaSアプリケーションに加えて、相当量のレガシーインフラストラクチャを維持しているためです。移行に伴う運用コストや、移行によって重要なプロセスが損なわれる可能性への懸念が理由となる場合もあります。また、ITチームがレガシーコンポーネントの存在すら認識していない場合もあります。しかし、理由が何であれ、レガシーインフラストラクチャは常に最新の代替手段よりもセキュリティが低いため、攻撃者にとって格好の標的となります。
この記事では、レガシーインフラストラクチャの代表的な例としてNTLMv1について考察します。 認証 プロトコル。この初期の NTLM バージョンには重大なセキュリティ上の脆弱性があり、攻撃者はさまざまな アイデンティティベースの攻撃そして、30年以上も前から存在しているにもかかわらず、いまだに本番環境で使用されており、検出が極めて困難な侵害リスクにさらされている。
次に、その方法を説明します。 Silverfort 検出、監視、および 認証のあらゆる制御 そして、この旧式のプロトコルを依然として利用するアクセス試行。
NTLM認証:簡単な歴史
Hubspot Wikipedia「 Windows ネットワーク、新技術LANマネージャ(NTLM)は、 Microsoft 認証、完全性、および機密性をユーザーに提供することを目的としたセキュリティプロトコル。NTLMは、Microsoftの認証プロトコルの後継です。 LANマネージャーNTLMプロトコルスイートは、 セキュリティ サポート プロバイダーこれは、 LANマネージャー 認証プロトコルNTLMv1、NTLMv2、およびNTLM2を1つのパッケージに統合したもの。(NTLM2はNTLMv1とNTLMv2の両方を組み合わせたものです。)
NTLMv1 1993年にリリースされたこのプロトコルは、チャレンジ・レスポンス認証方式を採用しており、認証プロセスは3つのステップで実行されます。
- クライアントマシンはターゲットサーバーとのネットワーク接続を確立する。
- サーバーはクライアントマシンにチャレンジを送信します。
- クライアントマシンはチャレンジに応答し、サーバーはその応答に基づいてアクセスを許可するか拒否するかを決定します。
1998年、NTLMv2はWindows NT 4.0 SP 4でリリースされ、それ以来、このプロトコルの最新バージョンとなっている。
NTLMセキュリティに関する一般的な問題
すべてのバージョン NTLM 認証には、以下のようなセキュリティ上の問題があります。
- の欠如 塩漬け ハッシュ値はパスワードと同等の効力を持つため、サーバーからハッシュ値を取得できれば、実際のパスワードを知らなくても認証できてしまいます。つまり、ハッシュ値を取得できる攻撃者(マシンのメモリからハッシュ値をダンプする方法はいくつかあります)は、標的サーバーに容易にアクセスし、実際のユーザーになりすますことができるのです。
- サーバーは確かにクライアントの身元を検証するが、サーバー自身の身元を検証する仕組みがないため、中間者攻撃(MITM攻撃)の可能性が生じる。
- NTLMv1にはクライアントチャレンジがないため、NTLMv1への攻撃の場合、攻撃者は既知のサーバーチャレンジを使用してクライアントにNTLMv1レスポンスを計算させることができます。その後、攻撃者はNTLMv1レスポンスをサーバーチャレンジと比較することで、ユーザーのパスワードを効率的に推測できます。 レインボーテーブル.
- の欠如 MFA このサポートは、パスワードやハッシュが漏洩した場合にプロトコルを保護する機能を一切奪ってしまう。
これらの懸念から、マイクロソフトはNTLMをより安全なものに置き換えた。 Kerberos AD環境では、認証プロトコルとしてNTLMがデフォルトとして使用されるが、NTLMはバックアップとして残されている。しかし、NTLMの中でも、NTLMv1は後継のNTLMv2に比べてセキュリティが著しく劣る。
NTLMv1がセキュリティリスクとなる理由
プロトコルのセキュリティレベルは、課題の難易度によって決まります。つまり、侵害するのが難しいほど、認証のセキュリティは高くなります。
NTLMv1の場合、その違いは具体的な課題にある。
- NTLMv1は16ビットの固定長の数値でチャレンジを生成するのに対し、NTLMv2は可変長のチャレンジを生成する。
- NTLMv1は、復号化が高速な脆弱なDES暗号化アルゴリズムを使用しているため、総当たり攻撃に対して脆弱である一方、NTLMv2は、復号化がリアルタイムで行われないため、これらの攻撃に対する耐性が高い、より低速なHMAC-MD5を使用している。
したがって、NTLMv1認証を使用するシステムはすべて、攻撃者が容易に認証要求を受け入れてシステムへのアクセス権を取得する方法を考案できるため、侵害される危険性にさらされている。
こうした点を踏まえると、IT部門やセキュリティチームがNTLMv1からの移行を望む理由が容易に理解できる。理論上は簡単そうに見える。NTLMv1を使用しているシステムをすべて見つけ出し、より安全なプロトコルに切り替えればよいだけだ。しかし実際には、はるかに困難な作業となる。
NTLMv1の検出と除去における障害
理想的な世界では、クリックするだけで環境内で行われているすべてのNTLMv1認証を表示するフィルターが存在するだろう。しかし残念ながら、現実はそれほど単純ではない。
最も簡単な方法は、ドメインコントローラーでログオン成功監査を有効にすることです。Microsoft のドキュメントによると、各エンドポイントは必要な情報を含むイベント (NTLM のバージョンに関する情報を含む成功監査イベント 4624) を生成するはずです。受信したイベントログには、NTLM のバージョンを示す「パッケージ名 (NTLM のみ)」フィールドが含まれています。ただし、これらのログを DC で一元的に収集することはできず、各マシンから個別に取得する必要があります。また、多くの場合、イベントに NTLM バージョンデータが含まれていないか、そもそも作成されていないこともあります。
さらに、ほとんどの場合、NTLMv1はレガシーアプリケーション内で使用されており、アプリケーションサーバーに対してNTLMv1認証が実行されます。そのため、アプリケーションをコーディングしたプログラマーが適切な監査メカニズムを実装したという保証はありません。アプリケーションがWindowsサーバーを使用している場合、IIS認証(Webサーバーアプリケーション)などのWindows内部ライブラリを使用している場合など、ローカルで部分的に監査される可能性があります。しかし、アプリケーションが完全にサードパーティによって作成されたものである場合、ログは一切監査されません。その場合、パケットの復号化や実際のアプリケーションコードの分析といった侵襲的な手順を用いない限り、NTLMv1が使用されているかどうかを確認する方法はありません。
NTLMv1認証はネットワークレベルの検査によって部分的に検出できるものの、ほとんどの場合、このトラフィックは暗号化されているため、そのような検査は不可能である。
つまり、課題はNTLMv1自体の本質的なセキュリティ上の脆弱性だけでなく、特定の環境内でNTLMv1が使用されているかどうかを判断することの難しさにもある。
SilverfortNTLMv1攻撃対象領域に対する保護
その Silverfort 統合 ID 保護 このプラットフォームは、組織に対し、環境内のすべてのNTLMv1認証を検出するだけでなく、それらを積極的にブロックする独自の機能を提供します。
Silverfort 分析エンジンは NTLMv1 認証を検出し、リスク指標としてフラグを立てます。このリスク指標は、そのような認証を実行するマシンを検出するためのフィルタとしても、アクセス ポリシーのトリガーとしても使用できます。 Silverfort コンソール:
プーケットの魅力
認証ログ画面で、「NTLMv1認証」チェックボックスをオンにします。オンにすると、一致するすべての認証情報が表示され、どのマシンがNTLMv1を使用しているかを把握できるため、それらを無効にするかどうかを判断するのに役立ちます。
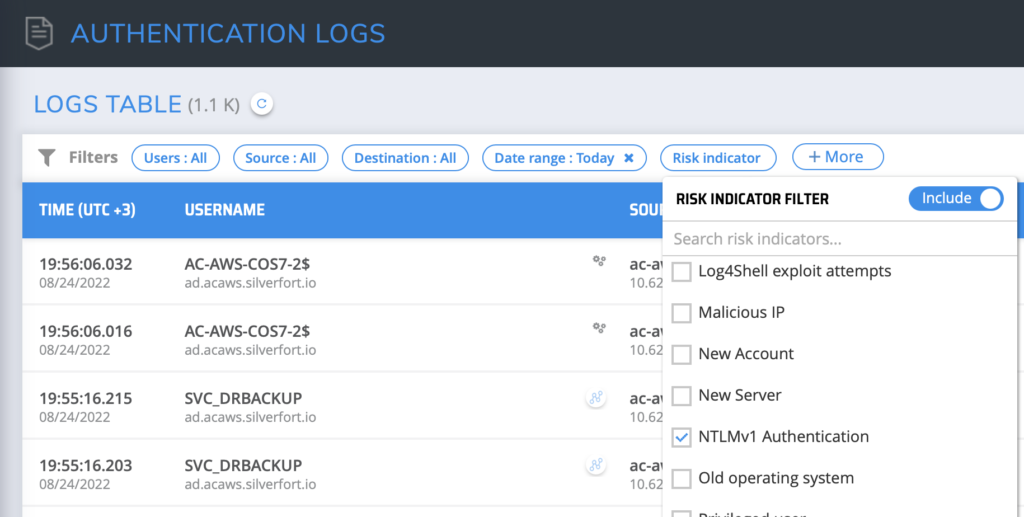
NTLMv1が有効になっています Silverfortの認証ログ画面
保護性能
同様に、 Silverfort NTLMv1リスクインジケータをトリガーとしてアクセス ポリシーを有効化できるようにします。その場合の動作は以下のいずれかになります。
- 否定する追加の予防措置として、環境内でNTLMv1を一切許可したくない場合は、このオプションを選択してください。
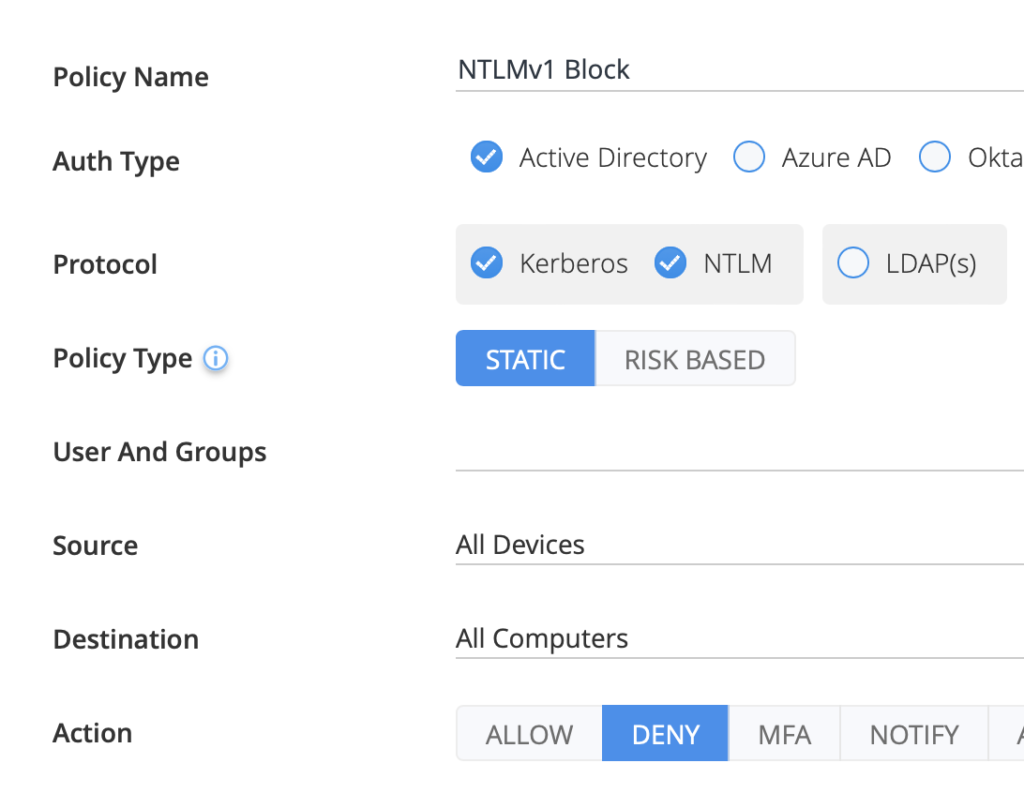
Silverfort NTLMv1経由でのアクセスを拒否するポリシー
- MFA何らかの理由でNTLMv1の使用を排除できない場合(例えば、重要な業務プロセスに支障をきたす可能性のある古いアプリケーションがある場合など)は、このオプションを選択してください。この場合、認証フローが侵害されたとしても、真のユーザーはMFA(多要素認証)によって本人確認を行う必要があるため、攻撃者がプロトコルの脆弱性を悪用して不正アクセスを行うことを効果的に阻止できます。
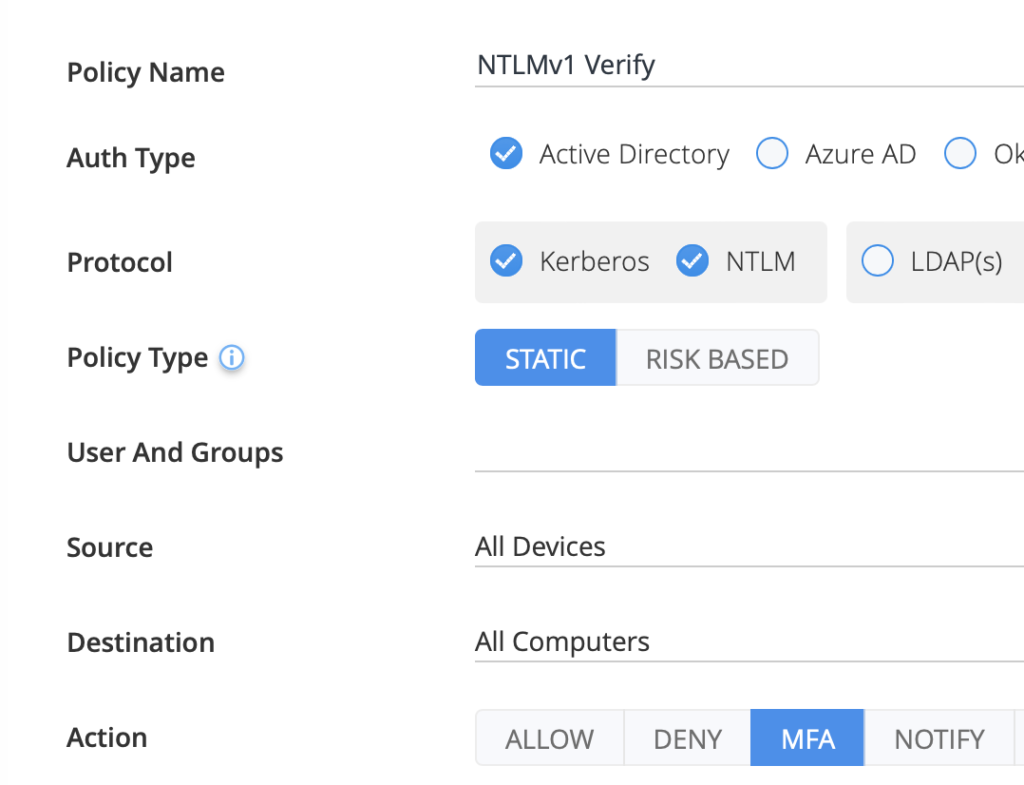
Silverfort 政策 MFAが必要 NTLMv1 による認証時のステップアップ
包括的な安全保障への道
今日のハイブリッド環境では、様々な種類のシステムが共存しているため、包括的なセキュリティとは、それらすべてを監視・保護することを意味します。NTLMv1は、レガシーシステムの問題点の一例にすぎません。セキュリティ上の脆弱性がレガシーインフラストラクチャに存在する場合、そこが侵害されると、攻撃者は環境の他の部分にもアクセスできるようになることを理解しておくことが重要です。レガシーシステムを保護することよりも、レガシーシステムが環境へのゲートウェイとならないようにすることが、正しい考え方です。
Silverfort統一 アイデンティティ保護 これは、SaaSアプリケーション、クラウドワークロード、オンプレミスサーバーなど、ターゲットとなるリソースの種類を問わず、ハイブリッドエンタープライズ全体におけるID脅威から保護するために特別に構築された初のプラットフォームです。 Silverfort MFAと現代美術を拡張する アイデンティティセキュリティ これまで保護できなかったすべてのコアリソース(NTLMv1を含む)に対して保護します。
