

ランサムウェア攻撃は、企業のサイバーセキュリティ上の懸念事項の中でも上位にランクインしています。今日では、ランサムウェア攻撃から企業を守ることが一般的な対策となっています。 配達 (NAIST) と 実行 これらの攻撃の段階。しかし、ほとんどすべての企業は、これらの攻撃を積極的に防ぐ能力を欠いています。 自動伝播 of ランサムウェア 配信および実行時の保護をすり抜けてしまったペイロード。この伝播の程度によって、単一のエンドポイントが感染するか、企業全体がロックダウンされるかが決まるため、これを阻止できないことは重大なセキュリティ上の欠陥となる。 Silverfortの統合ID保護プラットフォームは、現在利用できる唯一のソリューションを提供します。 MFA ランサムウェアの自動拡散を効果的に防止し、悪意のあるペイロードが最初に感染したマシンを超えて拡大することを決して許さない。
ランサムウェア攻撃における決定的な要素は、自動的な拡散である。
ランサムウェア攻撃は、2017年に迷惑行為から重大なリスクへと変化しました。 WannaCry (NAIST) と NotPetya これらの攻撃は世界中の企業に大混乱をもたらし、被害総額は15億ドル近くに達すると推定されている。 暗号化ペイロード 自動伝播このように、ソーシャルエンジニアリングによって一人の企業従業員が悪意のあるメールを開封した結果、その従業員の端末だけでなく、企業環境内の他のすべてのマシンのデータも暗号化されてしまった。この新たな現実により、 エンタープライズセキュリティ 意思決定者にセキュリティニーズの優先順位を見直すよう促し、 企業向けランサムウェア対策 彼らのリストの最上位に。
ランサムウェア攻撃の構造:配信、実行、拡散
ランサムウェア攻撃は、以下の連続した段階から構成されます。
配送保護 – 確認済み
配信段階の目的は、ランサムウェアのペイロードをターゲットのマシンに配置することです。攻撃者は、悪意のあるフィッシングメール、侵害されたRDPアクセス、ウォーターリングホールなど、さまざまな方法でこれを実現します。以下の表は、 Statistaのウェブサイトは、配送経路のより詳細な分布を示しています。
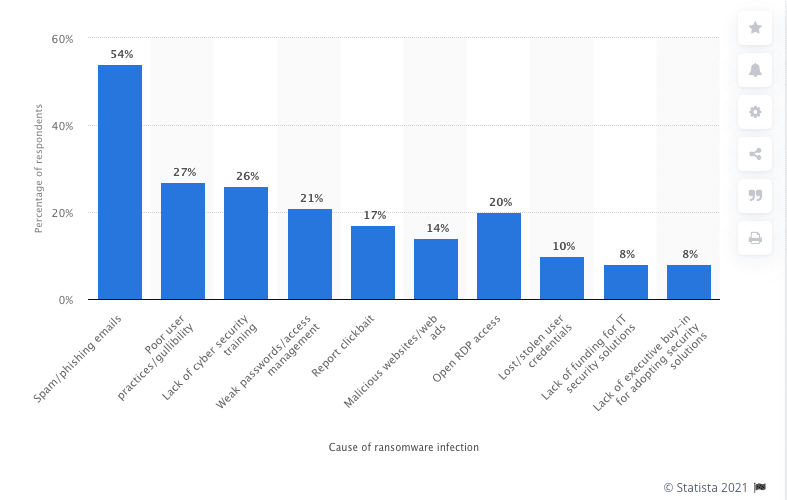
ランサムウェア配信に対する保護は、メールをスキャンしてユーザーの操作前に危険なコンテンツを検出して削除するメールセキュリティゲートウェイ、潜在的なマルウェアのダウンロードを防止するエンドポイント保護プラットフォーム、および攻撃者が接続できないようにするRDP接続のMFAによって実行されます。 侵害されたクレデンシャル.
実行保護 - チェック済み
実行段階とは、ワークステーションまたはサーバーに正常に配信されたランサムウェアのペイロードが、マシン上のデータファイルを暗号化する目的で実行を開始する段階のことです。
このテーブルは組み立てられています カスペルスキーラボは、最もパフォーマンスの高いランサムウェアファミリーを示しています。
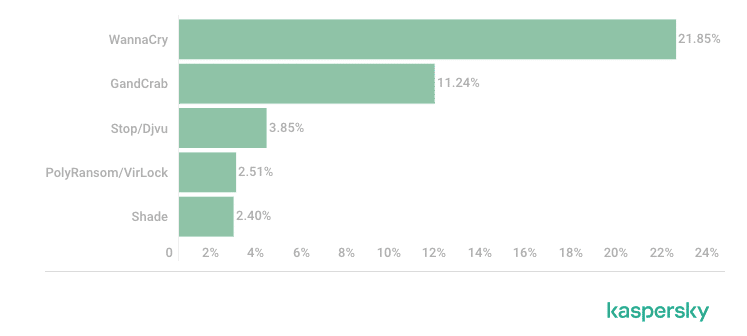
企業は、ワークステーションやサーバーにエンドポイント保護プラットフォーム(EPP)を導入することで、実行段階からの攻撃を防いでいます。EPPは、ランサムウェアとして検出されたプロセスの実行を終了させ、悪意のある暗号化を完全に阻止することを目的としています。
電波伝搬保護 ― 死角!
伝播段階では、ランサムウェアのペイロードが悪意のある認証を介して企業環境内の他の多くのマシンにコピーされます。 侵害されたクレデンシャル最も脆弱な攻撃対象の一つは共有フォルダです。企業環境では、すべてのユーザーが少なくとも一部の共有フォルダにアクセスできるため、ランサムウェアが拡散する経路ができてしまいます。
既にご説明した通り、この段階で大規模な被害が発生します。しかしながら、現在、この段階は企業のセキュリティ体制における盲点となっています。リアルタイムで自動ランサムウェアの拡散を阻止できるセキュリティソリューションは、現状では存在しません。つまり、ランサムウェアの亜種が配信および実行セキュリティ対策を回避することに成功した場合(そして、これらの亜種は一定の割合で必ず回避に成功します)、企業環境内で拡散し、到達可能なあらゆるマシンを暗号化してしまう可能性があるということです。EPP(エンタープライズ保護プロトコル)は新たなマルウェアの脅威に対する防御力を向上させていますが、攻撃者はより巧妙でステルス性の高いペイロードを作成しており、このような回避は高い確率で発生するシナリオとなっています。
自動化されたランサムウェアの拡散を防ぐ上での課題は何ですか?
このセキュリティ上の脆弱性の根本原因をより深く理解するために、ランサムウェアの自動拡散がどのように機能するのかを検証してみましょう。
ランサムウェアのペイロードが最初に実行された最初のエンドポイントが特定されています。環境内の他のマシンに拡散するために、マルウェアは侵害された認証情報を使用して、 標準認証 – 他のマシンに有効な(ただし侵害された)ユーザー名と認証情報を提供する。この活動は 100%悪意のあるコンテキスト本質的に これは、あらゆる正当な認証と同一です。 環境内で。ID プロバイダーには方法がありません – Active Directory この場合、悪意のあるコンテキストを特定し、接続を承認します。
ランサムウェア対策における盲点はここにある。一方では、セキュリティ製品は認証をリアルタイムでブロックすることはできない。他方では、それが可能な唯一の製品であるIDプロバイダーは、正当な認証と悪意のある認証を区別する能力を持たない。
これはどこですか? Silverfort 企業間とアプリ間の アイデンティティ保護 プラットフォームが活躍します。
解決策:統合型ID保護プラットフォーム
Silverfort 初の専用設計を先駆けた 統合 ID 保護 侵害された認証情報を利用して企業リソースにアクセスする攻撃を、事前に防止するプラットフォーム。 Silverfort 革新的なエージェントレス技術を利用して、企業環境のアイデンティティプロバイダーとネイティブに統合し、継続的な監視を適用します。 リスク分析 また、オンプレミスおよびクラウドのあらゆるリソースへのアクセス試行ごとにアクセス ポリシーを適用します。このようにして、 Silverfort リスクベース認証とMFAを拡張する これまで保護できなかったリソースやアクセスインターフェースへのアクセスが可能になる。 配合工業用化学製品の Active Directory ランサムウェアの自動拡散が依存するコマンドラインリモートアクセスインターフェース.
それで、どのように Silverfort 自動化されたランサムウェアの拡散に対するリアルタイム保護を提供しますか?
先に説明したように、自動伝播は侵害された認証情報による認証を利用して、共有フォルダを特に標的とする環境に拡散します。 Silverfort このリスクに対処する:
継続的モニタリング
Silverfort ユーザーアカウントの認証とアクセス試行を継続的に分析し、ユーザーとマシンの通常の活動に関する高精度な行動プロファイルを構築します。
リスク分析
自動伝播の場合、単一のマシンから複数の同時ログイン試行が発生し、 ユーザーアカウント. Silverfortのリスクエンジンは、この異常な動作を即座に特定し、ユーザーアカウントとマシンの両方のリスクスコアを引き上げます。
アクセスポリシーの適用
Silverfort ユーザーがリアルタイムのリスクスコアを利用して保護アクションをトリガーするアクセス ポリシーを作成できるようにする – レベルアップ MFAによる認証 あるいはアクセスを完全にブロックすることさえあります。自動ランサムウェア拡散対策ポリシーでは、ユーザーアカウントのリスクスコアが「高」または「重大」の場合はMFAを必須とし、Powershell、CMD、CIFS(専用のプロトコル)など、すべてのアクセスインターフェースに適用されます。 共有アクセス ネットワークフォルダへ。
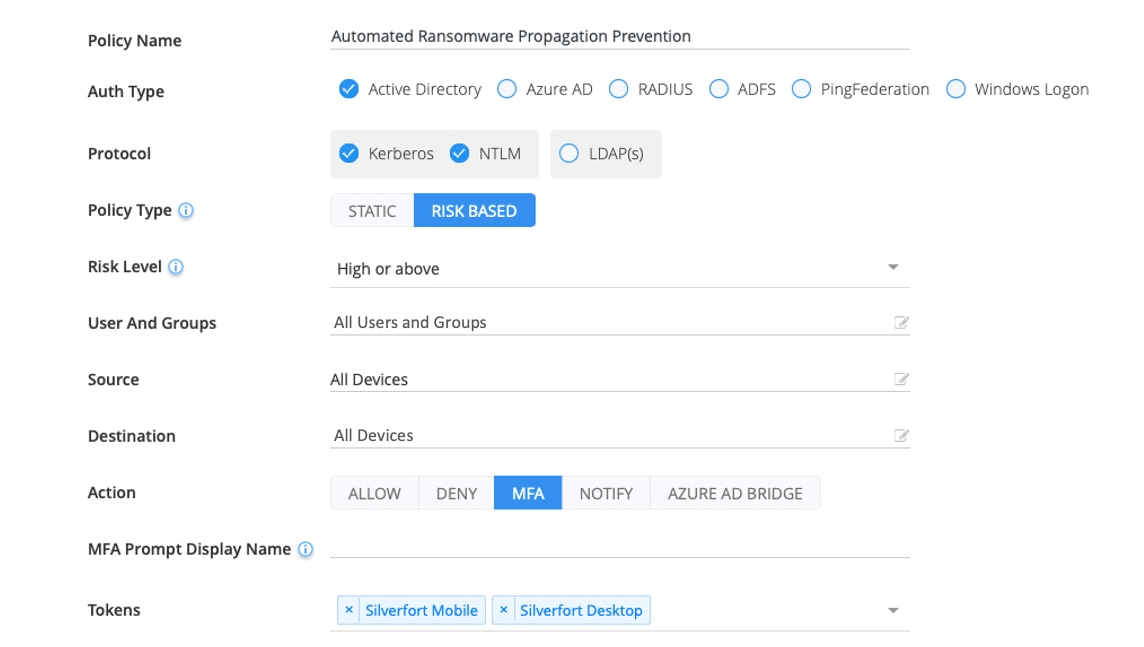
このポリシーが有効になっている場合、ランサムウェアが別のマシンに拡大しようとするたびに、MFA による検証なしには接続が許可されません。 実際に認証情報が漏洩したユーザー。 つまり、感染の拡大は阻止され、攻撃は最初の感染源である単一のエンドポイントに限定されるということだ。
結論:自動拡散を防ぐには、専用のID保護アプローチが必要である
自動拡散はランサムウェア攻撃において最も致命的な要素であり、今日企業にもたらすリスクを決定的に変える重要な要素です。 Silverfort当社の統合ID保護プラットフォームを利用すれば、この重要な盲点をようやくカバーし、チェックすることができ、ランサムウェア攻撃の試みに対する企業の耐性を大幅に向上させることができます。
