

ダナ・タミル(市場戦略担当副社長) Silverfort
2019年5月2日は 全国パスワードデー ―これは、パスワードに対する私たちの「愛憎入り混じった」関係について話し合う良い機会です。パスワードのみの認証メカニズムに頼ることができない理由はたくさんあります。しかし、それらを完全に排除することもできません。ご説明しましょう。
パスワードの問題点
ユーザーがパスワードを作成するように求められたとき(新規アカウントを開設する場合も、既存アカウントのパスワードを変更する場合も)、 覚えやすいパスワードを選ぶ可能性が高い問題は、多くのユーザーが選択することです 弱いパスワードそれは容易に推測できる。最近出版された 2018年に最もよく使われたパスワードのリスト 暗い状況を示している。最もよく使われているパスワードは '123456'そして2位は当然の選択で、 'パスワード'.
確かに、より強力なパスワードを使用する人もいます。しかし、多くの人は 複数のサービスで同じパスワードを再利用システムとウェブサイト。調査によると、 52%が同じパスワードを使い回している 複数のアカウントで同じパスワードを使用している人もいれば、すべてのアカウントで同じパスワードを使用している人もいる。また、13%の人はすべてのアカウントで同じパスワードを使い回している。中には、仕事関連のシステムと個人用アプリケーションの両方で同じパスワードを使用している人もいる。そのため、盗まれたり漏洩したりしたユーザーパスワードは、これまで以上に価値が高くなっている。
そして、ユーザーに定期的なパスワード変更を義務付ければ効果があるとお考えなら、残念ながらそうではありません。なぜなら、定期的にパスワードを変更する人でも、既存のパスワードに小さく予測可能な変更を加えるだけの場合が多いからです。この弱点の理由の一つとして、パスワード選択の習慣に対する感情的な愛着が挙げられます。
これが、マイクロソフトが最近発表した理由です。 dパスワード有効期限ポリシーの削除「定期的なパスワード有効期限設定は、古く時代遅れの対策であり、その効果は非常に低いため、当社の基準で特定の値を強制することは適切ではないと考えています。特定の値を推奨したり、有効期限を設定しないことを推奨したりするのではなく、基準から削除することで、組織は当社のガイドラインに反することなく、それぞれのニーズに最適な方法を選択できます。「とアーロン・マルゴシスは説明する。」
ユーザーのパスワードを入手するために試行錯誤を用いる総当たり攻撃や、信頼できる人物や組織からの通信を装ってユーザーのパスワードを不正に入手しようとするフィッシング詐欺が増加しているのも不思議ではない。
認証情報が漏洩するデータ侵害が増加傾向にある
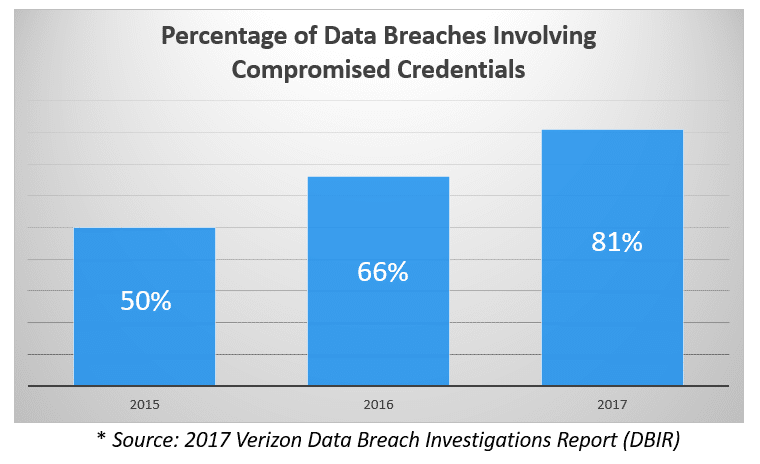
これまで議論してきたことを考慮すると、 侵害されたクレデンシャル パスワードやそれに対応するハッシュが、ますます多くの情報漏洩で悪用されています。実際、今日発生した情報漏洩の5件中4件は、侵害された認証情報の使用が関係しています。問題は、パスワードやそれに対応するハッシュが盗まれた場合、その不正使用を検出したり制限したりすることが難しいということです。本当にそうでしょうか?
なぜ私たちは彼らなしでは生きていけないのか?
なぜパスワードをなくせないのでしょうか?ユーザー認証のためのより良い解決策がきっとあるはずです。確かに、ユーザーを認証し、その身元を確認するためのより良い方法は存在します。しかし、パスワードがすぐになくなることはありません。なぜなら、私たちの企業ネットワークはパスワードベースの認証プロトコルに基づいて構築されており、これらのプロトコルは今後何年も使われ続けるからです。自社開発のシステムやレガシーシステムの多くは、パスワードのみによる認証を前提として設計されています。パスワードを回避するためだけに、ネットワークプロトコルを変更したり、既存のシステムやサーバーの認証方法を変更したりするのは現実的ではありません。ですから、パスワードがすぐになくなることはないのです。
パスワードをなくせないなら、さらにセキュリティを強化する
現実には、パスワードのみの認証メカニズムでは十分なセキュリティが確保できません。では、認証プロセスをより安全にするにはどうすればよいのでしょうか?その答えは以前から知られています。それは、追加の認証メカニズムを組み込むことです。
マルチファクタ認証 多要素認証(MFA)、あるいは二要素認証(2FA)と呼ばれるソリューションは、数十年前から存在しています。これらのソリューションは、機密性の高いシステムへのアクセスを許可する前に、ユーザーに別の認証要素による認証を要求することで、追加の認証レイヤーを提供します。長年にわたり、盗難または侵害された認証情報の悪用を防ぐための効果的かつ重要なセキュリティ対策として実証されてきました。
では、なぜ私たちはそれらを使ってすべての機密システムを保護しないのでしょうか?
多くの組織が、独自のシステム、自社開発システム、レガシーシステムを多要素認証(MFA)で保護しようと試みていますが、その実現は非常に困難です。なぜなら、主流のMFAソリューションでは、保護対象システムごとにソフトウェアエージェントを実装するか、プロキシを実装するか、ローカル構成と統合を行う必要があるからです。これらの要件があるため、これらのシステムへの導入は困難、場合によっては不可能になります。
どのようにすることができます Silverfort ヘルプ?
Silverfort エージェント不要、プロキシ不要の認証プラットフォームを初めて提供し、これまで保護できなかったシステムを含む、あらゆる機密システムに対してMFAをシームレスに有効化します。対象となるシステムには、独自開発システム、レガシーシステム、重要なITインフラストラクチャ、ファイル共有およびデータベース、IoTデバイス、SCADAサーバー、PACSやEHRなどの医療システムなど、多岐にわたります。
もっと詳しく知りたい場合は、 お問い合わせ.
最後の注意:
このブログを書いているうちに、数年前に始まった素晴らしいキャンペーンのことを思い出しました(出典は不明です)。
パスワードは下着のように大切に扱いましょう。
- 決して誰にも共有しないでください
- 定期的に交換してください
- 机の上に置かないで
4つ目の提案をしたいと思います。
- 何かで覆ってあげて…
ダナ・タミル、市場戦略担当副社長 Silverfort
ダナはサイバーセキュリティ業界のベテランで、大手セキュリティ企業で15年以上の実務経験とリーダーシップ経験を持つ。 SilverfortダナはIndegyでマーケティング担当副社長を務めました。それ以前は、Trusteer(2012年にIBMに買収)でエンタープライズセキュリティ担当ディレクターを務めていました。また、Imperva、Symantec、Bindview、Amdocsでも様々な役職を歴任しました。ダナはイスラエル工科大学(テクニオン)で工学の学位を取得しており、業界およびベンダーの認定資格も多数保有しています。
の詳細については Silverfort デモをご覧ください。 お問い合わせ して、高成長のクロスチャネル戦略の構築を始めましょう!
皆様、ナショナルパスワードデーおめでとうございます!
