

— ジョナサン・ナティヴ、APACセールスディレクター Silverfort -
チェスにおいて、キングは最も重要な駒です。相手がキングを取ったら、ゲームは終了です。しかし、キングは比較的脆弱な駒であり、ルーク、ビショップ、そしてもちろんクイーンといったより強力な駒によって守られています。
ITの世界では、 特権アクセス管理 (PAM) (多くの場合、パスワード保管庫と呼ばれる)は、組織内で最も重要で機密性の高いユーザー(特権ユーザー)の認証情報という王国の鍵を保管しているため、「王」のような存在であり、多くの場合、外部ユーザーが組織に侵入するための入り口として使用されます。
したがって、敵対勢力はそれを侵害するためにあらゆる手段を講じるだろう。
PAMソリューションとは何か、そしてなぜ保護することが重要なのか?
PAMソリューションは、機密性の高い認証情報をすべて保存および管理する集中型リポジトリです。これには以下が含まれます。
1. ドメイン管理者資格情報
2. データベース認証情報
3. クラウドインフラストラクチャの認証情報とアクセスキー
4. ファイアウォールのパスワード
5. 企業のソーシャルメディアアカウント
6. その他多数
PAMソリューションに関して注意すべき重要な点は、一度導入されると、最も特権的なユーザーのすべての認証情報が含まれるため、ネットワーク内で最も機密性の高いシステムになるということです。
Hubspot Gartner組織内の特権アカウントを保護することは、今日では最優先のセキュリティプロジェクトとなっています。これは、 侵害されたクレデンシャル データ侵害の80%以上で使用されています。攻撃者がネットワークに侵入すると、まず最初に探しているのは特権認証情報です。これらの認証情報によって、攻撃者は高価値資産にアクセスしたり、ネットワーク内を横断的に移動したり、悪意のあるソフトウェアをインストールしたりすることが可能になります。
PAMソリューションを使用しているシステム管理者の1人がフィッシング攻撃の被害に遭い、個人認証情報が盗まれた場合はどうなるでしょうか?盗まれた認証情報でPAMソリューションへのアクセスが許可されている場合、攻撃者は一元的に保管されているすべての認証情報にアクセスできてしまいます。
攻撃者がPAMソリューションにアクセスした場合、ネットワーク内のあらゆる機密システムに文字通り無制限にアクセスできるようになります。 マルチファクタ認証 多要素認証(MFA)は、盗まれたユーザー認証情報の悪用を防ぐための重要なセキュリティ層を提供します。そのため、PAMベンダーは、PAMソリューションと併せてMFAソリューションを導入することを強く推奨しています。
では、私はどのようにして王を守るべきでしょうか?
デロイトが最近発表した論文では、PAMとMFAが企業にとって最も重要な2つのアイデンティティ管理イニシアチブとして同等の重要性でランク付けされています。これら2つの重要なイニシアチブは密接に関連しています。攻撃者が別のパスワードで簡単にアクセスできるのであれば、機密性の高いパスワードをすべて1か所に保存してもあまり意味がありません。PAMソリューションがMFAで保護されていれば、攻撃者がシステム管理者の認証情報を盗んだとしても、PAMソリューションにアクセスすることはできません。これは、追加の要素として 認証 アクセスが許可される前に、ユーザーから(トークンやモバイルアプリケーションを通じた承認など)の認証が必要となります。
MFAソリューションを選定・導入する際には、PAMソリューションへのすべてのインターフェースがMFAで保護されていることを確認することが重要です。正面玄関だけではなく、すべてのインターフェースがMFAで保護されている必要があります。しかし、これは言うは易く行うは難しです。
私に説明させてください:
ほとんどのPAMソリューションには、以下のような複数のインターフェースがあります。
1. Webポータルアクセス – 認証情報の取得および管理タスクに使用されます
2. プロキシアクセス – システム管理者が保管された認証情報を使用してシステムに接続するために使用します(これはより透過的であるため、システム管理者が推奨する方法です)。
3. APIアクセス – 自動化されたタスクに使用され、 サービスアカウント
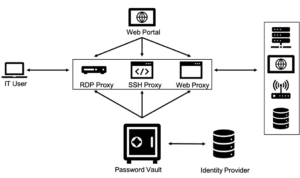
[画像キャプション] 上の画像は、一般的なPAMソリューションの基本的な高レベルアーキテクチャを示しています。
女王がやってくる
真の保護を提供するには、MFAソリューションはPAMシステムへの各インターフェースを保護する方法を提供する必要があります。
すべてのインターフェースを保護しないと、システムに脆弱性が残ってしまい、攻撃者が侵入する余地が生まれます。
複雑な統合要件のため、多くの場合、MFAはすべてのPAMインターフェースに実装されていません。ほとんどの場合、MFAの実装にはエージェントまたはプロキシが必要となり、ネットワークアーキテクチャの変更も伴います。PAMソリューションは多くの場合「ブラックボックス」アプライアンスとして提供されるため、エージェントをインストールしたり、コードを変更したりすることはできません。
RADIUSに基づくMFAソリューションは実装が複雑で、セッションを開くたびにワンタイムパスワード(OTP)を入力する必要があるため、ユーザーエクスペリエンスが悪くなります(管理者は毎日無数のセッションを開く可能性があるため、これは煩わしいものになります)。
Silverfortエージェントレスかつプロキシレスなソリューション すべてのPAMインターフェースでMFAを有効にする システムや環境に複雑な変更を加える必要なく。 Silverfortエージェントレスアーキテクチャを採用しているため、Webインターフェース、GUIクライアント、API、プロキシなど、PAMソリューションへのすべてのインターフェースを、セッションごとにMFAを繰り返し実行することなく保護することが可能です。
多要素認証(MFA)ベンダーを選ぶ際には、エンドユーザーの利便性も考慮することが重要です。
IT管理者( 特権アカウントこうしたユーザーは通常、ワークフローの変更に非常に敏感です。また、1時間以内にPAMソリューションを複数回使用するため、ちょっとした不便でも生産性に大きな影響を与える可能性があります。
ほとんどの場合、ユーザーは利便性を高めるために、PAMソリューションの認証情報をブラウザや接続マネージャーに保存しています。
PAMソリューション向けのMFAプロバイダーを選択する際に考慮すべきその他の側面:
1. 現在のワークフローの変更
2. 複数のMFA認証を必要とせずに、複数のセッションを同時に開くことができる
3. ソフトトークンやモバイルMFAアプリなど、使いやすいMFAオプション
4. 一定期間内にMFAを一度だけトリガーできる機能
5. ユーザーの行動と状況を考慮したリスクベースの多要素認証
Silverfortさん リスクベース認証ソリューション 柔軟性が高く、ユーザーがMFA認証を時々行うだけで済むようにすることで、セキュリティとユーザーエクスペリエンスのバランスを取りながら、常に安全な状態を維持できます。この点と、適応型のリスクベースアプローチを組み合わせることで、PAM実装に最適なMFAソリューションとなっています。
最後の言葉
PAMは組織にとって重要なセキュリティ層です。PAMプロジェクトには多大な時間とリソースが必要です。ドアに鍵をかけるためにあらゆる努力をしても、窓を開けっ放しにしておくのは賢明でしょうか?
MFA(多要素認証)は、PAMソリューションを導入した初日から保護するために導入すべきです。PAMソリューションの不可欠な要素として位置づけ、ネットワーク上の最も重要な資産を保護するために、すべての経路とインターフェースを介したアクセスを保護するために使用する必要があります。
