

認証トラフィックを収集します Active Directory横方向の動きのパターンを概説する詳細なレポート(およびGIF)を作成する
横移動 検出は、サイバーセキュリティ研究者なら誰もが経験するであろう課題です。私のチームと私は数か月前にこの課題に直面し、当然のことながら、それに対処する簡単で迅速な解決策はないことをすぐに発見しました。そこで、試行錯誤を重ねた結果、私のチームは「LATMA」(Lateral Movement Analyzerの略)というアルゴリズムを開発し、検出能力を大幅に向上させました。 横方向の動きを検出.
横方向の動きの検出はほぼすべてのSOCチームにとって課題であることを認識し、環境内のすべての不審な動きを特定し、詳細なレポートを作成する無料のオープンソースツールとして実装することにしました。LATMAは2つのモジュールで構成されています。
- ログコレクター – このモジュールは、認証トラフィックを収集します。 Active Directory (AD)環境。ドメインコントローラーとエンドポイントからログを収集し、対話型のみに焦点を当てます。 Kerberos および NTLM 認証。 LATMAモジュールはオープンソースであり、GitHubで入手できます。.
- アナライザーモジュール – このモジュールはコレクターからのログを入力し、LATMAが検出したパターン、それらの関連性、実行者と実行日時を含む詳細なレポートを出力します。また、検出結果をGIFで視覚化します。 無料のLATMAアナライザーモジュール リソースの項目で見つけることができます Silverfort ウェブサイトをご覧ください。
アラートへの対応で最も難しいのは、アラートが発生したことを知るだけでなく、それが誤報ではなかったことをチームに納得させることです。LATMAツールの出力は読みやすく明瞭なので、この課題に対処できます。
私たちはさまざまな環境から得られた数十のデータセットに対してLATMAを実行しました。結論として、LATMAは横方向の動きの95%を検出し、誤報は3日に1回程度しか発生しませんでした。これは、既存の他のアルゴリズムと比べて約30倍も優れた結果です。
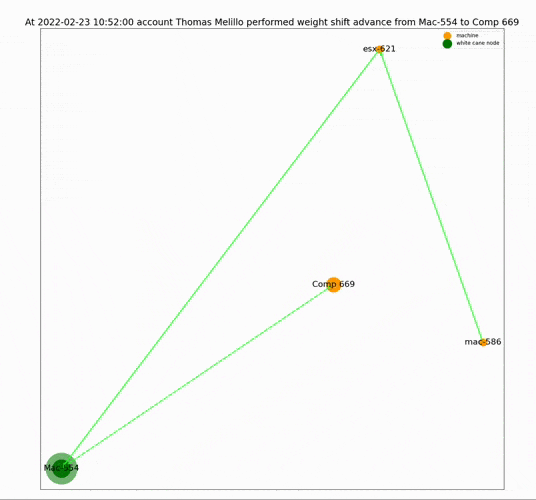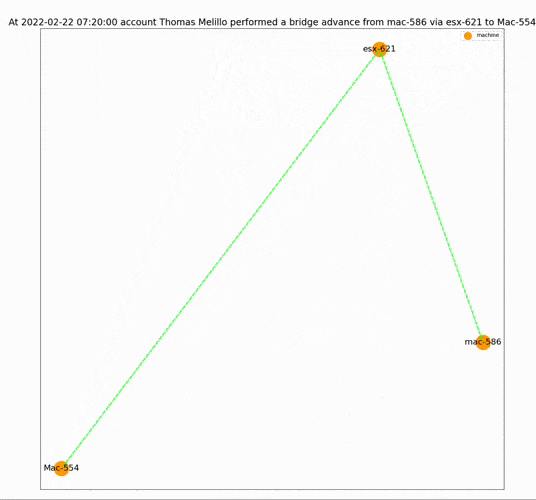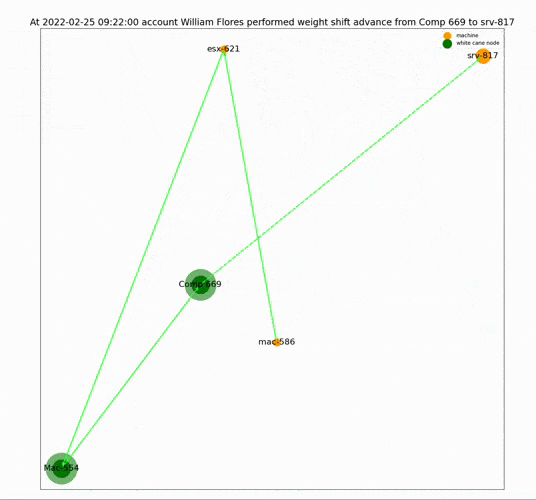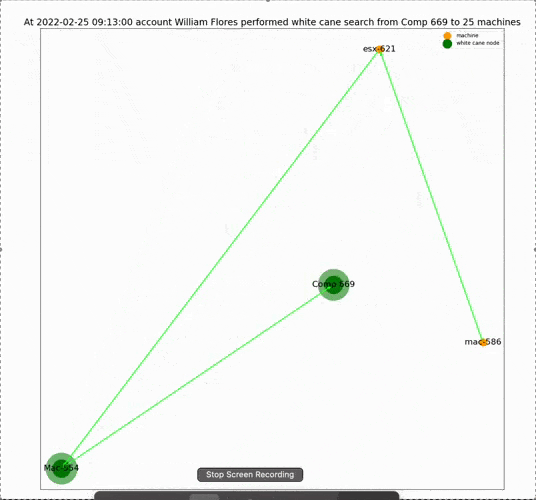
LATMAのデモ映像全編は、16:54~30:44をご覧ください。
MGMとシーザーズ ハッキング対策を最優先事項として、セキュリティ専門家の皆様が検出を迅速化できるよう、できる限りのサポートをいたします。この記事の後半では、横方向の移動を検出する際の課題について説明し、当チームが他のツールよりもはるかに優れた結果を得るために、このアルゴリズムをどのように考案したかをご紹介します。
最近の攻撃事例を分析することで横方向の動きを理解する
横方向の動きの検出について説明する前に、まずそれが具体的に何を意味するのかを明確にしておきましょう。そして、それを説明するには例を用いるのが一番です。
数か月前、サイバー犯罪グループLapsus$のハッカーが、ソーシャルエンジニアリングの手法「MFA爆撃攻撃者たちはネットワークをスキャンして貴重な情報を探し出し、最終的に管理者認証情報を含むPowerShellスクリプトを発見した。そして、この管理者認証情報を使ってデータベースにログインし、企業の機密情報を漏洩させた。
この攻撃はいくつかの段階から構成されていた。
- Uberのシステムへの初期アクセス権を取得する――この場合はソーシャルエンジニアリングによるもの。
- 情報を検索し、それを利用してネットワーク上の他のマシンにアクセスし、特権的な認証情報を取得する。
- これらの特権的な認証情報を使用して悪意のある目的を達成すること、この場合は機密情報を漏洩すること。
これらの3つのステップは、ほぼすべての成功した侵入で発生します。しかし、 2番目のステップ これは、攻撃者が組織のネットワーク内をうまく移動できる能力を持っていることを示すため、横方向の移動とみなされます。私が重点的に解説するのはこのステップです。
認証が横方向の移動において果たす役割を理解する
マシン間の移動には認証が必要です。この段階で、攻撃者はIDプロバイダーに認証情報を提供する必要があり、認証が成功した後にのみ、標的のマシンに進むことができます。
問題は、通常のマシン間のデータ移動も悪意のある移動と同様に認証を必要とし、どちらも同じ痕跡を残すことです。そのため、通常の移動と悪意のある移動を区別することが非常に困難になります。
この問題に対処する一つの方法は、異常を検出することですが、多くの異常は実際には悪意のあるものではないため、これには独自の課題があります。例えば、従業員がIT部門に助けを求め、IT担当者が助けを求めた従業員のコンピューターにログインした場合、これは異常ですが、明らかに悪意のあるものではありません。
残念ながら、これが単純な異常検知アルゴリズムがあまり役に立たない理由であり、私のチームと私がこの障害を克服するためにLATMAアルゴリズムを開発した理由でもあります。
LATMA検出のための3つのステップ
ステップ1:異常な認証トラフィックのグラフを作成する
このステップでは、LATMAは組織内の認証トラフィック全体を分析し、どの認証が正常で、どの認証が異常であるかを判断します。これは、コンピュータやユーザーの役割、それらの期待される動作など、ドメインに関する情報を使用して行われます。次に、認証情報を使用してネットワークを表すグラフが構築されます。このグラフでは、各ノードがコンピュータを表し、各エッジが認証を表します。
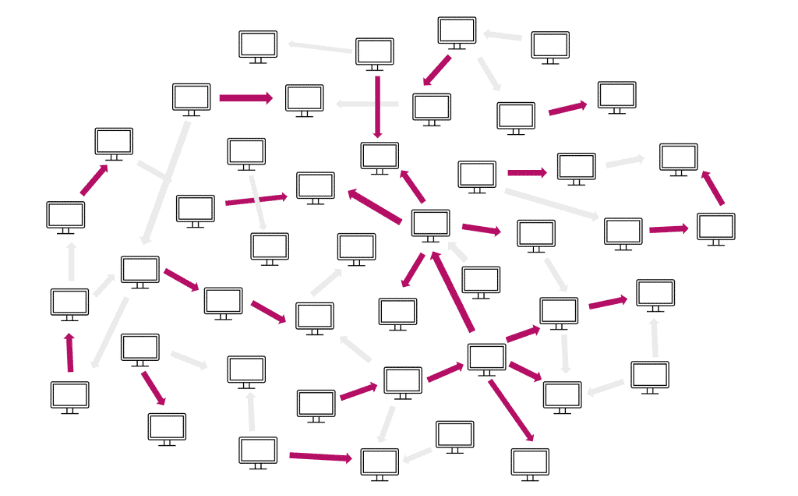
しかし、前述したように、異常を発見するだけでは横方向の動きを検出するには不十分なので、プロセスにはさらにいくつかのステップがあります。
ステップ2:横方向の動きのパターンを見つける
このステップでは、前のステップで得られた認証グラフを入力として、横方向の移動パターンを検索します。これらのパターンは、さまざまな種類の悪意のある意図と関連付けられています。
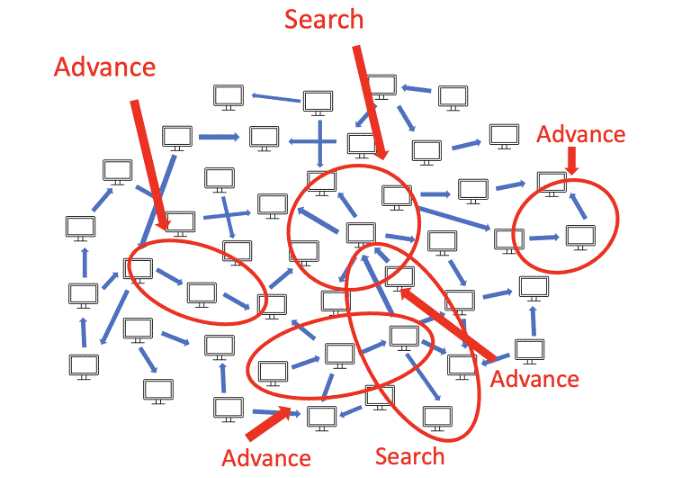
パターンは3つのカテゴリーに分類されます。
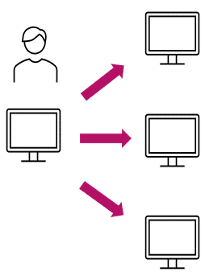
検索パターン – 攻撃者は行動を起こす前に、まず進むべき適切な標的を探す可能性が高い。そのパターンは、単一の送信元(攻撃者の現在位置を表す)から複数のサーバーに対して、多数の認証を行うというものだ。
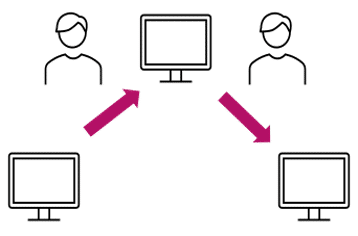
前進パターン – これは、攻撃者がネットワーク上のさまざまな資産間を移動する様子を表します。攻撃者は途中で認証情報を盗み出し、それを利用して前進する可能性があります。
行動パターン – これらは通常、攻撃者が悪意のある目的を達成し始めた侵害の終盤に発生します。これらのパターンは、情報を盗んだりマルウェアを実行したりするために、複数のマシンに同時に大規模かつ自動的にアクセスすることを特徴としています。
ステップ3:アラート
LATMAは、これらのパターンのうち少なくとも2つが連続して発生した場合にアラートを生成します。例えば、攻撃者が攻撃対象マシンを検索し、その後、そのマシンへの攻撃に成功した場合、アルゴリズムはアラートを生成します。
この例では、攻撃は実行パターンが発生する前に阻止できた可能性があります。なぜなら、アルゴリズムは、別のパターンにつながる実行パターンを検出するとアラートを生成するからです。実行パターンが発生するということは、通常、攻撃者が既に目的を達成したことを意味します。この場合、アルゴリズムの出力は調査に役立ちます。
LATMAの有効性は結果に表れている
ここまで読んでいただいたということは、このアルゴリズムとツールに価値があるとご理解いただけたかと思います。そこで、その精度の高さもお見せしたいと思います。
私の仕事の一環として Silverfort私は何百もの異なる環境からの認証トラフィックを見ることができますが、その多くが横方向の移動の試みの標的になっていることを知ったら驚くかもしれません。これは、顧客がこれを発見したか、 Silverfortのプラットフォームがそれを知らせてくれた。そのため、このデータは検証、アルゴリズムのトレーニング、仮説の検証に適している。
私たちはさまざまな環境から得られた数十のデータセットに対してLATMAを実行しました。結論として、LATMAは横方向の動きの95%を検出し、誤報は3日に1回程度しか発生しませんでした。これは、既存の他のアルゴリズムと比べて約30倍も優れた結果です。
今後の展望:この取り組みの方向性
このアルゴリズムの開発を通して、私と私のチームは横方向移動攻撃をより深く理解し、モデル化することができました。同時に、大幅な改善があったとはいえ、まだまだ課題が山積していることも痛感しました。攻撃対象領域は急速に変化しており、攻撃者はオンプレミス環境からクラウド環境へ、あるいはその逆へと移行するなど、この状況を悪用する機会をますます多く得ています。そのため、このアルゴリズムの今後の改良点としては、クラウド環境からのログやイベントの収集、そしてプラットフォームをまたぐ横方向移動の検出機能の搭載が考えられます。
LATMAに関する最新情報にご期待ください。また、このツールに関するご意見・ご感想もお聞かせください。
