

組織内でNTLMv1をブロックしたと思っているなら、もう一度考え直してください。 Silverfortの研究チームは最近、攻撃者がNTLMv1を無効にするように設計されたグループポリシーを回避し、安全でない認証が継続されることを発見した。 Active Directory 環境。
これらの重要な調査結果は、重大なギャップを浮き彫りにしています。組織がシステムを安全にしたと考えていても、NTLMv1は認証情報窃盗のための隠れたバックドアとして残っています。 横移動、そして特権の拡大。64%以上が Active Directory 既知の脆弱性があるにもかかわらず、依然としてNTLMプロトコルで認証を行っているアカウントが存在するため、NTLMv1は依然として深刻なリスクとなっている。
TL; DR
- ニュース: Silverfortの研究チームは、攻撃者が つかいます NTLMv1 無効化の試みにもかかわらず、攻撃では、オンプレミス アプリケーションの設定ミスを利用して、 NTLMv1を阻止するように設計されたグループポリシー 認証。
- なぜ重要なのか: の64% Active Directory ユーザーアカウント 既知の脆弱性があり、マイクロソフトによって非推奨となっているにもかかわらず、NTLM で定期的に認証を行っています。多くの組織は、NTLMv1 の問題を解決しようと試みました。 Active Directory グループポリシー。しかし、このポリシーには欠陥があり、NTLMv1認証が継続してしまうため、誤った安心感を与え、組織を危険にさらすことが判明しました。攻撃者はNTLMv1が脆弱であることを知っています。 認証 プロトコルを無視し、横方向への移動や権限の昇格の手段として積極的にそれを利用する。
- 影響を受ける人: サードパーティ製または自社開発のオンプレミスアプリケーションを使用している組織、およびWindowsマシンのみを使用していない組織はすべて、セキュリティ侵害の対象となる可能性があります。例えば、Macコンピュータが銀行のアプリケーションに接続した場合、セキュリティが侵害される可能性があります。
- 組織への影響: ネットワーク上にいる攻撃者は、NTLMv1 トラフィックを傍受し、オフラインでユーザーの認証情報を解読できるため、横方向の移動が可能になり、 特権昇格当社の概念実証(POC)は、フェンシングを回避するアプリケーションをエミュレートし、この設定ミスが攻撃者にとって有利に働くことを検証します。
- 情報開示の結果: Microsoft Security Response Center (MSRC) は、 NTLMv1 バイパスは脆弱性ではなく、彼らはセキュリティを強化するために積極的な措置を講じ、我々が情報開示してから2か月以内に、Windows 11バージョン24H2およびWindows Server 2025からNTLMv1を完全に削除することを発表した。
先日、ウェビナーを開催し、私が研究内容をより詳しく説明し、パッチが適用されない状況でNTLMv1認証の脆弱性を軽減する方法を紹介しました。 このウェビナーは、こちらからオンデマンドで視聴できます。
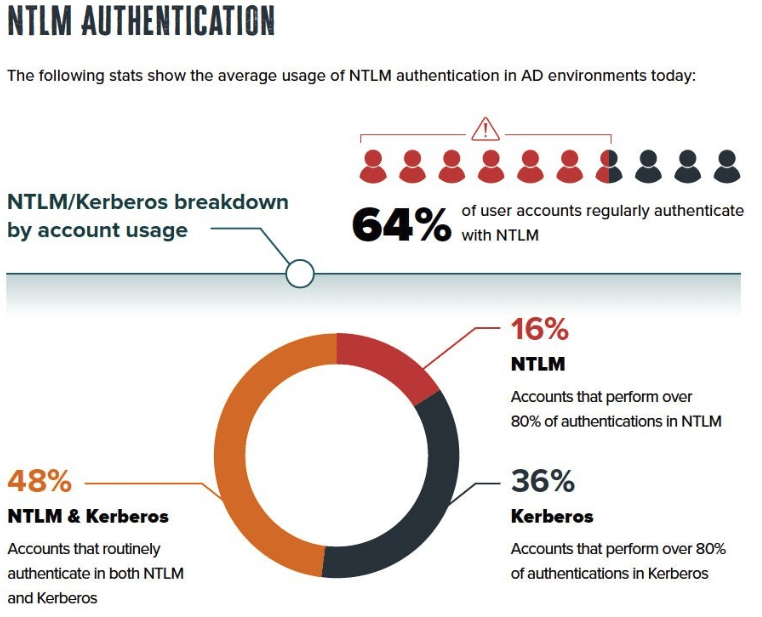
概要と対策
歴史的に重要な意味を持つにもかかわらず、NTLM はかなりのセキュリティ上のリスクを抱えています。その時代遅れの暗号化方式、十分に文書化された脆弱性、および最新のセキュリティ機能 (例えば、 MFA NTLMv1ハッシュは傍受され、攻撃者にとって魅力的な標的となる。 認証 リレー攻撃や辞書攻撃によって、攻撃者は機密システムへの不正アクセスが可能になります。ここ数ヶ月で新たなNTLMの脆弱性が明らかにされています。 ゼロデイ脆弱性を含む。 最近になって、 サイバースカイが発見 ロシアの脅威アクターが攻撃チェーンの一部として悪用したNTLMの脆弱性で、オープンソース スパークラット マルウェア
多くの組織がマイクロソフトのグループポリシーメカニズムを積極的に利用して NTLMv1を停止します。 これにより、安全でない NTLMv1 認証から保護されると信じられています。しかし、調査によると、オンプレミス アプリケーションは NTLMv1 を有効にするように構成でき、グループ ポリシー LAN マネージャーで設定された最高レベルの認証を無効にすることができます。 Active Directory組織は、このグループポリシーを設定することで正しいことをしていると考えているが、設定ミスのあるアプリケーションによって依然として回避されている。アプリケーションがNTLMv1で認証するように設定できなくなるまで、この問題は解決されないだろう。
At Silverfort弊社では、顧客ベース全体で NTLMv1 による認証の試みが多数発生していることを確認しています。弊社は顧客と緊密に連携して NTLMv1 の使用状況をマッピングおよび検出し、 リスクベースのフェンスを適用する 侵害のリスクを軽減するため。NTLMv1用のパッチが提供されていない場合、過去にNTLMv1を使用していた企業は、以下の点を考慮する必要があります。
- ドメイン内のすべてのNTLM認証について監査ログを有効にします。
- NTLM認証を第一の認証方式またはフォールバック方式として使用するすべてのアプリケーションをマッピングします。
- クライアントにNTLMv1メッセージの使用を要求する脆弱なアプリケーションを検出する。
- 最新の認証方式でNTLMをすべて無効化する。
環境からNTLMを完全に排除するためのガイド
Windows 10のサポート終了に伴い、NTLM認証は廃止されます。このステップバイステップガイドに従って、NTLMの使用を検出して排除する方法をご覧ください。
NTLMv1とは何ですか?また、なぜ問題視されるのですか?
NTLM (NT LAN Manager) は、1990 年代初頭に遡る Microsoft のレガシー認証プロトコルです。元々は Windows ネットワークでユーザーの ID を検証するために設計されましたが、現在では主に別のプロトコルに置き換えられています。 Kerberos多くの場所で Active Directory 後方互換性やレガシーシステムに起因する環境。
NTLMの基本
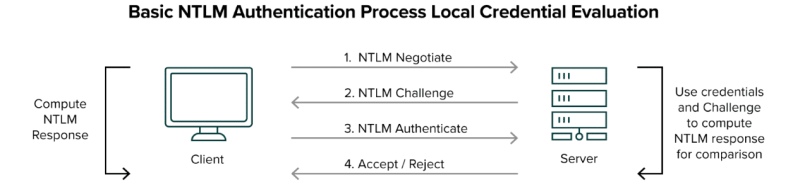
このプロトコルは、シンプルな3つのメッセージシーケンスで動作します。
- 交渉する クライアントはサーバーに対し、認証にNTLMを使用したいと伝えます。
- 課題 サーバーは、ユーザーの認証情報を使用して暗号化する必要のある乱数(チャレンジ)を応答します。
- Authenticate クライアントは暗号化されたチャレンジをサーバーに送り返します。サーバーがそれを保存されている認証情報と照合して検証すれば、アクセスが許可されます。
問題は、プロトコルの最初のバージョンであるNTLMv1が、今日の基準からすると非常に安全性が低いことです。脆弱なDES暗号化に依存し、8バイトのチャレンジしか使用せず(総当たり攻撃が容易)、MFA保護やサーバーID検証などの最新のセキュリティ制御が欠けています。これらの弱点により、NTLMv1認証は攻撃者にとって格好の標的となり、攻撃者はハッシュを傍受し、リプレイ攻撃やリレー攻撃を実行し、権限を昇格させることができます。 Active Directory.
NTLMv1は非推奨となっているにもかかわらず、多くのオンプレミスアプリケーション、Windows以外のクライアント、および自社開発システムが依然としてこれに依存しているため、組織は攻撃に対して脆弱な状態に置かれたままです。
NTLMv1とNTLMv2の違いは何ですか?
NTLMv1の弱点に対処するため、マイクロソフトはNTLMv2を導入し、いくつかの改良を加えた。
- より強力な暗号化 NTLMv2はDESをRC4に置き換えたことで、総当たり攻撃がより困難になった。
- クライアントの課題 – クライアントからの2つ目のランダムなチャレンジを追加し、エントロピーとセキュリティを向上させました。
- AVペア – セッション固有のキーを生成するために、追加のセッションデータ(送信元、宛先、SPNなど)を導入し、リプレイ攻撃やリレー攻撃のリスクを低減しました。
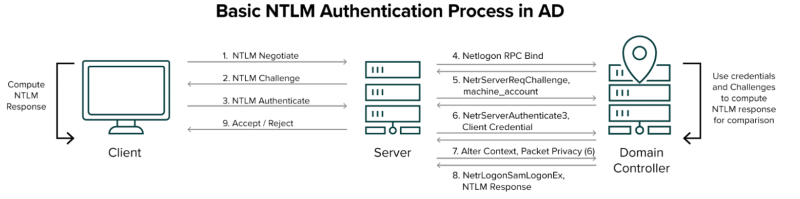
NTLMv2はNTLMv1よりも大幅にセキュリティが向上していますが、依然として旧式のプロトコルです。ネイティブな多要素認証(MFA)のサポートや最新のID保護機能が欠けているため、組織はより強力なセキュリティを実現するために、最終的にはKerberosなどの最新の認証プロトコルに移行する必要があります。
Silverfort 研究: NTLMv1バイパス Active Directory
Microsoft のグループ ポリシー メカニズムは、NTLMv1 認証を無効にするように設計されています。管理者は、LMCompatibilityLevel レジストリ キーを設定することで、ドメイン コントローラーが NTLMv1 トラフィックを拒否し、代わりに NTLMv2 または Kerberos を要求することを期待します。理論上は、これにより NTLMv1 が排除され、 Active Directory 環境。
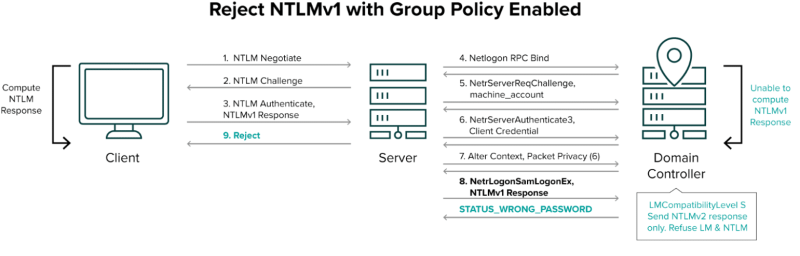
だけど Silverfortの研究チームは、この保護が絶対的なものではないことを発見しました。分析の結果、アプリケーションがグループポリシーを回避してNTLMv1認証要求を送信し続けることができる欠陥を特定しました。これは危険な盲点を生み出します。組織はNTLMv1をブロックしたと思い込んでいるかもしれませんが、実際にはまだ存在しており、 Active Directory 認証情報の盗難、横方向の異動、権限の拡大といったリスクにさらされる。
技術的な詳細解説:NTLMv1バイパスの仕組み
NTLM ポリシーの実施は、 Netlogonリモートプロトコル(MS-NRPC)アプリケーション サーバーがドメイン コントローラーとの NTLM メッセージの検証に使用するもの。このプロセスにおける重要な構造は、 NETLOGON_LOGON_IDENTITY_INFO、というフィールドが含まれています パラメータコントロール.
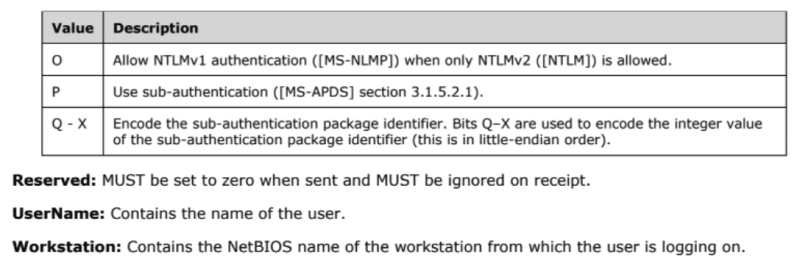
このフィールド内には、グループポリシーでNTLMv1認証をブロックするように設定されていても、明示的にNTLMv1認証を許可するフラグが含まれています。つまり、この制御の有効性は、それを尊重するアプリケーションの数に依存します。
これを検証するために、悪意のあるサービスや設定ミスのあるサービスをシミュレートする概念実証アプリケーションを作成しました。ParameterControlフラグを設定することで、NTLMv1認証を強制的に実行することに成功しました。グループポリシーでNTLMv1認証を禁止するように設定されていたにもかかわらず、ドメインコントローラーはこれらの認証を受け入れました。
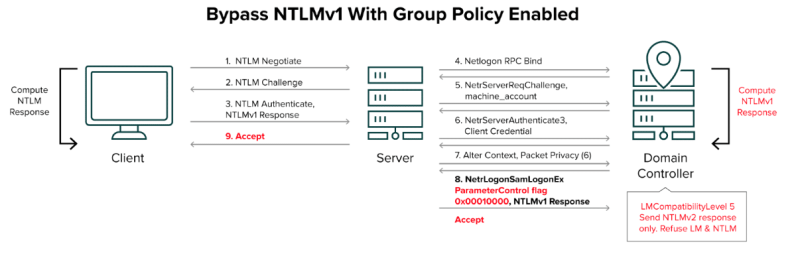
これは、意図的か誤ってかを問わず、あらゆるアプリケーションがNTLMv1トラフィックを生成する可能性があり、組織が隠れた認証リスクにさらされることを意味します。このようなアプリケーションを特定した攻撃者は、それらを悪用して認証情報を傍受したり、リプレイ攻撃やリレー攻撃を実行したり、横方向に移動したりすることができます。 Active Directory.
マイクロソフトの対応
マイクロソフトのセキュリティレスポンスセンター(MSRC)に調査結果を報告したところ、MSRCは動作を確認しましたが、セキュリティ脆弱性とは指定しませんでした。その代わりに、マイクロソフトはNTLMv1の完全削除を発表することで積極的な対策を講じました。 Windows11バージョン24H2 (NAIST) と Windows Serverの2025NTLMv1は今後一切サポートされなくなります。
この断固たる措置は、リスクの深刻さを改めて示すものです。しかし、それまでの間、組織はグループポリシーのみに頼ってNTLMv1をブロックしている場合、依然としてリスクにさらされています。攻撃者がこの認証の脆弱性を悪用できないようにするためには、NTLMv1の使用を積極的に検知し、対策を講じる必要があります。
無料のリソース
NTLMベースのアプリケーションを停止するためのロードマップ
このダウンロード可能なガイドは、NTLMベースのアプリケーションを完全にシャットダウンする準備ができたときに何をすべきかを、分かりやすく解説したロードマップを提供します。
NTLMv1認証のセキュリティリスク
MicrosoftはNTLMv1を非推奨としたものの、現代のシステムでは依然として深刻なリスクとなっている。 Active Directory 環境。攻撃者は、NTLMv1トラフィックが以下の目的で容易に侵入できるポイントとなるため、積極的にネットワークをスキャンします。
- 資格情報の盗難 NTLMv1ハッシュは傍受され、オフラインで解読される可能性がある。
- リプレイ攻撃とリレー攻撃 傍受されたNTLMv1メッセージは、異なるサービス間でユーザーになりすますために再利用される可能性がある。
- 横方向への移動と特権の拡大 攻撃者がいったん足がかりを得ると、システム間を移動し、Active Directory内で権限を昇格させることができます。
組織がグループポリシーでNTLMv1をブロックしたと考えていても、実際にはこのプロトコルは隠れた形で存続していることがよくあります。アプリケーションは依然としてNTLMv1認証を要求することができ、ドメインコントローラーは特定の条件下でそれを承認する可能性があります。LMCompatibilityLevel 3以上のWindowsクライアントはNTLMv1応答を生成しませんが、Windows以外のクライアントは保護されません。つまり、管理者がNTLMv1トラフィックが排除されたと考えていても、実際には多くの環境にNTLMv1トラフィックが残っているということです。
この脆弱性のため、NTLMv1が完全に削除されたことを証明するのは極めて困難です。結果として、多くの組織は誤った安心感を抱いており、攻撃者はこれらの脆弱な認証を悪用してシステムを侵害し続けています。 Active Directory.
NTLMv1の緩和と排除方法
MicrosoftがNTLMv1を完全に削除するまでは、組織はNTLMv1の使用を検知し、封じ込めるための積極的な対策を講じる必要があります。グループポリシーだけに頼るだけでは不十分です。隠れた設定ミスやWindows以外のクライアントによって、NTLMv1トラフィックが発生する可能性があるからです。
すべての組織が取るべき重要な行動は以下のとおりです。
- すべてのNTLM認証の監査ログを有効にする ドメイン全体にわたって完全な可視性を確立する。
- NTLMを使用するすべてのアプリケーションをマッピングします オンプレミスシステムや自社開発システムを含め、主要な方法として、あるいは代替手段として利用する。
- NTLMv1メッセージを要求する脆弱なアプリケーションを検出する特にWindows以外のクライアントからの場合。
- 現代的な保護措置を実施する 例えば、攻撃者が脆弱なプロトコルを悪用するのを防ぐため、すべてのNTLM認証にMFAやリスクベースのアクセス制御を導入するなどです。
Silverfortさん アイデンティティのセキュリティ このプラットフォームは、NTLMv1トラフィックをリアルタイムで検出し、適応型制御を適用することで、組織がこれらのステップを踏むのを支援します。 Silverfortセキュリティチームは危険な認証を含む可能性があります。 サービスアカウントを保護するそして、業務運営を妨げることなく、最新の認証方式を導入する。
もっと詳しく知りたいですか?オンデマンドウェビナーをご覧ください。
この研究の詳細について掘り下げたい場合は、 このオンデマンドウェビナーをご覧くださいここでは、NTLMv1バイパスの発見について詳しく説明し、パッチがない場合にNTLMv1認証を軽減するための実践的な方法を示します。
オンデマンドウェビナー
NTLMv1の脆弱性の解明:リスクと緩和戦略 Active Directory 環境。
ロイ・アッカーマン
アイデンティティセキュリティ戦略担当副社長
ドール・シーガル
セキュリティ研究チームリーダー
ヨアド・ドヴィル
シニアプロダクトマーケティングマネージャー
