

企業がデジタルトランスフォーメーションを推進するにつれ、これまで見過ごされてきた新たな攻撃対象領域が出現しました。それが非人間型ID(NHI)です。NHIは、アプリケーション、ワークロード、コンテナ、API、IoTデバイスなどで使用される機械IDの一種であり、人間のユーザー数をはるかに上回り、現代のシステム運用に不可欠な存在です。
NHI(国民健康保険)は自動化と拡張性を促進する一方で、新たな複雑さとリスクをもたらします。人間ユーザー向けに設計された従来のID管理ツールでは、ハイブリッドクラウドやマルチクラウド環境におけるNHIのスピードと規模に対応できません。
これらの個人情報を保護するには、戦略的な転換が必要となる。 ゼロトラスト これは、アイデンティティが新たな境界線となり、国民健康保険(NHI)が他の人間ユーザーと同様に管理、検証、保護されるという変化をもたらすものです。
非人間的アイデンティティの台頭
IDCによると、 企業システム間の通信の95%は現在、NHIによって行われている。国民健康保険の普及は偶然ではなく、3つの主要な技術的変化によって推進されている。
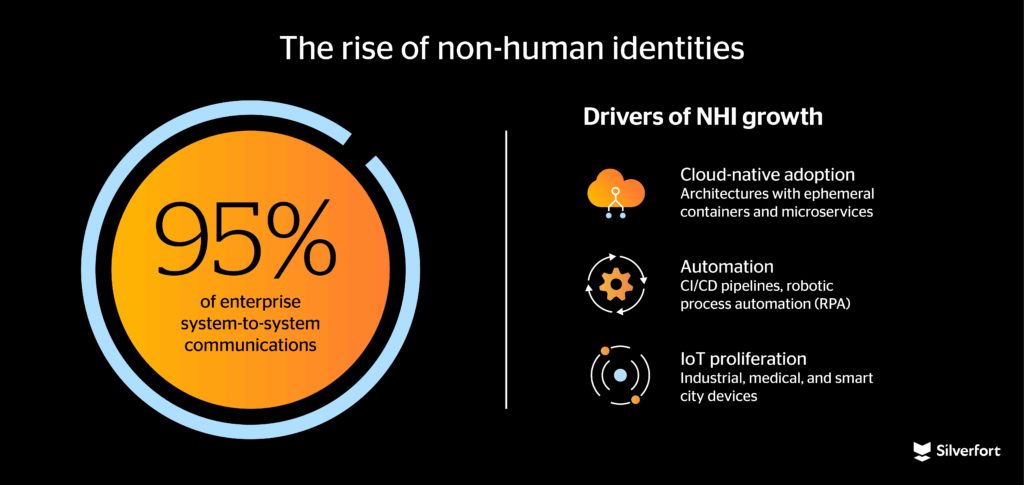
最初企業はクラウドネイティブアーキテクチャ、コンテナ化されたワークロード、およびインフラストラクチャ・アズ・コード(IaC)を採用しています。これらの環境では、NHI(National Identity Index:非識別情報)が基盤となります。すべてのマイクロサービス、サーバーレス関数(AWS LambdaやAzure Functionsなど)、またはコンテナ化されたワークロードは、リソースを要求したり操作を実行したりするために独自のIDを必要とします。たとえば、単一のKubernetesクラスタは、それぞれ独自のIDを持つ数千のPodを動的に起動する可能性があります。 機械のアイデンティティ また、APIやデータベースへのアクセスもスコープ付きで制限されます。こうした最新のアーキテクチャは従来の境界をなくし、アイデンティティを新たなセキュリティ境界とします。セキュリティは、パブリッククラウド、オンプレミス、一時的なコンテナなど、ワークロードの場所に関わらず、ワークロードに合わせて管理する必要があります。
秒組織は、CI/CDパイプライン、ロボティックプロセスオートメーション(RPA)、AI駆動ワークフローを通じて反復的なタスクを自動化しようと競い合っています。これらのシステムは、機能するためにNHIに依存しています。DevOpsパイプラインは、 サービスアカウント コードの取得、アプリケーションのデプロイ、統合テストの実行などを行う。チャットボットやAIエージェントは、アクセストークンとマシン認証情報を使用してAPI呼び出しを介してデータを取得する。RPAボットは、請求書の処理やレコードの更新のためにERPシステムにログインし、多くの場合、広範なアクセス権限を持つ。これらのやり取りはそれぞれ、人間以外のIDによって認証され、潜在的なリスクを伴う。 攻撃対象.
三番モノのインターネット(IoT)革命により数十億もの新たなエンドポイントが追加され、それぞれが 認証暗号化やロールベースのアクセス制御など、様々な対策が講じられています。製造施設の産業用IoTセンサーは、テレメトリデータをクラウドサービスに送信します。接続された医療機器は、患者データをリアルタイムで通信します。スマートシティのインフラは、照明、交通信号、電力網を調整します。各デバイスにはマシンIDが付与されていますが、多くの場合、セキュリティ対策が不十分で、更新されることもほとんどなく、本来のプロジェクトやユースケースを超えて使用されることも少なくありません。
信頼の分類:国民健康保険の種類
国民健康保険(NHI)は、その利用目的や環境に応じて、さまざまな形態で存在する。 サービスアカウント これらは、データベース、クラウド リソース、または内部システムにアクセスするためにアプリケーションやスクリプトで広く使用されており、多くの場合、過剰な権限を持っています。 機械証明書 (TLS/SSL証明書など)は暗号化された通信を提供し、サーバーとクライアントを認証しますが、有効期限切れまたは設定ミスのある証明書は、壊滅的な障害を引き起こす可能性があります。 クラウドネイティブな役割 (AWS のように) IAM ロール、Azure マネージド ID、または Google Cloud サービス アカウント)を使用すると、ワークロードがリソースに安全にアクセスできるようになります。一方、 APIキーとトークン SaaSやサードパーティとの統合において、サービス間の連携を可能にする。
これらの認証情報は作成や展開は容易だが、監視やセキュリティ確保は難しい。重要な課題は、少数のマシンIDを管理することではなく、多様なプラットフォームにわたって、動的かつ安全に大規模に管理することである。
非人間型アイデンティティのセキュリティとリスク:静かなる流行
非人間的なアイデンティティ (国民健康保険)サービスアカウント、APIキー、マシン間認証情報などは、現代のIT運用において不可欠ですが、従来のIAMやゼロトラストフレームワークの適用範囲外となることがよくあります。これらのIDはプログラムによって作成され、短期間使用された後、忘れ去られることが多く、管理されずに脆弱な状態に置かれます。
NIST SP 800-207は、有効期限の長い認証情報を廃止し、有効期限が短く自動的に期限切れになる認証情報に切り替える必要性を強調している。. これにより、 資格情報の盗難 攻撃可能な期間を狭め、NHI(国民健康保険)が人間のユーザーと同様の厳格なアクセス制御に従うことを保証する。
残念ながら、認証情報の安全性は依然として重大な弱点であり、攻撃者はそれを悪用している。
- 2022年のTwitter情報漏洩事件, ハードコードされたAPIキーが公開リポジトリに漏洩していた。
- SSL証明書の有効期限が切れていますトリガーした 主要なMicrosoft Exchangeの障害2021インチ
- SolarWindsの攻撃において, 過剰な権限を持つマシンアカウントが有効になっています 横移動 そしてデータの盗難。
事態は深刻です。報告されているクラウド侵害の多くは、NHI(ネットワーク情報)の侵害を伴っており、その原因は多くの場合、公開されたAPIトークンや管理されていないサービスアカウントにあります。NHIがますます増加するにつれ、そのセキュリティと管理はもはや選択肢ではなく、業務遂行上不可欠なものとなっています。.
さらに課題となっているのは断片化である。IAMツールは、 Active Directory これらは人間向けに設計されたものであり、機械向けに設計されたものではありません。異なる環境(Kubernetes、CI/CDパイプライン、IoTなど)では、NHIが個別に管理されるため、サイロ化、一貫性のない運用、監査疲労が生じます。
これらのリスクに対処するためには、組織はNHIを第一級のIDとして扱い、ライフサイクル全体にわたる管理、強力なアクセス制御、および環境全体にわたる可視性をすべてゼロトラストの原則に沿って行う必要があります。
非人間型アイデンティティのセキュリティにおいてゼロトラストが不可欠な理由
「決して信用せず、常に検証する」というゼロトラストモデルは、非人間的なアイデンティティの動的な性質に非常に適しています。従来の境界型セキュリティモデルとは異なり、ゼロトラストはデフォルトで侵害を想定し、人間ユーザーであろうと機械であろうと、すべてのアクセス要求を検証します。 ゼロトラストの実装 しかし今日では、人間中心の対策に重点が置かれています。具体的には、多要素認証、OktaやAzure ADのようなシングルサインオンIDプロバイダー、そしてユーザーデバイス上のエンドポイントセキュリティエージェントなどです。
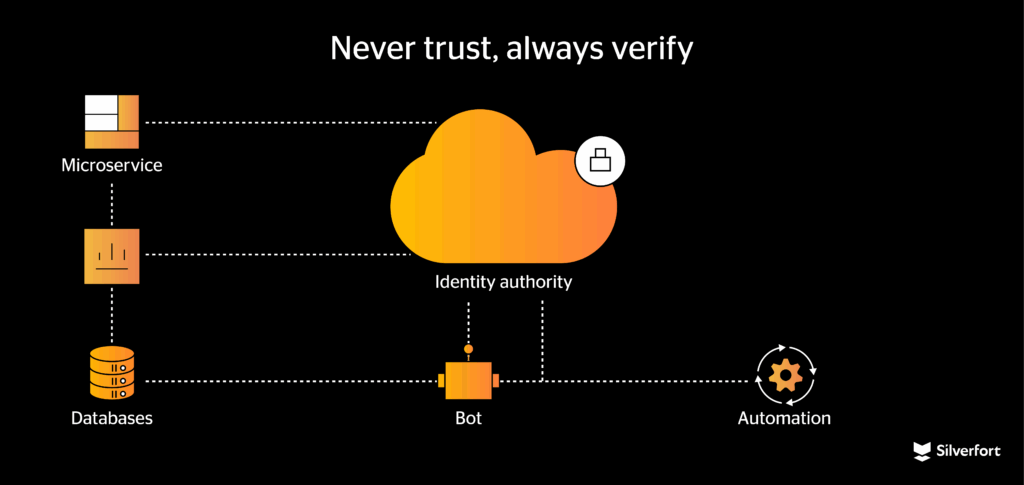
非人間的な認証手段は、こうした人間中心の制御をしばしば回避します。例えば、サービスアカウントは、多要素認証(MFA)や行動分析による監視がないまま、重要なシステムへの永続的なアクセス権を持つ可能性があります。コードに埋め込まれたAPIキーは、アラートを発生させることなく、無期限のアクセスを許可してしまうこともあります。こうした盲点こそ、攻撃者が悪用しようとするものであり、盗まれたり悪用されたりしたマシン認証情報を使って、検知されることなく活動することを可能にします。
ロードマップ:非人間型アイデンティティに対するゼロトラストの運用化
ゼロトラストフレームワークの下でNHI(国民健康保険)を保護するには、明確な運用ロードマップが必要です。組織は、可視性から実施まで、あらゆる側面を網羅した体系的なアプローチを取るべきです。
最初マシンIDの状況を完全に把握しましょう。存在を知らないものは保護できません。そのため、クラウド環境とオンプレミス環境全体にわたるすべてのNHI(ネットワーク識別子)をインベントリ化し、それらがどこでどのように相互作用しているかをマッピングしてください。
次へマシンIDの所有権とガバナンスを確立します。すべてのNHIには、指定された所有者または責任を負うチームが必要です。これらのIDのライフサイクルポリシー(たとえば、一定期間非アクティブ状態が続いた後に認証情報を自動的に無効化またはローテーションするなど)を定義し、それらのポリシーを一貫して適用します。
認証を最新化する 非人間向け。パスワードやその他の静的認証情報は段階的に廃止し、より強力な認証メカニズムを採用すべきです。サービスやAPIには、証明書ベースまたはトークンベースの認証を使用してください。SPIFFE(Secure Production Identity Framework For Everyone)などの標準規格を採用することで、プラットフォーム間で一貫したワークロードID管理を確保できます。
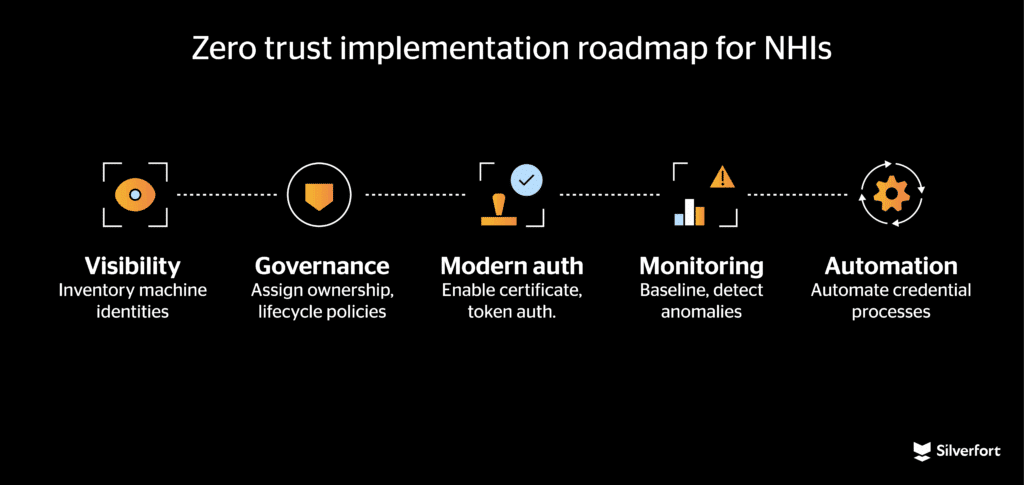
監視機能を統合する セキュリティ運用に組み込みます。マシンIDログとアクセスイベントを、セキュリティ情報イベント管理(SIEM)ツールとユーザーおよびエンティティ行動分析(UEBA)ツールに取り込みます。サービスアカウントと証明書の正常な動作をベースライン化し、異常検出を有効にして、異常な使用パターンをリアルタイムで検出します。
最後にマシンIDのライフサイクルを自動化します。認証情報の発行、ローテーション、および失効は、CI/CDパイプラインと自動化されたワークフローに組み込む必要があります。ID管理を開発パイプラインに統合することで、組織は手作業によるエラーを排除し、セキュリティがデプロイメントのスピードに追いつくことを保証できます。
マシンID管理へのゼロトラストの組み込み
NHI(非医療情報)を保護するには、マシンIDのライフサイクル全体にわたってゼロトラストの原則を組み込む必要があります。そのためには、まずマシンIDを人間ユーザーと同様に、IAMプログラムにおける第一級エンティティとして認識することから始めます。共有パスワードや静的キーではなく、サービス間の相互TLS証明書、確立されたワークロードID標準、有効期限付きAPIトークンなど、強力な暗号化認証方式を用いてマシンIDを保護します。
ゼロトラストアーキテクチャとは、証明書ベースのマシンIDとコンテキスト認識型アクセス制御を組み合わせることを意味します。実際には、認証情報だけでなく、リクエストのコンテキスト(送信元、時刻、ワークロードの種類など)を確認してからアクセスを許可することになります。ワークロードに対して証明書やトークンを動的に発行・検証する分散型ID発行フレームワークは、分散環境やクラウド環境全体でリアルタイムに信頼関係を構築するのに役立ちます。
リスクを軽減するためには、静的な認証情報を段階的に廃止し、有効期限が短く、範囲が限定された認証情報に切り替える必要があります。シークレット管理システムは、有効期限が短い一時的な認証情報を発行し、セキュアなIDフェデレーションは、必要に応じて外部サービスやハイブリッドサービスへの一時的なアクセストークンを提供できます。さらに、ゼロスタンディング権限(ZSP)を適用することで、NHIは必要な場合にのみ、かつタスクに必要なリソースにのみアクセスできるようになります。つまり、マシンIDは必要以上の権限を持つべきではなく、使用していないときに有効のままにしておくべきでもありません。
マイクロセグメンテーションは、NHI(ネットワークインフラストラクチャ)におけるゼロトラスト制御のもう一つの重要な要素です。ワークロードやサービスごとにきめ細かなネットワーク境界を設けることで、潜在的な侵害を封じ込め、単一のマシンIDが侵害された場合でも、攻撃者が他のシステムに横方向に拡散するのを防ぎます。
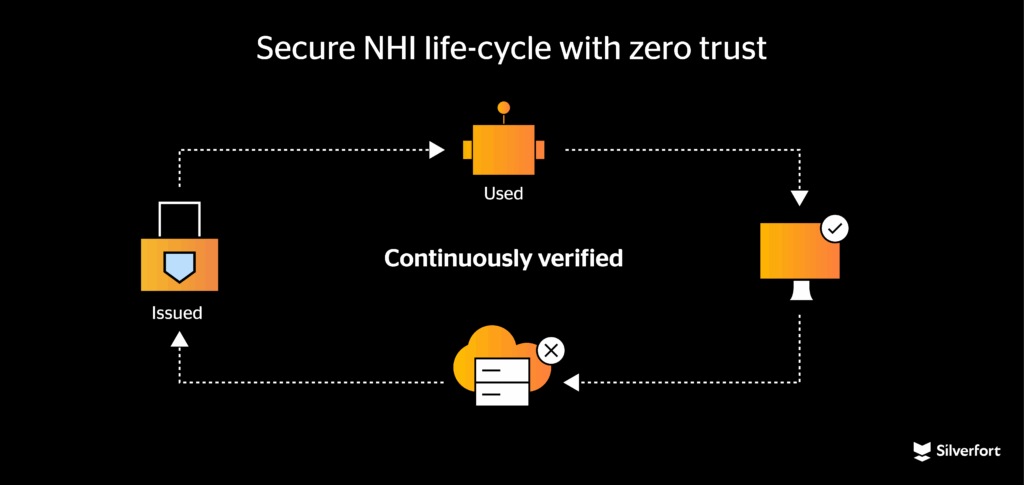
一方、異常なNHIアクティビティを検出するには、継続的な監視と行動分析が不可欠です。例えば、通常は休止状態にあるサービスアカウントが突然大量の機密データを読み取ろうとするなど、異常なアクセスパターンが発生した場合は、自動的に対応する必要があります。こうした対応には、疑わしい認証情報の取り消し、ワークロードの隔離、リスクシグナルに基づくその他のリアルタイム対策などが含まれます。最新のゼロトラストソリューションは、このような適応型のリスクベースのポリシー適用をサポートしており、マシンIDが予期せぬ動作をした場合でも、システムが即座に対応して被害を軽減できるようになっています。
ビジネスケース:非人間型アイデンティティのセキュリティが今なぜ重要なのか
非人間型アイデンティティ(NHI)の保護 もはやIT部門だけの問題ではなく、ビジネスにとって極めて重要な優先事項となっています。機械のID数が人間のユーザー数をはるかに上回るようになった今、それらの管理に少しでも不備があると、情報漏洩、データ損失、業務の中断につながる可能性があります。
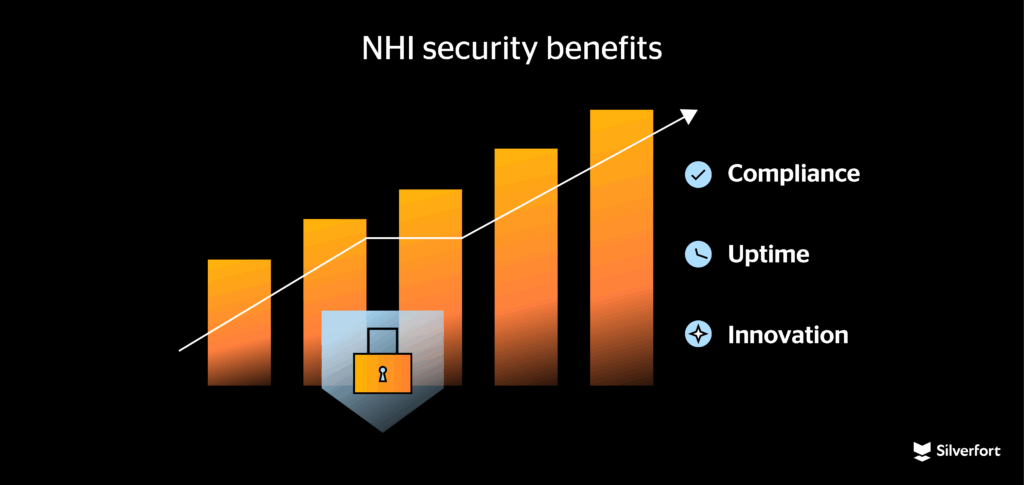
長期有効な認証情報の使用をやめ、継続的な検証を徹底することで、企業は攻撃対象領域を大幅に縮小し、潜在的な侵入による被害を最小限に抑えることができる。
しかし、その利点はセキュリティだけにとどまらない。
- コンプライアンス よりシンプルな構造になり、本人確認管理が強化され、監査の負担も軽減されます。
- 稼働時間 証明書の更新などの定型業務を自動化することで、有効期限切れの認証情報によって引き起こされる高額なシステム停止を回避し、パフォーマンスを向上させます。
- 革新的手法 統一されたアイデンティティガバナンスによって、チーム、システム、環境間の摩擦が解消されるため、業務が加速します。
つまり、国民健康保険(NHI)のセキュリティ対策を適切に行うことで、企業はリスクから守られ、業務の回復力が高まり、より迅速かつ安全なイノベーションが可能になる。
アイデンティティセキュリティの未来:統合的、継続的、コンテキスト依存的
専門家が示唆するように 現在、機械のID数は人間のID数を50対1から100対1の割合で上回っている。 そして指数関数的に成長し続ける彼らは、もはやサイバーセキュリティの単なる脚注ではなく、最前線となっている。 アイデンティティセキュリティ セキュリティの鍵は、ユーザーがログインする場合でも、マイクロサービスがAPIを呼び出す場合でも、あらゆるインタラクションを継続的に認証および管理できる統合プラットフォームにあります。アイデンティティはもはや静的なものではなく、動的で、状況に応じて変化し、セキュリティの基盤となるものです。
私たちはパラダイムシフトを目撃しています。NHIの時代が到来し、それに伴い前例のない機会と新たなリスクが生まれています。機械のアイデンティティを 戦略的資産 ゼロトラストを基本原則として採用すれば、セキュリティが向上するだけでなく、俊敏性、コンプライアンス遵守能力も向上し、将来起こりうるあらゆる事態への備えも万全になるだろう。
