

TL; DR
Moltbot(旧Clawdbot)は、最近話題になっているオープンソースのローカルAIエージェントで、人間オペレーターがオフラインの時でも、その人間のアイデンティティに代わって動作します。実際にはボットではなく、 人間の自律的な拡張クラウドベースの推論とローカル実行を組み合わせる。人間の送信者から切り離され、独立して動作し続けるため、IAMチームがユーザーとユーザーに代わって動作するマシンをどのように区別するかという課題が生じる。 ハイブリッドなアイデンティティの創造.
Moltbotが実際にできることの実例
こんな状況を想像してみてください。開発者はオフィスにいません。ログインもしていません。積極的に作業もしていません。それなのに、彼の代わりに、彼のIDで作業が進められています。コードが書かれ、Gitにコミットされ、プルリクエストが開かれて承認され、メッセージが送信され、意思決定が行われます。これらはすべて、彼が以前に与えた指示に基づいています。しかし、その根拠、優先順位、タイミングはもはや彼のものではありません。それらは、ローカルで自律的に動作し、彼のIDに代わって動作するAIエージェントのものです。組織の視点から見ると、何も不自然な点はありません。同じユーザーアカウント、同じアクセス権限、同じツールが使われているのです。 では、これは一体何なのでしょうか?コードなのか、自動化ツールなのか、それとも従業員自身の拡張機能なのか?この疑問こそが、Moltbotが爆発的に広まった理由を物語っています。
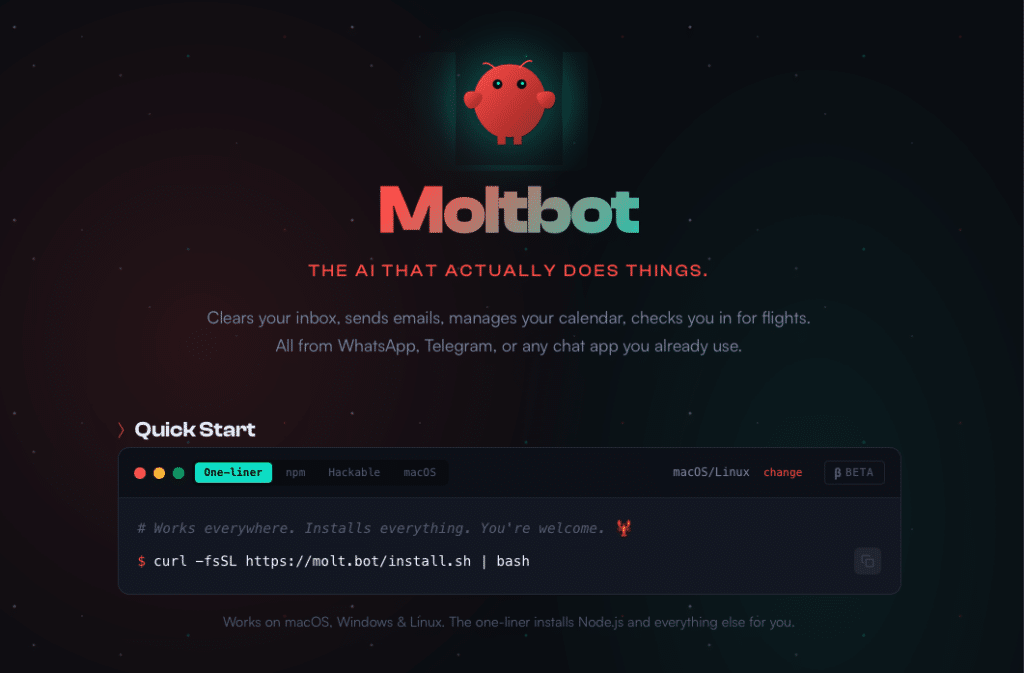
Moltbotは、比較的新しいオープンソースのローカルAIエージェントで、当初は開発者の注目を集め、その後急速に普及しました。しばしば「ボット」と呼ばれますが、その呼び名ではMoltbotの能力を十分に表現できていません。 ボットは反応する。Moltbotは計画を立て、推論し、行動する。 クラウド上の大規模な言語モデルに接続してインテリジェンスを活用するが、実際の権限、実際のファイル、および実際のIDを使用してローカルで実行する。 これにより、本製品はエージェント型AIの世界にしっかりと位置づけられることになる。単に支援するだけでなく、目標を追求し、適応し、行動するタイミングを決定するシステム。Moltbotはクラウドサービスのように推論し、中央制御プレーンを持たないローカルユーザーのように振る舞います。明確なガイダンスと人間の意図から始まったハイブリッドなアイデンティティですが、容易に別の方向へと移行します。時間の経過とともに、送信者から部分的に切り離されます。人間が意図を定義しますが、実行はエージェントが担います。
Moltbot AIエージェントのIDセキュリティへの影響
セキュリティとインフラストラクチャの観点から、これは非常に困難です。Moltbot はローカルであるため制御が困難です。監視またはシャットダウンする必須のサーバー コンポーネントはありません。その推論はクラウド ベースのモデルに依存しています。 ハイブリッドシステムの作成 Moltbotは、完全にデバイス上に構築されているわけでも、完全に中央集権化されているわけでもありません。その通信チャネルは、WhatsApp、Telegram、Slackといった暗号化された正規のメッセージングアプリを介して行われることが多く、これらのアプリは信頼性が高く、許可されており、設計上不透明であるため、実際のコマンドやプロンプトを傍受したり検査したりすることは極めて困難です。ほとんどのセキュリティシステムにとって、Moltbotは単なる通常のユーザーの行動に見えます。
攻撃者はすぐにその機会を捉えます。一つの方法は乗っ取りです。エージェントの通信チャネル、メモリ、または設定へのアクセス権を取得すれば、正当な権限を持つ信頼できるシステムを乗っ取ることができます。もう一つの方法は武器化です。攻撃者は、改変または悪意のあるエージェントを組織内に潜伏させることができます。これにより、監視、ワークフローの学習、タイミングの把握、そして行動を起こすタイミングの決定が可能になります。 これは典型的なマルウェアのような振る舞いはしない。まるで用心深い従業員のように振る舞う。 攻撃者がいなくても、 エージェントはドリフトする可能性がある時間の経過とともに、それは操作者が意図しなかった方法で適応し、行動を変える可能性がある。
攻撃手法は巧妙です。プロンプトや指示の操作は、言語が直接実行に変換されるため、意図しない動作を引き起こす可能性があります。暗号化されたメッセージングプラットフォームは、検査を回避する制御プレーンとして機能します。ローカルメモリやトークンストレージは、機密情報や認証情報を漏洩させる可能性があります。動作が遅く、適応性が高いため、エージェントは周囲に溶け込み、検出を回避できます。
Moltbotには別の見方もある。それはまさに恩恵と言える。個人がAIを活用する方法における真の進歩を象徴しているからだ。しかし、こうしたエージェントが組織のエンドポイントに現れる場合、CISOは従来の前提に頼ることはできない。正しい姿勢は、「信頼しつつも検証する」という、極めて厳格なものだ。 つまり、エンドポイントとIDレベルでエージェントをガードレールで囲み、トラフィックだけでなく動作に焦点を当てるということです。最小限の権限を積極的に適用し、人間主導の行動と自律的な実行を区別する能力を開発していく。Moltbotのようなマシンは、ますますユーザーの拡張機能として機能し、人間のアイデンティティを持ちながらも、機械の論理とスピードで動作するようになるだろう。成功する組織は、自律性を排除しようとするのではなく、自律性を管理する方法を学ぶ組織である。ハイブリッド・アイデンティティという新たな現実へようこそ。あなたは、あなたが運用するエージェントの総和であり、(そして、もしかしたら…本当のあなたの残滓もあるかもしれない)。
ID ファースト AI エージェント セキュリティ戦略の詳細については、以下をご覧ください。 ここを訪れる.
