

先週、BlackCatランサムウェアグループ(ALPHVとしても知られる)がMGMリゾーツの事業を攻撃し、ITシステムの停止を余儀なくさせた。この攻撃が従来のランサムウェア攻撃と異なる点は、攻撃者がオンプレミス環境におけるドメイン支配力を利用してクラウドを侵害することに成功したことである。 アイデンティティインフラストラクチャOktaユーザーの平文パスワードを収集する。
この攻撃は、他の攻撃(以下を含む)に加わった。 , ユーバー, Cisco – オンプレミス環境と SaaS 環境の相互接続性を利用してオンプレミス経由で SaaS を侵害する新しいパターンを示しています。これは、ハイブリッド環境 (オンプレミスとクラウド ディレクトリの両方を使用している) を持つ今日のすべての組織にとって重大なリスクをもたらし、統合されたセキュリティの必要性を強調しています。 アイデンティティプロテクション アプローチで回避できます。
MGM侵入事件:攻撃の各段階を追う
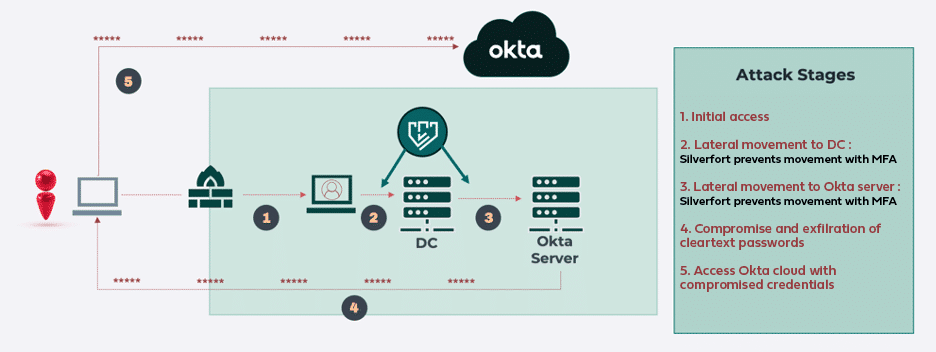
公開されているデータから、以下の流れを構築できます。
- 攻撃者はLinkedInで従業員に関する情報を入手し、ヘルプデスクに電話をかけ、ソーシャルエンジニアリングの手法を用いてネットワークへのアクセス権を取得した。
- その後、彼らは演奏した。 横移動 彼らがドメインコントローラーへのアクセス権を獲得するまで(この段階で使用された具体的な手法の詳細は不明)、彼らはそこに保存されていたユーザーパスワードを盗み出した。
- この時点で攻撃者は身代金を要求し、拒否されると、その後インストールした ランサムウェア MGMのESXiサーバー上で攻撃を開始し、その後、Oktaサーバーへのアクセス権を取得するまで横方向への侵入を続けた。
- そこへ到着すると、攻撃者はサーバーから平文のパスワードを抜き取り、それによってログインする能力を得た。 また、管理しているSaaSアプリにもアクセスできます。
オンプレミス環境におけるドメイン支配をSaaS環境への足がかりとして活用する
この攻撃で興味深いのは、ハッカーがアクセスできたにもかかわらず、 Active Directory (AD)ハッシュでは、パスワードにアクセスできませんでした。攻撃者はADを使用してOktaにピボットし、平文パスワードを盗むことに成功しました。基本的に、 Active Directory Oktaへのゲートウェイとして機能しました。これは、組織がアイデンティティインフラストラクチャの弱点や設定ミスを特定して対処する必要性を強調しています。多くの組織が接続しています Active Directory Okta に対してはセキュリティ対策を講じているものの、この接続のセキュリティ確保を怠ることが多く、今回のケースではそれが攻撃者に脆弱性を悪用する機会を与えてしまった。
ハイブリッド型アイデンティティインフラストラクチャの重大な欠陥:接続はされているが保護されていない
今回の情報漏洩は、ハイブリッド環境におけるアイデンティティインフラストラクチャの断片化とサイロ化という、見過ごされがちな根本的な弱点を浮き彫りにしました。それでは、この点についてさらに詳しく見ていきましょう。
ほとんどの組織はオンプレミスのユーザーを次のように管理しています Active Directory同時に、フェデレーション サーバーのクラウド ディレクトリ (例: Entra IDOkta、Pingなど)。ユーザーがシームレスなログイン体験を得られるように、これら2つの異なるIDプロバイダーは同期されています。つまり、オンプレミスとSaaSの両方のリソースにアクセスする際に、同じユーザー名とパスワードの組み合わせが使用されます。さらに、SaaSアプリで使用されるディレクトリは、オンプレミス環境にも何らかの痕跡を残していることがよくあります(たとえば、今回の侵害の場合はOktaサーバー)。
このつながりは、攻撃者が成功した場合 侵害されたユーザー オンプレミス環境の認証情報を入手した場合、それらを使用してSaaSアプリケーションに直接ログインしたり、横方向に移動してオンプレミス環境のクラウドIDインフラストラクチャコンポーネントを侵害したりすることが可能になります。
オンプレミス環境はID脅威にさらされているため、SaaSを侵害する究極の攻撃ベクトルとなる。
最近発表されたホワイトペーパー Osterman Research, 「アイデンティティ攻撃対象領域の現状:重大なセキュリティギャップに関する考察」 これは、オンプレミス環境が、侵害された認証情報を用いた悪意のあるアクセスに対して極めて脆弱であることを明確に示している。
報告書に詳述されているように、伝統的な マルチファクタ認証 多要素認証(MFA)や特権アクセス管理(PAM)ソリューションは、大多数の組織にとって、ID脅威に対する十分なリアルタイム保護を提供できていません。
攻撃者はこうした盲点を痛感しており、オンプレミス環境内で横方向の移動を行う際にそれを悪用し、ほとんど抵抗を受けることなく侵入します。そして、横方向の移動こそが、MGMの情報漏洩事件が示すように、ローカルな事象(例えば、単一のマシンが侵害されたなど)を企業レベルのインシデントへと発展させる決定的な要因なのです。
結論:オンプレミス環境におけるID保護は、クラウド環境におけるID保護と同等である。
どんな鎖も、最も弱い部分と同じくらいしか強くありません。ハイブリッド環境は、オンプレミスとクラウドが密接に絡み合った鎖です。したがって、オンプレミス環境を強化することは、鎖全体を強化することにつながります。クラウド移行がどれほど進んでいても、オンプレミス部分が残っている場合は、対処すべき深刻なリスクとなります。
しかし、組織はこのギャップに具体的にどのように対処すればよいのでしょうか?そもそも、クラウドが登場する以前は、横方向の移動のリスクを軽減し、リアルタイムでそれを防止できるセキュリティソリューションは存在しなかったのです。
Silverfort 統合型ID保護プラットフォーム:リアルタイムで横方向の移動をブロック
Silverfort 先駆的な 統合 ID 保護 あらゆるユーザー、システム、環境において、リアルタイムでID脅威を防止するために特別に構築されたプラットフォーム。 Silverfort オンプレミスおよびクラウドのIDインフラストラクチャと統合し、すべてのデバイスに対して継続的な監視、リスク分析、およびMFAやアクセスブロックなどの制御を提供します。 認証 そしてアクセス試行。
このように、 Silverfort これまで保護できなかったリソースにID保護をもたらすことができます。例としては、次のようなツールを介してコマンドライン経由でワークステーションやサーバーにアクセスすることが挙げられます。 PsExecは またはリモートPowerShell。この種のアクセスは、攻撃者が横方向の移動を行う際の一般的な方法であり、従来のMFAソリューションではカバーできません。 Silverfort 最初の解決策は MFAが必要 この種の悪意のあるアクセスを検知し、ブロックする。
認定条件 Silverfort MGMのような攻撃シナリオを防げたかもしれない
前述のとおり、攻撃者がネットワーク内で横方向移動攻撃をどのように実行したかは正確には不明です。しかし、おそらく Silverfort この情報漏洩は、以下の2つの方法で防ぐことができたはずだ。
- Silverfort 横方向の動きを検知した可能性が高い Active Directory攻撃者がシステムを侵害する前に阻止する。
- また、 Silverfort 攻撃者がADからOktaへ移動していることを検知できた可能性が高く、それによってOktaサーバーの侵害を防ぐことができたでしょう。
下の図は、 Silverfortの保護があれば、攻撃は初期段階で阻止できたはずだ。
貴社はハイブリッド環境を採用していますか?詳細はこちらをご覧ください Silverfort リスクを軽減するのに役立ちます。 通話をスケジュールする 当社の専門家と一緒に。
