

今日は発表できることを嬉しく思います Silverfort当社のアイデンティティ優先インシデント対応(IR)ソリューションは、侵害されたユーザーIDの発見と隔離から始めることで、従来のIRプロセスを根本から覆します。マルウェアに感染したマシンを最初に特定するのではなく、当社のソリューションは、攻撃者の最も一般的な侵入経路である侵害されたユーザーIDをIRチームが迅速に特定し、封じ込めることを可能にします。既存のIRツールを補完するように設計されたこのプロアクティブなアプローチは、攻撃の封じ込め時間を大幅に短縮し、被害を最小限に抑え、より迅速な復旧を実現します。
身元確認から始めることで、IRチームは検知とブロックを行うことができます 認証 侵害されたアカウントを特定し、即座に隔離することを目的としています。このアプローチにより、感染したマシンを追跡したり、ネットワークトラフィックを監視したりといった、時間と手間のかかる従来の方法に比べて、脅威をより迅速に特定できます。攻撃者は一度アクセス権を取得すると、ネットワーク内を横方向に移動できます。エンドポイントを最初に調査するよりも、IDに焦点を当てることで、被害をより迅速かつ効果的に軽減できます。
エリック・ハラー Silverfort アドバイザーであり、パロアルトネットワークスの元SecOps & GRC担当副社長が、それを最も的確に説明しています。
「大規模なインシデントに対応しながら、影響を受けた資産を特定する 横移動 これは深刻な課題です。封じ込め対策を実施する際、担当者は不完全な情報に基づいて、攻撃者による被害と業務の中断とのバランスを取りながら、難しい判断を下さなければならないことがよくあります。業務を継続させながら、すべての認証イベントに即座に異議を申し立てることができるのは、外科医が手術を行うために患者の心拍数を遅くするようなものです。生産性を損なうことなく、問題の原因を調査している間、会社全体を効果的に「麻酔状態」にすることができます。 Silverfortチームは、封じ込めるべき事項に関する実用的なテレメトリデータを入手できるため、調査を行い、復旧と修復に向けた最適な方法を見極めながら、事業運営を継続することができます。」
認定条件 Silverfort インシデント対応時間を短縮します
Silverfortさん アイデンティティ優先のIRソリューション 以下のようなアイデンティティおよびアクセス管理(IAM)システムとシームレスに統合します。 Active DirectoryOkta、PingFederate その他にも、対応者が侵害されたアカウントを隔離し、攻撃をリアルタイムで封じ込め、さらなる拡散を阻止することを可能にする機能があり、いずれも大規模な調査を必要としない。
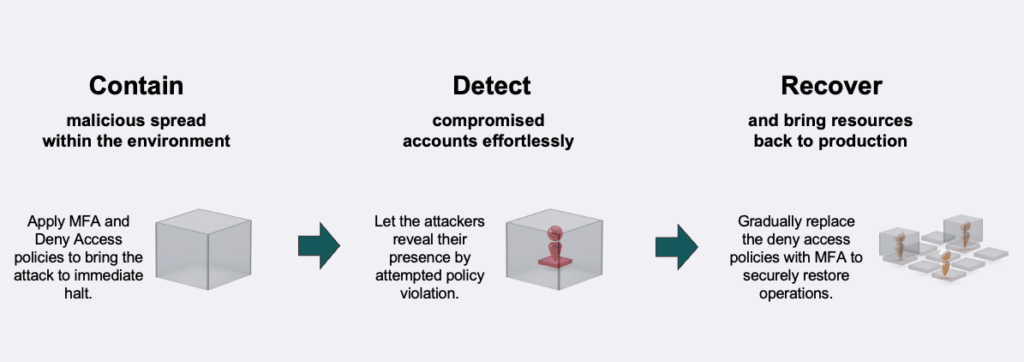
その方法を段階的に説明します。 Silverfort インシデント対応を迅速化:
ステップ1:攻撃を直ちに停止させる
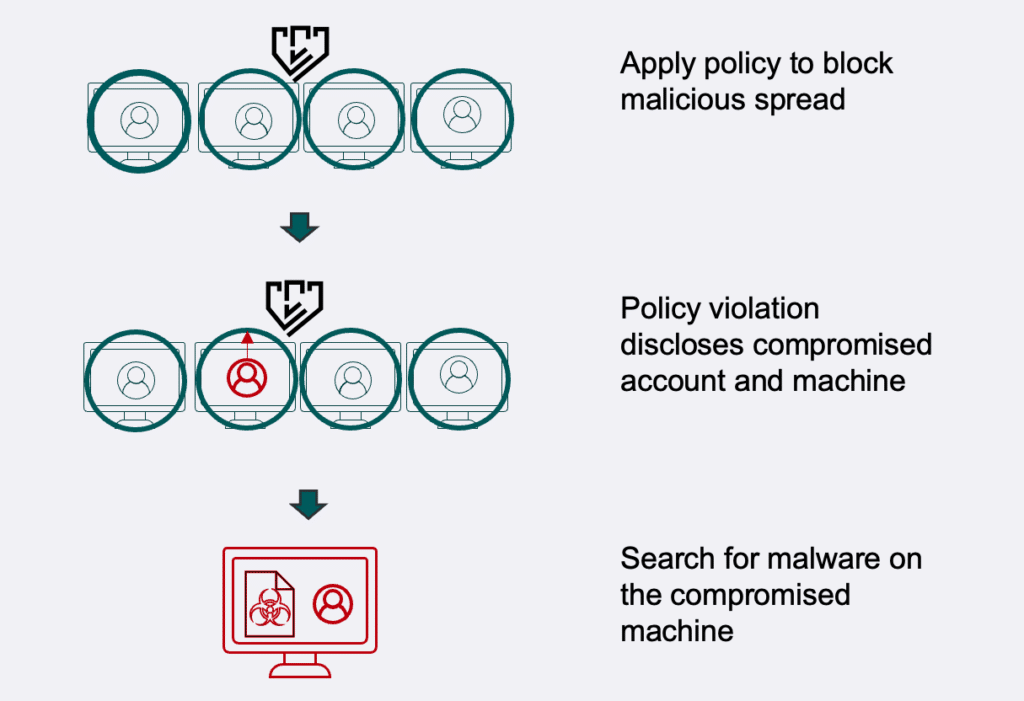
使い方 MFA IDベースのセグメンテーションにより、組織は悪意のあるアクセスを即座に制御できます。 Silverfortこの封じ込めは、PowerShell や などのツールを介しても横方向の移動を阻止します。 PsExecは事前の綿密な手動調査は不要です。アクセスをブロックすると、拡散を防ぐために即座に実行されます。 Silverfortの認証ファイアウォールを使用すると、組織はユーザーIDとリアルタイム認証分析に基づいてリソースへのアクセスをブロックできます。
ステップ2:侵害されたアカウントを迅速に特定する
攻撃者は、アクセス拒否の試みや多要素認証(MFA)のブロックを引き起こすことで、自らの正体を明かすだろう。 Silverfort 詳細な監査証跡を提供することで、セキュリティチームは攻撃者の動きを最初の感染者まで遡って追跡できます。侵害されたIDを早期に特定することで、対応者はさらなる悪意のある活動を阻止し、フォレンジック調査を重要な領域に集中させることができます。
ステップ3:段階的な回復と攻撃対象領域の縮小
対応者が悪意のある活動を根絶するにつれて、 Silverfort 重要なセキュリティ対策を維持しながら、ユーザーアクセスを段階的に復元するのに役立ちます。このプラットフォームは、次のようなID関連の脆弱性を特定します。 影の管理者 また、監視されていないサービスアカウントも対象とし、セキュリティ上の脆弱性を解消し、潜在的な攻撃経路を排除する。
お客様の声:実際の現場で実証済み
当社のソリューションを効果的に活用しているIR対応担当者の注目すべき事例の一つは、フォーチュン100企業からのものです。 ファイナンシャル 最近、重大な情報漏洩被害を受けたサービス企業。攻撃者は重要なシステムにアクセスし、同社のセキュリティ環境を脅かしました。インシデント対応チームは、12時間以内に100台以上のドメインコントローラーに当社のソリューションを展開し、すべてのユーザーとリソースへのアクセスをブロックするポリシーを適用しました。この迅速な対応により、攻撃は現状で封じ込められ、さらなる被害を防ぐことができました。 ランサムウェア 広がる。
Silverfort すぐに影響を軽減するのに役立ちました 侵害されたユーザー「ドメインコントローラーをオンラインに戻す際、認証フローを分析し、侵害されたIDを特定するために使用した最も重要なツールの1つでした」と、同社のID管理責任者は述べています。「インシデント対応チームと迅速に連携し、侵害されたIDに対してブロックポリシーを適用しました。」
この実例研究は、当社のアイデンティティ優先アプローチがいかにインシデント対応時間を大幅に短縮するかを示しています。, 復旧までの期間が数日から数週間からわずか数時間に短縮されるため、組織は最小限の混乱で復旧できる。
既存のツールおよびインフラストラクチャとの統合
私たちは既存のIRツールを補完するソリューションを設計しました。 , また、SIEM、SOAR、XDRプラットフォームなどのセキュリティ運用インフラストラクチャとシームレスに統合できます。ID関連の脅威シグナルは、既存のインシデント対応プロセスを強化し、インフラストラクチャ全体にわたるリスクシグナルの検出と相関性を向上させます。
危機的状況において、当社の認証ファイアウォールは「キルスイッチ」として機能し、重要なリソースへのすべての認証およびアクセス試行を分析し、侵害されたIDからの要求を拒否します。これらのポリシーをトリガーすることで、インシデント対応チームは攻撃を封じ込め、さらなるアクセスをブロックできます。, そして、何が侵害されたのかを完全に把握した上で、調査を継続する。
Silverfortのリアルタイムブロッキングポリシー、フォレンジック分析, また、MFAの適用は、攻撃を未然に防ぐだけでなく、インシデント対応チームに安全な復旧を確実にするための実用的なデータを提供する。
インシデント対応を迅速化 Silverfort
Silverfortのアイデンティティ優先型インシデント対応は、より迅速で正確、そして非常に効果的な、インシデント対応への新たなアプローチを提供します。感染したマシンではなく、侵害されたIDに焦点を当てることで、セキュリティチームは攻撃者の一歩先を行くことができます。その結果、復旧時間の短縮、被害の軽減、そして最も高度な脅威にも自信を持って対処できる体制が整います。
インシデント対応戦略の近代化を目指す組織向けに、既存のインフラストラクチャとシームレスに統合し、比類のない保護を提供する強力で実績のあるソリューションを提供できることを嬉しく思います。 アイデンティティベースの攻撃.
詳細に興味がありますか? チェックアウト IR対策マニュアル or デモをリクエストする私たちのチームが、あらゆる段階であなたをサポートします。
