


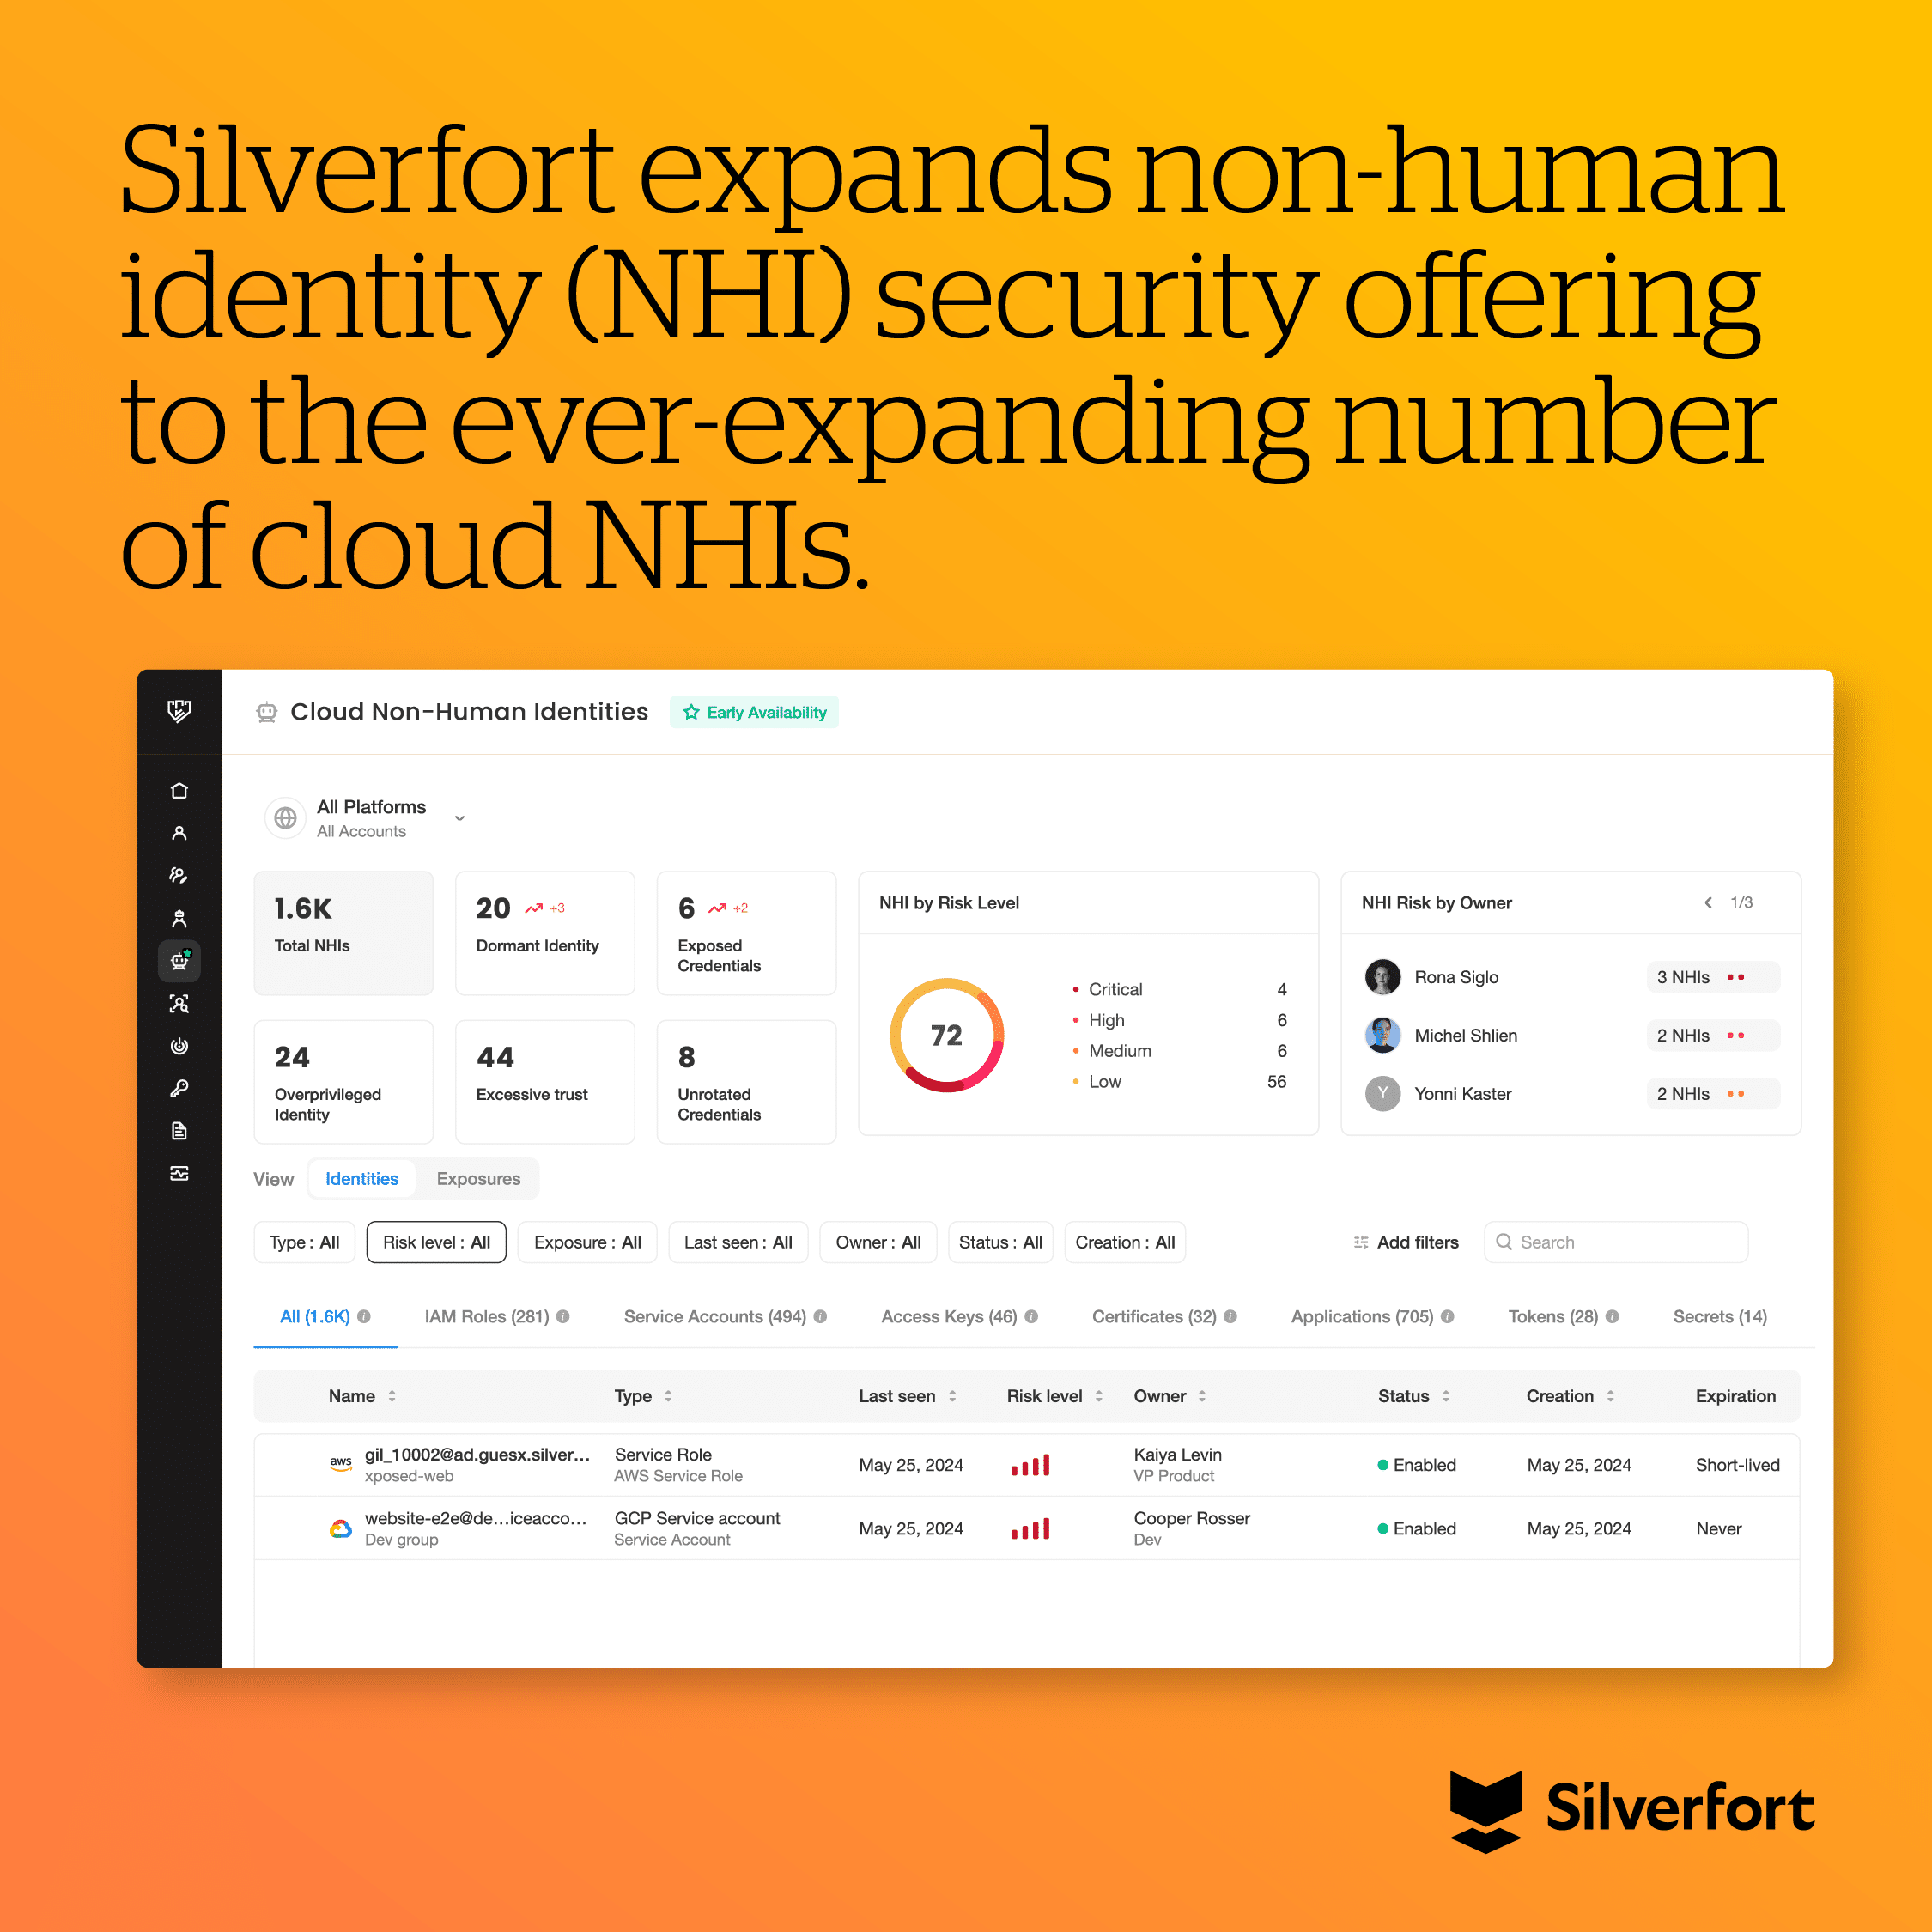
今日、 Silverfort クラウドへの高度なID保護機能の拡張により、オンプレミスのサービスアカウントで長年行ってきたように、クラウドプロバイダー、インフラストラクチャ、SaaSアプリケーション全体にわたる非人間ID(NHI)に対する比類のない可視性と制御を実現します。
アイデンティティの分野では爆発的な変化が起きており、ほとんどの組織はそれに気づいていない。 非人間的なアイデンティティ (NHI)—サービスアカウント、APIキー、トークン、証明書など。最初は少数のサービスアカウントと マシンID 現在では、複雑に絡み合ったエコシステムへと拡大している。これらのIDは、プロセスの自動化、システムのセキュリティ確保、最新のデジタルワークフローの実現に不可欠であるが、同時に重大なセキュリティリスクの原因にもなり得る。
人間対国民健康保険の比率は、すでに約1:50と推定されているが、増加し続けている。この巨大な規模は、絶えず拡大する 攻撃対象 これらのマシンアカウントが侵害され、悪意のある攻撃者が組織環境への侵入経路を得て横方向に移動できる可能性があるすべての組織にとって。 組織がマルチクラウド環境、SaaS、AIを活用した自動化をますます積極的に導入するにつれ、NHI(ネットワークヘルスインデックス)はもはや単なる技術的な構成要素ではなく、現代組織の連結組織となっている。 AI エージェント、SaaS プラットフォーム、自社開発アプリケーション、クラウド インフラストラクチャ全体にわたる重要なワークフローを調整し、保護します。機械主導のこの動的な相互作用のウェブがイノベーションを推進し、具体的なビジネス価値を生み出します。非人間的なアイデンティティは、知的財産、顧客情報、 ファイナンシャル システムであり、ビジネスに不可欠なインフラストラクチャの中核で動作します。成長を支えるだけでなく、 ドライブ ボーマンは
問題点:国民健康保険の急増とそれが引き起こすセキュリティ危機
NHI のセキュリティ確保には膨大な課題があります。クラウド環境とオンプレミス環境にまたがり、IT、DevOps、エンジニアリング、セキュリティなど複数のチームによって管理されています。これらのチームは、NHI に関して必ずしも同じ言語を話すわけではありません。 アイデンティティセキュリティさらに重要なことに、エコシステム全体でこれらのIDを追跡および管理するための可視性が欠如している。NHIは1つのチームによって作成されるが、他のチームによって変更および使用されるため、所有権の追跡はほぼ不可能である。
これらのIDは独立して動作するのではなく、複雑なワークフローを通じてプラットフォームやアプリケーション間で相互接続されています。クラウドNHIを使用するクラウド中心の環境では、この課題はますます深刻化しています。例えば、GitHub IDがAWS、Azure、その他のクラウド環境へのアクセスをトリガーする可能性があり、NHIエコシステムの複雑さとリスクを増大させます。こうした多様で動的なIDの可視性が欠如しているため、リスクの全容を把握することはほぼ不可能です。
NHI(非医療情報)のリスクは、作成と構成の段階から始まります。NHIは、さまざまな命名規則、認証情報の種類、ライフサイクル状態、制御プレーンにまたがり、多くの場合、標準化されたガバナンスが存在しません。中には、誤って人間の認証情報で構成されているものもあれば、コード内で直接作成されたり、DevOpsパイプラインや概念実証などで管理されずに放置されているものもあります。
ライフサイクルの観点から見ると、NHI(国民健康保険)は「設定したらあとは放置」の資産として扱われてきました。多くの場合、一度プロビジョニングされると、その後は再利用、用途変更、あるいは設定ミスなどが発生しても、二度と触れられることはありませんでした。NHIライフサイクルのこの「混乱した中間段階」は、組織にとって新たなリスクを生み出しています。
特権アクセス管理 (PAM) などの従来のアイデンティティおよびアクセス管理 (IAM) セキュリティ ツールと マルチファクタ認証 (MFA)は、NHIが抱えるセキュリティ上の課題を解決するには不十分である。 PAM 従来の多要素認証(MFA)は人間のIDを管理するように設計されており、動的で一時的な性質を持つ機械のIDを保護するようには設計されていません。従来のMFAは、自動化されたシステムやサービスであるため人間のように認証できない非人間のID向けには設計されていません。こうした従来のIDセキュリティ手法では、今日の動的で複雑な攻撃対象領域のスピードと複雑さに対応できません。
さらに、NHI(国民健康保険)のみ、あるいはNHI問題の特定部分(発見、管理、ガバナンスなど)のみを扱うニッチなスタートアップ企業が増加しています。これらのポイントソリューションは魅力的に見えるかもしれませんが、クラウドからオンプレミスのリソースへの人間と非人間のアクセス全体にわたる問題には対応できていません。攻撃者は必然的にこれらのソリューション間のギャップを悪用し、組織を侵害に対して脆弱な状態に陥らせるでしょう。
非人間型のIDは、すでに主要な攻撃経路となっています。近年の侵害事例では、侵害されたトークン、サービスアカウント、無人マシンの認証情報などが起因しており、多くの場合、従来のセキュリティ対策を完全に回避しています。これらのIDの権限レベルやアクセスパターンが把握できない限り、攻撃者は容易に悪用できる盲点として残ります。
ソリューション: SilverfortのNHIセキュリティ、あらゆるタイプのIDをあらゆる場所で統一的にカバー
At Silverfort私たちはこの問題を明確に認識しています。Rezonateの買収により、NHIの複雑化に正面から取り組むNHIセキュリティソリューションを構築しました。Rezonateが「ガートナーが選ぶアイデンティティファーストセキュリティ分野の注目ベンダー」は現在入手可能です SilverfortのNHIセキュリティ製品。
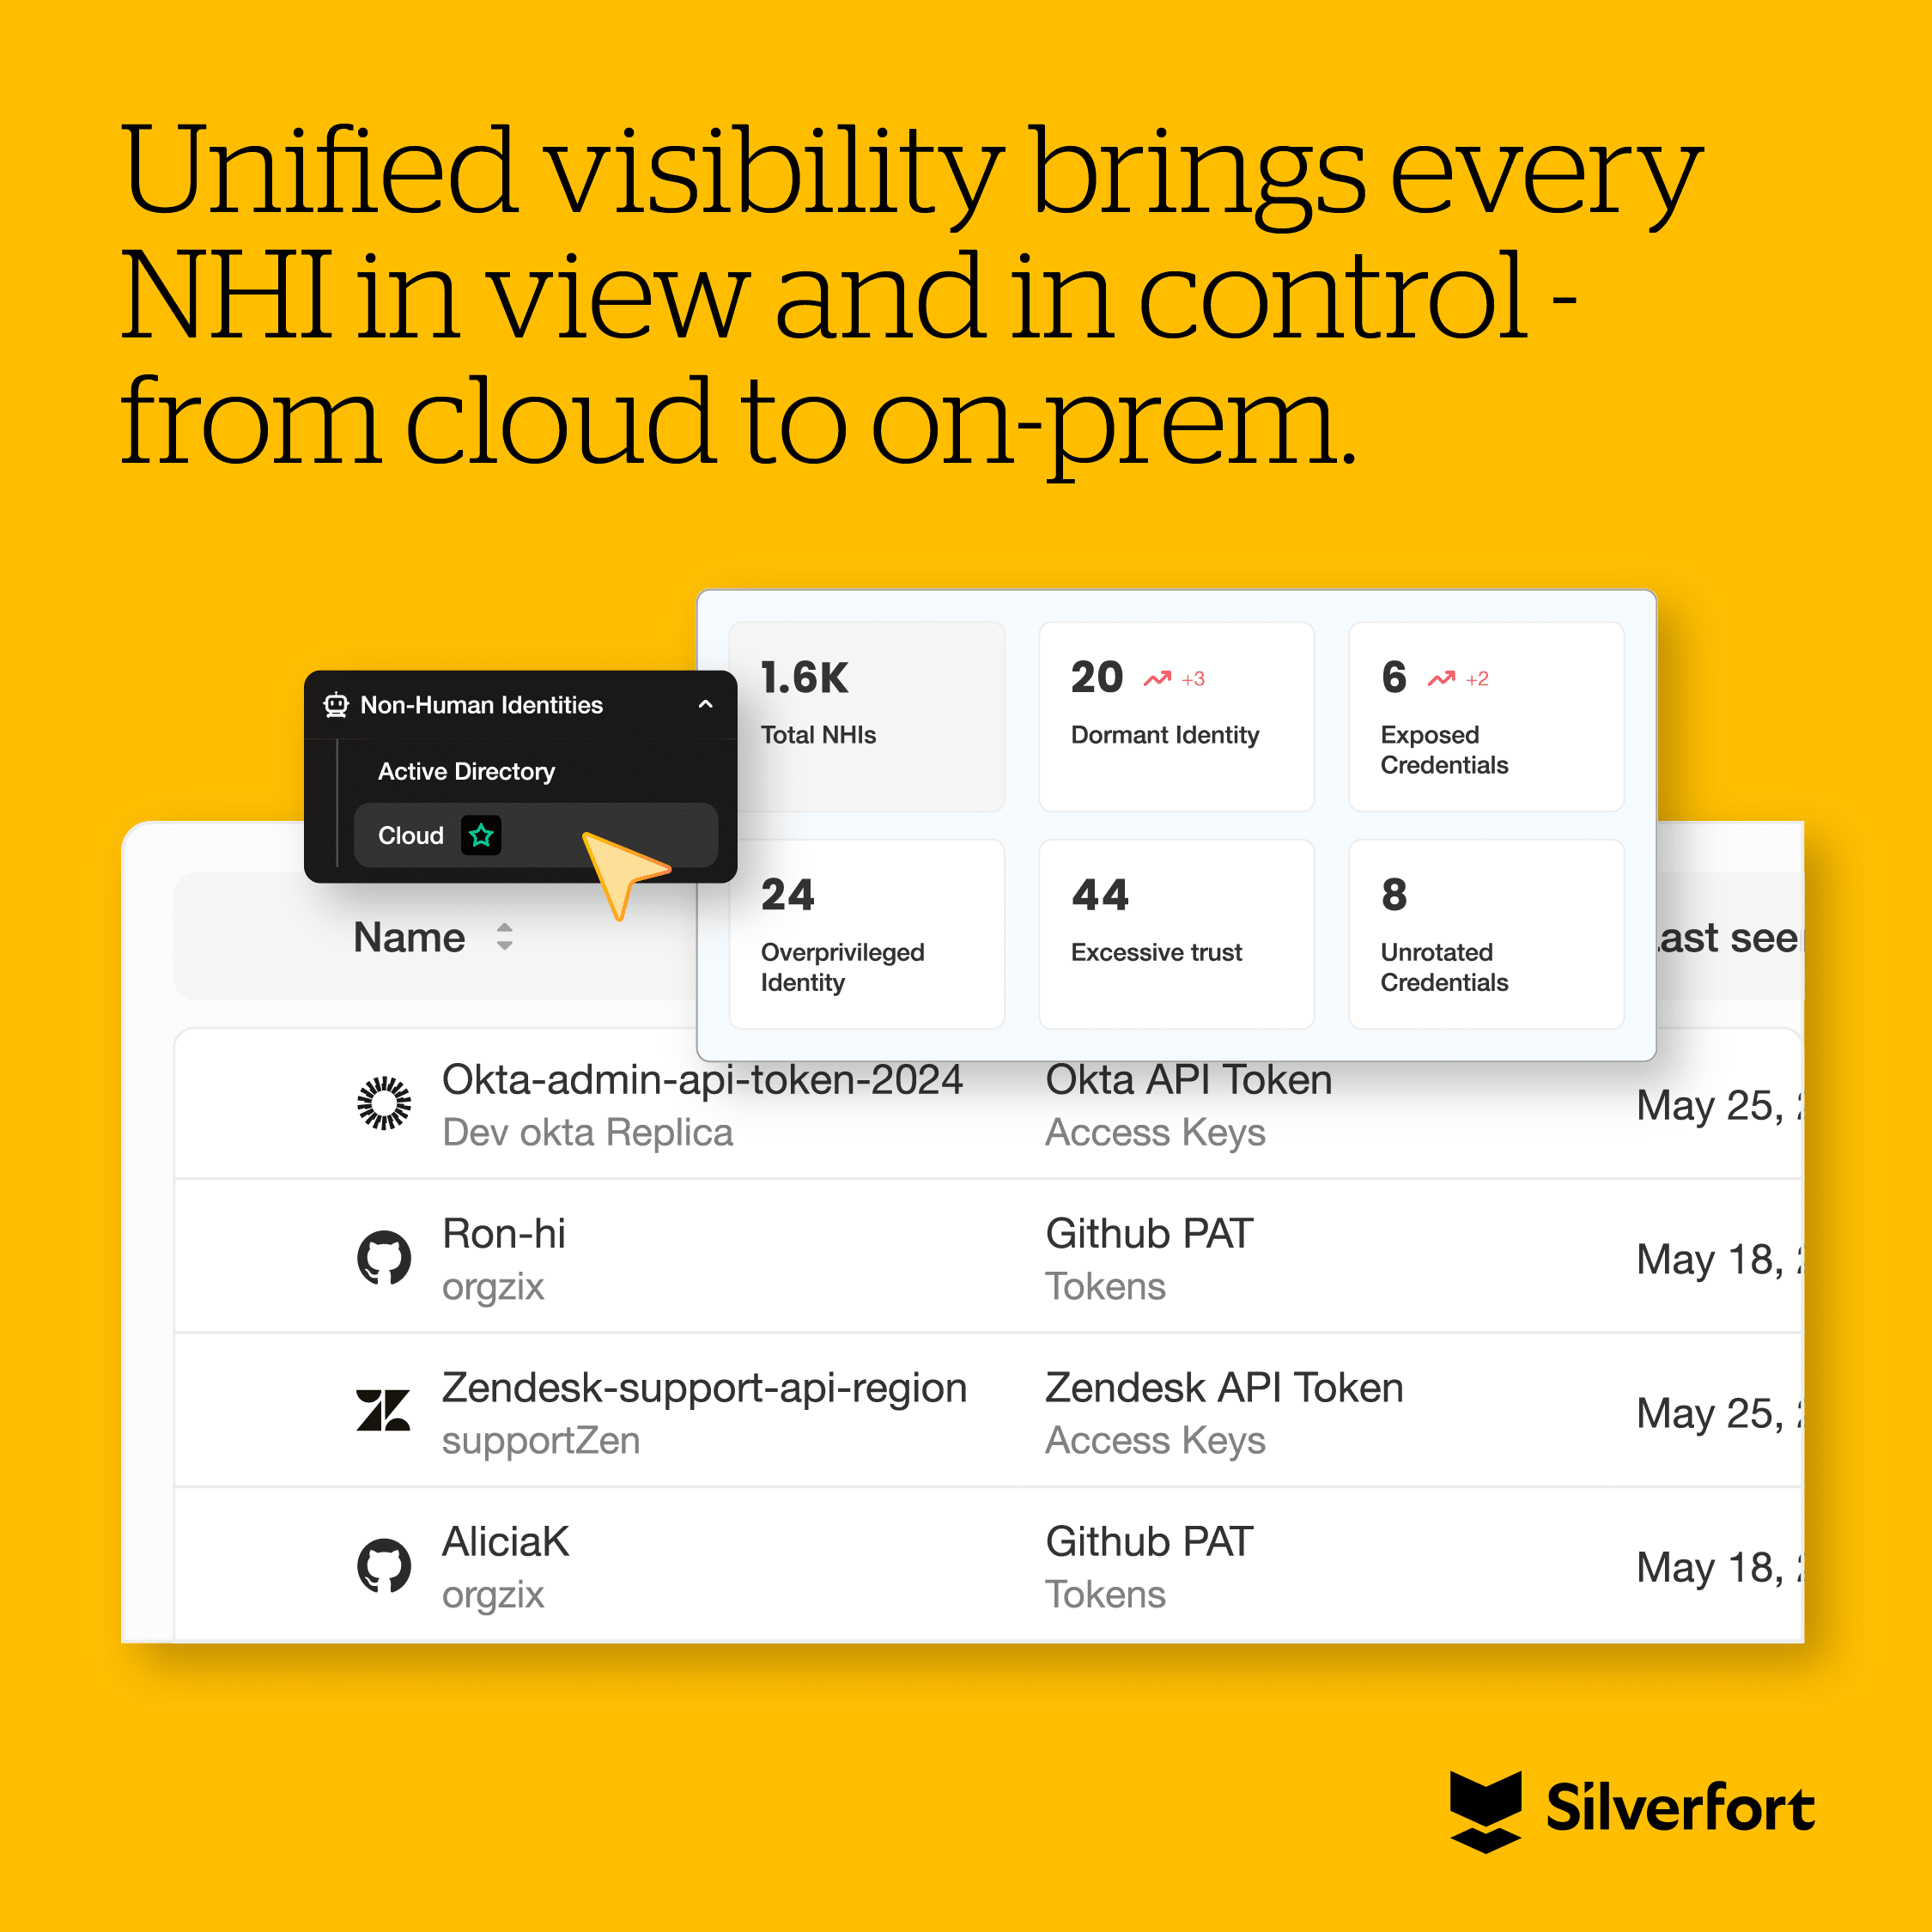
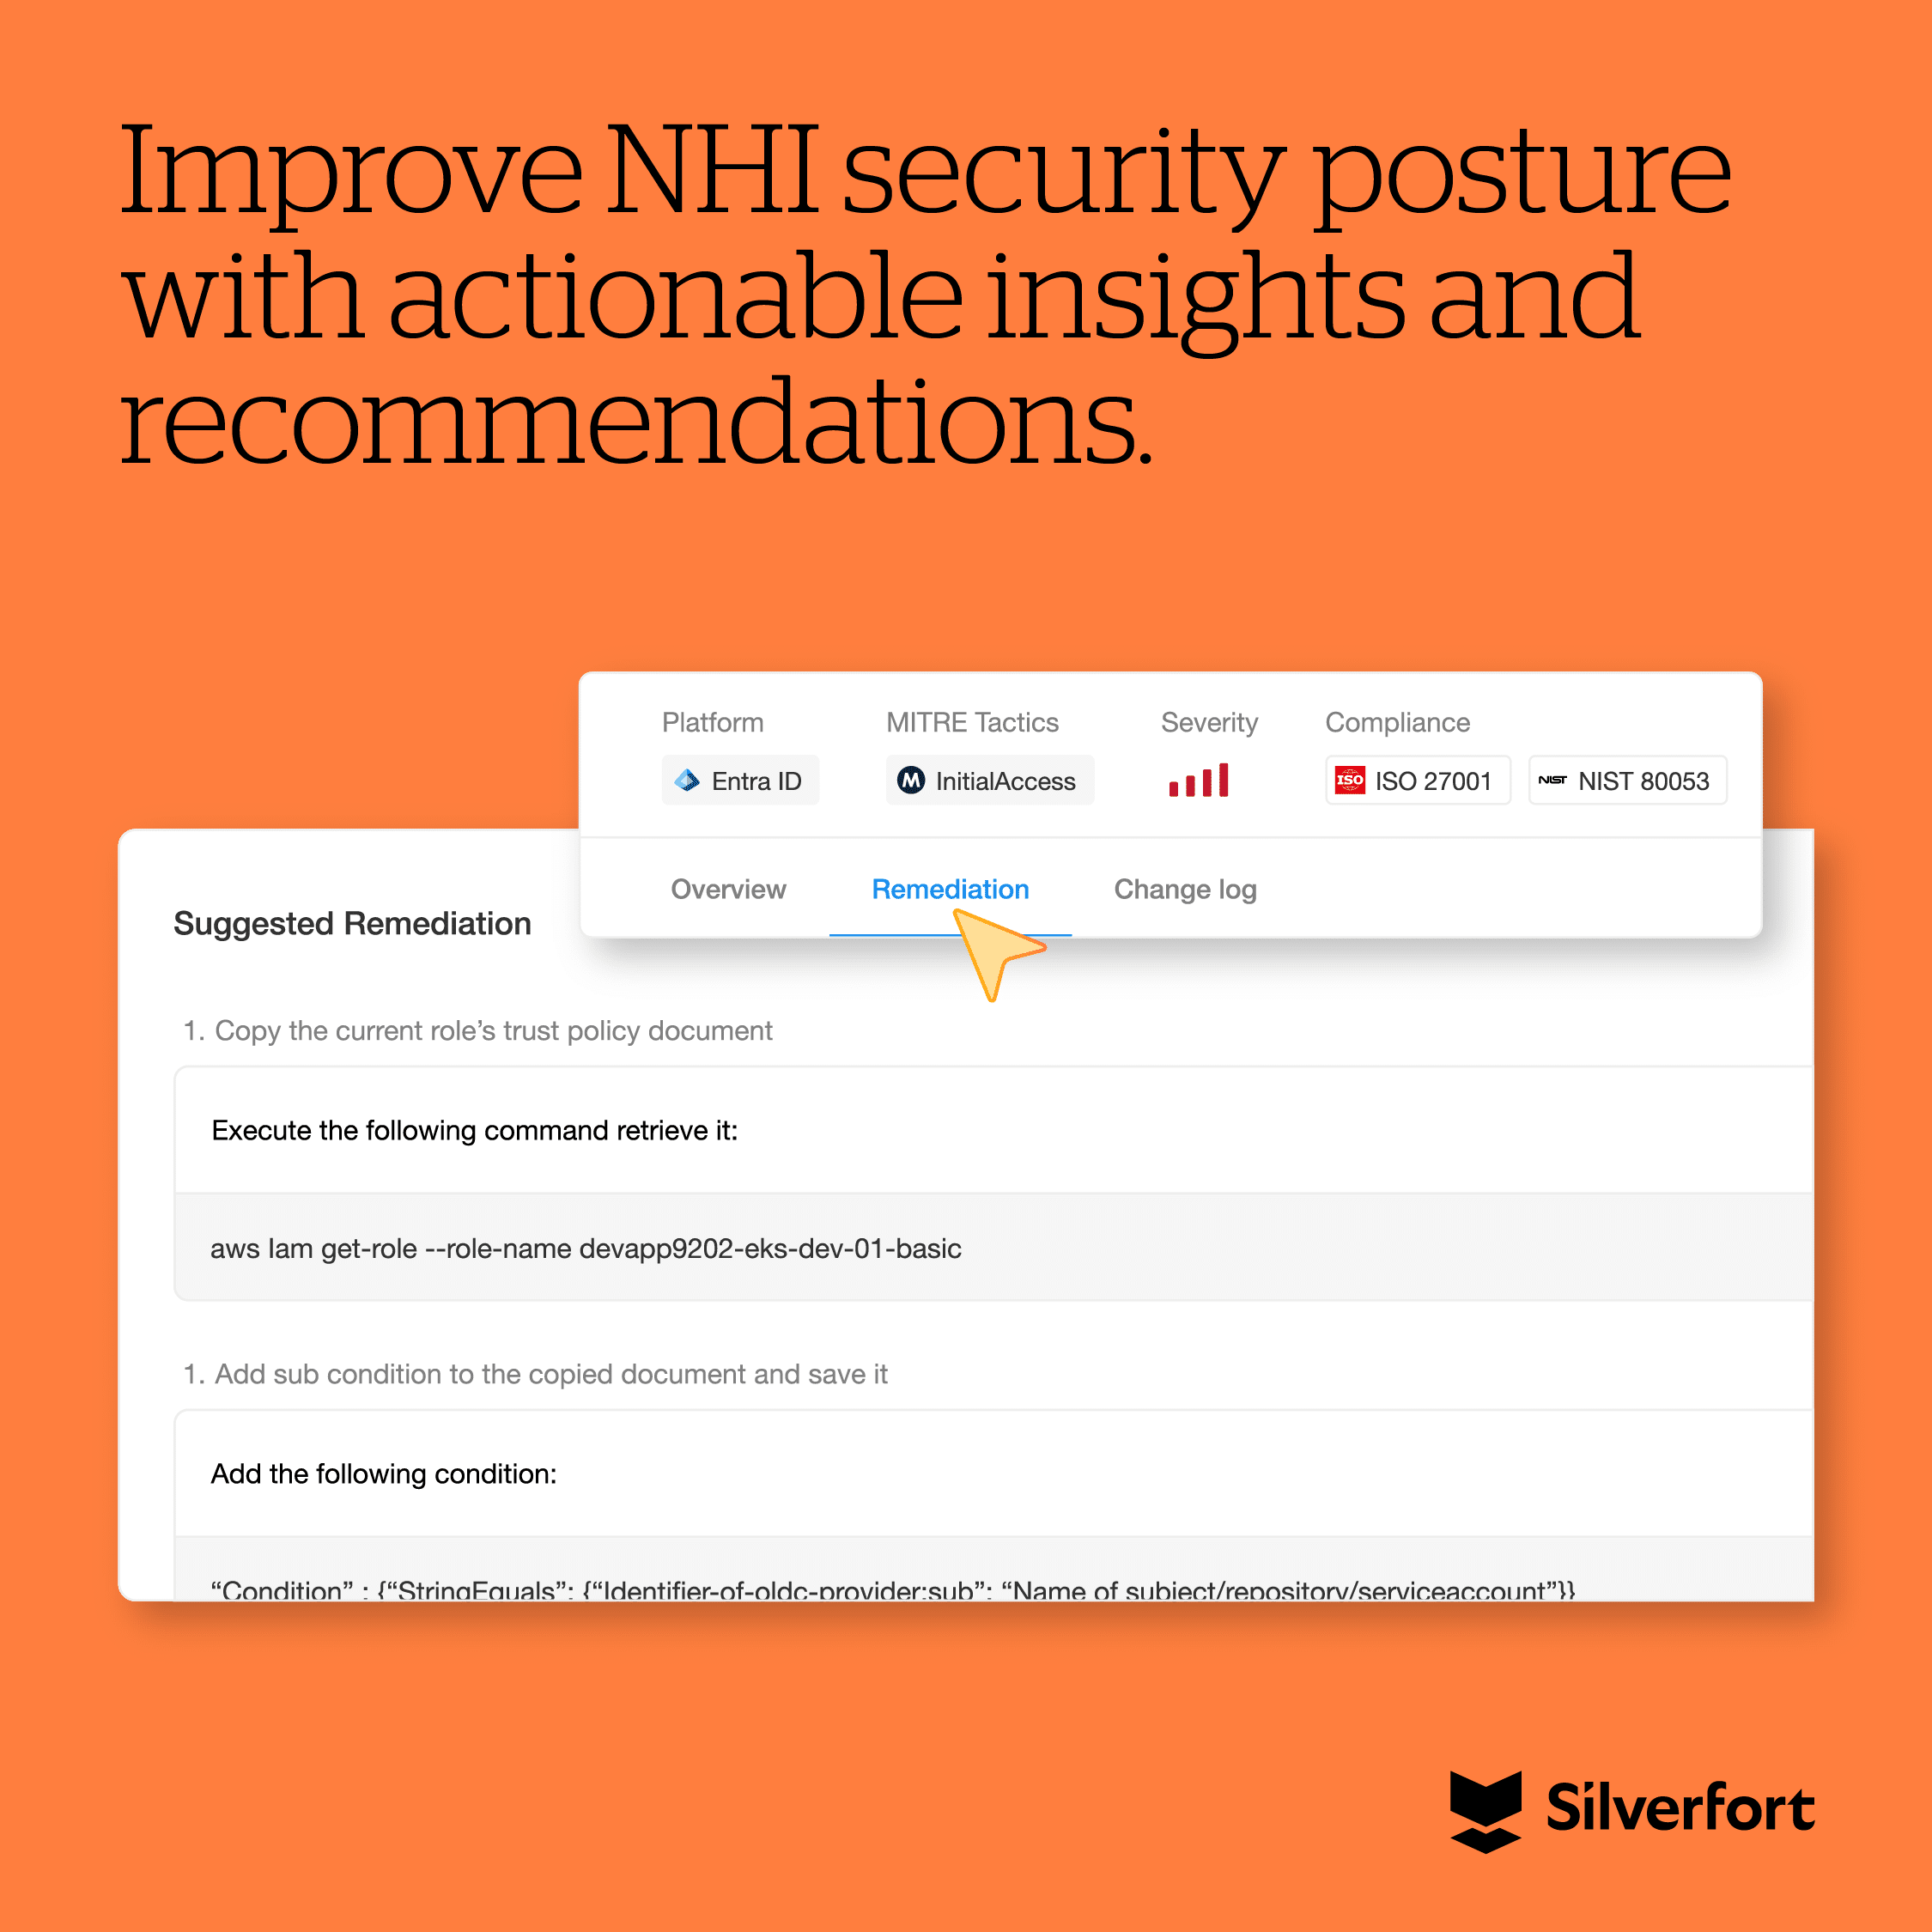
本日、当社は統一された国民健康保険(NHI)セキュリティサービスの提供を開始いたします。 オンプレミスとオンプレミスの両方のIDセキュリティを統合します Active Directory サービスアカウントとクラウドNHI。 SilverfortのNHIセキュリティは、完全な可視性、所有権マッピングを提供し、ハイブリッド環境全体にわたる非人間IDのプロアクティブな保護を可能にします。行動パターンを特定し、オンプレミスのサービスアカウントへのアクセス制御を適用して、本来の目的以外での使用を防止し、クラウドNHIに関する実用的なインサイトを提供します。
これは業界が必要としている製品です。発見と可視化から、プロアクティブな保護、リスクに基づいた意思決定まで、あらゆる側面を網羅しています。より広範なアイデンティティセキュリティの文脈の中でNHI(非人間型アイデンティティ)に対応し、人間と非人間の両方のアイデンティティを統一的に保護します。断片化された、孤立したソリューションはもう必要ありません。攻撃者が悪用できる隙間もなくなります。
発表内容:クラウド型国民健康保険(NHI)への対応範囲拡大
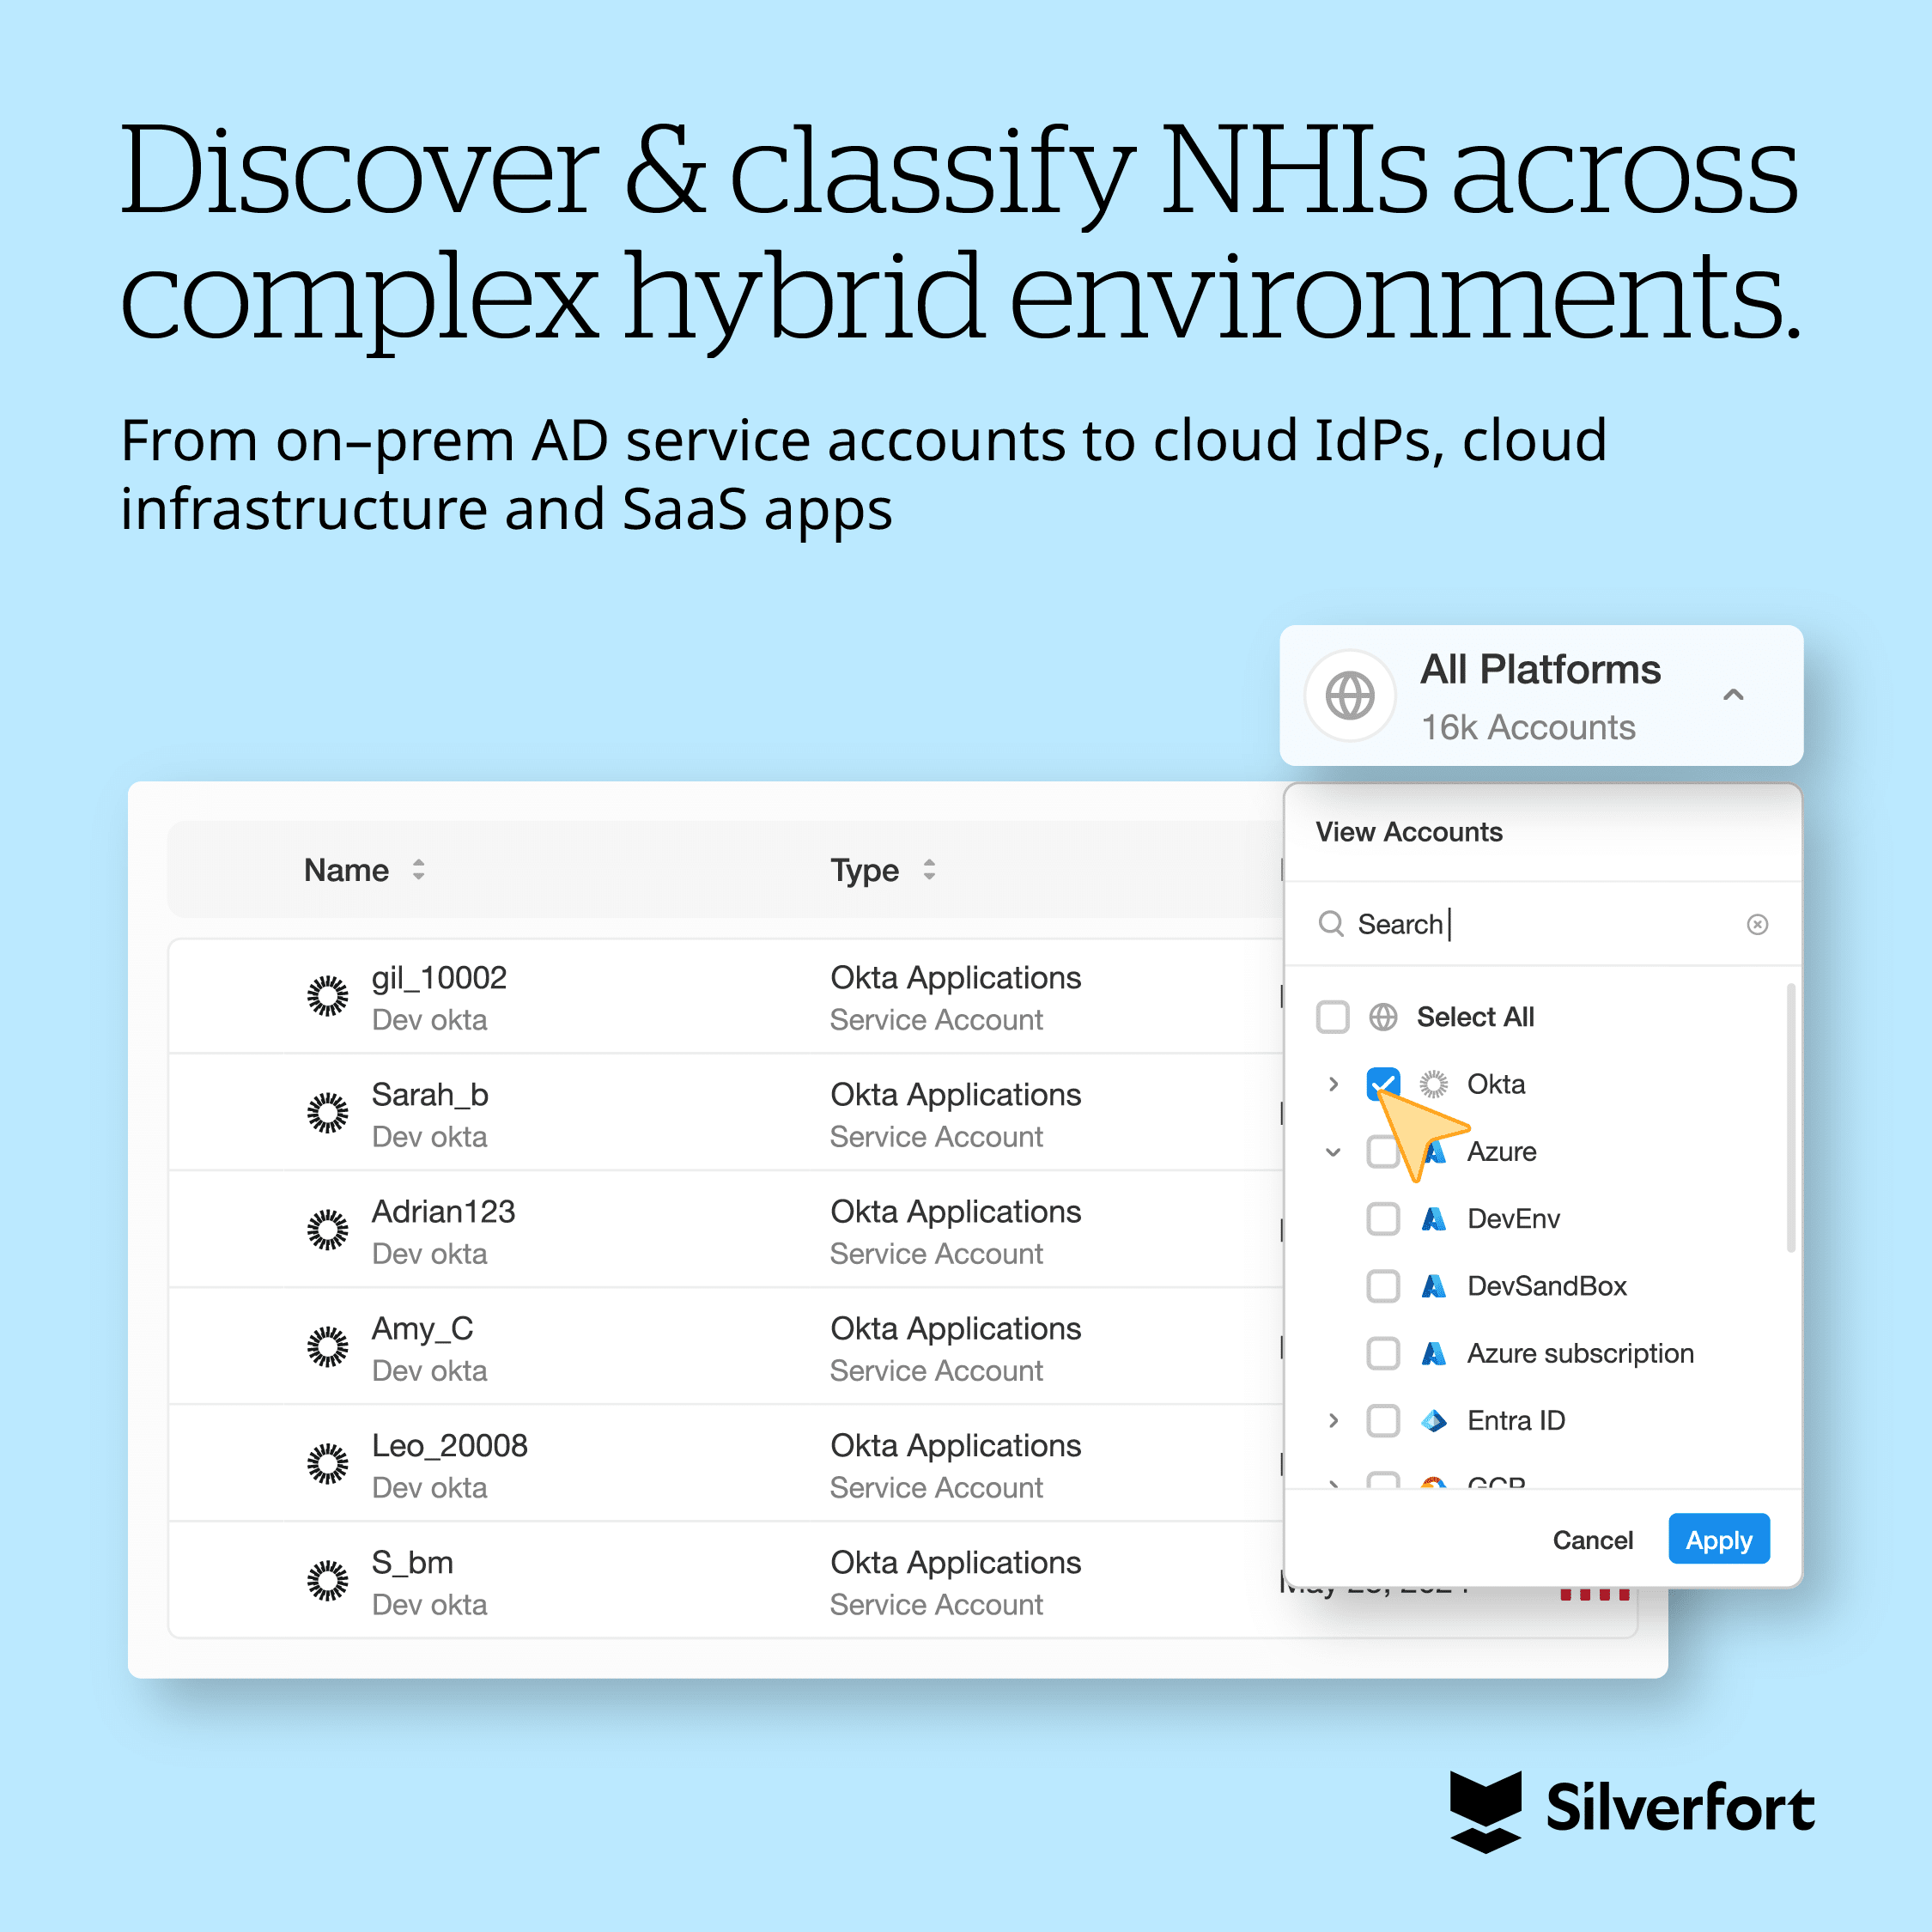
本日、当社はプラットフォームを拡張し、主要なクラウドIDプロバイダー、クラウドインフラストラクチャプロバイダー、およびSaaSアプリケーション全体にわたるクラウドベースのNHIの包括的なカバレッジを提供します。長年にわたり、 Silverfort オンプレミスのマイクロソフト製品のセキュリティ確保においてリーダー的存在 Active Directory (AD)サービスアカウントは、世界有数の企業の多くに比類のない可視性と保護を提供してきました。そして今、私たちはクラウドNHIにも同様の高度な機能を提供し、人間のIDと非人間のIDを結びつけることで、組織が情報に基づいた積極的なセキュリティ上の意思決定を行うために必要な包括的な可視性を実現します。
課題への取り組み:なぜ SilverfortのソリューションはNHIセキュリティの未来である
- オンプレミス型とクラウド型の両方の国民健康保険(NHI)を統合的にカバー: ほとんどのベンダーはオンプレミスとクラウドのNHIを別々の問題として扱いますが、当社はそうではありません。当社のプラットフォームは両方を統合し、クラウドからオンプレミスまで拡張された統一されたセキュリティ体制を提供します。サイロ化も断片化もなくなります。 サービスアカウント AD上でもAWSのAPIキーでも、セキュリティは当社がシームレスに管理します。
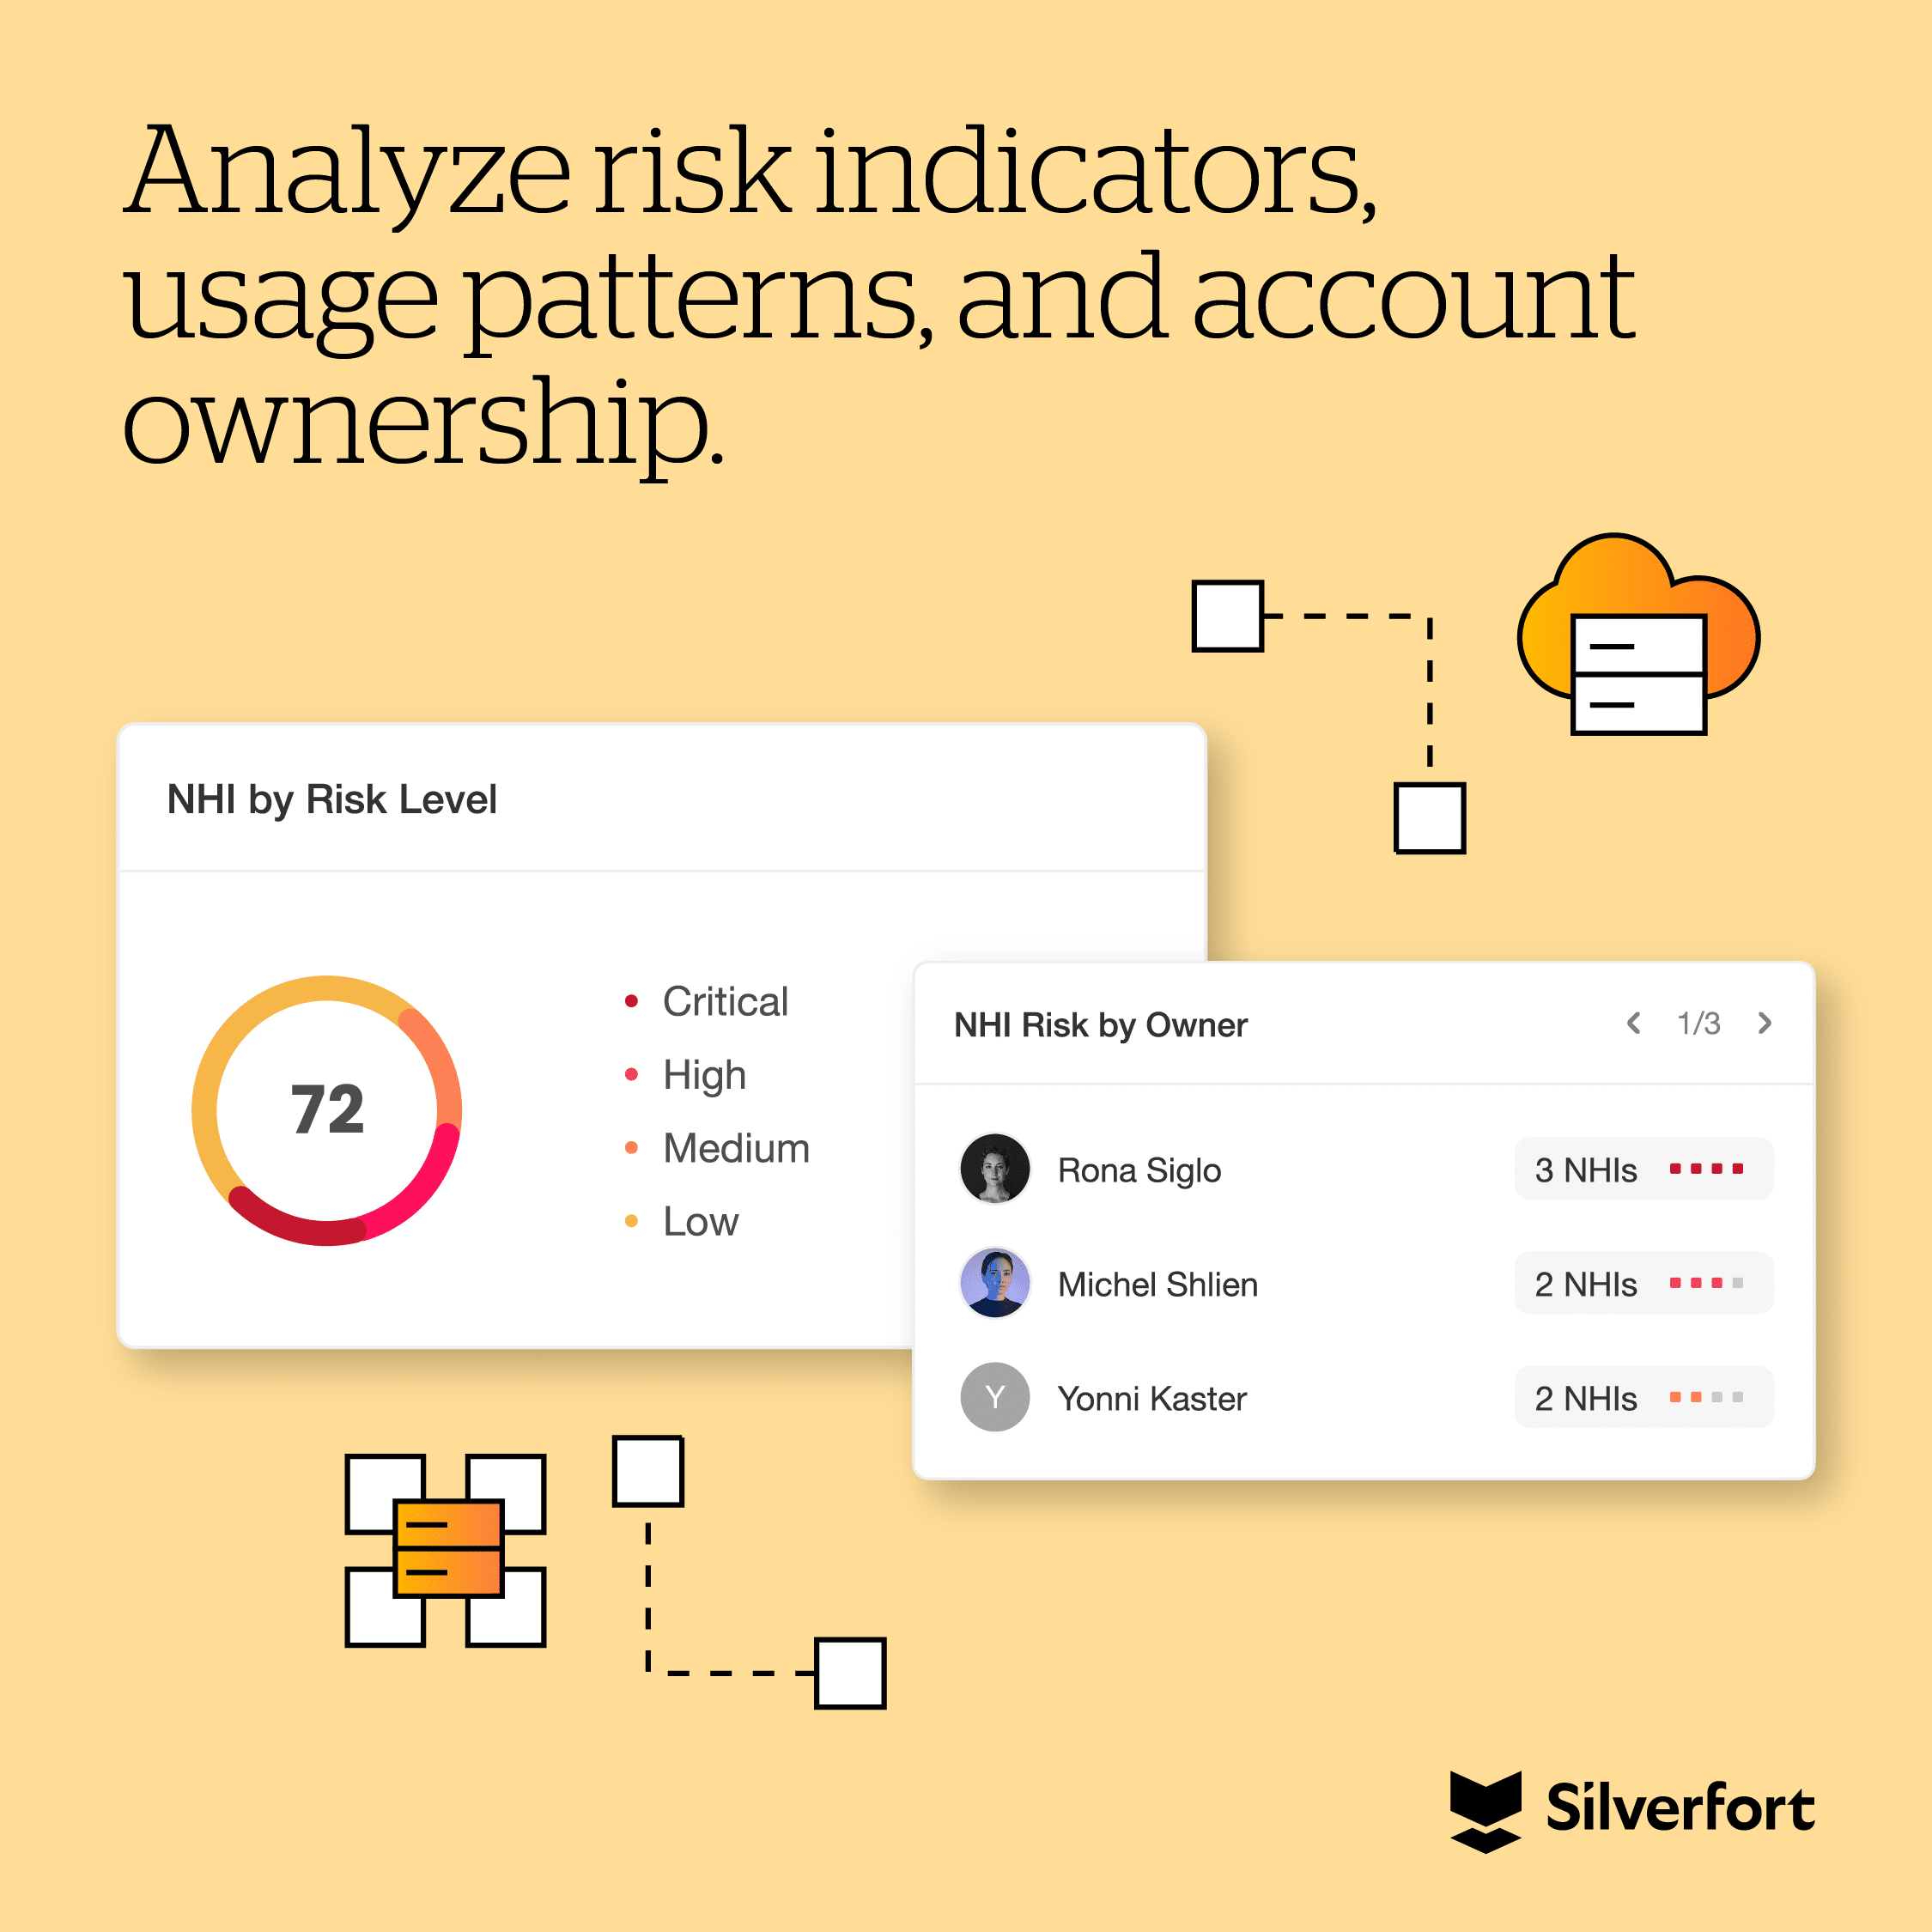
- 完全な発見と所有権マッピング: 私たちは、国民健康保険(NHI)とその所有者の両方に対する可視性の必要性を深く理解しています。従来のツールでは、所有者の追跡は推測に頼らざるを得ず、これらの身元を効果的に保護することは不可能です。 Silverfort私たちは、人間と非人間のあらゆるアイデンティティをその所有者にマッピングし、それらを保護するために必要な可視性を提供します。NHI(国民健康保険)を人間のアイデンティティから切り離すことはできません。NHIは人間によって作成、維持、運用され、人間の行動は人間が管理するシステムに直接影響を与え、またその逆も然りです。
- サービスアカウントのリアルタイム保護: オンプレミスの AD サービス アカウントに関しては、当社は他のどのベンダーよりもはるかに深い可視性と保護を提供します。仮想フェンシングのリアルタイム適用により、アカウントが本来の目的以外で使用されることをブロックし、 横移動 不可能です。当社のスマートポリシー機能を使えば、大規模で複雑な環境においても、ワンクリックで簡単にポリシーを適用できます。
- プラットフォーム間でのシームレスな統合: 当社のプラットフォームは、オンプレミスでもクラウドでも、既存のインフラストラクチャと統合するように構築されています。ADから Entra IDAWSからAzure、GitHubからSnowflakeまで、ハイブリッド環境を網羅するクロスプラットフォーム保護を提供し、あらゆるIDが保護されるようにします。
アイデンティティセキュリティの未来:変革とイノベーション
At Silverfort私たちは単に最新のトレンドに対応するだけでなく、アイデンティティセキュリティの未来を形作っています。私たちは、アイデンティティの発生源や人間か機械かを問わず、あらゆる種類のアイデンティティを保護するエンドツーエンドのプラットフォームを構築し、お客様のエコシステム全体にわたって比類のない可視性、分析、制御を提供します。アイデンティティがセキュリティスタックの中心となるにつれ、当社のプラットフォームは市場のニーズを満たすために継続的に進化していきます。私たちは革新を続け、行動監視、脅威モデリング、イベントフィルタリングなどの新しい機能を導入することで、人間であろうと機械であろうと、アイデンティティが確実に保護されるようにしていきます。
アイデンティティが新たな境界線となる世界では、機械と人間のアイデンティティは切り離せないものとなる。 Silverfort は、この相互接続された現実のセキュリティ確保において先導的な役割を果たし、エコシステム内のすべてのアイデンティティが可視化され、理解され、保護されるようにします。
アイデンティティセキュリティの未来を共に創造しましょう。詳細はこちらをご覧ください。 SilverfortこちらがNHIセキュリティ製品です。
