

ほとんどのセキュリティプログラムは、従業員、契約社員、第三者を含む人間のユーザーに焦点を当てています。しかし、規模とリスクが増大している、ほとんど目に見えない並行世界があります。それは、非人間ID(NHI)です。これらは、サービスアカウント、 マシンIDスクリプト、アプリケーション、シークレット、トークン、そしてシステムを稼働させ続けるための自動化ツール。それらは急速に増え続けています。
攻撃者は人間だけを標的にするわけではありません。非医療情報(NHI)は、監視が不十分で保護も手薄、かつ過剰な特権を与えられていることで知られており、その数は爆発的に増加しています。これら4つの要素を総合すると、NHIが、セキュリティの隙間をすり抜け、検知されずに環境内を移動しようとする攻撃者にとって格好の標的となる理由が容易に理解できます。
私たちの新しい研究 影に潜む不安:非人間的アイデンティティに潜むリスクに関する新たなデータ本書は、NHI の発見、確保、保護において人々が直面する課題を詳述しています。数百の組織にわたる数十億件の認証と数百万の ID を詳細に分析した結果、NHI の数が人間のユーザー数を上回っていることが明らかになりました。 50〜1 大規模組織では、80%が一般的な攻撃手法にさらされるような重大な姿勢上の問題を抱えています。NHIは見つけにくく、保護するのがさらに難しいため、攻撃者の標的になりやすく、最も保護されていない要素の1つです。 個人情報攻撃 表面。

ハイライト
- 国民健康保険(NHI)の数は、人間の身元情報の50倍である。 これはつまり、組織が管理するユーザー一人につき、数十もの目に見えないNHI(国民健康保険)がバックグラウンドで稼働していることを意味する。
- クラウド上の国民健康保険(NHI)の40%には所有者がいない。 これらのアカウントは適切なライフサイクル管理から除外されることが多く、監視されず、保護されず、悪用される危険性がある。
- 正確な在庫管理ができると答えた組織はわずか5.7%だった。 を 環境における国民健康保険。 国民健康保険(NHI)の確保において、認知度は依然として最初の、そしておそらく最大の障壁となっている。
- 組織の56%が無意識のうちに同期している 彼らのサービスアカウントをSaaSディレクトリに登録します。 これにより、組織のオンプレミス環境にアクセスした攻撃者は、比較的容易にSaaS環境にも侵入することが可能になる。
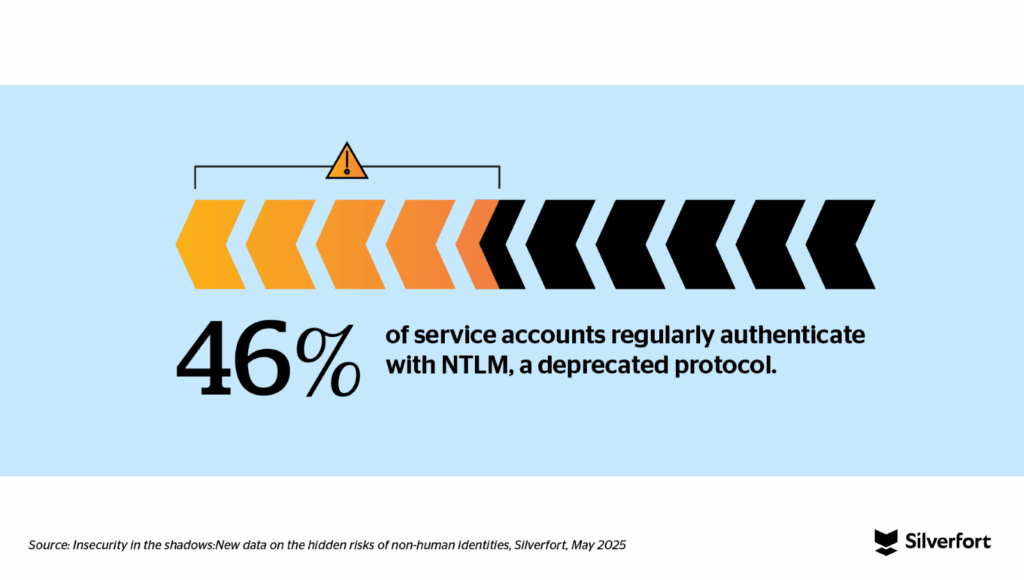
- サービスアカウントの46%は、現在では非推奨となっているNTLMプロトコルを使用して認証を行っている。非推奨のプロトコルは安全性の低いプロトコルであり、攻撃の標的になりやすい。
非人間的なアイデンティティを確保する上での主な課題
国民健康保険(NHI)は、その普及率、影響力、有用性にもかかわらず、本人確認およびセキュリティチームにとって厄介な存在となり得る。 Silverfortの研究では、国民健康保険がなぜこれほど大きな盲点となっているのかを説明する上で重要な4つの問題点が浮き彫りになっている。
- 彼らは十分に観察されていない。 国民健康保険は舞台裏で運営されており、多くの場合、可視化や監視が行われていない。実際、94.3%の組織が しない 彼らのサービスアカウントを完全に把握できるだけでなく、彼らが何をしているのか、何にアクセスしているのかも把握できる。
- 彼らは十分な保護を受けていない。 国民健康保険(NHI)は、人間の利用者に対して適用されるのと同じセキュリティ管理の恩恵を受けることはほとんどない。 MFA 強制力がなく、完全な可視性がなければ、行動の基準値を確立することもできません。さらに憂慮すべきことに、それらの多くは安全性の低いプロトコルを使い続けています。サービスアカウントの46%は、2024年半ばに非推奨となったにもかかわらず、依然としてNTLM認証を使用しています。
- 彼らは恵まれすぎている。 多くのNHIは必要以上に多くのアクセス権を与えられており、ドメインレベルまたは管理権限が無期限に付与されていることが多い。 ユーザーアカウント これらはアクセス権限が高く、可視性が低いサービスアカウントであり、組織の56%が知らず知らずのうちにサービスアカウントの半分以上をSaaSディレクトリに同期させている。
- 彼らはどこにでもいる: NHI(ネットワークヘルス識別子)は、オンプレミス、ハイブリッド、マルチクラウドなど、あらゆる環境に存在し、ほぼすべての重要システムに影響を与えています。2020年以降、NHIと人間の比率は10対1から驚異的な50対1にまで増加しました。その遍在性ゆえに、NHIは不可欠な存在であると同時に、制御が困難な存在となっています。

最も古く、最もリスクが高く、最も普及している国民健康保険の一つであるサービスアカウントに注目
NHI タイプの大きなプールの中で、サービス アカウントは Microsoft のマシン間通信に使用されます。 Active Directory(AD)環境は、防御側からは見過ごされてきたが、攻撃側からは標的にされてきた。 アイデンティティセキュリティ コントロールはほぼ完全に人間中心であるため、サービス アカウントは従来の方法では保護できません。当社のデータによると、サービス アカウントの 46% は、非推奨の NTLM で定期的に認証されています。 認証 多くの脆弱性を抱えたプロトコル。今年だけでも、複数の研究者が NTLMに関する脆弱性。 ハッカーはこのことを知っていて、それを自分たちの利益のために利用しています。 NTLMが使用される無数の攻撃 こちらをクリックしてください。
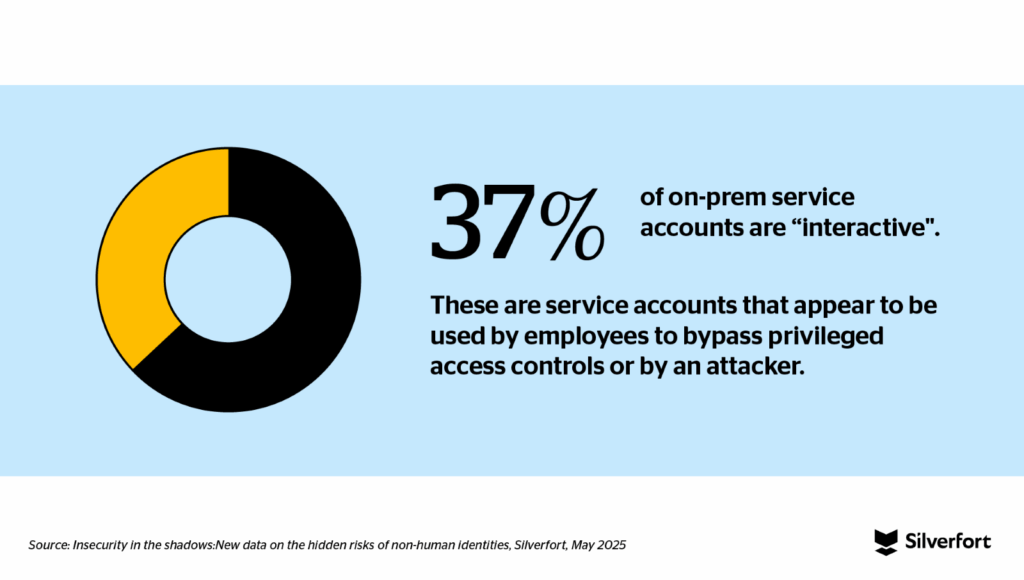
また、サービスアカウントの37%が、いわゆる「インタラクティブ」なアカウントであることが判明しました。これらは、従業員または攻撃者によって特権アクセス制御を回避するために「操作」されたと思われるサービスアカウントです。
事の発端は、管理者が複数のシステム、アプリ、プラットフォーム、サービスにわたってサービスアカウントを作成することでした。しかし、それらのアカウントが何を担当しているのか、誰が作成し所有しているのか、何にアクセスする必要があるのかといった点について、一元的な把握はできていませんでした。ほとんどの組織にとって、NHI(ネットワーク情報)に関する信頼できる唯一の情報源は存在せず、標準化されたオンボーディング、オフボーディング、所有権に関するプロセスもなかったため、インベントリはせいぜい不完全な状態にとどまっていました。

国民健康保険(NHI)の確保は必須であり、あれば良いというものではありません。
脅威アクターは、多くの組織がまだ気づいていないことを既に認識している。 非人間的なアイデンティティ それらはしばしば、企業のアイデンティティ構造における最も弱いリンクとなる。
1. APIキーまたはトークンの盗難
インターネットアーカイブ情報漏洩事件(2024年10月): 攻撃者は、インターネットアーカイブのGitLabリポジトリから流出した、ローテーションされていないAPIキーを悪用し、機密性の高いユーザー情報を含む800,000万件以上のサポートチケットにアクセスした。
2. 過剰な権限を持つサービスアカウント
Dropbox Signの情報漏洩(2024年5月): 攻撃者がバックエンドを侵害した サービスアカウント 過剰な権限を行使して顧客データベースにアクセスし、メールアドレス、ユーザー名、ハッシュ化されたパスワード、APIキー、OAuthトークンなどの機密性の高いユーザーデータを漏洩させた。
3. OAuthアプリケーションの悪用
マイクロソフトと 攻撃: 国家主体による攻撃は、OAuthアプリケーションを悪用してクラウド環境内を横断的に移動する事例が確認されている。マイクロソフトやオクタといった大手ソフトウェア企業も、侵害されたマシンIDを利用した攻撃の被害に遭っており、完全な可視性と保護を実現するためには、非人間的なIDを人間のIDと連携させることが極めて重要であることが浮き彫りになっている。
これらは孤立した事例ではなく、体系的な傾向を反映している。NHI(国民健康保険)は現在、最も悪用されている攻撃経路の一つに不可欠な要素となっている。 アイデンティティ人間の身元とは異なり、国民健康保険は多要素認証などの一般的な保護手段では保護できないため、広大で目に見えない脆弱な領域が生まれます。 攻撃対象 多くの防衛側は、それを確保するのに十分な装備を備えていない。
この傾向は容易に見て取れる。組織は人間の利用者のセキュリティ確保に多額の投資を行ってきた一方で、国民健康保険(NHI)は依然として見過ごされがちだ。しかし、すべてが失われたわけではない。組織には対策を講じる余地がある。
新しいアプローチ: Silverfortの拡大されたNHIセキュリティ
NHIに関するリスクと運用上の複雑さが増大していることを認識し、非人間IDセキュリティ機能を拡張して、継続的な保護と可視性を提供します。 を NHI(オンプレミスおよびクラウド上のNHIを含む)。これには以下が含まれます。
- オンプレミス型とクラウド型の両方の国民健康保険(NHI)に対応した統合的なカバレッジ。
- 完全な発見と所有権のマッピング。
- 仮想フェンスによる、リアルタイムかつ拡張性の高いサービスアカウントの保護。
- プラットフォーム間でのシームレスな統合。
詳細はこちらをご覧ください NHIセキュリティの提供範囲を拡大、 また、未知のNHI(ネットワーク情報)の発見とマッピング、セキュリティ制御の実施、設定ミスの修正、脆弱性の特定と実行可能な推奨事項の提供にどのように役立つかについても説明します。
最終的な考え
非人間型IDはもはやニッチなIT上の懸念事項ではなく、企業インフラの中核を成す要素であり、それ自体が急速に拡大する攻撃対象領域となっています。その証拠は明白です。非人間型IDは至るところに存在し、高いアクセス権限を持ち、従来のセキュリティ対策ではほとんど検知できません。攻撃者がこの盲点をますます悪用するようになるにつれ、組織は非人間型ID環境を保護するために迅速に行動する必要があります。
前進への道は、可視性から始まり、政策の執行によって強化され、最終的には継続的かつ適応的な保護へと至り、あらゆる側面におけるアイデンティティが把握され、保護されるようになる。
