

サイバー脅威が進化するにつれ、組織は保護を維持するために、アイデンティティセキュリティ戦略を絶えず適応させる必要があります。現代のセキュリティ戦略において最も重要な要素の一つがネットワークセグメンテーションです。これは、ネットワークをより小さく隔離されたセグメントに分割することで、機密性の高いリソースへの不正アクセスを制限するものです。
ネットワークセグメンテーションは広く知られており、ほとんどの組織で導入されていますが、アイデンティティ脅威の増加に伴い、アイデンティティ制御プレーンからのセグメンテーションに対するより現代的なアプローチが求められています。
この概念をさらに拡張すると、 IDセグメンテーションこれは、ユーザー、デバイス、アプリケーションのIDと属性に焦点を当てたアプローチです。このアプローチにより、組織は特定のIDに対してきめ細かなアクセス制御を適用でき、セキュリティ体制全体を強化し、不正アクセスに対する保護を向上させることができます。
このブログでは、ネットワークセグメンテーションとアイデンティティセグメンテーションの違いを探ります。また、アイデンティティセグメンテーションが真のセキュリティ実装の鍵となる理由についても探ります。 ゼロトラスト 戦略。
ネットワークセグメンテーションの進化
ネットワークセグメンテーションは、企業ネットワーク内のセグメントを分離して、 攻撃対象ネットワークセグメンテーションは、「城と堀」型の企業環境において最も効果を発揮し、環境内のすべての脆弱性ポイントを保護します。このアプローチは、2000年代初頭からセキュリティチームやITチームによって広く採用されてきました。
このアプローチはほとんどのネットワークセキュリティ戦略において効果的であることが証明されているが、サイバー脅威の性質が進化するにつれて、ネットワークセグメンテーションにおけるギャップが浮き彫りになっている。
ネットワークセグメンテーションのアクセス ポリシーは、通常ファイアウォール ルールまたは VLAN によって定義され、静的でネットワーク トラフィックに依存する傾向があります。これらの静的ポリシーはデバイスに依存し、ユーザーのアクセス要件には依存しないため、ネットワーク内の位置に基づいてユーザーに広範なアクセスを許可することがよくあります。攻撃者は、ますますユーザーの ID を標的にし、 侵害されたクレデンシャル 不正アクセスを取得します。
このアプローチは、ユーザーがさまざまなデバイスや場所からリソースにアクセスする現代の作業環境の動的な性質に対応していません。ネットワークセグメンテーションでは、IDを効果的に保護するために必要なきめ細かな制御を提供できません。
IDセグメンテーションによりIDセキュリティ体制が強化される
IDセグメンテーションとは、ユーザーのID、役割、属性に基づいてアクセスを管理・制御するセキュリティ手法です。IPアクセスリストやファイアウォールルールといった厳格なネットワーク境界に依存するのではなく、IDセグメンテーションはネットワークを物理的または地理的な観点だけでなく、ID制御プレーンの観点からも分割します。
これは、ユーザー、デバイス、アプリケーションのIDと属性に基づいて環境をセグメント化することによって実現されます。これにより、組織はきめ細かなアクセス制御を実装し、ユーザーがそれぞれの役割に必要なリソースのみにアクセスできるようにすることができます。
ネットワークセグメンテーションとアイデンティティセグメンテーション
ネットワークセグメンテーションとは、セキュリティと制御を強化するためにネットワークを複数のセグメントに分割することです。従来のネットワークセグメンテーションでは、IPアドレス、VLAN、物理的な分離といった要素に基づいてセグメントが作成されます。ネットワークセグメンテーションは、ネットワーク内での侵害の影響を限定する上では効果的ですが、ユーザーIDの動的かつ進化する性質に対応するには不十分な場合が多いです。
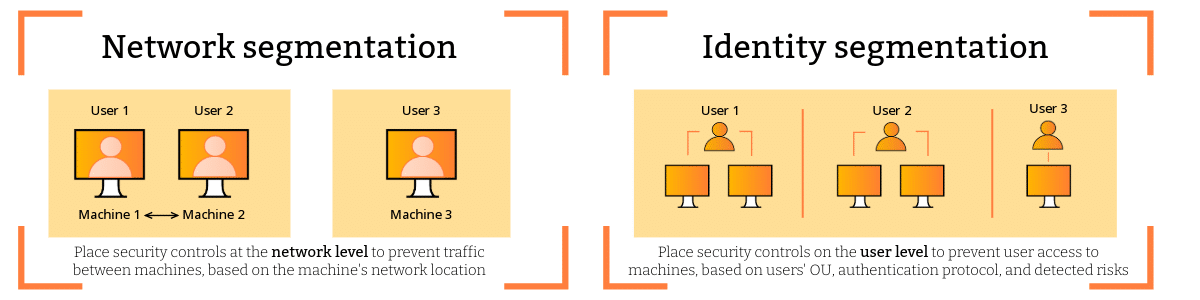
一方、IDセグメンテーションは、ユーザーのIDに焦点を当てます。このアプローチは、ユーザーが主な標的となり、侵害された認証情報を悪用することが多い現代のセキュリティ脅威に対応しています。IDセグメンテーションでは、ユーザーの属性、役割、行動に基づいてアクセス制御を作成することで、ユーザーはネットワーク上の場所に関係なく、自分の役割に必要なリソースのみにアクセスできるようになります。
両者の主な違いは、その焦点にある。ネットワークセグメンテーションは経路とインフラストラクチャの保護を重視するのに対し、アイデンティティセグメンテーションは個々のユーザーIDの保護を中心とする。ネットワークセグメンテーションはネットワーク構造に基づく静的なポリシーに依存する傾向があるのに対し、アイデンティティセグメンテーションはユーザー属性に基づく動的かつ状況に応じたアクセス制御を行う。アイデンティティセグメンテーションは、サイバーセキュリティ分野でますます蔓延しているアイデンティティベースの脅威への対策として特に効果的である。
ゼロトラストアーキテクチャへの適応
実装するには ゼロトラスト アーキテクチャにおいては、すべての組織は、データだけでなく、ID、デバイス、ネットワーク、アプリケーション、ワークロードも保護する必要があります。多くの組織がゼロトラストモデルのいくつかの原則をうまく実装している一方で、ほとんどの組織は依然としてセキュリティを強化する必要があることに留意することが重要です。 アイデンティティセキュリティ態勢管理.
強い アイデンティティ管理 また、保護機能により、組織は潜在的な脅威が発生した際に、より迅速かつ正確に対応できるようになります。ITチームは、発生したあらゆるID関連の脅威をより適切に追跡し、警告を発することで、不正アクセスを未然に防ぐための予防措置を講じることができます。
環境全体にわたって完全なゼロトラストアーキテクチャを構築するには、ID管理と アイデンティティプロテクション これらはコアコンポーネントでなければなりません。これにより、IDのあらゆる側面を効果的に管理および保護できるようになり、オンプレミスにある資産を含むあらゆる種類の資産を保護するために不可欠です。
