

組織が直面する最大のセキュリティ上の弱点の1つは、従業員自身です。これは好ましいことではありませんが、受け入れなければならない現実です。従業員がミスを犯すと、攻撃者に扉を開けてしまいます。これは、 ユーザーアカウント 以前の従業員について。
元従業員のアカウントに関する主なリスクは、不満を抱いた元従業員が悪意を持って認証情報を使用する可能性にある、という誤解がよくあります。内部脅威は確かに大きなリスクですが、見過ごされがちな別の危険も存在します。それは、監視されていないアカウントを外部の攻撃者が侵害することです。
多くの場合、これらのアカウントは過去の雇用の遺物として忘れ去られ、従業員が新たな機会を求めて転職する際に、チェックも監視もされずに放置される。まさにこの放置こそが、サイバー犯罪者にとって魅力的な標的となる理由なのだ。
元従業員アカウントに関する一般的な課題とリスク
攻撃者は、こうした非アクティブなアカウントや古いユーザーアカウント(一般的に「退職者アカウント」と呼ばれる)が、組織のセキュリティ対策で見落とされがちであることを認識しています。ほとんどのITチームは、これらのアカウントの権限や重要なリソースへのアクセス権を削除しますが、必ずしもそうとは限りません。
従業員が悪意のある行為を行う可能性など決して考えたくないものですが、退職者のアクセス権を取り消さないと、機密性の高い企業情報が悪用されたり漏洩したりする恐れがあります。また、アカウントが残っているとパスワードの使用に関してリスクが生じることも重要です。退職者のアカウントが重複したパスワードや安全性の低いパスワードを使用している場合、第三者が組織に容易にアクセスできてしまう可能性があります。
元従業員は在職期間により依然として高い権限とアクセス権限を保持している可能性があるため、攻撃者は環境内で足がかりを得るための魅力的なターゲットとなります。機密データへのアクセス、重要システムへの侵入、または 横移動 ネットワーク内で、見落とされがちなこれらのアカウントが侵害されると、重大な損害を引き起こす可能性がある。
最もよくある例は、解雇されたスーパー管理者のケースです。そのユーザーアカウントは最も重要なリソースへのアクセス権を持っていますが、IT部門はアカウントを切断したり、特権アクセスを削除したりしません。
実例:攻撃者が元従業員のアカウントを悪用して州政府のシステムに侵入した
による サイバーセキュリティおよびインフラストラクチャセキュリティエージェンシー(CISA)脅威アクターが元従業員の管理者ログイン認証情報を使用して米国政府機関のネットワークにアクセスした。 侵害されたクレデンシャル攻撃者は、内部VPNとオンプレミス環境にアクセスし、ドメインコントローラー上でLDAPクエリを実行することができた。
CISAが名前を公表していない組織は、元従業員のアカウントを削除しなかったため、攻撃者が環境とそのリソースを分析することができた。認証情報により、2つの仮想化サーバー、SharePoint、および従業員のワークステーションにアクセスできた。2人目の従業員の認証情報がSharePointサーバーから抽出され、オンプレミスの認証に使用された。 Active Directory (NAIST) と Entra ID (アズールADそれによって管理者権限を取得する。
仮想化サーバーは両方ともオフラインにされ、ユーザーアカウントは無効化されました。被害組織は、侵害された2番目のアカウントの認証情報を変更することに加えて、管理者権限も削除しました。さらに、CISAは、どちらの管理者アカウントも MFA 有効になりました。
この例が示すように、ITセキュリティ戦略全体でベストプラクティスに従っていても、攻撃者に対処するには十分ではありません。元従業員のアカウントを保護するために十分な対策を講じたと考えるのではなく、より具体的な対策を追加するのが最善です。 アイデンティティセキュリティ これらのアカウントの安全性を確保する手段として、アクセスを拒否する制御機能。
認定条件 Silverfort 元従業員のアカウントを保護する
Silverfort これにより、ID管理チームは自社の環境内で元従業員のアカウントを簡単に発見し、削除するか、権限を削除できるようになります。 Silverfort 1年以上使用されていないアカウントを「休眠ユーザー」と分類します。 Silverfort これにより、利用頻度の低いユーザーを完全に継続的に把握し、これらのユーザーアカウントへのアクセスをブロックするポリシーを適用するなど、適切なセキュリティ対策を講じることができます。
では、具体的にどのように行われるのか見ていきましょう。 Silverfortのコンソール:
休眠ユーザーの可視化
Silverfort 環境内のすべてのアカウント(古いユーザーアカウントを含む)を自動的に検出し、すべてのユーザーアクティビティをリアルタイムで可視化します。これにより、潜在的なセキュリティ脅威を検知して対応することが可能になり、異常な動作を示すアカウントへのアクセスをブロックすることもできます。
In Silverfort「インサイト」画面では、環境内のユーザーとリソースの種類、およびセキュリティ上の脆弱性を示す詳細なIDインベントリが表示されます。「ユーザーとパスワード」では、環境内の古いユーザーの全リストを確認できます。 Silverfort 古くなったユーザーアカウントに共通する属性に基づいて、これらのアカウントを検出し、分類します。
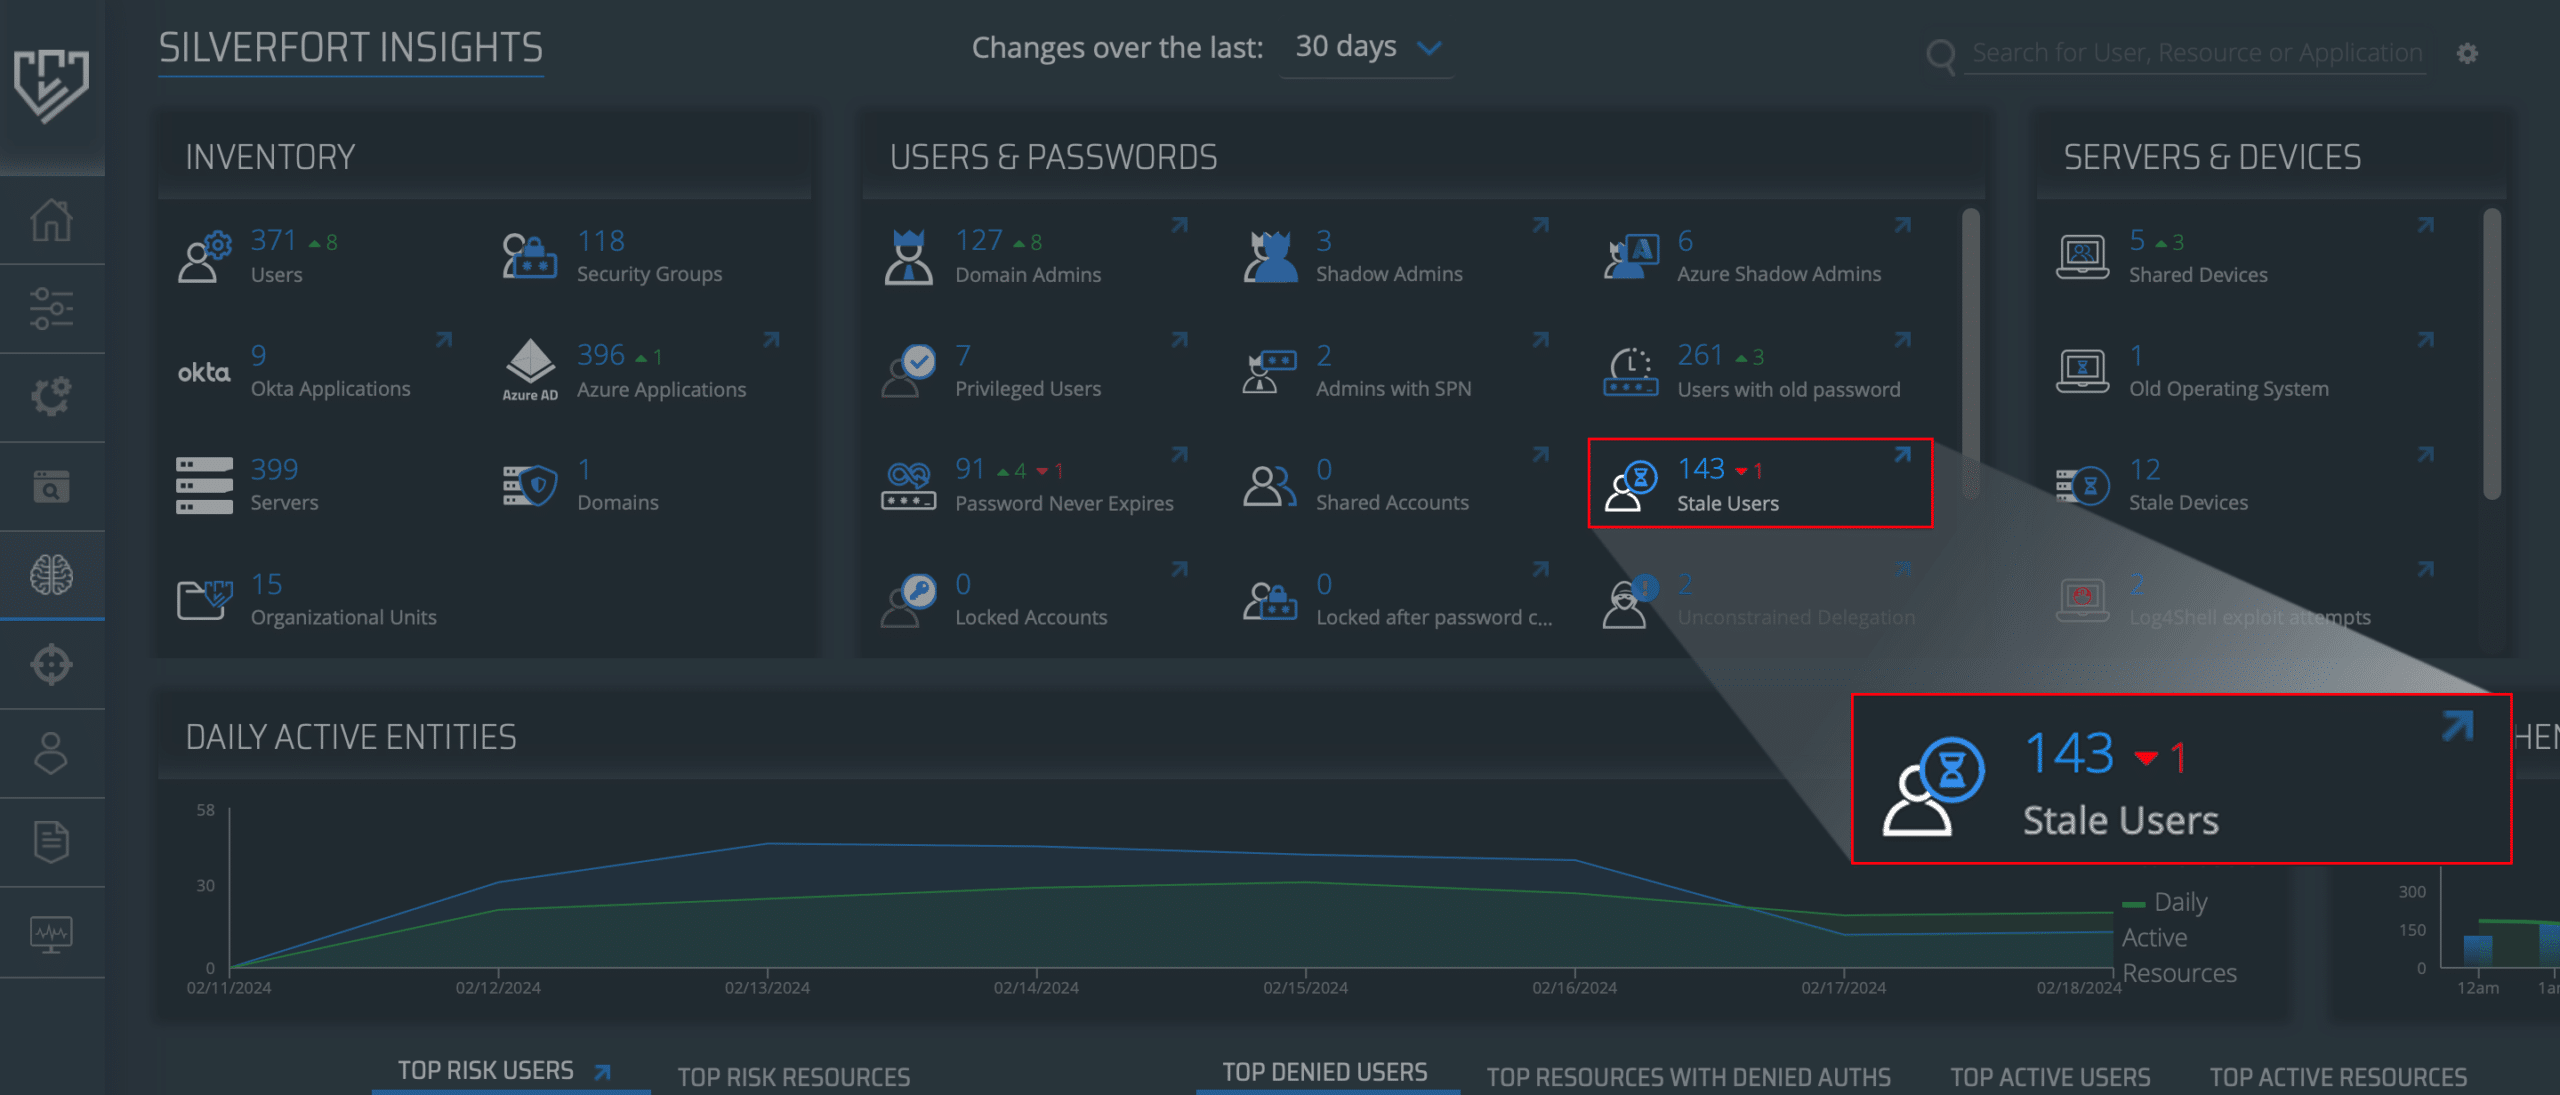
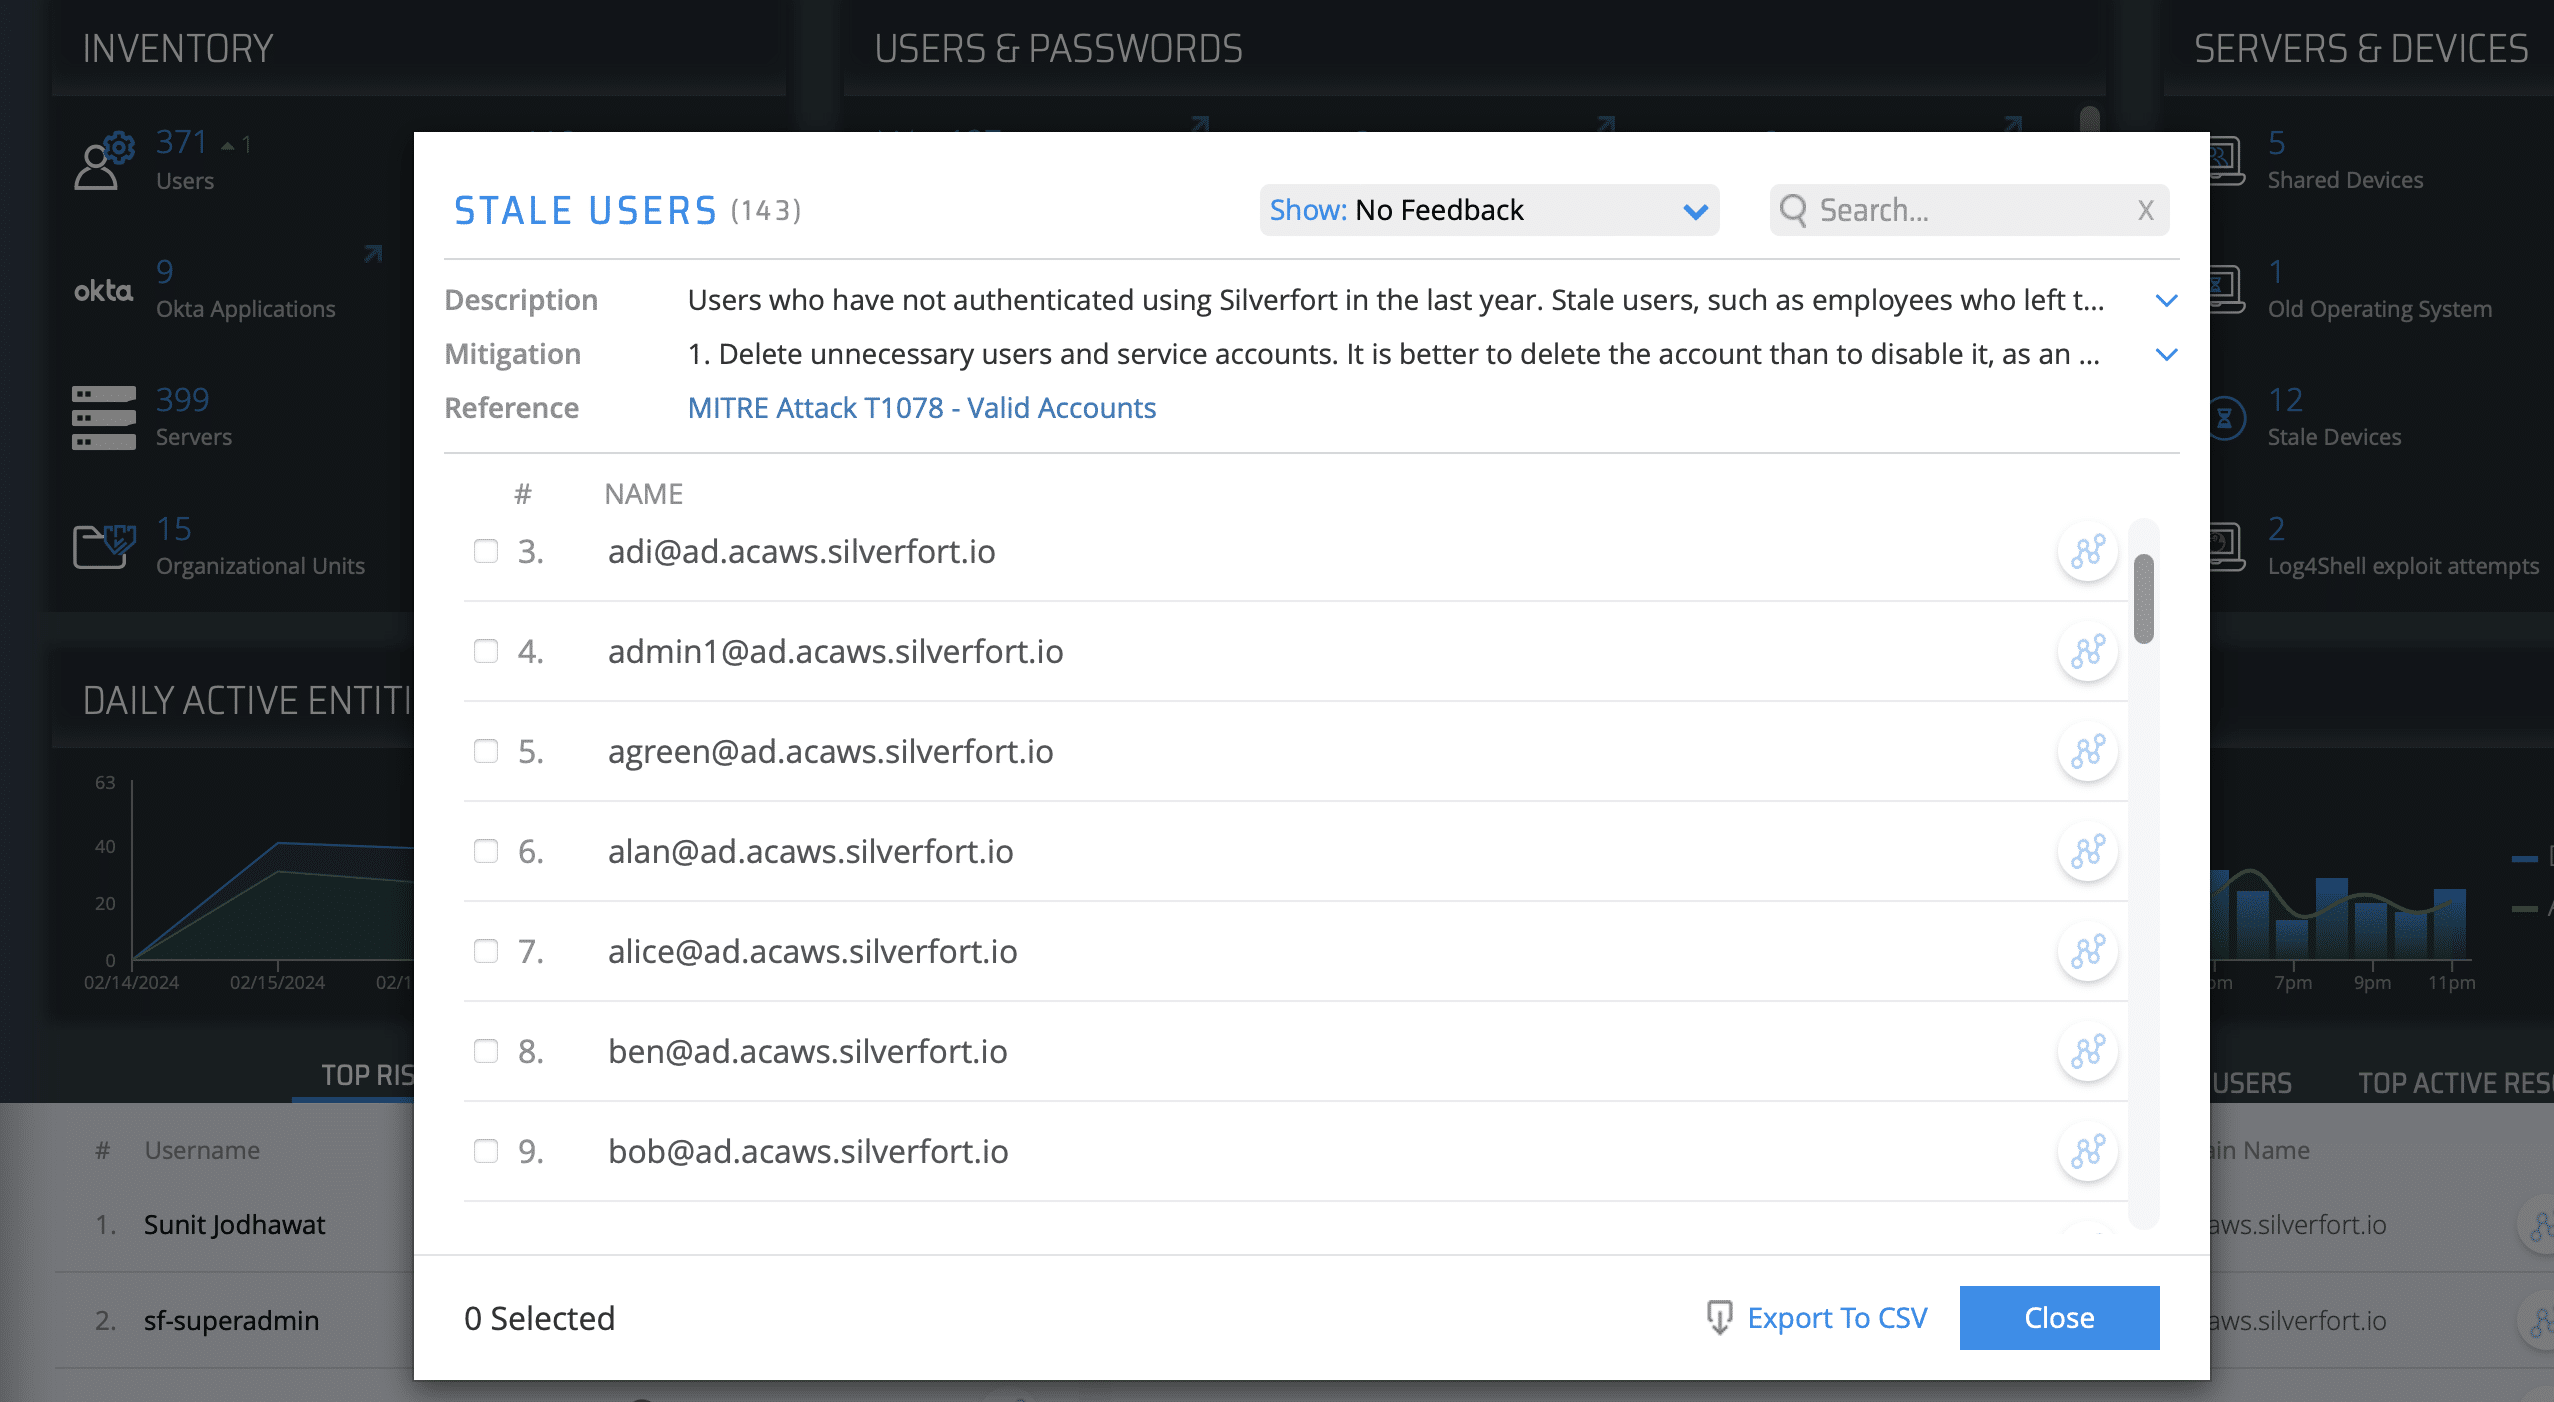
「古いユーザー」をクリックすると、これらのアカウントの詳細を表示するウィンドウが開きます。これで、これらの古いユーザーの名前がわかったので、IdP でそれらのユーザーを見つけて、権限を削除したり、アカウント自体を削除したり、ユーザーアカウントにアクセス拒否ポリシーを適用したりできます。
否定の力
退職者のユーザーアカウントがセキュリティリスクを増大させるのをより積極的に防止するために、「退職者アクセス拒否ポリシー」を作成することをお勧めします。これにより、悪意のある攻撃者が古いアカウントを利用して社内環境内のあらゆるものにアクセスしようとした場合でも、自動的にアクセスが拒否されます。
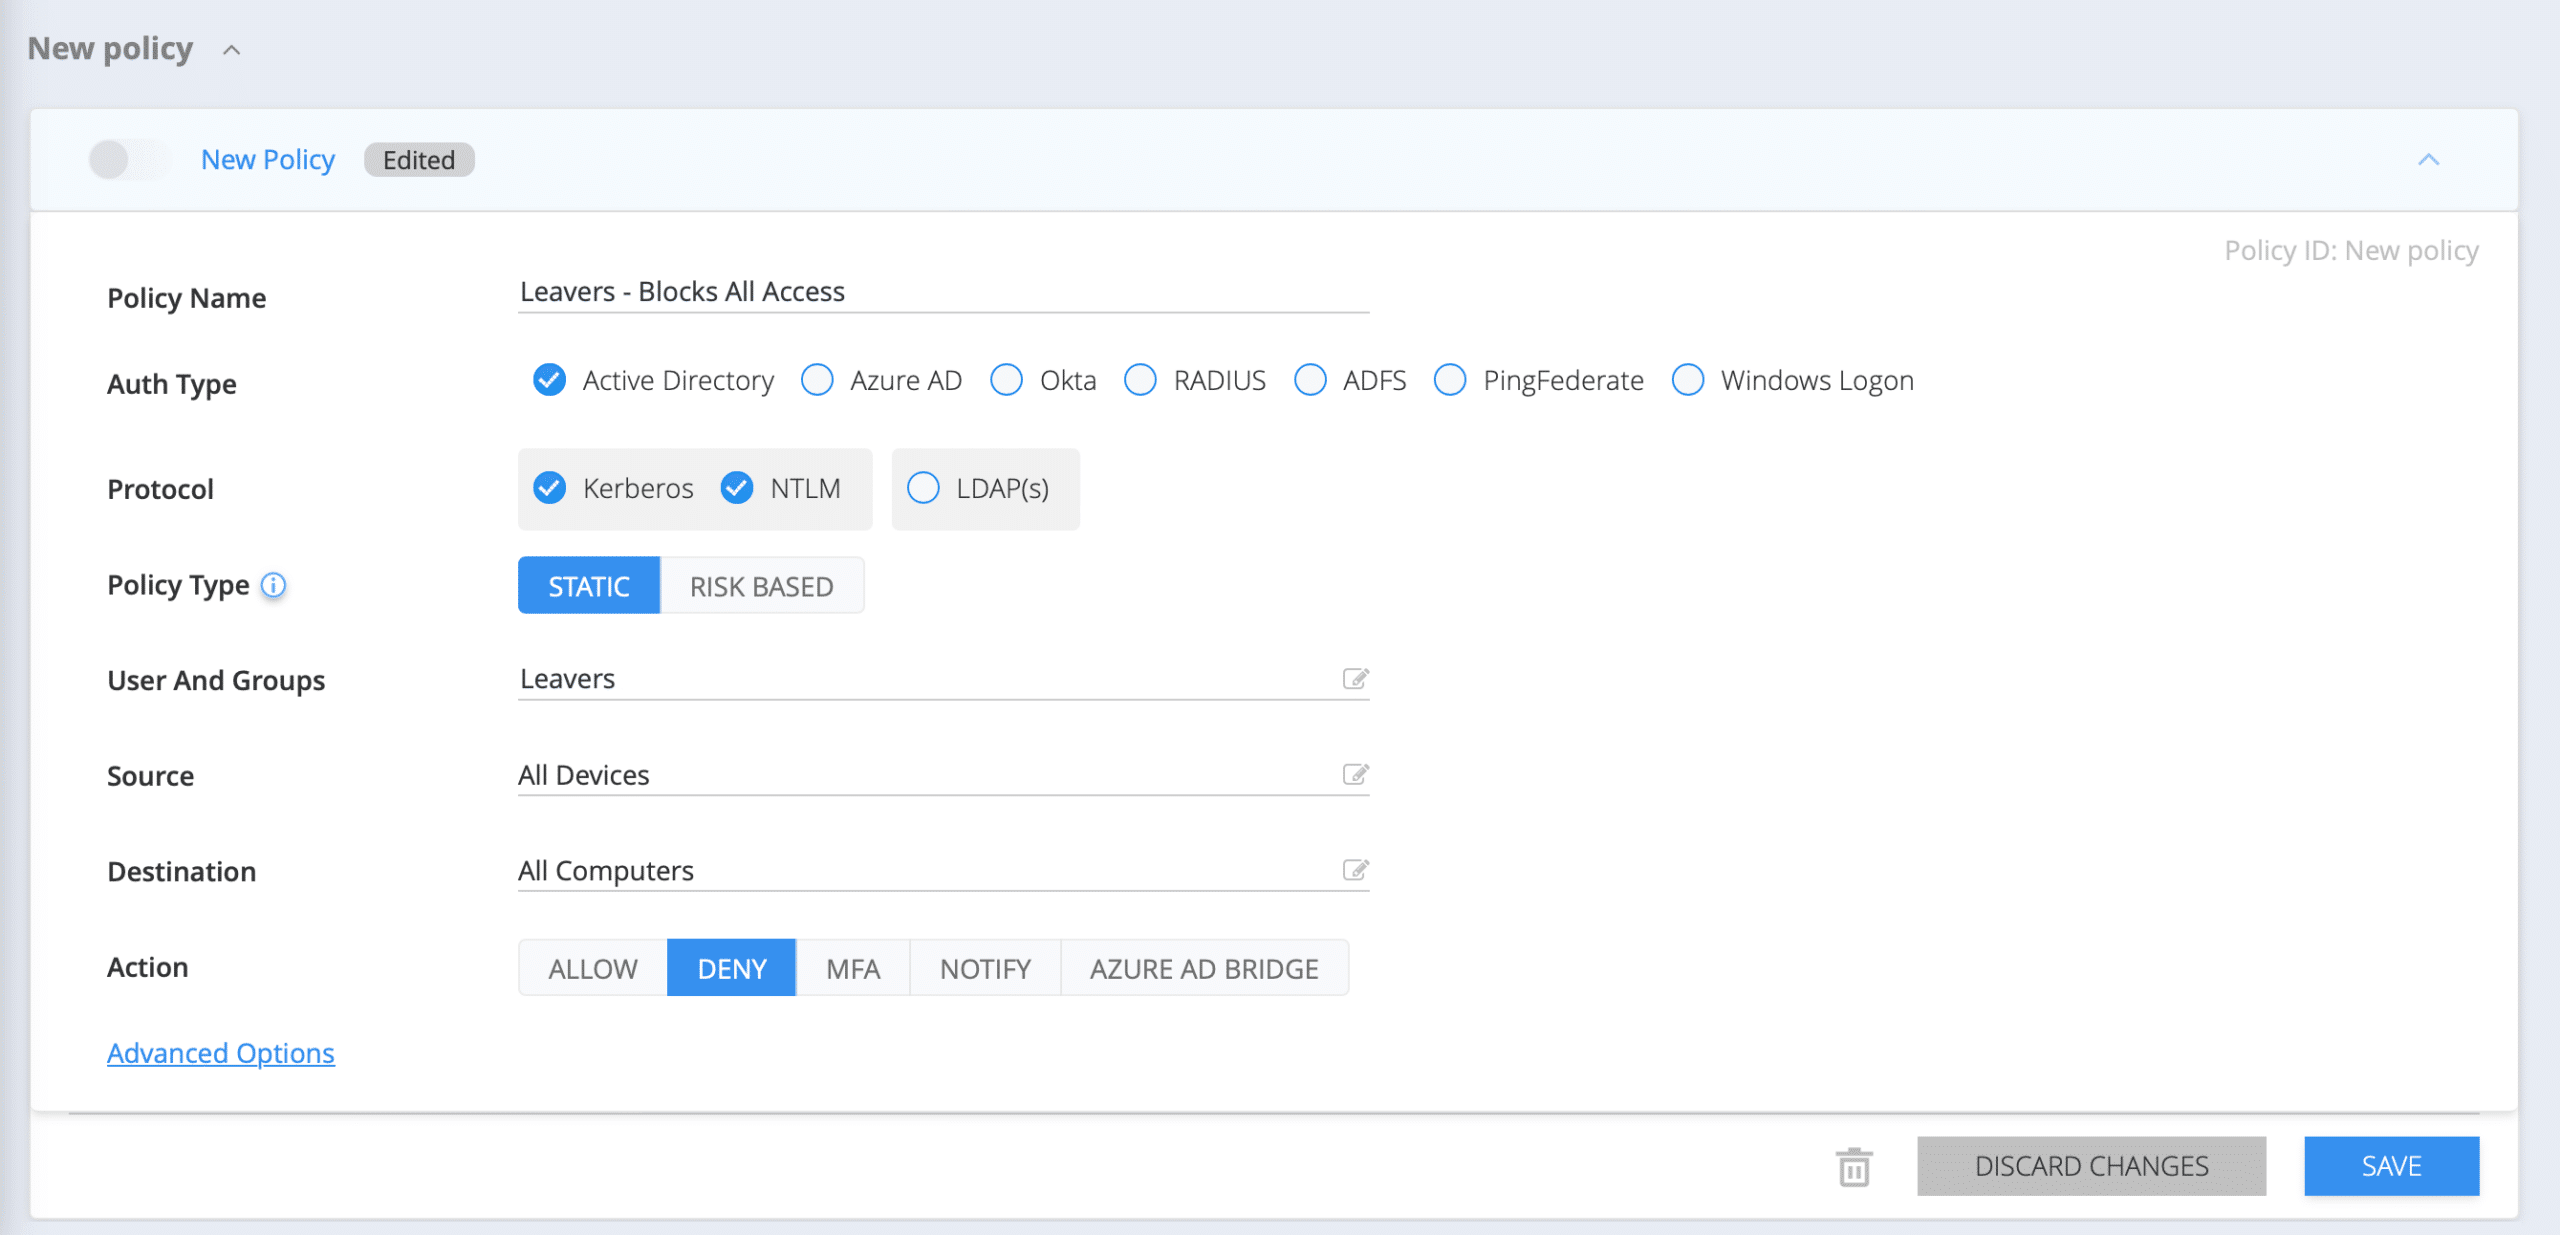
In Silverfortさん 政策 画面で、新しいポリシーを作成します。IdP を確認してください。 認証タイプ次に、以下をチェックしてください。 ケルベロス/NTLM or LDAPニーズに応じて選択してください。 静的ベース 保険の種類と ユーザーとグループ、 退職者グループ、または退職予定者や既に退職した従業員に付ける同様の名前のグループに割り当てる必要があります。次に、 アクション、 選ぶ 拒否します。
このポリシーを有効にすると、このポリシーが割り当てられたすべてのアカウントへのアクセスが自動的に拒否されます。アカウントが侵害された場合、このポリシーによって攻撃者は悪意のあるアクセスにアカウントを使用する能力を奪われます。
元従業員アカウントのリスクを軽減するには、リアルタイムでの可視性と保護が不可欠です。
今日のハイブリッド環境では、多くの種類のセキュリティ脅威が組織を危険にさらす可能性があるため、包括的なセキュリティ対策には、完全な可視性、監視、および保護が不可欠です。使用されていないユーザーの可視性と、アクセス要求のブロックは、攻撃者がこれらのアカウントを使用して環境の他の部分にアクセスすることを防ぐために重要です。
あらゆる形態の従業員アカウントに継続的な監視と積極的なポリシーの適用を行うことにより、 Silverfort 休眠ユーザーの検出を自動化すると同時に、それらのユーザーの悪用に対するリアルタイムの保護も提供できる。
解決したい アイデンティティプロテクション 環境面で課題がありますか?弊社の専門家にご相談ください。こちら.
