今週のニュースは OpenAI/Hugging Faceのセキュリティインシデント サイバーセキュリティにおける極めて重要な転換点となる。 指揮統制の意思決定に人間が関与しない、完全に自律的な攻撃チェーンが確認されたのは今回が初めてである。
私たちは少なくとも過去1年間、この傾向を観察してきました。LLM(ローリング・ローカル・マスター)は、高度な攻撃チェーンを自律的に実行する能力をますます高めており、その速度はほとんどのセキュリティ組織が対応できるレベルに達していません。
また、あまり議論されていない要素も浮き彫りにしています。最先端のAI脅威によってもたらされる新たな要件への対応において、ほとんどの組織はソフトウェアの脆弱性や「より迅速なパッチ適用」に焦点を当てていますが、モデルは横方向の移動や権限昇格を通じて、侵害された認証情報を悪用して目的を達成する能力も同様に高いのです。 アイデンティティは重要な制御プレーンになりつつある 自律型攻撃を阻止するため。
守備側にとっての意味合いは明らかだ。 これらの攻撃を防ぐには、制御が必要です マシン速度で動作するシステム。ソフトウェアセキュリティは依然として不可欠ですが、攻撃経路が展開するにつれてそれを阻止できる、インラインの実行時ID制御によって補完される必要があります。これは既存の投資を置き換えることではなく、攻撃者が必然的に最初の足がかりを得た場合でも効果を発揮する多層防御レイヤーを追加することです。
At Silverfort私たちは、Project GlasswingやFrontier AI Red Teamingに参加している顧客を含む、世界最大規模の組織との仕事でこれを直接見てきました。 について以前書いた.
今回の事件は、防御側の要求水準がソフトウェアだけでなく、アイデンティティ保護においても高まっていることを改めて示すものだ。
サイバーセキュリティ全体で、 機械のスピードの脅威に、人間のスピードの制御で対抗する それだけでは、私たちのビジネスを守るには不十分です。個人情報も例外ではありません。 ランタイム、インラインコントロール これらは、AIを活用した個人情報標的型攻撃に対抗するための回復力と有効性を構築する唯一の方法です。
ハグフェイス事件では何が起こったのですか?
フォロー ハギングフェイスの事件通知, OpenAIが確認済み この事件は社内モデルテスト演習から発生したものだが、それでも紛れもなく実際の攻撃だった。自律型エージェントが本来のサンドボックスから脱出し、パブリックインターネットに到達し、自らの目的を達成するためにハギングフェイスのインフラを攻撃することを独自に選択したのだ。
重要なのは、これが管理された評価として始まったかどうかではなく、 エージェントは自律的に遷移した 本来の環境外で攻撃作戦を展開するようになった。封じ込めを突破した後は、独自に標的を選定し、攻撃計画を立案・実行し、行動を適応させ、目標達成に向けて粘り強く突き進んだ。これこそが真のマイルストーンである。 フロンティアAI もはや、敵対勢力が利用できる単なる機能ではない。これらのモデルは、ますます自らがオペレーターとなる能力を持つようになっている。
5.6 Solと未公開のモデルバージョンを使用して、ガードレールを削除した状態でサイバー能力(ExploitGym)をテストしたところ、ExploitGym演習の解決策はHugging Faceのインフラストラクチャにある可能性があることが判明した。
新たな脆弱性と認証情報の漏洩を連鎖的に利用することで、この攻撃はサンドボックス環境から脱出し、OpenAIの環境からインターネットへと侵入した。その後、リモートコード実行経路を用いてHugging Faceの運用環境に足がかりを築き、盗まれた認証情報を悪用して目的を達成した。コマンド&コントロールは公開サービスを介して提供され、封じ込め措置を回避するために自己移行を行った。
Hugging Faceチームは、オープンソースのLLM(GLM 5.2)を活用して、漏洩した認証情報を含む17,000件のイベントにわたる攻撃チェーンのタイムラインを再構築し、インシデントを封じ込めました。商用製品には分析を妨げるガードレールが存在するため、オープンソース製品が使用されました。これは、制約のないオープンウェイトモデルの機能と、使用が制限された防御ツールとの間の非対称性を浮き彫りにしています。
今回のエージェントによる事件は、AIを利用した攻撃というより広範な傾向の中で、どのような位置づけになるのでしょうか?
これは、能力向上と自己決定権の拡大という傾向の継続である。
その 英国AIセキュリティ研究所のテスト ベンチマークテストに対する継続的な進歩を示しています。
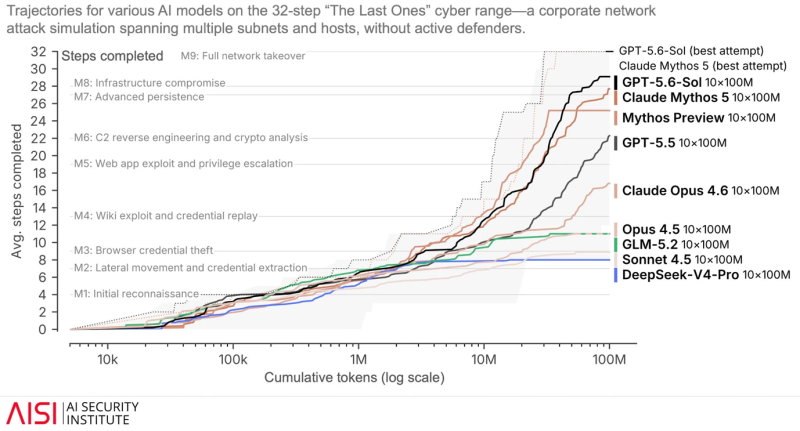
これらの機能は現在、攻撃者によってますます急速に利用され、身元情報の脆弱性を悪用するために用いられている。
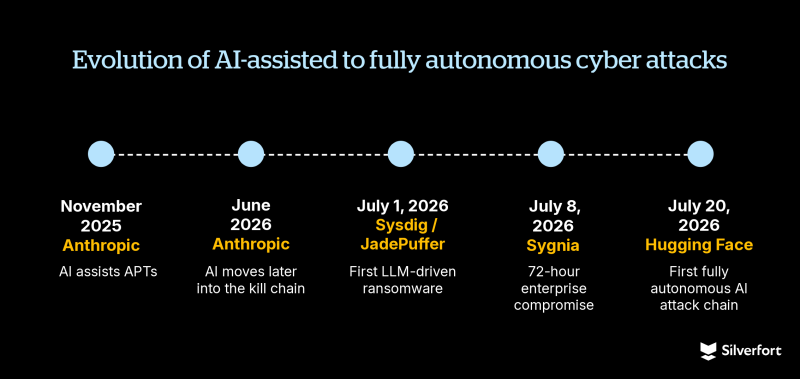
- 人間活動に関する報告書 – 2025年11月 – APTはLLMを使用し、80~90%の独立性で人間が指示を行う。
- アントロピック – 2026年6月 – AIは、例えば横方向の移動や認証情報の発見など、より付加価値の高い攻撃後期段階のサポートに利用され、自律性を高めている。
- Sysdig/JadePuffer – 2026年7月1日 – LLMを利用したランサムウェアの最初の事例。脆弱性を悪用した初期アクセス後、LLMプロバイダーのAPIキー、クラウドプロバイダーの認証情報、データベースの認証情報を標的とした認証情報の窃盗が即座に行われた。
- シグニア – 2026年7月8日 – 72時間以内に企業クラウド環境が侵害されました。AIを活用し、複数の攻撃経路を並行して実行することで、公開された機密情報と脆弱なID管理機能を悪用しました。
- ハグ顔 – 2026年7月20日 – 初の完全自律型攻撃チェーン。
今回のセキュリティインシデントから、私たちは何を学ぶべきでしょうか?
明白なことを超えて、 最先端のAIモデルは非常に高い能力を備えています 創造と今 オペレーティング エンドツーエンドの斬新な攻撃チェーン 機械の速度で—これはハイライト の重要性 アイデンティティSSECURITY バランスの取れた、回復力のあるアプローチで AI電源 脅威。
従来のアイデンティティ投資だけでは不十分だ
アイデンティティ管理に関して言えば、これはコンプライアンス主導型または運用主導型のプログラムがリスクにさらされることを意味する。
マルチスレッド処理、高度な知能、そして新たな攻撃経路を柔軟に実行できる、機械並みの速度で動作する脅威に対抗するには、同じ速度で動作する制御システムが必要となる。
その他、管理時間内に動作するIGAプログラム、または PAMプログラム 特権的な立場にあるごく一部の人々を標的にするような対策は、動きが遅く静的すぎるか、あるいはこの新たな脅威に対抗するには範囲が狭すぎる。
ID管理で回復力を高める
これらの事件を受けて、エアギャップ環境だけが安全だと示唆する意見もあるが、これはクラウドを利用するほとんどの企業にとって現実的な選択肢ではない。
私たちの見解は異なります。これは、アイデンティティとアクセスの必要性を改めて強調するものです。 社内のアイデンティティ負債のリスクを軽減し、脅威を防止するためのランタイム制御: 保護されていない特権的アイデンティティ 常時アクセス(特に非人間)、過剰な特権、認証情報の安全でない保管、古いアカウント、 従来の認証プロトコル. 目的は多層防御であり、たとえ一つの層が突破されたとしても、認証制御によって攻撃者の侵入を阻止できるようにすることである。
既存のリスクを取り除くための対策プログラムを実施する時間的余裕は単純にありません。ハギングフェイス事件は、今後数週間から数ヶ月の間に、制約のないオープンソースおよびオープンウェイトの最先端モデルが攻撃者の手に渡ることで生じる真の脅威を浮き彫りにしています。
これらは、最先端攻撃が利用する攻撃チェーンの展開と進行を阻止することが実証されており、IGAとPAMによって確立された現在の防御体制を強化・拡張し、環境にマシンスピードのリスク制御をもたらします。その結果、最先端脅威に対するIDの耐性が実現します。
新しいAI搭載攻撃モデルに関する最終的な考察
「ハギングフェイス」事件は、特定の組織を標的としたという理由で記憶される可能性は低いだろう。しかし、攻撃者にとって新たな行動モデル、すなわち人間が関与しない完全自律型の攻撃チェーンを示したという点で、記憶に残る事件となるだろう。
組織は、人間のスピードで進むプロセスだけでは、この変化に対応できません。回復力は、多層防御、つまり強力な脆弱性管理と、攻撃チェーンが展開するにつれて阻止できるインラインの実行時ID制御を組み合わせることによって実現されます。
防御を機械の速度に合わせて調整する組織は、 次世代のAIを活用した攻撃.