
先週、CERTはWindowsサーバーの多要素認証(MFA)を効果的にバイパスできるWindowsの脆弱性(CVE-2019-9510)に関する勧告を発表しました。マイクロソフトはすぐにこの脆弱性を否定しました。しかし、どう考えても、ほとんどの MFA この脆弱性により、サーバーでMFAが有効になっている場合でも、MFAを使用せずにロックされたリモートデスクトップのロックを解除できてしまう可能性があります。
CERTは、この問題に対する実用的な解決策はないとし、いくつかの回避策を推奨しました。この記事では、その方法を紹介します。 Silverfort この脆弱性を克服するために使用できます。
脆弱性の説明
この脆弱性は、Windows 10 1803 および Windows Server 2019 の RDP 再接続機能の新しい動作に起因するものです。ネットワーク レベル 認証 (NLA) が適用されている場合、以下のイベントシーケンスによって脆弱性が引き起こされます。
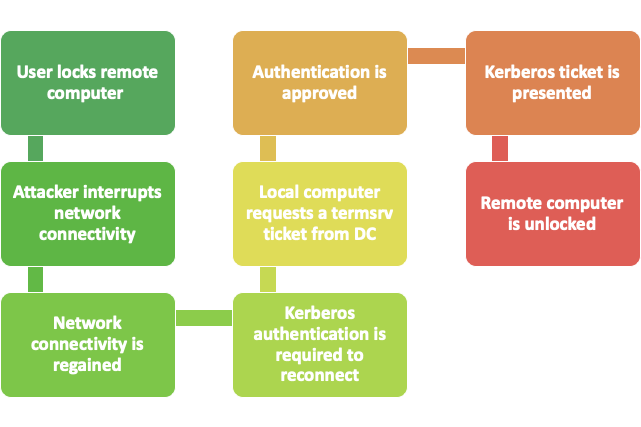
NLA が適用されていない場合でも、同様の一連のイベントによって脆弱性が発生します。これらのフローの問題点は、ユーザーがリモート デスクトップをロックしたにもかかわらず、攻撃者がユーザーがパスワードを入力せずにそれを再度開いたことです。 Kerberos チケット。この流れは、 デスクトップログオン用にMFAソリューションが実装されていますリモートデスクトップでは、ユーザーがパスワードを再入力し、2つ目の認証要素を入力してロックを解除する必要があると予想される。しかし、新しいRDP再接続動作ではそうではない。
この脆弱性には主に2つの影響があります。
- ユーザーはパスワードを再入力することなくサーバーに再接続する。
- MFA ソリューションが Windows ログオンを保護する場合、基盤となるプロトコル Kerberos と NTLMユーザーはコンピュータのロック解除に多要素認証(MFA)を必要としません。これはほとんどのMFAソリューションに影響します。
再現が容易
その脆弱性を自分の目で確かめるには、以下の手順を試してみてください。
- Windows 10 1803へのリモートデスクトップ
- リモートデスクトップをロックする
- クライアントデバイスをネットワークから切断します
- クライアントデバイスを再接続してください。
- パスワードを再入力することなく、リモートデスクトップセッションに戻ることができました。
Why Silverfort 影響を受けない
リモートデスクトップが保護されていることを考えてみましょう。 Silverfort. Silverfort リモートデスクトップ上で実行されているすべての Kerberos サービス (ターミナル サービス (termsrv) を含む) を保護できます。 Silverfort に設定することができます MFAが必要 リモートデスクトップに対してtermsrvチケットが要求されるたびに。
それでは、脆弱性につながった一連の出来事を再検討してみましょう。ただし今回は Silverfort:
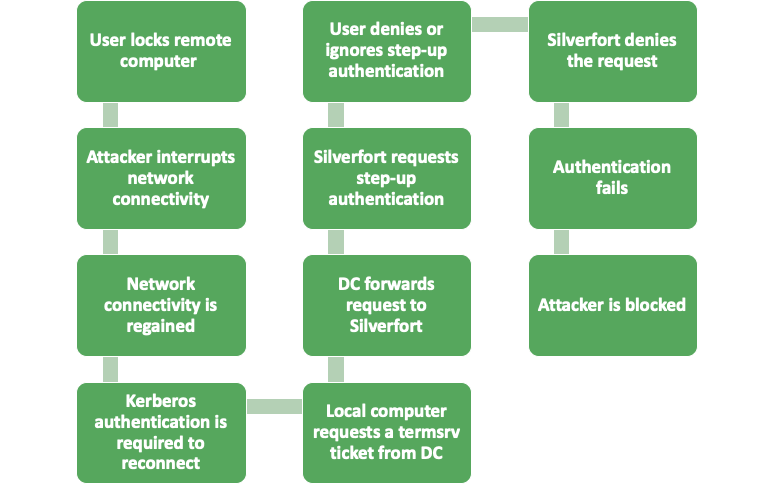
デスクトップログオンに加えて、Kerberos チケット要求に対してステップアップ認証を要求することで、 Silverfort 攻撃を阻止することができる。
この話の教訓
この脆弱性は、システムの1つのインターフェースに多要素認証(MFA)を導入するだけでは不十分であることを示しています。システムを侵害から保護するためには、システムへのすべてのアクセスポイントをMFAで保護する必要があります。
参考文献
マイクロソフトの対応
Yaron Kassner最高技術責任者兼共同創業者 Silverfort
SilverfortのCTO兼共同創業者 Yaron Kassner サイバーセキュリティとビッグデータ技術の専門家。共同設立前は Silverfortヤロンはシスコでビッグデータ専門コンサルタントを務めました。また、マイクロソフトではビッグデータ分析と機械学習アルゴリズムに関する新たな機能開発にも携わりました。それ以前は、イスラエル国防軍の精鋭サイバー部隊である8200部隊に所属し、優秀な研究開発チームを率い、大尉に昇進し、名誉ある優秀賞を受賞しました。ヤロンは、イスラエル工科大学(テクニオン)で数学の学士号(最優等)、コンピュータサイエンスの修士号および博士号を取得しています。
