


近年、医療業界では統合が著しく進んでおり、多くの病院、クリニック、医療提供者が合併してより大きな組織を形成しています。この統合の波は、連携強化、規模の経済、業務効率化など、さまざまなメリットをもたらします。しかし、この変革の中で、医療サービスの利用者とリソースに関する可視性のギャップが、より注意を払うべき重要な側面として浮上しています。この記事では、その解決策について説明します。 Silverfort これにより、医療機関は新しい環境を迅速に導入できるだけでなく、新規ユーザーとリソースに関する完全な可視性も得ることができます。
医療機関の統合がもたらすセキュリティリスク
医療機関が他の医療サービスを買収すると、新たに取得した患者情報、業務運営、IT 環境を統合します。この統合の一環として、IT チームは、相互接続がますます進むさまざまなテクノロジーとリソースを統合する必要があります。新たに統合された環境は、さまざまな IT システム、ネットワーク、および ユーザーアカウント 統合されたインフラストラクチャへと移行する。その結果、管理者が統合された組織内のすべてのリソース、アプリケーション、ユーザーを包括的に把握することが困難になるなど、複雑な環境が生じる可能性がある。
医療機関の統合の典型的なケースでは、統合後の新しい組織は、すべてのドメインをどのように統合し、すべてのリソースを1つの統合されたITインフラストラクチャに移行するかを理解する必要があります。これは、移行する必要のあるアカウントとリソースの種類を理解することを意味します。たとえば、どのアカウントが サービスアカウントどのようなアプリケーションを統合する必要があるか、といった点も考慮する必要があります。多くの場合、ITチームは受け入れる環境やユーザーについてあまり詳しく知りません。そのため、組織は受け入れる環境の詳細や、何を受け取るのかを把握できないという大きな盲点が生じます。
セキュリティの観点から見ると、最大の課題は、新しい環境、それに伴う様々なリソース、そしてユーザー全体に対する完全な可視性の欠如です。このような適切な可視性の欠如は、環境におけるセキュリティリスクを増大させる可能性があります。
Silverfortドメイン統合保護
Silverfort これにより、医療機関は新しい環境を容易に移行し、リソースとユーザーをメインエンティティドメインにオンボーディングできるため、新しく統合された環境をより迅速に運用開始できるようになります。
さらに、すべてのリソースとユーザーを移行することで、 Silverfort これにより、医療機関は環境に対する可視性を向上させ、買収する環境ではなく、自らの環境を保護し、新しい環境の導入に伴うリスクを確実に理解できるようになります。 Silverfort組織は、次のようなサイバー脅威に対してより積極的に対応しています。 横移動 攻撃。
それでは、すべてのリソースとユーザーを可視化する方法をご紹介します。 Silverfort コンソール。
新しいドメインを追加する Silverfort
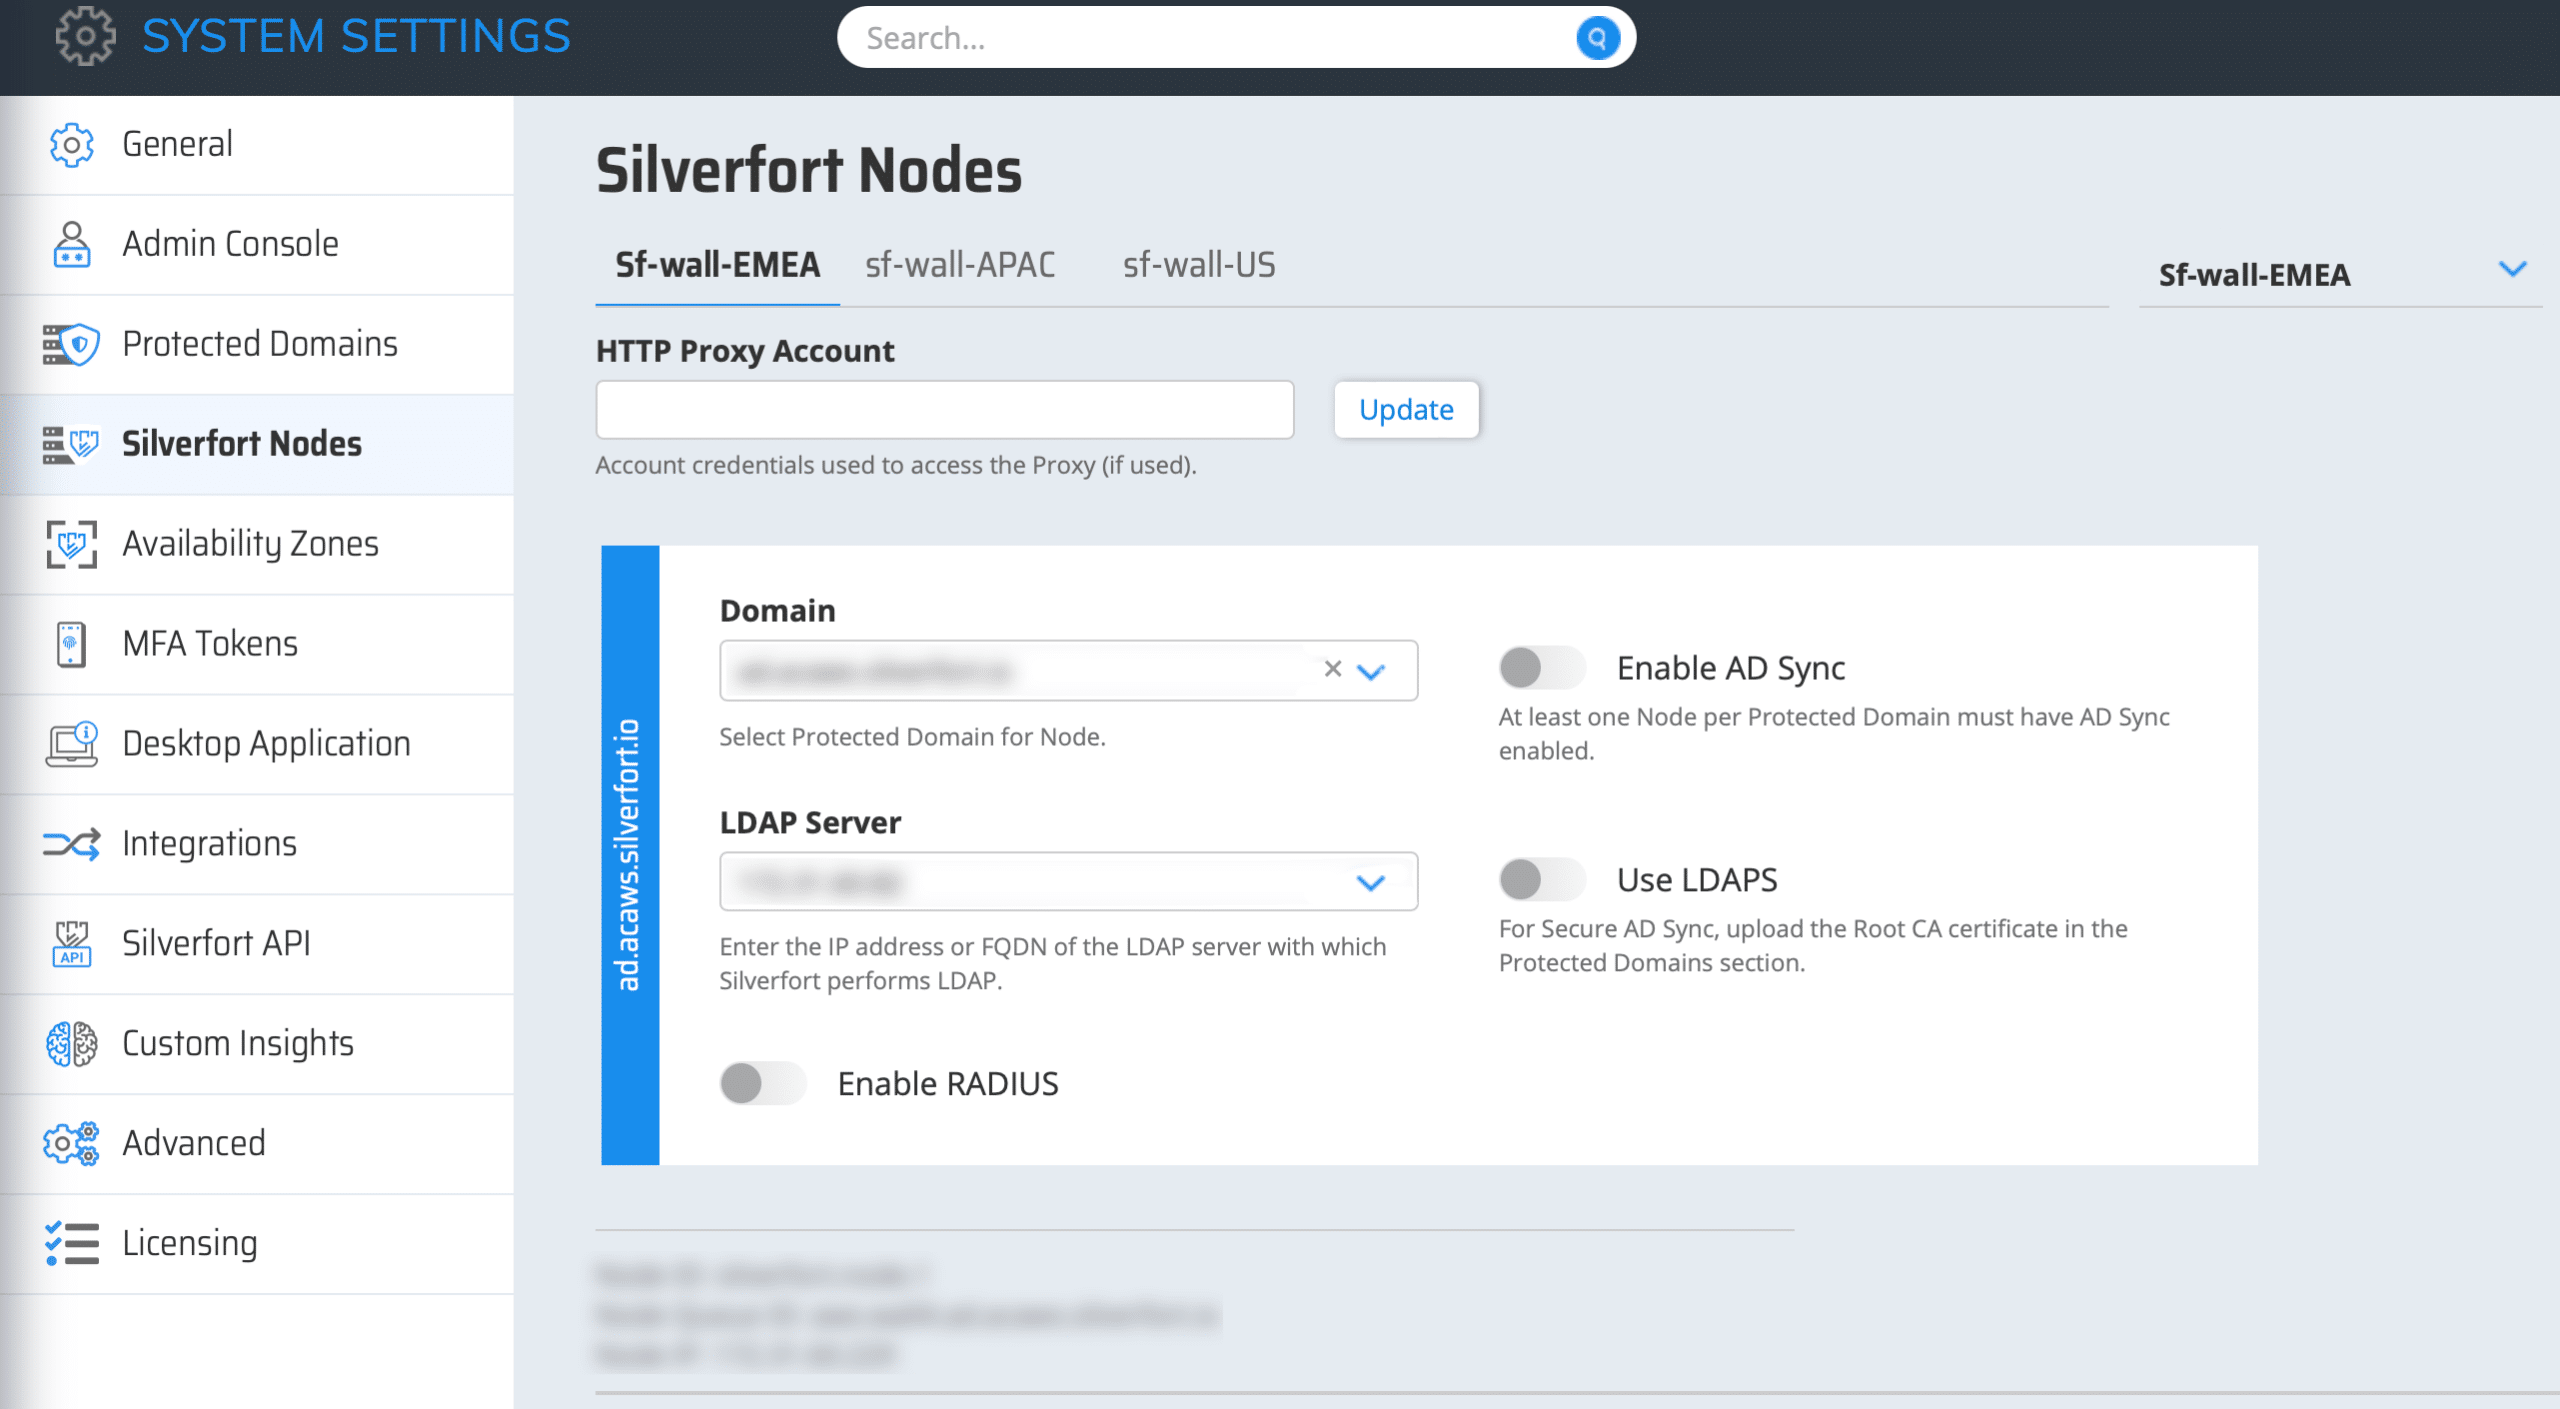
Silverfort システム設定で選択 Silverfort ノード。ここに接続するノードを追加します。 Silverfort 新しい環境に配置した仮想マシンに対して、 Silverfort 新しい環境のリソース、ユーザー、および知見に関する情報を収集するため。
マルチドメインサポート
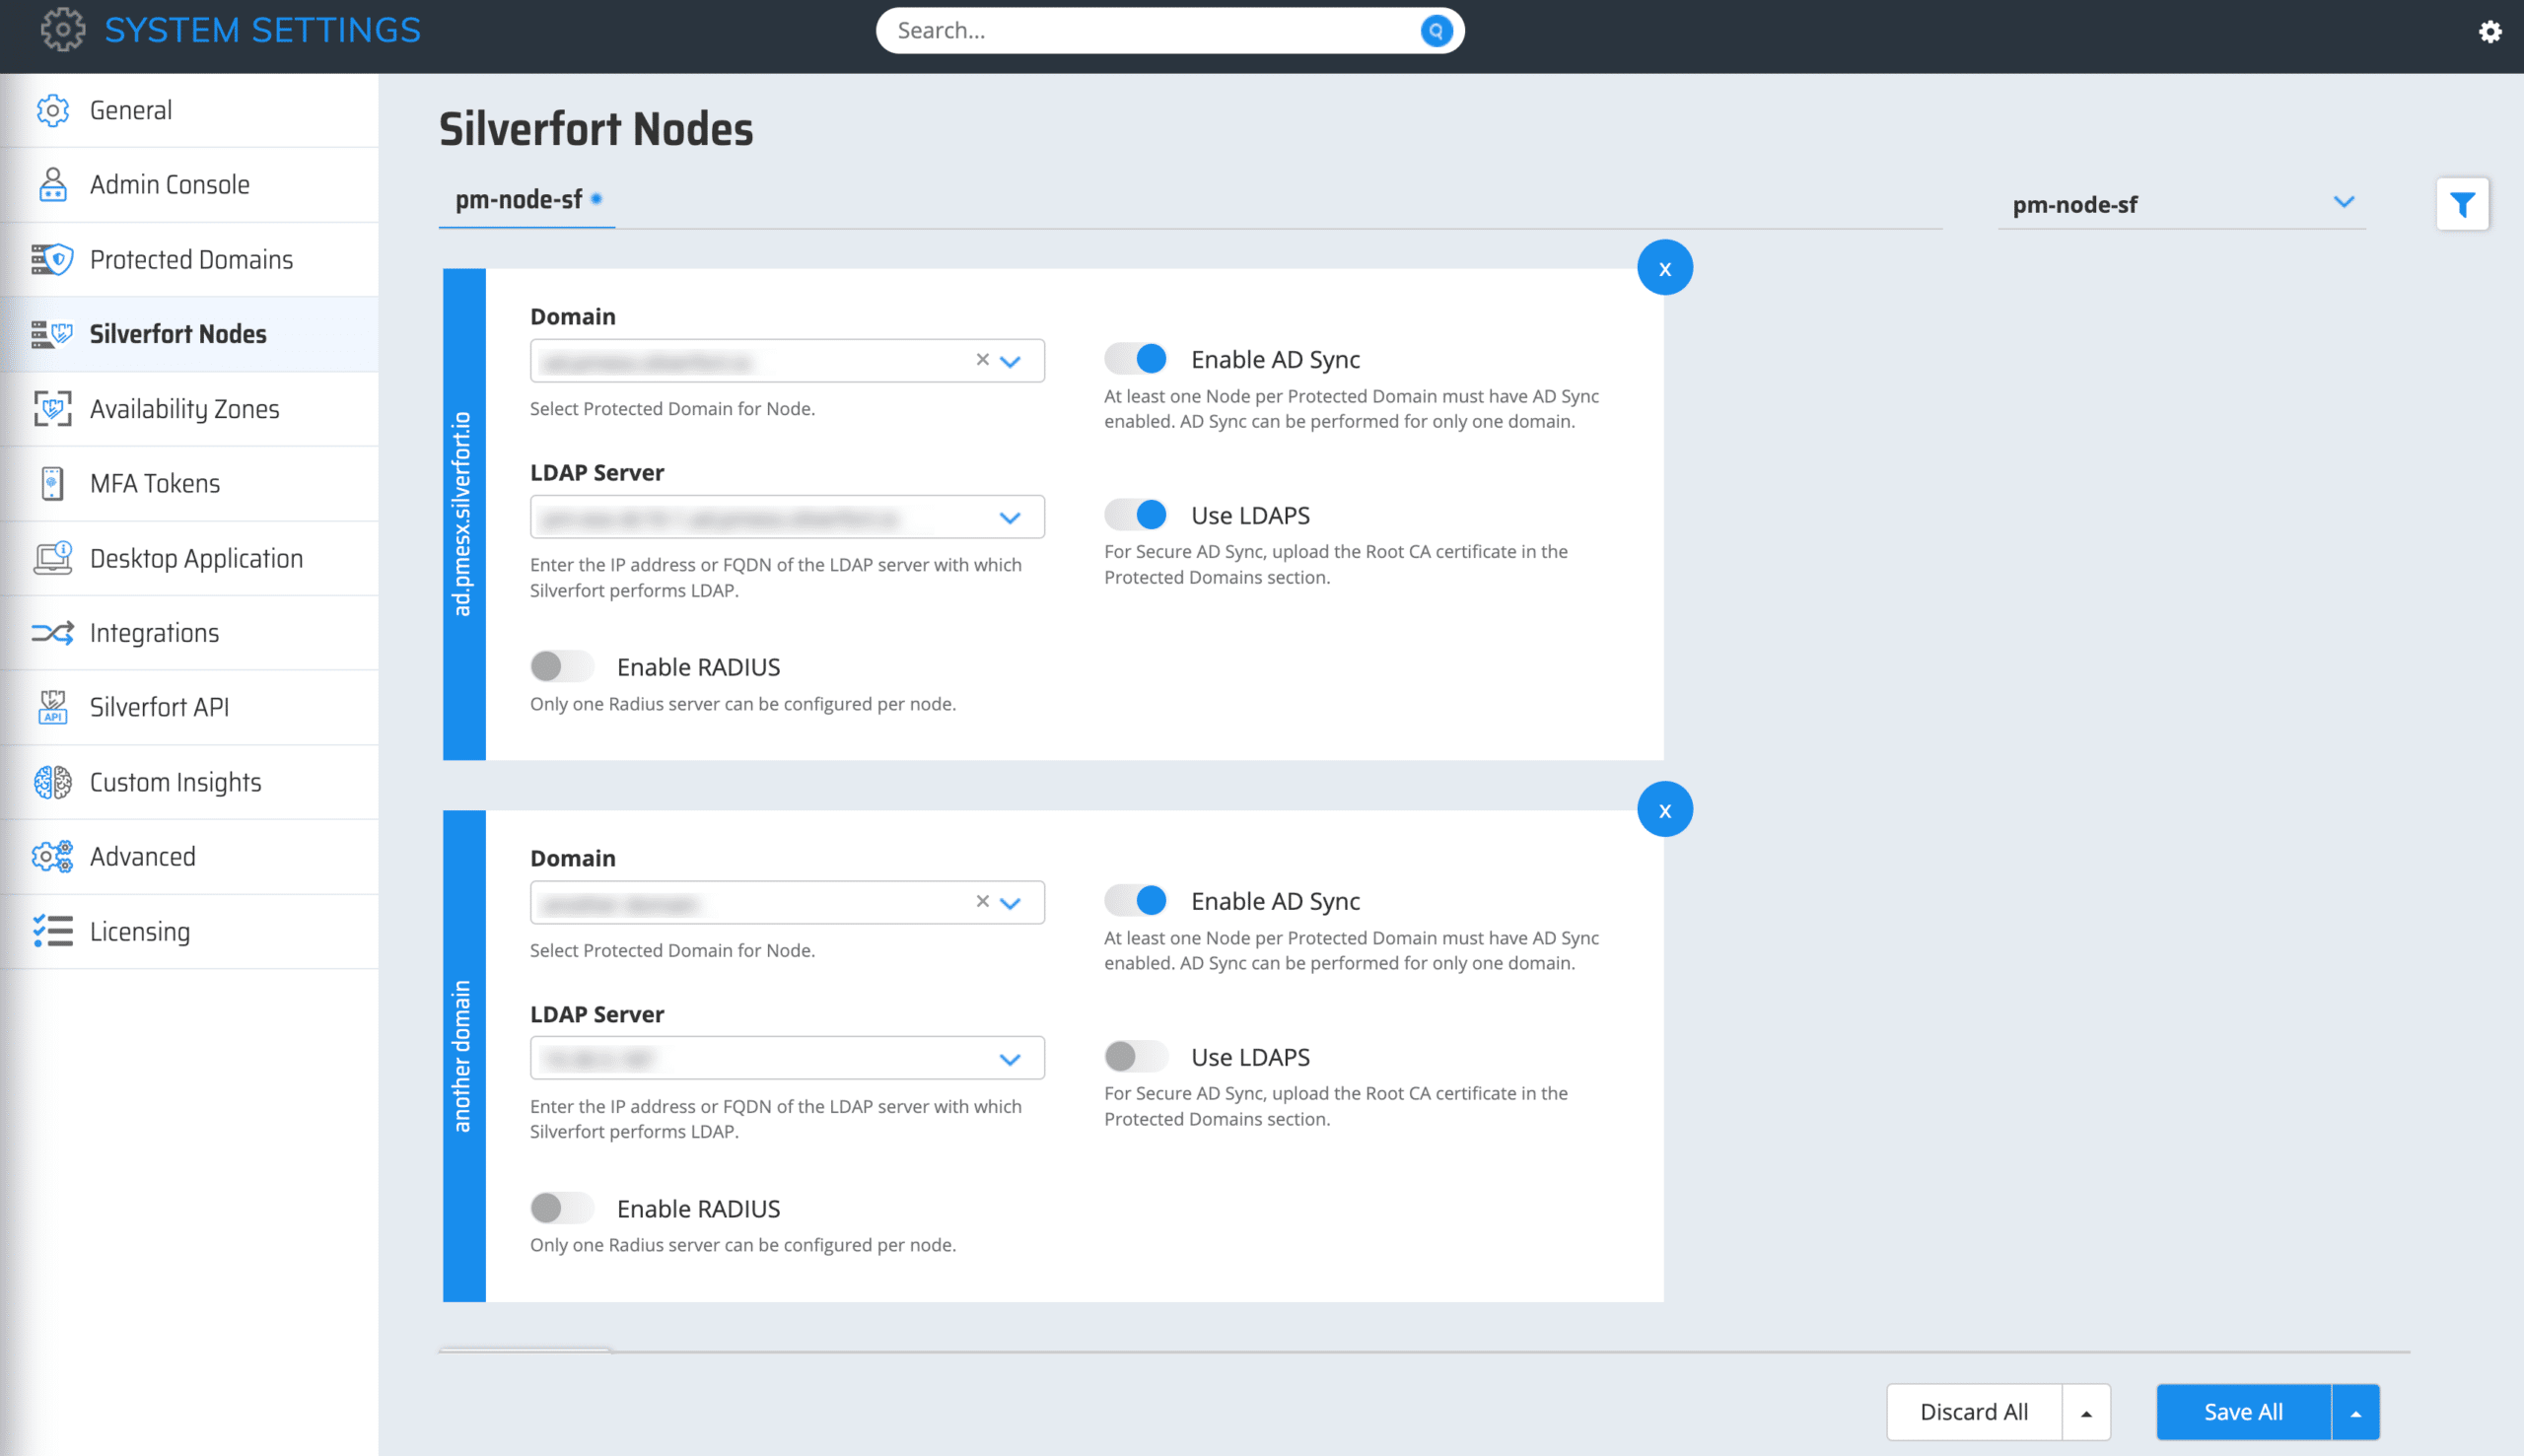
最近、マルチドメインサポート機能を追加しました。これにより、組織はすべてのドメイン環境に1つのノードを使用できるようになります。単一のノードで Silverfort 各環境に関するすべての情報が含まれています。
サービスアカウントの可視化と監視
Silverfort 環境内のサービス アカウントを自動的に識別します。これは、サービス アカウントはマシン アカウントと同様に予測可能な動作パターンを示すため、 Silverfort それらを自動的に識別して分類します。サービス アカウント画面には、これらのアカウントが表示されます。 Silverfort 検出されたすべてのサービスアカウントを、マシンツーマシン(M2M)アカウント、ハイブリッドアカウント、スキャナーの3つの主要なタイプに分類します。
移行されたすべてのサービスアカウントが検出されたら、サービスアカウントのアクティビティと関連するリスクを監視できます。 Silverfort すべてのサービスアカウントの詳細と動作に関するリアルタイムの洞察と可視性を提供し、その使用状況を継続的に監視および監査します。
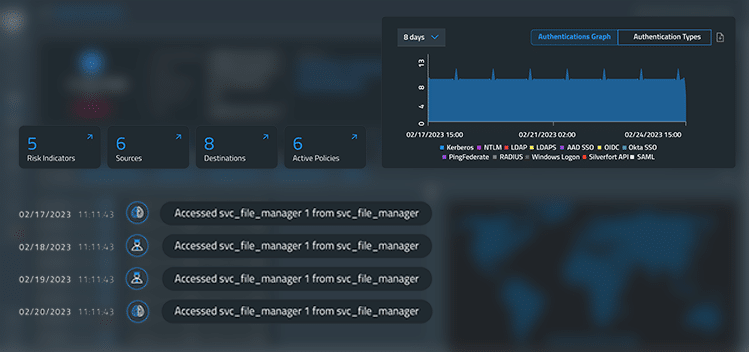
移行されたサービスアカウントのすべての認証およびアクセスアクティビティを継続的に監視することにより、 Silverfort 認証試行ごとにリスクを評価し、不審な行動や異常を検出できます。
次に、環境統合の最終ステップは、完全な可視性です。 ユーザ認証 活動。
ユーザーアクティビティと認証の可視化
ログ画面では Silverfort コンソールを使用することで、組織はすべてのユーザーログと認証アクティビティを完全に可視化できます。統合の観点から見ると、この画面では、組織はすべてのアクセスユーザー、アクセスしようとしているもの、およびリスクスコアを把握できます。
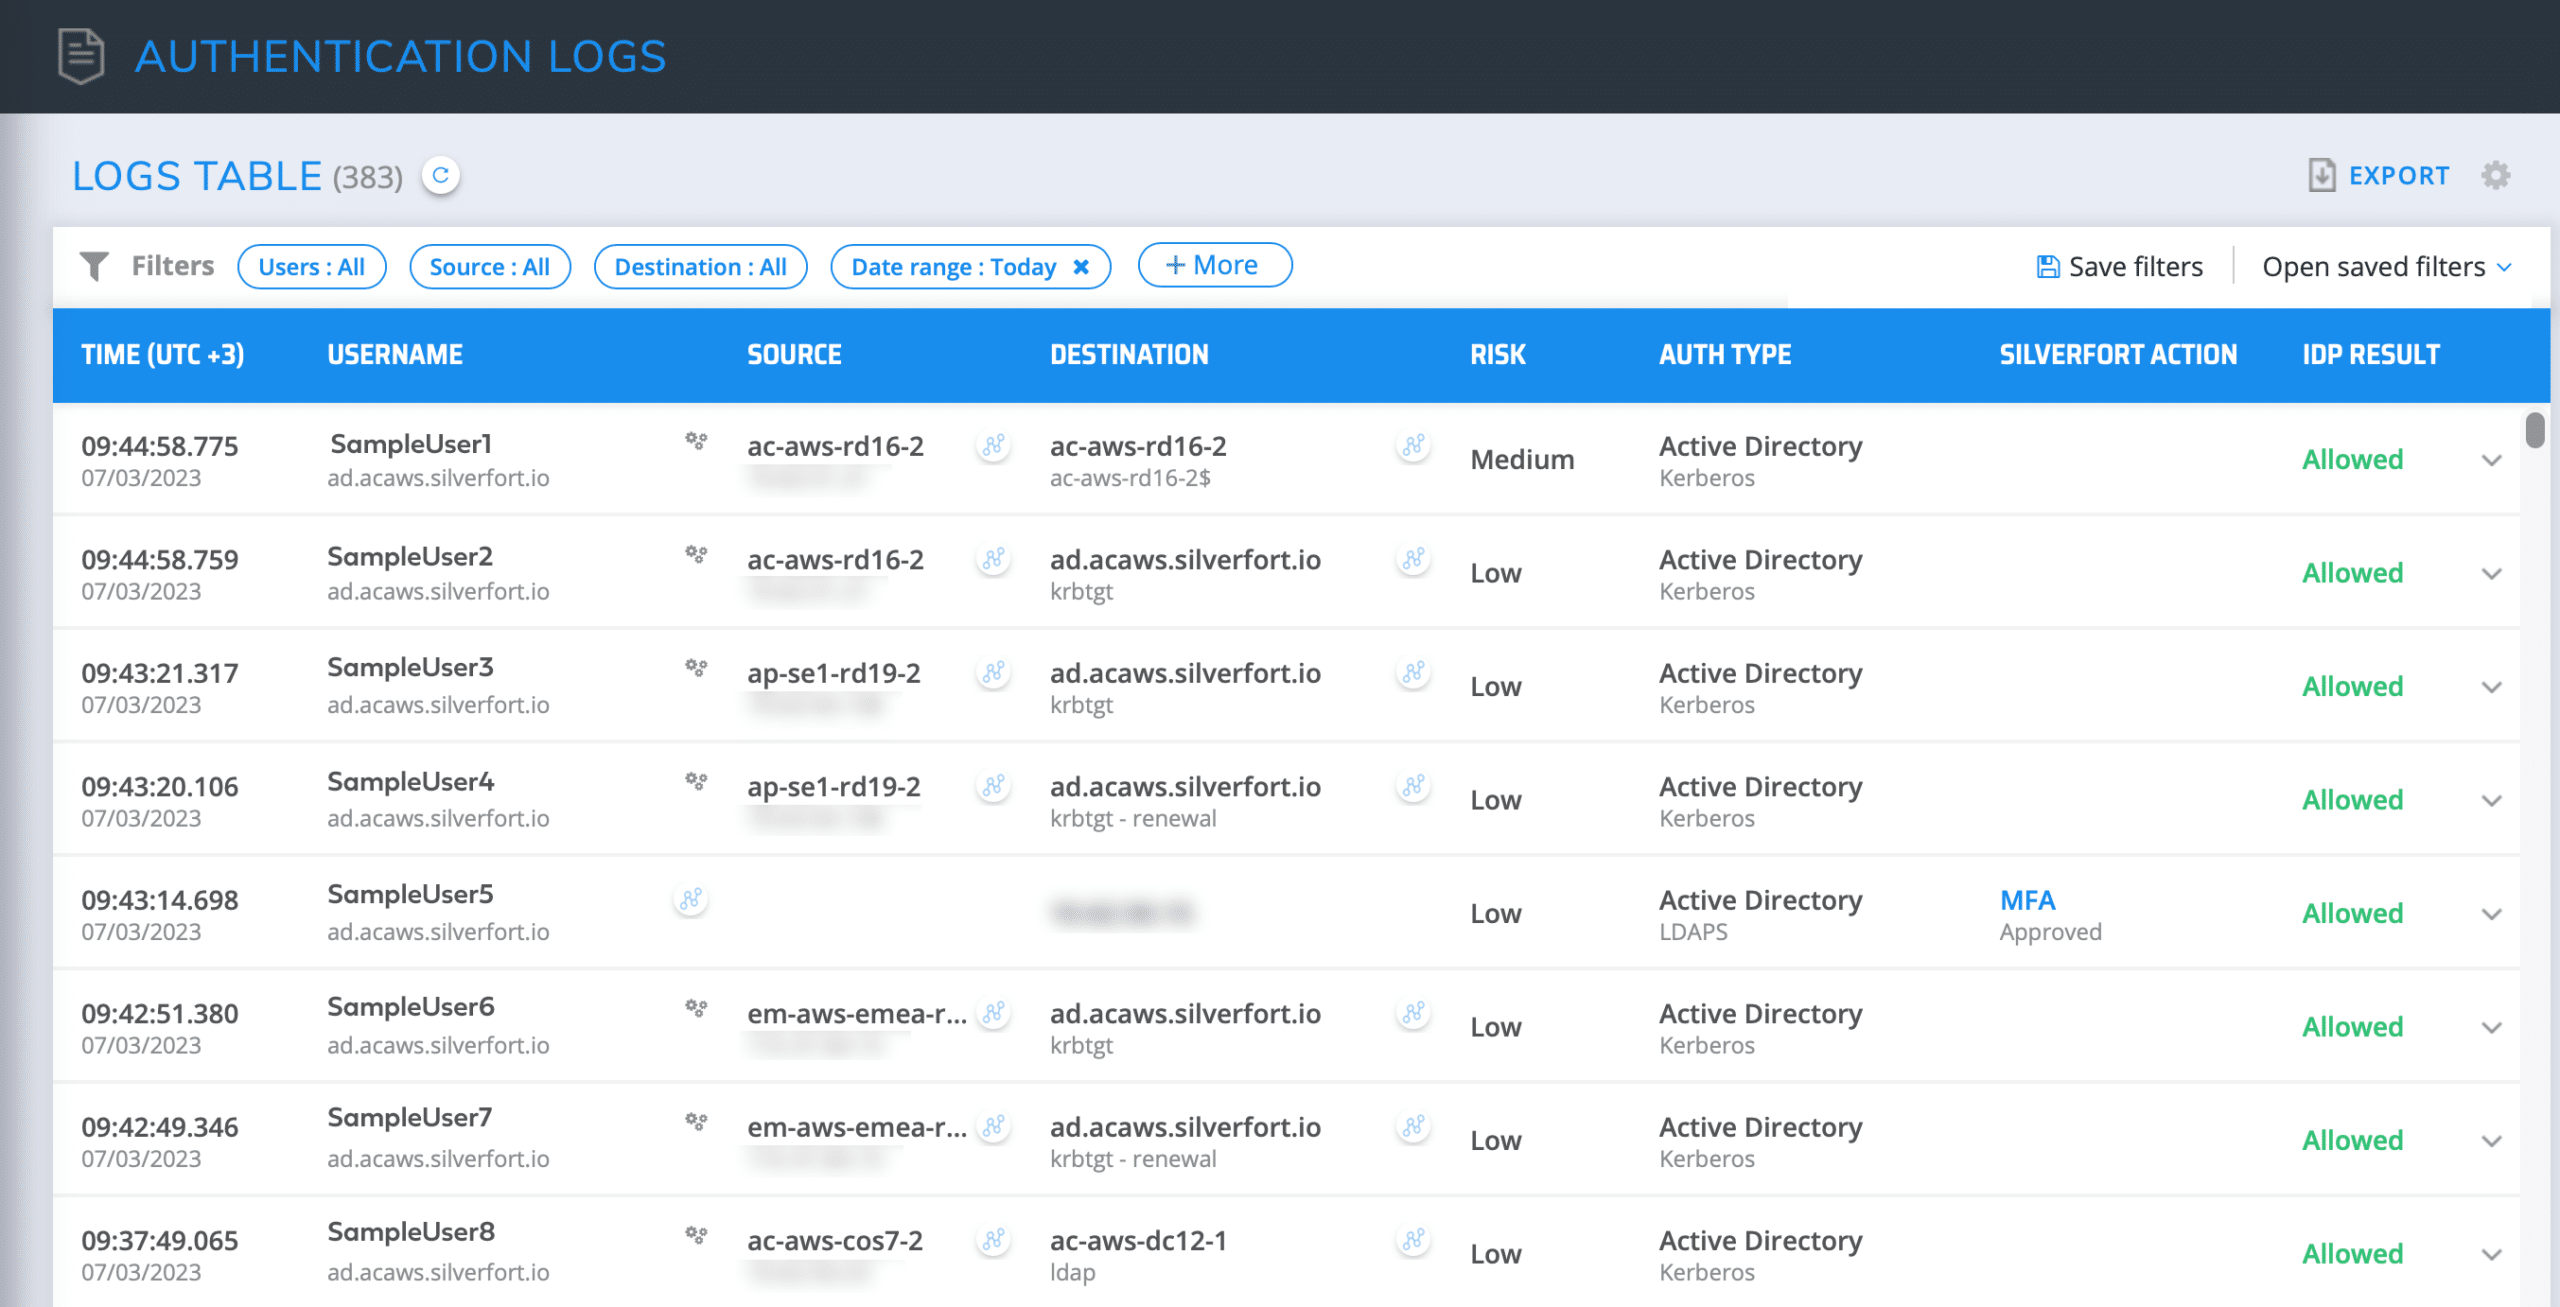
ログ画面でユーザーの横にある調査アイコンをクリックすると、ユーザーのログ、認証アクティビティ、リスク指標、およびユーザーのアクティビティに関するより実用的な情報の詳細を確認できます。これらのユーザーアクティビティの詳細により、組織は各ユーザーとその認証アクティビティを完全に把握するために必要なすべての情報を得ることができます。
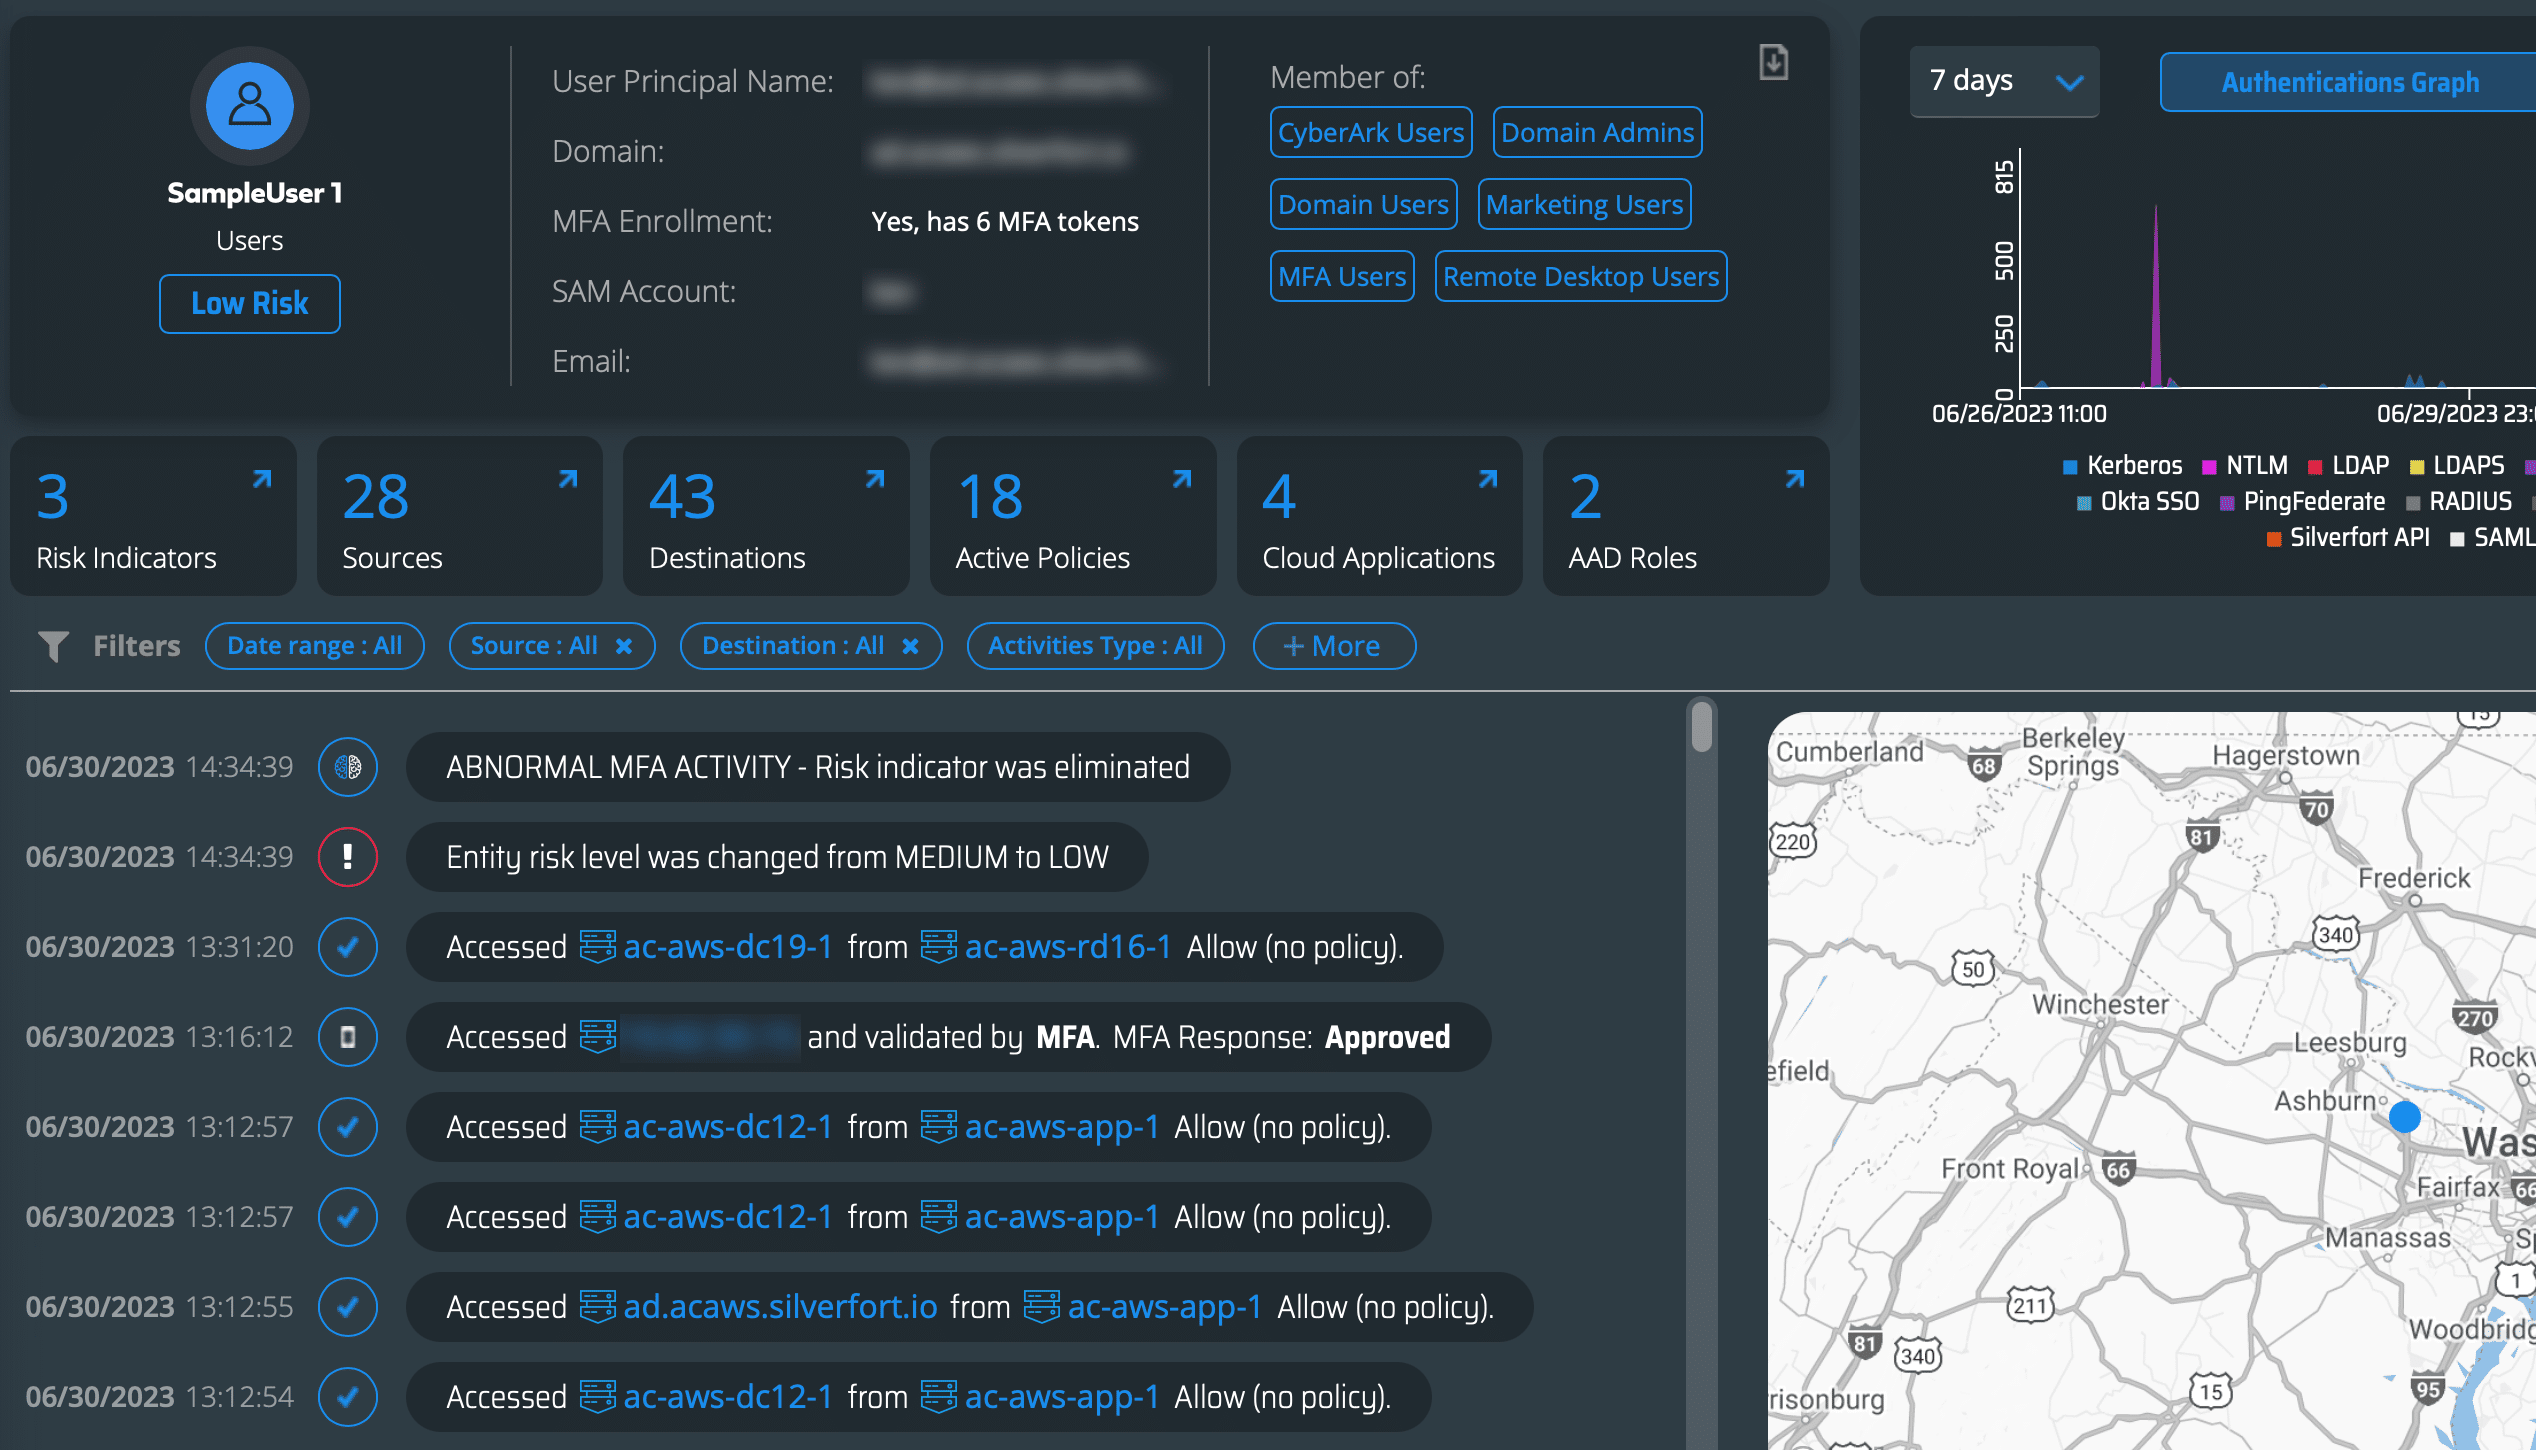
移行されたリソース、サービスアカウント、およびユーザーに関する完全な可視性により、医療機関は統合された環境の全体像を把握しているという安心感を持って夜も眠ることができます。
リアルタイムの可視性こそが、安全で統合された環境を実現するための鍵です。
Silverfort統合環境におけるすべてのリソースとユーザーに対する可視性を向上させる機能は、医療機関が新たに取得した環境を移行してから数日以内に、より運用効率が高く、より安全な状態になるのに役立ちます。
環境統合の主な目的は、すべてのリソースとユーザーを1つの環境に簡素化および最適化することです。このアプローチを実装することで、環境全体にわたる完全な可視性を確保できます。移行されたすべてのリソース、サービス アカウント、およびユーザーに対して継続的な監視とリスク分析を適用することで、 Silverfort これにより、医療機関はあらゆる認証およびアクセス試行に関する詳細な情報を把握できるようになり、同時に統合された環境全体をリアルタイムで保護することが可能になります。
