

毎日、あなたの Active Directory 数百万件の認証要求、権限変更、およびアクセスイベントを処理します。 この活動の洪水の中に、潜在的な攻撃の微妙なパターンが隠されている。 認証 ダウングレード、異常なサービスアカウントの動作、不審なアクセス試行セキュリティツールはこれらのシグナルを検出するかもしれませんが、セキュリティツールを接続するためのセキュリティシグナルフレームワーク(SSF)や継続的アクセス評価プロトコル(CAEP)などのフレームワークが登場するにつれて、組織は、既存のソリューションがこれらのフレームワークを効果的に活用するために必要な基本的な機能を備えているかどうかを自問する必要があります。
今日のセキュリティ統合における課題:変化の嵐
企業のセキュリティリーダーは、今まさに重要な転換点に立っています。セキュリティツール間のシームレスな統合という夢は、ついに実現可能になりましたが、成功には新しいフレームワークを導入するだけでは不十分です。組織は、従来のセキュリティ境界を越えて脅威を検知、共有、対応するために、セキュリティソリューションがどのように連携して機能するかを根本的に見直す必要があります。
この根本的な考え方の転換は、セキュリティの進化における極めて重要な局面で行われており、統合へのアプローチを変革する3つの大きな変化によって推進されています。
第1シフトハイブリッドワークとクラウドサービスの急速な普及により、従来のセキュリティ境界は崩壊し、ツールは本来の領域を超えて適応することを余儀なくされている。アイデンティティの境界は動的かつ流動的になり、現在では1人のユーザーが複数の場所、デバイス、ネットワークから、多くの場合同時にリソースにアクセスしている。
2番目のシフト: セキュリティ人材の深刻な不足により、手動による相関分析と対応のワークフローは持続不可能となっている。セキュリティチームは、手動による分析と対応では、アラートの量と脅威の複雑さに対応できなくなっている。
第三シフト: セキュリティ自動化、標準化されたAPI、機械学習の成熟により、ツール間のリアルタイム連携が技術的に可能になりました。これまでの統合の試みは事後的なデータ共有に重点を置いていましたが、SSFとCAEPは、現代の脅威のスピードと規模に対応できる、真に接続されたセキュリティエコシステムを構築する初めての真の機会となります。
セキュリティ運用の進化
サイバーセキュリティの本質は、活動を監視し、リスクを特定し、保護措置を実施するという、標準的なシンプルな流れに従うことです。例えば、エンドポイントセキュリティでは、プロセスの作成やファイルシステムの変更を監視し、悪意のあるパターンを検出し、実行をブロックしたりシステムを隔離したりすることで対応します。ネットワークセキュリティも同様に、トラフィックパターンを監視し、異常なデータフローを検出し、アクセス制御を実施することで機能します。このアプローチは、個々のセキュリティドメインを対象とする場合に適しています。
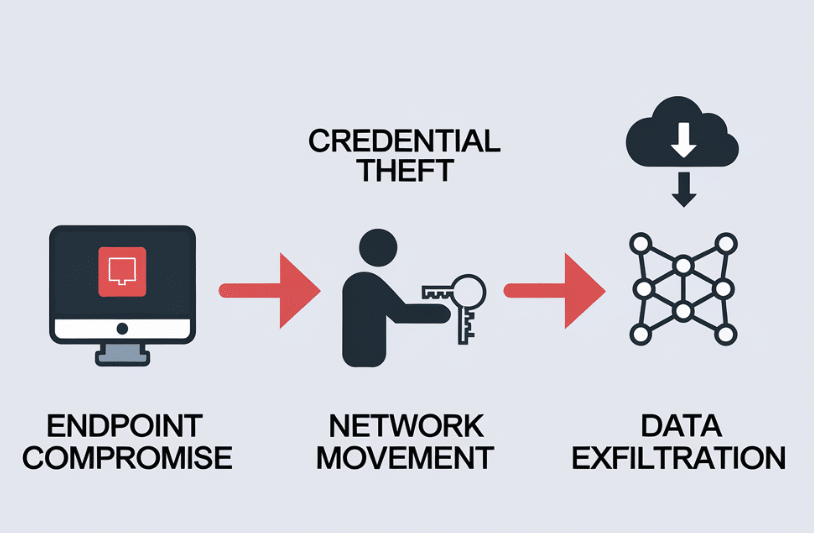
現代の攻撃が、セキュリティツールが連携していない状況でどのように侵入するのか、実際の事例(攻撃時間15分以内)を詳しく見ていきましょう。
初期アクセス (午前9時15分)
従業員が悪意のあるPDFファイルを開き、隠されたPowerShellスクリプトを実行する
ツールは、EDRがPDFとPowerShellを低リスクとしてログに記録し、ネットワークが通常のHTTPSトラフィックを認識すると認識する。
認証情報の収集 (午前9時17分)
攻撃者はMimikatzを使用してメモリから認証情報を抽出します
ツールが確認:WindowsログにLSASSアクセスが記録されている。EDRは「疑わしい」とフラグを立てるが、ブロックはしない。
権限昇格 (午前9時20分)
損害を受けた サービスアカウント 開発サーバーにアクセスします
ツールによる認識:ADは通常の認証を認識し、SIEMは複数のログイン成功をログに記録する。
ラテラルムーブメント (午前9時25分)
攻撃者はパスザハッシュを使用してネットワーク内を移動する
ツールが認識する情報:NDRはトラフィックの増加を検知する。IDツールは通常の認証を認識する。
データ漏洩 (午前9時30分)
機密データは承認されたクラウドストレージを経由して送信されます
ツールを参照:CASBとDLPは、ポリシー内の承認済みユーザーのアクティビティを監視します。
攻撃者が最初のアクセスからデータ窃盗までわずか15分で実行できる、決定的な脆弱性。
各セキュリティツールは、攻撃の正当に見える部分しか認識しません。EDRはファイル実行を関連付けることができません。 資格情報の盗難認証ツールは、サービスアカウントの使用状況と最初の侵害との関連性を見落としてしまう。ネットワークツールは認証されたアクセスしか認識しない。クラウドセキュリティは承認された操作を監視する。リアルタイムでの連携がなければ、手遅れになるまで攻撃チェーン全体が見えないままになってしまう。
コネクテッドセキュリティエコシステムの構築
ここで、SSFやCAEPといったフレームワークが登場します。これらのフレームワークは、セキュリティソリューションに標準化された通信機能を組み込むことで、異なるツールやベンダー間でセキュリティシグナルをリアルタイムで共有することを可能にします。これは、普遍的なセキュリティ言語を作成するようなものです。EDRツールが疑わしいプロセス実行を検出すると、他のすべてのツールが理解できる標準化されたSSF形式で、その情報を即座にブロードキャストします。
ネットワークセキュリティツールは、この信号を即座に取り込み、トラフィックパターンと関連付け、独自の分析結果を共有することができる。 本人確認セキュリティ ソリューションはこれらのシグナルを同時に受信し、ユーザーのリスク状況に関するコンテキストを追加し、認証パターンを共有理解に反映させる。
複雑なポイントツーポイント統合の代わりに、組織は統一されたセキュリティファブリックを実装することができ、脅威が発生すると、SSF/CAEPの中央メッセージバスを介してドメインを横断した即時対応がトリガーされます。
しかし、このリアルタイム通信フレームワークは、セキュリティツールが包括的なシグナルを生成し、それを自動化されたアクションに変換できる場合にのみ価値を発揮します。結局のところ、情報を共有するための仕組みがあっても、ツールがその言語を理解したり、受信した情報に基づいて行動したりできなければ意味がありません。
アイデンティティセキュリティ:検出から対応まで
アイデンティティセキュリティの領域は、これらの要件を完璧に示しています。 Active Directory 無数の認証およびアクセスイベントを処理する組織は、包括的な可視性と迅速な対応能力の両方を必要とします。IDセキュリティソリューションは、リソース間の疑わしいアクセスパターンをリアルタイムで検出し、複数の認証失敗を即座にフラグ付けし、ユーザーが短期間に異常な数の宛先にアクセスしていることを認識する必要があります。しかし、検出だけでは十分ではありません。セキュリティスタックはこれらのシグナルに基づいて動作する必要があります。これは、アクセスを即座に制限することを意味します。 侵害されたアカウントリスクレベルが上昇した際には追加の認証を要求し、攻撃の拡散を防ぐためにシステムを自動的に隔離し、複数のチャネルを通じてセキュリティチームに詳細な状況情報とともに警告を発する必要があります。ツールは認証プロトコルをリアルタイムで適用し、新たな脅威に適応できる必要があります。
セキュリティ基盤の構築
自社の環境にSSFとCAEPを導入する際、セキュリティ統合戦略の成功は、ツールの基本的な機能にかかっています。多くの組織は、フレームワーク実装の技術的な側面、つまりAPI、メッセージ形式、統合アーキテクチャにすぐに注目しがちです。しかし、まず最初に答えなければならない重要な質問が2つあります。
- 現在お使いのセキュリティスタックは、これらのフレームワークが必要とするすべての重要なシグナルを提供していますか?
- 貴社のツールは、検出結果を意味のある自動応答に変換できますか?
今日のセキュリティツールは問題の検出に優れていますが、それはほんの一部に過ぎません。SSF/CAEPのようなフレームワークが機能するためには、ツールは単に問題を検出するだけでなく、検出した情報を共有し、自動的に対応する必要があります。こうした基本的な機能がなければ、どんなに高度な統合計画であっても、真のセキュリティ価値は得られません。
次の攻撃が来たら――そしてそれは必ず来るだろう―― 貴社のセキュリティツールは、重要なシグナルを共有し、それを阻止するために必要な措置を講じる準備ができていますか? それが、今日あなたが答えなければならない質問です。
