


ランサムウェア攻撃の急増により、大手保険会社は保険の更新または購入の基準を引き上げ、 サイバー保険契約顧客は現在、多要素認証などのさまざまなセキュリティ対策を導入する必要があります。 認証 (MFA)。その結果、サイバー保険ブローカー(実際に保険を販売するブローカー)は、 MFA 保険引受会社の要求を満たしつつ、顧客にも容易に導入できるソリューションが求められている。しかし、これは想像以上に難しい課題である。
この記事では、ブローカーが選択する際に自問すべき質問の決定的なリストを提供します。 MFAソリューション 彼らは顧客にそれらを推奨するでしょう。もしすべての質問に対する答えが「はい」であれば、そのソリューションは問題なく導入できるでしょう。
この記事を読んでいるのはブローカーの方ですか?もしそうなら、早速始めましょう!
サイバー保険MFA:最適なソリューションを選ぶためのガイド
あなたがブローカーで、サイバー保険商品を販売したい場合、顧客の環境にMFAが導入されていることを確認する必要があります。そして、それを行う最善の方法は、 彼らに勧められるMFAソリューションを用意してください.
理論上は、市場にある複数のMFAソリューションの中からランダムに1つを選択するだけでよい。しかし実際には、すべてのソリューションがそう簡単ではない。 MFAソリューション どちらも同じです。実際、選択することが非常に重要です。 適切なMFAソリューション例えば、間違った多要素認証(MFA)ソリューションは、顧客の環境への導入が困難であったり、十分な保護を提供できなかったりする可能性があります。
間違ったMFAソリューションは、2つの方法であなたに損害を与える可能性があります。より単純な方法は、引受人のセキュリティ要件を満たさないことで、顧客が保険契約の対象外となることです。もう1つは、おそらくあなたにとってより深刻な問題となるのは、保険契約の販売には成功しても、顧客が被害に遭う可能性があることです。 ランサムウェア 攻撃が発生し、その結果として保険金請求が発生し、保険会社はあなたに責任を問うでしょう。
では、顧客にとって最適な多要素認証(MFA)ソリューションをどのように選定すればよいのでしょうか?MFAを選択する際に考慮すべき5つの重要なポイントをご紹介します。
#1 MFAソリューションはシームレスかつ迅速に導入できますか?
これは意外に思われるかもしれませんが、セキュリティ製品の最も重要な機能は、初期導入から始まる使いやすさです。経験則として、導入に1週間以上かかるものは結局導入されないでしょう。ですから、まず第一に、MFAベンダーが以下のことを保証できるかどうかを確認してください。 迅速かつスムーズな導入プロセス回答が肯定的な場合は、次の項目に進んでください。
#2 MFAソリューションは内部環境をカバーしていますか?
これは典型的な「細かい条項」の落とし穴です。引受担当者は、顧客が「MFA」を導入する必要があると述べています。現在、例外なくすべてのMFAソリューションは、顧客環境へのリモート接続に使用できます。しかし、引受担当者が求めているのはそれだけではありません。評価フォームの表やチェックリストを詳しく見てみると、接続方法にかなりの注意が払われていることがわかります。 以内 内部環境自体が対象となる場合もあります。すべてのMFAソリューションがこれをサポートしているわけではありません。そのため、顧客に推奨するソリューションが、内部環境の利用ケース(例えば、ユーザーが自分のコンピューターからファイルサーバーにアクセスしたり、共有ネットワークフォルダー上のファイルを開いたりする場合など)に対応していることを確認してください。
#3 お客様は、特権ユーザーのアクセスにMFAソリューションを適用できますか?
保険会社が多要素認証を要求する目的は、ランサムウェア攻撃の成功確率を低減することです。ランサムウェア攻撃者は通常、あなたの顧客のアカウントを侵害しようとします。 特権ユーザーなぜなら、これはターゲット環境内のあらゆるリソースへの道を容易に開くことになるからです。結果として、そしてこれはあなたが考慮すべきより細かい条項ですが、あなたの引受人は特にあなたの顧客の保護に関心を持っています。 特権ユーザー また、これらのユーザーが誰であるかを容易に特定し、多要素認証(MFA)による保護を適用できる機能も必要です。選択するソリューションは、これらの機能をサポートできるものでなければなりません。
#4 MFAソリューションはコマンドラインアクセスを保護できますか?
この質問は、そもそも保険引受人がMFAを要求し始めた根本的な原因、つまり攻撃者が悪用する能力を無効化することに再び関係しています。 侵害されたユーザー 顧客環境内のリソースにアクセスするための認証情報。このアクセスを実行する方法は複数あることを知っておくことが重要です。中には簡単なものもありますが、 リモートデスクトッププロトコル(RDP)などの多要素認証(MFA)で保護する、 だけど その他は、ほとんどの商用MFAソリューションの範囲外である。コマンドラインベースのツールなど PowerShellの (NAIST) と PsExecは当然のことながら、これらは攻撃者が好んで用いるアクセス方法であるため、選択する多要素認証ソリューションは、これらの方法にも対応できるものでなければなりません。
#5 認証とアクセス試行の100%にこれを適用できますか?
船を操縦する際、船体にたった一つの亀裂が入るだけで、他の部分が無傷であっても沈没してしまう可能性があります。お客様には、保有資産の100%をカバーするMFA(多要素認証)が求められます。これに満たない場合は、違反となる可能性が高くなります。貴社が採用すべきMFAソリューションは、引受会社の要件を満たす完全なカバー範囲を保証できるだけでなく、迅速かつ容易にそのカバー範囲に到達できる能力を備えている必要があります。
Silverfort MFA – サイバー保険のあらゆるニーズに対応するワンストップソリューション
Silverfort 初の統合 アイデンティティ保護 すべてのユーザー、システム、環境にわたって多要素認証(MFA)保護を強制できるプラットフォーム。 Silverfort MFA 受け入れられてきた トップ引受人 さらに、既存のサイバー保険契約を更新したり、新規に契約したりしようとした数百人の顧客もいた。
次の表は、 Silverfort 保険引受担当者が必要とするすべての主要機能に対応しています。
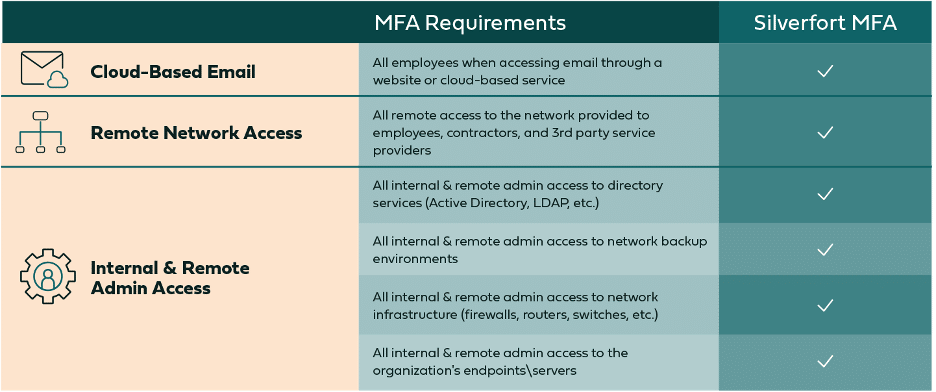
提供すること Silverfort 顧客に直接アプローチすることは、別の顧客のサイバー保険購入を自社のポートフォリオに追加するための最も安全かつ迅速な方法です。
詳細については当社のウェブサイトをご覧ください SilverfortのMFA サイバー保険の保護 またはこれをダウンロード 電子ブック くわしくはこちらから
