

Active Directory (AD) において、誰が、そして何が認証できるかを正確に説明できたのはいつが最後ですか?
ほとんどの組織にとって、正直なところ「最近はそうではない」というのが答えでしょう。Active Directoryは依然として大多数の企業で認証とアクセス管理を担っています。しかし、数十年にわたる組織の拡大、合併・買収、そして誰も改訂していない構成を経て、ほとんどのActive Directory環境には長年のアイデンティティ技術負債が蓄積されています。レガシープロトコル、過剰な権限を持つアカウント、シャドウ管理者、そしてあまりにも昔に設定されたため今では誰も触りたくない認証情報などがその例です。
しかし、ここに不都合な真実がある。ADを侵害するのに、複雑なエクスプロイトはめったに必要とされないのだ。 ほとんどの攻撃者は、何か新しい脆弱性を探しているわけではない。彼らの目的は、ビジネスの運営を支える既存のプロトコルや権限を悪用することにあるのだ。
彼らはKerberosチケットを収集し、 NTLM認証過剰な権限を持つサービスアカウントを侵害し、ドメインレベルの制御に到達するまでホストからホストへと横方向に移動する。すべてのステップは、AD の信頼モデル内で行われるため、正当に見える。 AIを活用した攻撃その一連の動作はどのチームの対応よりも速く行われます。一部の研究では、攻撃者が わずか2時間ほどでADを弱体化させる可能性がある.
AD衛生管理の本質はまさにそこにあるのです。つまり、弱点を見つけて修正し、攻撃対象領域を縮小することです。 誰かがあなたのためにそれらを見つけてくれます。このブログでは、最も影響力のある5つの出発点と、 Silverfort 重大なセキュリティ上の脆弱性を解消するのに役立ちます。
適切なAD衛生を維持することが不可欠です
AD衛生 は、 AD環境をクリーンに保ちます整理され、安全なシステムを構築することで、IDインフラストラクチャから発生する脅威を防止、検知、対応できます。これは、IDセキュリティの脅威に対する防御の基盤となる部分であり、攻撃者が攻撃対象領域を見つける前に、その領域を縮小する方法です。
根本的には、環境を定期的に監査および監視することを意味します。具体的には、非アクティブなアカウントや孤立したアカウントを整理し、強力なパスワードポリシーを適用し、ユーザーのアクティビティを監視します。Active Directoryの構成、ユーザーアカウント、グループメンバーシップ、アクセス権限を定期的に見直すことで、異常や侵害の兆候が深刻化する前に早期に発見できます。
Active Directoryの管理が適切に行われていない場合、最大のリスクは目に見えないものです。つまり、誰が何に、なぜアクセスできるのかが明確に把握できないということです。この可視性がなければ、過剰な権限、横方向の移動経路、高リスクのアカウントは検出されません。古いアカウント、不正な権限、その他の危険なアカウントは、攻撃者が悪用する格好の標的となってしまいます。
認定条件 Silverfort 本人確認セキュリティが強化される Active Directory 衛生。
Silverfort 既存のIAMインフラストラクチャにネイティブに接続し、特許取得済みの技術を使用して内部からセキュリティを確保します。 ランタイムアクセス保護 (RAP)テクノロジー。これにより、あらゆるIDを検出し、リスクにさらされている箇所を分析し、ユーザー、サービスアカウント、および他のツールではアクセスできないレガシーシステム全体にわたって、セキュリティ制御をリアルタイムで適用できる単一の場所が提供されます。
AD衛生を強化するために、 Silverfort すべてのアカウントを完全に可視化し、それぞれの認証場所をマッピングします。 アイデンティティセキュリティ態勢管理(ISPM) この機能により、攻撃者が狙う特定の脆弱性(シャドウ管理者、脆弱な暗号化、古いサービスアカウントや過剰な権限を持つサービスアカウントなど)が明らかになり、リスクに応じて優先順位が付けられ、それぞれに対する修復手順が示されます。その結果、攻撃対象領域が縮小し、攻撃者が横方向の移動や権限昇格に悪用できる箇所が減少します。
5の方法 Silverfort あなたを保護するのに役立ちます Active Directory 環境
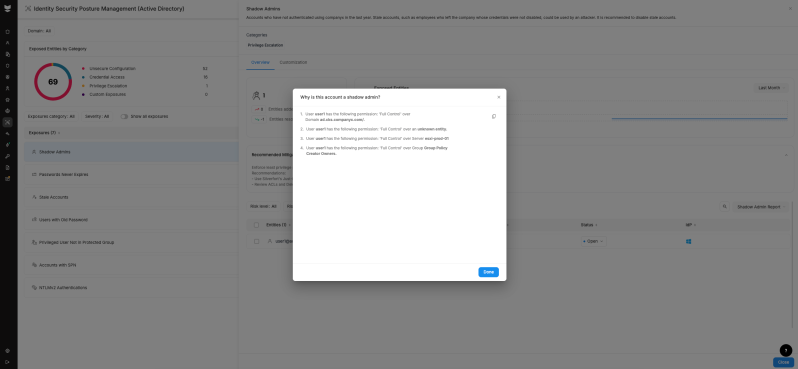
1. シャドウ管理者の検出
シャドウ管理者 シャドウ管理者とは、誰も意図せずに付与した管理者レベルの権限を持つアカウントであり、通常はアクセス制御リスト(ACL)の継承やネストされたグループメンバーシップの結果として発生します。この権限は間接的に付与されるため、標準的なアクセスレビューではほとんど検出されず、そのため見過ごされがちです。そのため、シャドウ管理者はActive Directoryにおける最もクリーンな権限昇格経路の一つとなり、AIを活用した攻撃者は特にシャドウ管理者を見つけて連鎖的に利用することに長けています。
認定条件 Silverfort 支援します。 SilverfortISPMは、シャドウ管理者を優先度の高いリスクとして自動的に検出します。オンプレミスとクラウドの両方のアカウントを分析し、本来持つべきではない管理者レベルの権限を保持しているアカウント(そうでなければ見過ごされてしまうアカウント)を明らかにします。その後、過剰な権限を削除するか、アクセスを正式に文書化します。
顧客事例: NHS血液および移植 中古 Silverfort 7,000人のユーザーがいるActive Directory全体で、シャドウ管理者や異常な認証パターンを明らかにし、DSPTおよびCAFのコンプライアンスのためにそれらを管理下に置く。
2. 脆弱な暗号化と旧式プロトコルの削減
認証暗号化が脆弱 これはADにおける最も静かなリスクの1つであり、何年も誰も触れていないシステム上でバックグラウンドで動作している。特に注目すべきプロトコルが3つある。
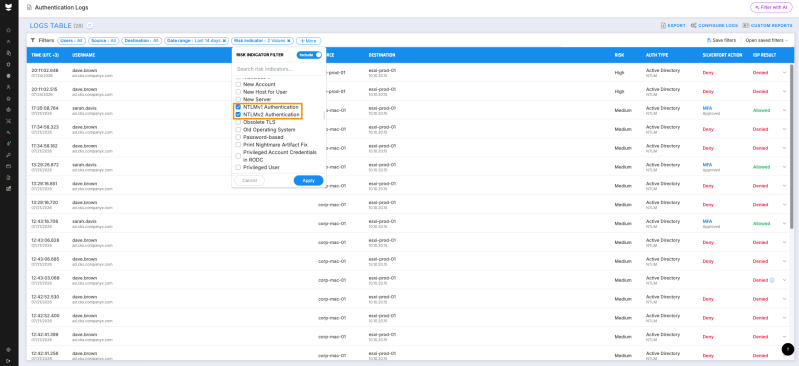
- ほとんどのチームは、すでに対処済みだと考えている NTLMv1: グループポリシーによってブロックされたため、ケースはクローズされました。ただし、 Silverfort研究によると、設定ミスのあるアプリケーションは依然としてNTLMv1を強制的に有効にできるため、管理者がNTLMv1が削除されたと思い込んでいても、実際には動作し続けていることが判明した。これは重大な問題である。なぜなら、NTLMv1の脆弱なDES暗号化は数秒で解読され、NTLMリレーによって攻撃者はパスワードを知らなくてもユーザーとして認証できてしまうからだ。
- NTLMv2 NTLMはより強力ですが、依然としてレガシーです。ネイティブのMFAサポートがなく、リレーとパスザハッシュに依然として脆弱です。Kerberosへの一時的なステップとして扱うべきです。問題は、NTLMは見えにくいことです。Kerberosのサイレントフォールバックとして残り、グループポリシーのブロックが常に有効とは限りません。 NTLMを排除するためのガイド それを見つけ出し、完全に段階的に廃止する方法を学ぶ。
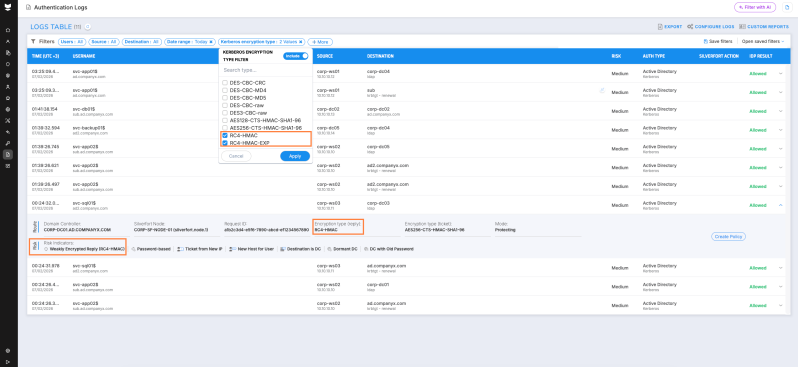
- KerberosにおけるRC4 より深刻で緊急性の高い脆弱性は、Kerberos チケットが RC4 で暗号化されている場合です。Kerberoasting の脆弱性により、有効なドメイン アカウントであれば、サービス チケットを要求してオフラインにし、昇格された権限やアラートなしに総当たり攻撃を仕掛けることができます。この脆弱性は、誰も気に留めないアカウントに潜んでいます。つまり、パスワードが Advanced Encryption Standard (AES) のサポート以前のサービス アカウントや、AES を全く使用できないサポート終了システムのマシン アカウントなどです。Microsoft が Kerberos から RC4 を段階的に廃止しているため、マッピングしていない依存関係は、本番環境で認証エラーとして顕在化し始めます。
認定条件 Silverfort ことができますISPMが 脆弱な暗号化(ユーザー) (NAIST) と 脆弱な暗号化(サーバー) RC4やその他の脆弱なKerberos暗号化が実際に使用されている箇所を示す指標。 Silverfort 最も実行力のある口座を示します 古いパスワードを使用しているユーザー (NAIST) と 古いオペレーティングシステム ビュー。NTLMv1 も同様に監視するため、単一のバッチをキャプチャすることなく両方を優先的に削除できます。
RC4の全容、および強制執行前にすべての依存関係を見つける方法については、以下をお読みください。 RC4 の廃止計画の立て方 Active Directory.
顧客事例: 太平洋大学 中古 Silverfort 4つのADドメイン全体でレガシー認証プロトコルを検出して廃止し、時代遅れのインフラストラクチャに関連する技術的負債を削減する。
3. 使用されていないアカウントと更新されていないパスワードを見つける
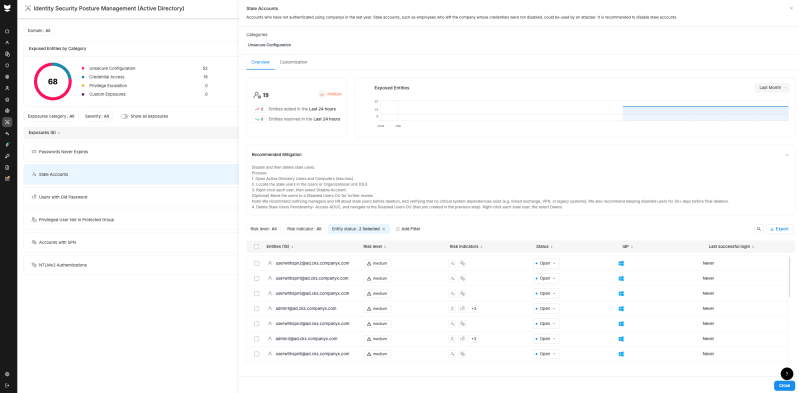
古いアカウント しばらく使用されていないアカウントのことです。典型的な例は、アカウントが無効化されていない元従業員のアカウントです。認証監視がないと見落としやすく、特にサービスアカウントは、Active Directoryがネイティブにフラグを立てないため、見つけるのが困難です。本当の危険は、管理者権限を保持したまま放置されているアカウントです。つまり、監視されておらず、完全に有効なアカウントです。
古い認証情報 さらに事態を悪化させる。一度も変更されていないパスワードは、そのアカウントに対する過去の侵害が依然として有効であることを意味し、有効期限のないパスワードはまさに侵害データベースに記録される長期にわたる認証情報である。中には何年も前に設定され、誰も変更しようとしないミッションクリティカルなサービスに関連付けられているものもある。
認定条件 Silverfort ことができます認証アクティビティを継続的に分析することにより、 Silverfort ISPMは、最近アクティビティのない古いユーザーを自動的に識別します。ISPMは、関連する認証情報の漏洩も明らかにします。パスワードが変更されていない、パスワードの有効期限が切れていない、管理者権限を持つ古いアカウントなどです。それぞれの漏洩について、 Silverfort アカウントの無効化から強制リセット、ローテーションの強制まで、明確な是正措置を提供します。
顧客事例: エンコラ 中古 Silverfort これにより、分散型Active Directory全体にわたって、休眠アカウント、更新されていないパスワード、管理されていないIDが明らかになり、セキュリティチームは初めて優先順位付けされたクリーンアップリストを入手できるようになります。
4. SPN で管理者を無効にするs
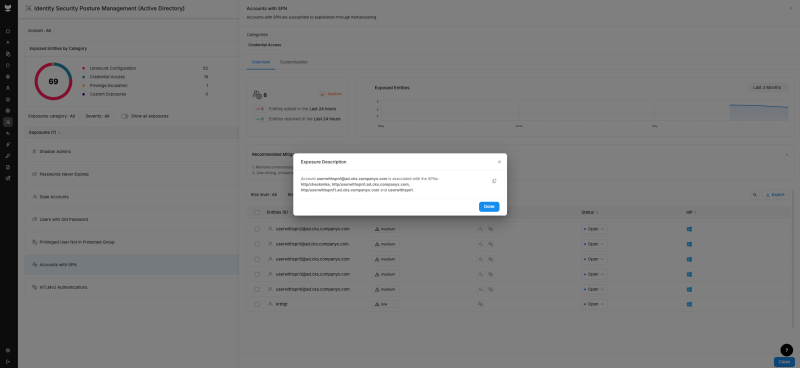
サービスプリンシパル名(SPN) 管理者アカウントに添付されているのは、 ケルベロスト攻撃者はアカウントのKerberosチケットを要求し、ペイロードをオフラインで取得して、パスワードハッシュを総当たり攻撃で解読します。そのチケットがRC4で暗号化されている場合(リストの2番目を参照)、解読は劇的に速くなります。結果として、基本的なドメインアカウントから特権アカウントへの直接的なアクセス経路が確立されます。
認定条件 Silverfort ことができます: Silverfort ISPMは、ネットワーク全体の認証イベントを監視することでSPNを持つアカウントを検出し、Kerberoastableアカウントを脆弱性としてフラグ付けします。推奨される対策は、これらのSPNを見直し、可能な場合はグループ管理サービスアカウント(gMSA)に移行することです。 Silverfortまた、行動分析機能は、異常なアクセス要求や権限昇格の試みなど、異常なSPNアクティビティをリアルタイムで検知します。
顧客事例: 大規模な医療提供者の環境では、 Silverfort 顧客が存在を知らなかったSPNを持つ管理者アカウントが8つ見つかりました。それらを削除することで、Kerberoasting攻撃のリスクを軽減できました。
5. PrintNightmareを削除する
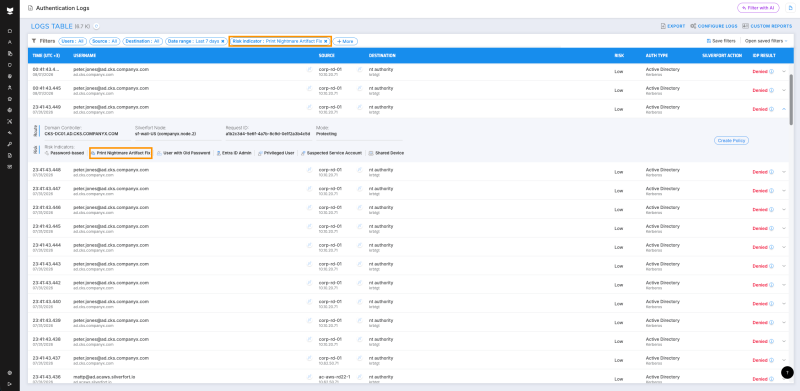
PrintNightmareは、Windowsの印刷スプーラーサービスにおける重大な脆弱性であり、リモートコード実行を可能にし、不正アクセスやシステム侵害につながる可能性があります。パッチ適用後も、影響を受けるシステムは、見落としやすい異常な認証情報を生成し続ける可能性があります。
認定条件 Silverfort ことができます: Silverfort 認証イベントと異常なサービス動作を分析することで PrintNightmare を検出し、調査と軽減のために不正な Print Spooler 認証ごとにアラートを発します。Microsoft のガイダンスでは完全な修復手順を説明していますが、 Silverfort 問題のあるネットワークパケットキャプチャは完全に省略できます。なぜなら、不正な認証を自動的に検出してくれるからです。
顧客事例: 米国の大規模な学区が、PrintNightmareの悪用を試みる活発な試みを検出した。 Silverfort監視体制の改善後、組織は不要な認証を70%削減し、セキュリティと効率性の両方を回復しました。
扱う Active Directory IDセキュリティ制御サーフェスとして
攻撃者がActive Directoryの同じ脆弱性を繰り返し悪用するのは、Active Directoryが重要なインフラストラクチャであるにもかかわらず、レガシーシステムのように扱われることがあまりにも多いからです。正しい考え方を身につけるには、まず厳格なセキュリティ管理体制を確立することが重要です。すべてのID、すべての認証情報を把握し、あらゆる脆弱性を事前に修復することで、AI攻撃者が侵入できる範囲を縮小できます。
しかし、衛生管理だけでは、誰かが悪用する前にすべてを見つけて修正する時間があることを前提としており、AI攻撃はその時間枠をはるかに短くします。そのため、衛生管理プログラムを支える可視性は、 Silverfortのランタイム制御: MFA、ジャストインタイムアクセス、および仮想フェンシングが認証の瞬間にインラインで適用されます。 アクセスが許可されました。
わずか4分で、ADセキュリティの現状を確認できます。。 取る Active Directory セキュリティ準備状況評価 個々の準備状況スコアを算出し、同業他社と比較した上で、具体的な行動につながる推奨事項を提供します。
話し合って解決したいですか? 当社の専門家にご相談ください.
