

今日の脅威環境において、盗まれた認証情報はデータ侵害の最も一般的な原因の一つである。 最近の報告 あれを見つけた 情報漏洩の61%は認証情報の不正使用によるものです。攻撃者は、フィッシングや「プッシュボンビング」(MFAのプッシュ通知を高速で送信する)などの手口を使って、ユーザーを騙してアクセス権を漏洩させようとします。たった1つのパスワードが漏洩したり、誤ってログインを承認してしまったりするだけで、攻撃者は正規のユーザーになりすまして組織のネットワークに侵入できてしまう可能性があります。
私が大手企業のCISOを務めていた時、たった1つのパスワードがいかに甚大な被害をもたらすかを目の当たりにしました。その事件では、攻撃者が従業員の認証情報をフィッシングで入手し、数週間もの間、密かに機密システムにアクセスしていました。この侵害により、システムに大きなダウンタイムが発生し、コンプライアンス上の問題も深刻化しました。被害の拡大を食い止めた後、私は会社のITチームと協力してID管理を強化しました。具体的には、全ユーザーへの多要素認証(MFA)の導入、管理者アカウントポリシーの厳格化、そして継続的な監視システムの実装などを行いました。この経験を通して、強力な認証情報セキュリティ対策は、単なる机上の空論ではなく、二度と経験したくないような事態を防ぐための真の安全策であることを痛感しました。
認証情報の悪用を防ぐため、組織は「健全な習慣」を育むべきである。 アイデンティティセキュリティこのブログでは、認証情報の漏洩を防ぐための5つの重要なセキュリティ習慣の概要を説明し、それぞれの習慣をサポートする機能を評価する方法について解説します。
1. あらゆる場所で多要素認証を実装する
認証情報攻撃に対する最も効果的な防御策の1つは マルチファクタ認証 (MFA). パスワードを盗んだだけでは、2 要素 (認証アプリのプロンプトやトークンなど) が必要な場合、アカウントを侵害するには不十分な場合が多い。実際、 マイクロソフトは観察した それ 侵害されたアカウントの99.9%はMFAが有効になっていなかった。MFAの欠如は、多くの注目を集めた情報漏洩事件に共通する要因となっている。 侵害されたクレデンシャル 多要素認証の欠如と相まって、2024/25年に発生した複数の重大な情報漏洩事件に共通する要因となった。.
すべてのユーザー(特に管理者)に対して多要素認証(MFA)を有効にすることで、盗まれたパスワードや推測されたパスワードを利用する、ほとんどの悪質な攻撃を防ぐことができます。
これらの利点にもかかわらず、 多くのアカウントは依然としてMFA保護が不十分です。なぜでしょうか?多くの場合、MFAは煩雑すぎるとか「割に合わない」という誤解があります。一部のITチームはユーザーからの反発や経営陣の支援不足に直面し、MFAを全面的に導入するインセンティブがありません。また、組織によっては、特定のシステムやレガシーアプリケーションにMFAを適用しておらず、意図せずセキュリティの抜け穴が生じている場合もあります。実際には、基本的なMFAは万能ではありませんが、自動化された攻撃の大部分を阻止できるため、認証情報のセキュリティにとって不可欠な習慣となっています。
とはいえ、すべてのMFAが同じというわけではない。攻撃者はますます悪用している。 MFA疲労 ユーザーに繰り返しプッシュ通知を送ることで(いわゆるプッシュ爆撃)、 平均して1日あたり60~80件のモバイルプッシュ通知疲れたユーザーは、不正なログインプロンプトで誤って「承認」をタップしてしまう可能性があります。これを防ぐため、組織はフィッシング対策に優れた多要素認証(FIDO2セキュリティキーや番号照合プッシュプロンプトなど)を導入し、予期しないアクセス要求を決して承認しないようユーザーに教育する必要があります。
また、チームが環境内のすべてのリソースとプロトコルにMFA保護を拡張するのに役立つソリューションを見つけることも不可欠です。MFAをネイティブにサポートしていないシステムも含め、MFAを適用する必要があります。つまり、Webアプリケーションやクラウドアプリケーションだけでなく、従来MFAを利用できなかったオンプレミスのレガシーシステム(データベース、ファイルサーバー、コマンドラインツールなど)にもMFAを適用すべきです。 MFAを普及させ、回避を困難にすることでそうすることで、盗まれたパスワード1つが情報漏洩につながるリスクを劇的に低減できます。

2. ID管理においてゼロトラストのアプローチを採用する
本人確認において「ゼロトラスト」の考え方を導入することは、多要素認証(MFA)と密接に関連する健全な習慣である。 ゼロトラストモデルでは, ログインやユーザーセッションは暗黙的に信頼されません ユーザーが内部ネットワークに接続している場合や、既に認証済みの場合でも同様です。アクセスを許可する前に、すべてのアクセス試行はコンテキスト(ユーザーの役割、デバイスのセキュリティ、場所、時間など)に基づいて継続的に検証されます。これは、現代の企業では境界が曖昧になっているため、非常に重要です。 アイデンティティは今や新しい 攻撃対象 サイバーセキュリティにおいて、あらゆる場所からユーザーがログインし、攻撃者が通常のユーザー活動に紛れ込むことに長けているため、 「決して信じず、常に検証する」 各認証情報の使用。
この習慣を実践するということは、 条件付きアクセス ポリシーと継続的な監視 すべてのアカウントに適用されます。たとえば、ユーザーが通常とは異なる場所や管理されていないデバイスから突然ログインした場合、追加の認証や制限が作動する必要があります。このような状況認識型の制御により、多くの侵害を防ぐことができます。 ある調査で判明したこと 盗まれた数百の認証情報は、標的システムが 信頼できないネットワークからのログインをブロックする位置情報に基づくアクセス ポリシーがなかった.
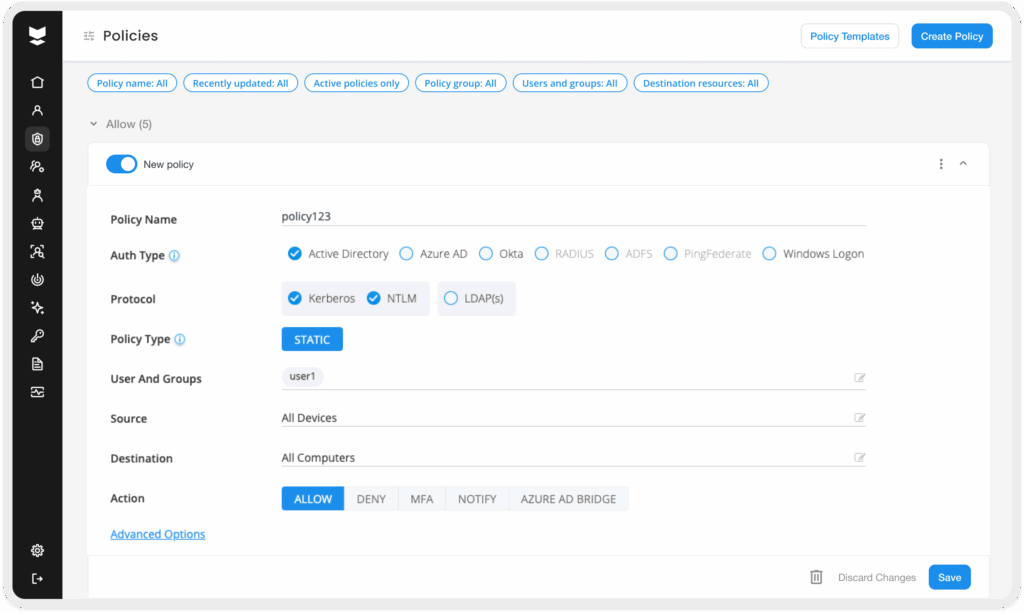
最新のIDセキュリティプラットフォーム すべての認証を継続的に監視し、リスクベースのポリシーを適用するログイン試行が通常の動作から逸脱している場合、または高リスク条件下で発生した場合は、ステップアップ認証を要求するのが適切なアプローチです。 認証 (多要素認証など)あるいは、アクセス試行自体をブロックすることも可能です。あらゆるアクセスを、不正アクセスと認められるまでは信頼できないものとして扱うことで、組織は有効な認証情報を入手した攻撃者を封じ込め、阻止することができます。
3. 特権アカウントおよび高リスクアカウントは特に注意深く保護する
すべてのユーザーアカウントは保護することが重要ですが、 特権アカウント (管理者、サービスアカウント、役員など)は、健全なセキュリティ習慣として優先的に注意を払うべきアカウントです。これらのアカウントは多くの場合、広範なアクセス権限を持ち、侵害された場合は深刻な被害をもたらす可能性があります。残念ながら、管理者やその他の強力なアカウントが十分に保護されていない事例を数多く目にします。最近の例では、政府機関が元管理者のアカウントを介して侵害されました。そのアカウントは高い権限を保持していました。 MFAが有効になっていなかった同様に、2024年のクラウド侵害(Snowflakeの顧客を標的とした)の影響により、一部のデモと サービスアカウント SSOやMFAによる保護が欠如していたため、攻撃者にとって格好の標的となっていた。教訓は明らかだ。 アクセス権限の高いアカウントは、複数の防御層で強力に保護されるべきである。.
習慣として、組織は 厳格な特権アクセスセキュリティ(PAS) 実践方法。これには、専用の管理者アカウント(日常的に使用するアカウントとは別)の使用が含まれます。 ユーザーアカウント)、特権ログインのたびに多要素認証を義務付け、これらのアカウントを使用できる場所と時間を制限し、その活動を継続的に監査する。
実際には、これは管理者レベルのアカウントが、通常はMFAを適用しないデータベースやリモートサーバーなどのシステムにアクセスする場合でも、常にMFAとポリシーチェックを受けるようにすることを意味します。また、適応型ポリシーを実装することもできます(たとえば、セキュリティ強化されたジャンプホストからのみドメイン管理者のログインを許可する、または特定の時間帯のみ許可するなど)。
人間以外の特権アカウント(多要素認証ができないサービスアカウントなど)については、「仮想フェンシング」という概念があります。これは、アカウントの使用を想定されるシステムや動作に限定するものです。このように特権アカウントや機密性の高いアカウントを厳重に保護することで、管理者認証情報を盗んだ攻撃者が環境内を自由に動き回れる可能性を大幅に低減できます。

4. 厳格な資格情報管理を維持する
資格情報の衛生とは、 アカウントとパスワードの定期的な管理 攻撃者がよく悪用する「容易に手に入る標的」を排除するため。 身が引き締まるような事例研究 2024年の調査では、この習慣がなぜそれほど重要なのかが明らかになった。調査員は、 攻撃者が使用したアカウントの79.7%は数年前に侵害されており、パスワードが変更されていなかった。実際、2020年に盗まれた数百もの認証情報が、更新や無効化されなかったため、2024年になってもまだ有効でした。放置された認証情報(古いパスワード、共有ログイン、休眠アカウントなど)は、時限爆弾のようなものです。厳格な衛生管理を実施するには、定期的に パスワードのローテーション既知の漏洩している認証情報を廃止または更新し、 不要になったアカウントを無効にする.
資格情報の衛生管理におけるもう1つの重要な側面は迅速性である。 元従業員の退職手続き. 古いユーザーアカウント 誰かが会社を去った後も残るものは、簡単に抜け道を開くことができる。 調査によると およそ 企業の半数が、退職した従業員のアカウントが退職後もアクティブなままになっていることを認めている。場合によっては数週間、あるいは数ヶ月もの間、アカウントが残ってしまうことがあります。そのため、多くの組織が、権限が削除されていない元従業員のアカウントが原因で情報漏洩の被害に遭っているのも当然と言えるでしょう。従業員が退職したら、すぐにアカウントを無効化またはアクセス権を削除することを習慣づけ、ディレクトリ内に「ゴーストアカウント」がないか定期的に監査するようにしましょう。
衛生状態を監査する強力な方法は、 すべてのアカウント(人間と非人間)とその使用状況を継続的に可視化する環境内のアカウント(サービスアカウントや未使用のログイン情報を含む)を自動的に検出し、長期間使用されていないアカウントを「古いユーザー」としてフラグ付けすることで、存在するIDの継続的なインベントリを確実に維持できます。セキュリティチームは、これらのアカウントを迅速に確認し、削除するか、またはそれらを使用したアクセス試行をブロックするポリシーを適用できます。
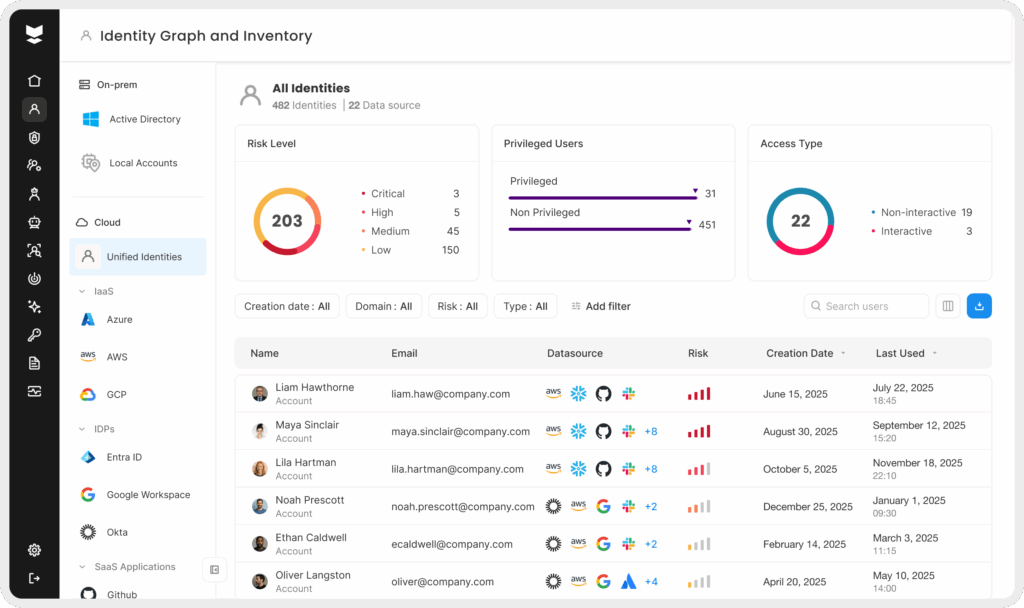
この種の アイデンティティインベントリ そして、クリーンアップは極めて重要です。なぜなら、攻撃者がネットワークに侵入する際に利用する最も容易な経路の一つを遮断するからです。つまり、認証情報を常に最新の状態に保ち、厳密に管理し、クリーンアップすることで、たとえ攻撃者がログイン情報の一部を入手したとしても、悪用できる範囲を大幅に制限できるのです。
5. 個人情報漏洩の脅威を継続的に監視し、対応する
MFAや適切な衛生管理といった予防措置を講じていても、組織は認証情報が漏洩する可能性があるという前提で運営すべきである。 できる こうした事態は依然として発生している。したがって、「健全な」セキュリティ体制には、IDに焦点を当てた堅牢な検出と対応が含まれる。
XDRのような従来のセキュリティツールでは、正当な認証情報を使用する攻撃者を検知するのが難しい場合があります。これらの行動は通常のユーザー行動に紛れ込み、見過ごされがちです。 認証ログとユーザーアクティビティを監視する 不審な動作の兆候がないか全てのシステムを監視し、インシデントを調査するのに十分な期間、ログを保持する必要があります。実際、適切な保持ポリシーを備えた集中ログコレクションを維持することは、認証情報攻撃を発見および分析するための基本的なセキュリティ対策と考えられています。数ヶ月(あるいは数年)も検出されなかった多くの侵害は、組織がログイン監査ログを集約し、異常を警告していれば、はるかに早く特定できたはずです。
この習慣を実践可能にするには、次のようなツールを活用しましょう。 IDイベントに関する統合された可視性とスマートな分析. Silverfort例えば、のプラットフォームは、すべての認証トラフィックをリアルタイムで監視する中央集中型の頭脳として機能します。機械学習と行動分析(UEBA)を使用して、ユーザーのアクセスパターンが通常から逸脱しているかどうかを検出します。これは、アカウントが侵害されている可能性を示唆します。従業員のアカウントが突然見慣れない場所でログインを試みたり、通常とは異なるリソースにアクセスしようとしたりした場合、 Silverfort は、そのアクティビティを検知または自動的にブロックし、攻撃者がそれ以上エスカレートするのを防ぎます。さらに、 Silverfortのコンソールはセキュリティチームにライブ情報を提供します 身元情報とアクティビティフィードそうすることで、不審なアカウント利用を迅速に発見し、調査することができる。

このような意識を高め、認証情報漏洩シナリオに対するインシデント対応計画を訓練することで、防御層の一つが機能しなくなった場合でも、脅威が本格的な侵害に発展する前に迅速に検知し、封じ込めることができるようになります。
5つの必須習慣を実行に移す
認証情報の漏洩は依然として最大のサイバー脅威ですが、以下の5つのセキュリティ習慣を取り入れることで、組織の防御力を大幅に強化できます。
MFAを普遍的に要求することで、すべてのアクセス試行を ゼロトラスト影響力の大きいアカウントをロックダウンし、IDストアをクリーンに保ち、継続的に監視することで、攻撃者が乗り越えなければならない複数の保護層を構築できます。
これらの習慣はどれも「一度身につければあとは放っておける」ものではなく、継続的な努力とそれを支える適切なツールが必要となる。
こうした状況において、統合された、ID優先のセキュリティプラットフォームは、状況を一変させる可能性を秘めている。
これらは、健全なセキュリティ対策を環境に組み込むのに役立つように特別に設計されています。 あらゆる場所で多要素認証と条件付きアクセスを強制し、特権アカウントとレガシーアカウントを保護し、利用されていないユーザーなどの盲点を明らかにし、脅威を継続的に監視する.
強固な習慣と本人確認を最優先とするセキュリティ機能を連携させることで、企業は認証情報に基づく侵害のリスクを劇的に軽減し、盗まれたパスワードが容易に攻撃の成功につながることを確実に防ぐことができます。
これらの健康的な習慣をサイバーセキュリティ戦略に組み込む方法について詳しく知りたい場合は、ガイドをダウンロードしてください。アイデンティティセキュリティのプレイブック
