
En réponse au mandat SSM-2026-0301 de la BCE
Le mandat de la BCE en matière de cyber-risques liés à l'IA vient de faire des attaques alimentées par l'IA une urgence au niveau du conseil d'administration. Voici votre plan d'action.
Ce que les institutions financières de la zone UE doivent mettre en œuvre d'ici le 31 octobre 2026, et les 7 axes opérationnels qui permettent de développer une véritable préparation aux attaques basées sur l'IA.
Nous avons discuté avec des RSSI et des DSI qui préparent déjà leurs plans de cyber-résilience en matière d'IA, des partenaires de cabinets de conseil du Big 4 qui conseillent des institutions réglementées, et nos propres équipes qui ont travaillé aux côtés d'organisations du Fortune 50 testant des attaques basées sur l'IA en production.
Ce document présente notre interprétation du mandat de surveillance de la Banque centrale européenne (BCE) – un guide pratique pour élaborer votre plan ou tester la robustesse de votre réponse. Il traduit les exigences de la BCE en 7 axes de travail opérationnels, avec des responsabilités clairement définies et des listes de contrôle concrètes à utiliser en interne ou à partager avec votre équipe conjointe de surveillance (ECS). Il distingue clairement les attentes de la BCE et nos recommandations. Préparation aux attaques grâce à l'IA pour les services financiers.
Partie 1
Ce dont la BCE a besoin
Le règlement lui-même, son calendrier et les points précis abordés dans la lettre sont présentés dans la première partie. Toutes les informations contenues dans cette première partie proviennent de la lettre publiée par la BCE (SSM-2026-0301) et de l'avertissement de l'ESRB.
Partie 2
Notre approche recommandée
Comment organiser, doter en personnel et exécuter le plan : parties prenantes (RACI), cellules de crise, axes opérationnels, et Silverfort Cartographie des capacités. Il s'agit de nos recommandations, et non d'exigences réglementaires.
Ce que nous avons appris des attaques d'IA de pointe sur le terrain
Les modèles d'IA de pointe ne cherchent pas à découvrir de nouvelles vulnérabilités ni à exploiter d'emblée les failles les plus sophistiquées de leur arsenal. Ils privilégient ce qui est le plus simple et le plus susceptible de réussir : l'infrastructure sur site et les systèmes existants.
Avant toute exploitation avancée, l'IA identifie et exploite les identités sous-protégées et les contrôles d'accès faibles pour se déplacer latéralement entre les systèmes et élever ses privilèges.
Cette constatation, documentée en détail dans Rapport de terrain sur le mythe et corroborées dans tous les environnements testés par nos équipes, ces informations devraient vous guider dans vos choix d'investissement d'ici au 31 octobre.
Découvrez nos analyses — et ce qui a réellement stoppé les attaques basées sur l'IA — dans le rapport de terrain Mythos
Partie 1 : Le mandat
Que s'est-il passé et que doivent savoir les dirigeants de la banque ?
Le 7 juillet 2026, la présidente du conseil de surveillance de la BCE, Claudia Buch, a adressé une lettre officielle aux directeurs généraux des quelque 110 institutions importantes qu'elle supervise dans le cadre du MSU (Mécanisme de surveillance unique). nécessitant une action globale contre les cybermenaces liées à l'IA plan fondé sur le Loi sur la résilience opérationnelle numérique (DORA)—à remettre à l’équipe de surveillance conjointe au plus tard le 31 octobre 2026.
La BCE a également reporté son questionnaire annuel sur les risques informatiques de septembre 2026 à février 2027.
Le même jour, le Comité européen du risque systémique (CERS) a soulevé la question. risque cyber systémique qualifié de « grave »qualifiant l’IA de pointe de « changement de paradigme ». Les autorités européennes de surveillance (ABE, EIOPA, ESMA) et la cybersécurité des Five Eyes Les agences ont publié des déclarations parallèles et un appel à l'action pour faire face à l'évolution des menaces basées sur l'IA.
Qui doit se conformer au mandat émis par la BCE
Directement
Les quelque 110 institutions importantes supervisées par la BCE, y compris les entités de la zone euro appartenant à des groupes bancaires mondiaux.
Indirectement
Les autorités nationales de tous les autres pays de l'UE devraient faire de même.
Le calendrier qui compte
L'ESRB relève le risque cyber systémique à « grave »
Lettre de la BCE ; avertissement formel du CERS ; déclaration de l’ESA
Délai
Plan d'action dû à votre JST
Engagement de JST ; analyse horizontale de la BCE
Questionnaire différé sur les risques informatiques dû
Pourquoi la BCE a-t-elle publié maintenant son mandat relatif aux risques cybernétiques liés à l'IA ?
Trois événements ont convergé.
01
Mythos a franchi le seuil de l'offensive autonome.
Le 7 avril 2026, Anthropic a annoncé Projet Glasswing et Aperçu du mythe de ClaudeIl a découvert et exploité de manière autonome des vulnérabilités zero-day sur tous les principaux systèmes d'exploitation et navigateurs, produisant 181 exploits fonctionnels là où le modèle précédent en produisait 2. L'Institut britannique de sécurité de l'IA (AISI) l'a confirmé Il s'agit du premier modèle à avoir réussi une simulation de prise de contrôle de réseau en 32 étapes (3/10 tentatives, 20 heures pour un humain). Une capacité comparable en mode ouvert est estimée entre 6 et 24 mois.
02
Les APT utilisent déjà des LLM dans des opérations réelles.
Le groupe russe APT28 a déployé le logiciel malveillant LAMEHUG (CERT-UA) qui interroge un LLM en temps réel pour décider de sa prochaine action. Le GTIG de Google Les quatre États-nations ont confirmé la confirmation. Les acteurs de la menace ont déjà mis en œuvre des LLM en 2025.
03
La BCE part du principe que les défenses périmétriques seront franchies.
La lettre exige explicitement les principes de confiance zéro, la vérification continue, la segmentation et des contrôles d'accès robustes. moindre privilège, authentification multi-facteuret une journalisation complète. Cela nomme comptes de service, Apiset les dispositifs sont soumis à une vérification continue. L'objectif est la prévention, et non une détection plus rapide.
L'IA a bouleversé les hypothèses sous-jacentes à la cybersécurité
Pendant des années, la sécurité des entreprises s'est appuyée sur un modèle bien connu : un attaquant s'introduit dans le système, des outils génèrent des alertes, le SOC enquête et la réponse aux incidents permet de contenir la brèche. Ce modèle supposait que les équipes de défense disposaient de temps.
L'IA change la donne. Au lieu de nécessiter des jours de travail manuel, elle peut découvrir de manière autonome les vecteurs d'attaque, s'adapter en cas de blocage, enchaîner les identités légitimes et élever ses privilèges à la vitesse de la machine. La question n'est plus de savoir si les équipes de sécurité peuvent détecter les attaques assez rapidement, mais si elles peuvent stopper les attaquants avant qu'ils ne passent à l'acte.
L'identité est devenue le plan de contrôle critique
L'une des plus grandes idées fausses concernant les attaques basées sur l'IA est qu'elles reposent sur des failles de sécurité révolutionnaires. En réalité, elles s'appuient sur des identités légitimes. Comme détaillé dans Rapport de terrain sur le mythe, l'IA a abusé à plusieurs reprises :
- relations de confiance AD
- Les comptes de service
- Identités privilégiées
- Protocoles hérités
- Autorisations mal configurées
Une fois à l'intérieur, il s'est déplacé latéralement en utilisant des identifiants légitimes jusqu'à atteindre des systèmes de plus grande valeur.
Cela modifie la façon dont les banques doivent envisager la résilience. Les correctifs et la détection restent essentiels, mais ils n'empêchent pas un attaquant d'abuser d'identités fiables une fois l'authentification réussie. L'identité est devenue le point de contrôle des attaques basées sur l'IA.
Cela est d'autant plus important dans les environnements bancaires hybrides qui dépendent encore de Active Directory et les systèmes héritésDans ces environnements, la rapidité des attaques basées sur l'IA devient un multiplicateur du risque existant.
Conséquence pratique : si les attaques basées sur l’IA ciblent l’identité, c’est au niveau de l’identité que le contrôle doit être exercé.
un exemple
Découvrez comment une entreprise du Fortune 50 a mis fin à Mythos.
Qu'est-ce qui l'a réellement arrêté ?
Pourquoi la sécurité des identités intégrée et en temps réel est importante
Nous avons établi deux faits : Les attaques basées sur l'IA se déplacent à travers les identités. et Les attaques à la vitesse de la machine ne laissent pratiquement aucun temps de détection ni de réaction.Alors, qu'est-ce qui peut réellement les arrêter ?
Le problème est que la plupart des contrôles de sécurité d'identité n'ont jamais été conçus pour cette réalité. Ils fonctionnent avant ou après l'authentification, et non pendant, au moment où la décision d'accès est prise.
L'IGA examine les accès de manière périodique au lieu d'évaluer les risques en temps réel. La PAM ne protège qu'une fraction des identités privilégiées, créant ainsi d'importantes failles dans les environnements modernes. La détection et la réponse ne s'activent qu'après une authentification réussie, bien trop tard face à des attaquants utilisant l'IA qui peuvent enchaîner les identités, se déplacer latéralement et élever leurs privilèges en quelques minutes.
Aucun n'a été conçu pour des attaques à la vitesse de la machine dans des environnements hybrides. Pris individuellement et collectivement, ils laissent une faille critique que les attaquants utilisant l'IA exploitent pour se déplacer latéralement et élever leurs privilèges à la vitesse de la machine.
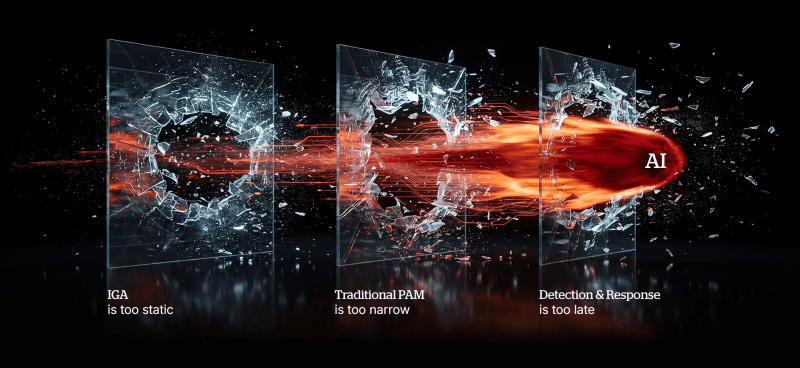
Qu'est-ce qui l'a réellement arrêté ?
Les seuls contrôles ayant prouvé leur efficacité pour stopper ces attaques étaient ceux appliqués en temps réel, au moment de l'authentification. Les contrôles d'identité en temps réel ont interrompu les chaînes d'attaques avant que les attaquants ne puissent se déplacer latéralement ou élever leurs privilèges.
« Ce qui subsiste après que Mythos ait compressé l'intégralité de la chaîne d'attaque en quelques minutes, c'est le contrôle en temps réel. Évaluer l'identité, comprendre le contexte, évaluer les risques et appliquer la décision d'accès instantanément, avant même la fin de l'authentification. Un compte de service authentifié sur deux serveurs depuis trois ans demande soudainement l'accès à un contrôleur de domaine à 3 heures du matin : refus en quelques millisecondes. C'est cela, la sécurité d'identité en temps réel. »
Roy Akerman
Vice-président de la stratégie de sécurité des identités chez Silverfort
Découvrez Mythos et l'effondrement des chronologies des attaques d'identité : pourquoi l'exécution est la seule solution
Ce que la BCE demande aux banques de faire
Les attentes de la BCE sont fondées sur la loi relative à la résilience opérationnelle numérique (DORA) (Règlement (UE) 2022 / 2554) et de mettre en œuvre ses orientations de supervision. Elles sont réparties en 6 domaines d'intervention pratiques, fondés sur les risques et divisés en actions immédiates et à plus long terme.
Le tableau ci-dessous résume ces attentes. Dans ce tableau, chaque recommandation est identifiée soit par la mention (BCE), indiquant une attente reflétée dans la communication de la BCE, soit par la mention (Recommandé), indiquant une bonne pratique complémentaire qui renforce la résilience face aux cybermenaces alimentées par l'IA.
BCE
Attentes de la BCE
Silverfort
Meilleures pratiques recommandées
Court terme (zones 1 à 4) : mesures concrètes d'ici le 31 octobre
Zone 1
Surface d'attaque
Prioriser la protection des surfaces potentiellement vulnérables aux attaques.
Zone 2
Gestion des correctifs
Accélérez la gestion des vulnérabilités et des correctifs à grande échelle.
Zone 3
Surveillance et détection
Améliorer les capacités de surveillance, de détection et de défense basées sur l'IA.
Zone 4
Gouvernance et chaîne d'approvisionnement
Renforcer la gouvernance, le financement, la formation et la sensibilisation, ainsi que la sécurité de la chaîne d'approvisionnement.
À long terme (Domaines 5-6) : Feuille de route crédible avec des étapes clés
Zone 5
Défense en profondeur et confiance zéro
Renforcer la défense en profondeur et l'hygiène cybernétique ; moderniser l'infrastructure.
Zone 6
Résilience opérationnelle
Améliorer la réponse et le rétablissement, la gestion des crises et le partage d'informations.
exigences transversales
Partie 2 : Notre approche de mise en œuvre recommandée
L'opportunité offerte par le mandat de la BCE en matière de cybersécurité lié à l'IA
Vous trouverez ci-dessous nos recommandations sur la manière d'organiser et de mettre en œuvre le plan exigé par la BCE. La cartographie des parties prenantes, les schémas opérationnels et les cellules de crise ne constituent pas des exigences réglementaires. Il s'agit de notre interprétation des pratiques efficaces, éclairée par l'expérience des organisations internationales que nous avons accompagnées dans leur préparation.
La conformité n'est pas synonyme de sécurité, mais cette obligation vous apporte trois choses généralement difficiles à obtenir :
Un dossier de financement
La BCE demande explicitement aux conseils d'administration d'évaluer si les budgets alloués aux TIC sont suffisants.
Couverture pour la refonte de l'organisation
Placez la gestion des identités et des accès (IAM) sous la responsabilité du RSSI et connectez le SOC à la gestion des identités.
Responsabilité du conseil d'administration
La responsabilité incombe « principalement » à l’organe de direction. Agissez avant octobre.
Cartographie des zones de la BCE sur 7 voies de travail
La BCE a 6 domaines d'intervention. Nous recommandons de les gérer comme 7 axes opérationnels, en distinguant la sécurité des identités du domaine 5 en un flux de travail distinct, car elle dispose de sa propre équipe, de ses propres outils et d'un budget dédié.
| Zone BCE | Votre piste de travail | Recommandation |
|---|---|---|
| Zone 1 : Surfaces d'attaque | Piste 1 : Visibilité des actifs | Conserver tel quel — direct 1:1 |
| Zone 2 : Gestion des correctifs | Piste 2 : Patch à l'échelle | Conserver tel quel — direct 1:1 |
| Zone 3 : Surveillance et détection | Piste 3 : Surveillance et détection | Conserver tel quel — direct 1:1 |
| Domaine 4 : Gouvernance et chaîne d'approvisionnement | Piste 4 : Gouvernance et chaîne d’approvisionnement | Conserver tel quel — direct 1:1 |
| Zone 5 : Défense en profondeur | Piste 5 : Identité, accès et confiance zéro | Split : les contrôles d'identité ont leur propre piste |
| Zone 5 (suite) | Piste 6 : Modernisation des systèmes existants et infrastructure | Split : l'infrastructure reste ici |
| Domaine 6 : Résilience opérationnelle | Piste 7 : Résilience opérationnelle | Conserver tel quel — direct 1:1 |
Lors de votre soumission au JST, veuillez faire correspondre votre travail au niveau de la piste à la structure à 6 domaines de la BCE. En interne, l'identité est gérée comme une piste distincte.
Modèle RACI : Qui possède quoi ?
Le modèle RACI représente la répartition des responsabilités des parties prenantes dans une matrice définissant qui fait quoi : Responsable, Autorité, Consulté et Informé. Les équipes d'identité apparaissent comme Responsables (R) sur quatre niveaux, et pas seulement sur le niveau 5. Si votre service d'identité ne dispose que d'un seul personnel, ce modèle RACI met en évidence l'écart.
| Piste | Responsable | Responsable | rôle de l'équipe Identité |
|---|---|---|---|
| 1. Visibilité des actifs | CIO | Responsable des infrastructures | Consulté : chemins de confiance d'identité |
| 2. Patch à l'échelle | CIO | Responsable des infrastructures | Informé |
| 3. Surveillance et détection | CISO | Responsable SOC + Responsable IAM | Responsable : détection basée sur les identifiants, analyse des comportements de référence |
| 4. Gouvernance et financement | Comité des risques du conseil d'administration | DSI + RSSI + Responsable IAM | Responsable : certification d'accès, indicateurs de risque liés à l'identité |
| 5. Identité et confiance zéro | CISO | Responsable de l'IAM | Responsable : pleine propriété de la piste |
| 6. Patrimoine et infrastructure | CIO | Responsable de l'infrastructure + Responsable de la gestion des identités et des accès | Responsabilité : principe du moindre privilège, authentification multifacteur, contrôles compensatoires |
| 7. Résilience opérationnelle | CIO | Responsable de la gestion de la continuité des activités (GCA) | Consulté : confinement de l'identité |
Salles de guerre pour les attaques alimentées par l'IA
Bien que la BCE ne l'exige pas explicitement, nous recommandons la mise en place d'une cellule de crise structurée afin d'accélérer l'exécution, de lever les obstacles et d'assurer une visibilité au niveau du conseil d'administration avant l'échéance du 31 octobre.
Tactique
Hebdomadaire
Ingénieurs IAM, SOC, correctifs et infrastructure.
SortieSuivi en direct sur 7 pistes, blocages renforcés en 48 heures.
Efficacité
Toutes les deux semaines
RSSI, Responsable IAM, Responsable SOC, Responsable Infrastructure, Risques fournisseurs, GRC.
SortieÉtat d'avancement du programme, demandes de budget, sections du projet de plan.
Conseil d'administration
Mensuel
PDG, DSI, RSSI, Comité des risques du conseil d'administration.
SortieMise à jour des indicateurs, décisions relatives à la tolérance au risque, validation.
Mesures à prendre en matière de sécurité de l'identité dans tous les domaines du mandat de cybersécurité de l'IA de la BCE
La sécurité des identités ne se limite pas à un seul domaine. Les exigences de la BCE en matière d'identité s'appliquent à l'ensemble de ces domaines. Vous trouverez ci-dessous une vue d'ensemble pour votre équipe IAM.
01
Surface d'attaque
Éléments d'action
Découvrez toutes les identités humaines et machines, y compris les comptes de service et les protocoles d'authentification hérités. Carte Active Directory Les relations de confiance font partie de la surface d'attaque.
Comment Silverfort aide
Silverfort Il découvre et recense en permanence chaque identité et ses relations, offrant ainsi une visibilité et un contexte complets. Il identifie et priorise automatiquement les identités à risque, notamment les administrateurs fantômes, les comptes de service inactifs et les autres identités privilégiées non gérées.
02
Gestion des correctifs
Éléments d'action
Pour les systèmes présentant des vulnérabilités non corrigées, appliquez des contrôles d'identité plus stricts sur les chemins d'authentification menant à ces systèmes.
Comment Silverfort aide
Silverfort Elle impose une authentification multifacteur adaptative ou bloque l'accès à des systèmes spécifiques à la demande, ce qui permet à vos équipes de maintenance de gagner un temps précieux pour la correction des problèmes. L'authentification multifacteur peut également être étendue à Active Directory, les applications héritées et les systèmes développés en interne qui ne peuvent pas prendre en charge nativement l'authentification moderne.
03
Le Monitoring
Éléments d'action
- Renforcer la surveillance des événements d'authentification.
- Déployer une analyse de référence comportementale pour l'activité d'identité.
- Injectez les signaux d'anomalie d'identité dans le SOC.
Comment Silverfort aide
04
Gouvernance
Éléments d'action
- Intégrez les indicateurs de risque d'identité dans le cadre d'appétit pour le risque de l'organisation.
- Évaluer si les effectifs et les capacités en matière de gestion des identités et des accès (IAM) sont suffisants pour le périmètre élargi.
Comment Silverfort aide
05
Défense en profondeur
Éléments d'action
- Mettre en œuvre la vérification continue, le principe du moindre privilège, l'authentification multifacteur (y compris pour les systèmes existants) et la segmentation basée sur l'identité.
- Étendez la protection des accès privilégiés au-delà de la couverture traditionnelle des coffres-forts PAM.
Comment Silverfort aide
Silverfort La protection d'accès en temps réel (RAP) évalue chaque authentification en temps réel et applique des mesures de sécurité en fonction du flux d'authentification : elle autorise, bloque ou renforce l'authentification avant d'accorder l'accès. Elle protège les environnements hybrides sans nécessiter de modifications d'applications, d'infrastructures ou de projets de refactorisation complexes.
Voici les contrôles qui ont systématiquement stoppé Mythos :
- MFA adaptatif et en flux continu — Étend l'AMF à Active Directory, les applications héritées, le protocole RDP, les partages de fichiers, les outils en ligne de commande et autres systèmes qui ne peuvent pas prendre en charge nativement l'authentification moderne.
- Accès juste-à-temps (JIT) et politiques dynamiques — Protéger les accès à haut risque et privilégiés en appliquant des politiques d'accès juste-à-temps et basées sur les risques, en éliminant les privilèges permanents sans ajouter de frictions inutiles pour les utilisateurs.
- Escrime virtuelle — Empêche les abus des comptes de service en limitant les lieux et les modalités d'authentification de ces comptes, sans rotation des identifiants ni perturbation des processus métier critiques.
- Segmentation d'identité — Empêche les déplacements latéraux en limitant les lieux d'authentification des identités compromises et les ressources auxquelles elles peuvent accéder.
06
et la résilience
Éléments d'action
- Intégrez la protection de l'identité dans les plans de gestion des crises cybernétiques.
- S'assurer que les identités compromises peuvent être isolées pendant les incidents actifs.
Comment Silverfort aide
Silverfort permet l'application en urgence de politiques de refus ou de renforcement de l'authentification sur les identités compromises en quelques secondes, limitant ainsi l'impact pendant que le SOC enquête et corrige l'incident.
Comment Silverfort correspond aux exigences de la BCE.
Nos équipes ont stoppé Mythos en production. Les contrôles d'identité intégrés ont bloqué les attaques au niveau de l'authentification. Voici un résumé ; vous trouverez plus d'informations à ce sujet dans [lien/référence manquante]. Rapport de terrain du Mythe.
| Zone BCE | Menace de l'IA frontalière | Silverfort aptitude |
|---|---|---|
| Zone 1 : Surface d'attaque | L'IA découvre rapidement les identités non gérées, les relations de confiance, les comptes de service et les anciens chemins d'authentification pour construire des chaînes d'attaque. | Visibilité et contexte complets : Détecte en permanence chaque identité, cartographie les relations et priorise les identités à risque telles que les administrateurs fantômes et les comptes de service inactifs. |
| Zone 2 : Gestion des correctifs | L'IA exploite les vulnérabilités connues avant même que les organisations puissent les corriger. | Contrôles d'accès adaptatifs : imposer une authentification multifacteur renforcée ou bloquer l'accès aux systèmes vulnérables, réduisant ainsi l'exposition pendant la phase de correction. |
| Zone 3 : Surveillance | Les attaques basées sur les identifiants exploitent simultanément des dizaines de voies d'authentification, submergeant ainsi les systèmes de surveillance traditionnels. | Détection et réponse aux menaces d'identité (ITDR) : analyse comportementale de référence, détection en temps réel des anomalies d'identité et signaux de risque d'identité intégrés aux plateformes SIEM/SOAR. |
| Domaine 4 : Gouvernance | L'IA accroît la surface d'attaque en matière d'identité plus rapidement que les organisations ne peuvent l'inventorier, l'évaluer et la gérer, privant ainsi les conseils d'administration d'une visibilité précise sur les risques liés à l'identité. | Gestion de la posture de sécurité des identités : mesure en continu les risques liés à l’identité, offrant une visibilité sur les comptes privilégiés, les comptes de service orphelins, les lacunes de contrôle et les expositions à haut risque, avec des recommandations de correction priorisées. |
| Domaine 5 : Défense en profondeur et confiance zéro | L'IA enchaîne les identités légitimes, les comptes de service et les relations de confiance à la vitesse de la machine. | Protection d'accès en temps réel (RAP) : évalue chaque authentification et applique des contrôles de sécurité en fonction du flux d'authentification, en autorisant, bloquant ou renforçant l'authentification avant d'accorder l'accès : authentification multifacteur adaptative, accès juste-à-temps (JIT), politiques basées sur les risques, périmètre virtuel des comptes de service, segmentation des identités. |
| Domaine 6 : Résilience | Les attaques basées sur l'IA effectuent des déplacements latéraux et une élévation de privilèges avant même que les équipes de réponse puissent réagir. | Confinement des incidents en temps réel : isolez instantanément les identités compromises, appliquez les politiques d’accès d’urgence et confinez les vecteurs d’attaque en quelques secondes. |
L'étape suivante
Découvrez comment stopper les attaques alimentées par l'IA
Obtenez le guide complet de préparation pour les équipes d'identité et de sécurité.
FAQ
Quelles sont les exigences de la BCE envers les banques européennes concernant les cybermenaces liées à l'IA ?
Pourquoi la BCE s'inquiète-t-elle des attaques menées à l'aide de l'IA ?
Les modèles d'IA de pointe émergents peuvent découvrir des vulnérabilités et générer des exploits fonctionnels à une vitesse sans précédent. Cependant, ils ne reposent pas nécessairement sur des techniques inédites : ils identifient et combinent les faiblesses et les risques existants, exploitent les identités légitimes, les erreurs de configuration, les permissions excessives et les relations de confiance pour se déplacer latéralement dans l'environnement et élever leurs privilèges jusqu'à atteindre leur objectif. À mesure que l'IA réduit le délai entre l'accès initial et l'impact sur l'activité, la fenêtre de détection et de réponse devient trop étroite, rendant les défenses réactives traditionnelles de plus en plus inefficaces.
Apprenez-en davantage sur l'état de préparation des technologies de pointe en IA.
Pourquoi est-ce une question qui relève du conseil d'administration des institutions financières ?
Quelle place occupe la sécurité de l'identité dans un plan d'action cybernétique axé sur l'IA ?
L'identité est le point de contrôle des attaques basées sur l'IA. Plutôt que de s'appuyer sur de nouvelles failles de sécurité, les attaquants IA combinent identités légitimes, privilèges excessifs et relations de confiance pour se déplacer latéralement à la vitesse de la machine. Des contrôles d'identité en temps réel, appliqués avant l'authentification, peuvent empêcher l'utilisation abusive d'identifiants avant même que l'accès ne soit accordé, bloquant ainsi la propagation des attaques et réduisant leur impact sur l'activité. Pour en savoir plus, consultez le rapport de terrain sur le mythe.