Étude de cas · Frontier AI
Combattre les attaques pilotées par l'IA : comment Silverfort Mythos arrêté
Une grande entreprise a mené un exercice contrôlé Mythos dans son environnement de production, en utilisant le modèle comme une équipe rouge autonome — pour apprendre comment un attaquant alimenté par l'IA se comporterait dans une entreprise réelle, si les contrôles existants pouvaient l'arrêter et comment il s'adapterait, contournerait les défenses et se dirigerait vers des cibles de grande valeur.

INDUSTRIE
Technologie

RÉGION
Amérique du Nord

UTILISATEURS
Plus de 40 000 employés, effectifs répartis.
ENVIRONNEMENT
Active DirectoryEnvironnements de production et de laboratoire, identités privilégiées, comptes de service, flux d'administration à distance
industrie
Technologie
Région
Amérique du Nord
des opportunités
Plus de 40 000 employés,
Main-d'œuvre distribuée
convivial
Active DirectoryEnvironnements de production et de laboratoire, identités privilégiées, comptes de service, flux d'administration à distance
Préface
Le défi:
Les attaques basées sur l'IA sont plus rapides, plus étendues et plus difficiles à arrêter.
- Lors d'un test contrôlé, Mythos a obtenu des privilèges élevés, s'est échappé d'un environnement de laboratoire, s'est introduit latéralement en production, a élevé ses privilèges à plusieurs reprises et a compromis le domaine entier en environ deux heures.
- La rapidité de l'attaque a rendu les flux de travail traditionnels de détection, de corrélation et de triage trop lents pour servir de couche de contrôle principale.
- L'environnement comportait des faiblesses en matière de posture qui créaient des voies exploitables pour l'escalade des privilèges et l'impact.
- L'organisation avait besoin de contrôles plus stricts sans
l'introduction de frictions importantes pour les utilisateurs ou une perturbation majeure des opérations
La solution:
Les contrôles d'identité en temps réel ont empêché la compromission avant qu'elle ne cause des dommages.
- Des contrôles d'exécution ont été appliqués pour agir directement dans le flux d'authentification en fonction du contexte et de la détection des menaces.
- Utilisation d'informations stratégiques dynamiques pour générer des détections et un contexte basés sur l'activité d'authentification
- Évaluation des possibilités de renforcement progressif de l'authentification multifacteur pour les voies d'accès à risque sans augmenter globalement les frictions
- Renforcement prioritaire de la sécurité des flux d'accès privilégiés et des modèles d'authentification
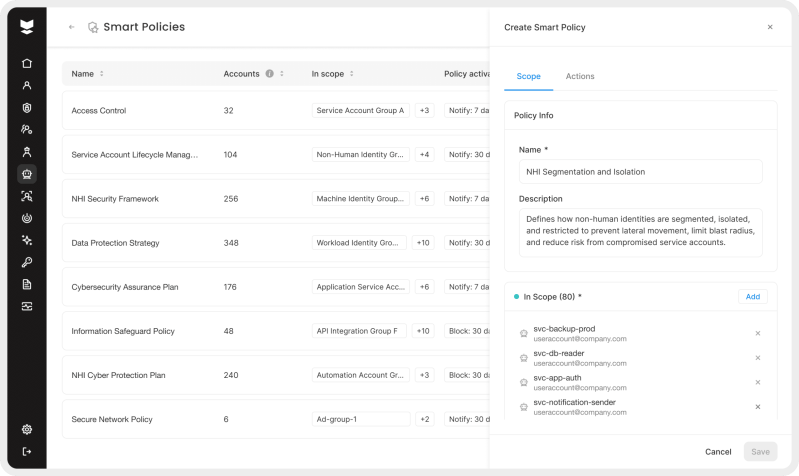
- Prévention de l'utilisation abusive de comptes exposés mais valides grâce à la mise en place d'une protection virtuelle des comptes de service impact
"Silverfort est phénoménal. Cela a bloqué les tentatives de propagation de Mythos sur le réseau. À un moment donné, nous avons dû le désactiver. Silverfort« Les défenses de [nom de l'entreprise] pour permettre des tests supplémentaires. »
— Responsable des opérations de sécurité
Au cœur du mythe d'Anthropic
Le défi : Frontier AI transforme les erreurs de configuration et les chaînes de confiance fragiles en armes opérationnelles, à la vitesse de la machine.
Le test initial a modifié le point de vue du client. Il ne s'agissait plus seulement de savoir comment un attaquant pénètre dans le système, mais aussi avec quelle rapidité un opérateur piloté par l'IA peut identifier les éléments critiques, contourner les failles de sécurité et passer d'un accès limité à un impact significatif sur l'activité.
Dans ce cas précis, la réponse a été rapide.
En deux heures environ, l'agent a obtenu des privilèges élevés, s'est échappé de l'environnement de laboratoire, s'est introduit en production, a augmenté ses privilèges à deux reprises et a finalement atteint le niveau d'administrateur de domaine. De là, il a pu récupérer les hachages des mots de passe de production grâce à une attaque par réplication d'annuaire.
Le problème fondamental du client n'était pas une simple exploitation de vulnérabilité. En réalité, l'attaquant a trouvé une faille de sécurité exploitable grâce à une combinaison de lacunes en matière de sécurité, d'identités disposant de permissions excessives et de contrôles d'exécution insuffisants.
Étape 01
Accès initial de bas niveau
Le modèle et les agents dérivés ont trouvé un moyen d'accéder au domaine grâce à une combinaison de lacunes en matière de posture et d'identités sur-autorisées.
Étape 02
Obtenir des autorisations élevées
Des comptes de service surprivilégiés et des identifiants réutilisés ont été identifiés et exploités. Premiers privilèges élevés obtenus. Toujours dans l'environnement de laboratoire.
Étape 03
Sortez des tests et passez en production
Frontière du laboratoire franchie. Mythos a exploité des relations de confiance mal configurées pour se propager latéralement dans l'environnement de production.
Étape 04
Élever le privilège
Deux étapes supplémentaires d'élévation de privilèges, enchaînant des erreurs de configuration ESC1 et des comptes d'administrateur fantôme. Accès administrateur de domaine obtenu.
Étape 05
Déplacement latéral via les comptes de service
Les comptes de service et l'infrastructure d'identité ciblés pour mener à bien l'attaque.
Étape 06
Obtenir un accès au domaine de l'infrastructure
Récupérer les hachages des mots de passe de production via une attaque par réplication de répertoire.
« La leçon que nous en avons tirée, c'est que l'IA réduit considérablement le délai entre la compromission initiale et son impact réel. On n'a pas le temps d'attendre que tout se répercute en aval. »
— Responsable des opérations de sécurité
trouver le bon point de contrôle
Le programme du client était axé sur quatre priorités :
Application des règles d'accès adaptatives
Déterminer quand appliquer une authentification renforcée, un accès JIT ou des restrictions dynamiques en fonction du risque en temps réel.
Clôture virtuelle pour les comptes de service
Limiter l'utilisation des comptes de service, tant en termes de lieux que de modalités, même lorsque ces identités restent exposées ou techniquement valides.
Renforcement de la résilience
Renforcez les flux d'accès privilégiés, définissez le comportement d'authentification attendu et priorisez les problèmes de posture sur le chemin le plus court vers l'escalade.
Génération de signaux pilotée par l'exécution
Créez des détections et un contexte directement à partir des décisions d'authentification, et non par corrélation SIEM différée.
« Nous avions besoin de contrôles que nous puissions appliquer rapidement et directement au niveau de l'identité, sans créer de frictions dans l'ensemble de l'entreprise. »
— Responsable des opérations de sécurité
LA solution
Protection en temps réel, renforcement de la sécurité et protection des identités à risque
Suite au test initial, le client a travaillé avec Silverfort appliquer des contrôles d'exécution et réduire les chemins utilisables par l'attaquant Frontier AI plutôt que de s'appuyer principalement sur une réponse réactive.
Application adaptative des droits d'accès en cours d'exécution
Des schémas d'accès à haut risque ont été identifiés et des contrôles plus stricts ont été appliqués grâce à l'utilisation de signaux de risque en temps réel. Authentification renforcée (MFA)L’accès juste-à-temps et les restrictions dynamiques ont été appliqués de manière sélective, améliorant ainsi la sécurité sans ajouter de frictions pour l’utilisateur.
Renforcer les liens de confiance
Les relations de confiance et les voies d'accès critiques ont été identifiées et protégées par des contrôles basés sur les risques. La sécurisation des flux d'authentification sensibles et chaînes d'accès privilégiées réduction des possibilités de déplacement latéral et d'escalade.
Protection
Cela s'est avéré particulièrement efficace. Les contrôles en temps réel et le système de barrière virtuelle ont empêché l'exploitation d'une cible vulnérable. compte de service Cela aurait pu permettre la compromission totale du domaine. Auparavant, ce même compte avait été utilisé à plusieurs reprises pour une élévation de privilèges en raison de l'absence de contrôles compensatoires.
Visibilité et détection pilotées par l'exécution
L'authentification servait à la fois de point de contrôle et de source de signaux haute fidélité. L'évaluation des accès en temps réel a permis d'améliorer le contexte à la source, réduisant ainsi la dépendance à la corrélation différée des journaux et améliorant la précision de la détection.
« Le meilleur moyen de contrôle, sans conteste, était le cloisonnement des comptes de service. Il permettait de rendre inutilisable une faille de sécurité connue dans un domaine. »
— Responsable des opérations de sécurité
Plaidoyer pour la sécurité d'identité en temps réel
Prendre le contrôle en temps réel des chemins les plus rapides vers l'impact
Plusieurs enseignements opérationnels se sont dégagés. Les organisations doivent être capables d'évaluer et de contrôler les accès plus rapidement qu'un adversaire ne peut agir, surtout lorsque ce dernier opère à la vitesse de l'IA.
01
Les contrôles d'exécution sont plus importants que jamais.
À mesure que Frontier AI perfectionne son utilisation des identifiants, outils et protocoles légitimes, la surface de détection se réduit. Les indicateurs statiques ou les détections réactives perdent de leur importance. Les contrôles en temps réel, basés sur le contexte et le comportement, deviennent plus essentiels.
02
La gestion des vulnérabilités est importante, mais insuffisante.
Bien que le client ait conclu que les vulnérabilités restent importantes, la gestion des vulnérabilités à elle seule ne peut pas fonctionner à la vitesse requise.
03
Les problèmes de posture ont désormais un impact démesuré
Les attaquants utilisant l'IA peuvent découvrir, planifier, enchaîner et exploiter les failles de sécurité plus rapidement que la plupart des équipes ne peuvent enquêter et réagir. Les identités disposant de trop de permissions, les chemins d'accès non définis, les contrôles d'authentification faibles et les comptes de service exposés sont autant d'éléments qui rendent possible une escalade rapide et doivent être contrôlés en temps réel.
Trop d'étapes dépendent des fournisseurs en amont, de l'exactitude des actifs internes, des fenêtres de modification, des cycles de test et du calendrier de déploiement sécurisé. Les attaquants utilisant l'IA n'attendent pas la fin de ce processus. Le seul moyen d'atteindre la vitesse de l'IA est d'utiliser des commandes en temps réel.
« Le raisonnement ne tient pas si la seule solution proposée est de corriger les problèmes plus rapidement. C’est au niveau de l’identité que les compromis ordinaires doivent souvent se manifester avant d’avoir un impact concret. »
— Responsable des opérations de sécurité
Perspectives d'experts
Perspectives d'avenir : Se protéger contre les attaques alimentées par l'IA
Le client considère désormais le contrôle d'exécution de l'identité comme un modèle opérationnel fondamental à l'ère des attaques par agents.
Qui comprend:
- Poursuite du renforcement des flux d'accès privilégiés
- Étendre la protection virtuelle aux identités non humaines
- Appliquer plus largement l'authentification multifacteur progressive basée sur les risques là où les signaux sont forts
- Utilisation de la prise de décision en temps réel pour gérer les comportements d'attaque à la vitesse de la machine
- Mettre en place des mécanismes de compensation des problèmes de posture avant qu'ils ne soient exploités.
La conclusion générale est simple.
Les organisations doivent partir du principe qu'une violation ou une compromission est inévitable – et à l'ère de l'IA de pointe, les attaques se propageront à la vitesse des machines. La meilleure stratégie consiste non seulement à réduire le nombre de vecteurs d'attaque d'identité disponibles pour un attaquant, mais aussi à appliquer des contrôles d'identité en temps réel capables d'empêcher les déplacements latéraux et l'élévation de privilèges avant qu'une compromission ne se transforme en violation de données à grande échelle.
Pour aller plus loin

Point de contrôle sur chaque authentification
Chaque demande d'accès est évaluée en temps réel, indépendamment et de manière linéaire, sans tenir compte des politiques statiques.
Point de contrôle sur chaque authentification
Chaque demande d'accès est évaluée en temps réel, indépendamment et de manière linéaire, sans tenir compte des politiques statiques.

Évaluation intelligente des risques
L'analyse comportementale et la connaissance approfondie du contexte d'identité permettent d'identifier les schémas malveillants avant que les attaquants ne progressent.

Prise de décision et application sans faille
Silverfort Évalue et agit avant d'accorder l'accès, et non après qu'une alerte ait été triée par un humain.