Vous recherchez des alternatives à PAM ? Sécurisez l’accès privilégié à grande échelle, sans coffre-fort.
La plupart des projets PAM s'enlisent avant même d'aboutir, car les approches basées sur un coffre-fort numérique nécessitent l'enregistrement de chaque identité avant que la protection ne puisse commencer. Silverfort protège l'accès privilégié dès l'authentification, ce qui vous permet de réduire les risques dès le premier jour, et non à la fin d'un déploiement pluriannuel.
- Détectez et protégez automatiquement chaque identité privilégiée à grande échelle.
- Renforcer la sécurité au moment de l'accès
- Déploiement rapide avec un minimum de frais opérationnels
Pourquoi utiliser Silverfort en complément ou en remplacement du PAM traditionnel
Si vous rencontrez des difficultés avec des déploiements lents et complexes
Avec SilverfortVous pouvez ainsi identifier et protéger les accès privilégiés dans votre environnement en quelques jours seulement, sans résistance ni friction interne. La protection n'est pas liée à l'inscription au coffre-fort numérique.
Si des lacunes de couverture compromettent votre posture de risque
Réduisez immédiatement les risques en renforçant le contrôle d'authentification grâce à Identity Security en temps réel. Évaluez chaque requête en temps réel et appliquez des contrôles intégrés pour limiter l'impact des identifiants compromis.
Si vous n'avez déployé qu'une partie de vos licences PAM
Silverfort Vous pouvez étendre la protection à tout ce qui se trouve en dehors du coffre-fort pendant que vous optimisez votre investissement existant, de sorte que les licences inutilisées ne signifient pas des identités non protégées.
Comment Silverfort se compare aux solutions PAM basées sur un coffre-fort
Un aperçu côte à côte de la manière dont Silverfort se compare aux solutions PAM basées sur un coffre-fort numérique telles que CyberArk, Delinea et BeyondTrust.
| Capability | Silverfort | PAM traditionnel (CyberArk, Delinea, BeyondTrust) | Pourquoi ça compte |
|---|---|---|---|
| Couverture d'accès privilégié complète | Oui | Inscription au coffre-fort requise par compte | La plupart des environnements contiennent des milliers d'identités non sécurisées, y compris les NHI. |
| Application de l'authentification en temps réel | Oui | Contrôles principalement appliqués via les flux de travail de coffre-fort et de session | Application des règles au niveau de l'authentification pour les protocoles que les coffres-forts ne peuvent pas voir (Kerberos, NTLM, LDAP, SSH hérité). |
| Réduction de risque | Oui | Partiel | L'accès privilégié est la voie d'attaque la plus ciblée — une couverture partielle laisse les identités les plus sensibles exposées. |
| Intégration rapide et automatisée | Oui | Cela prend souvent des mois, voire des années, selon l'environnement. | Chaque mois passé à l'intégration est un mois où les identités restent sans protection — plus vite on met en place une protection, plus la fenêtre d'opportunité pour les attaquants se réduit. |
| Protection de l'assurance maladie nationale et des comptes de service | Oui | Nécessite une identification, une intégration et une rotation manuelles | Les comptes de service figurent parmi les types d'identités les plus difficiles et les plus risqués à sécuriser à grande échelle. |
| Intégration transparente : | Oui | Architectures souvent complexes, basées sur des agents | Les modifications d'infrastructure augmentent les difficultés de déploiement et le risque de rupture des systèmes de production. |
| Retour sur investissement rapide | Oui | Déploiements généralement pluriannuels ; forte dépendance aux services professionnels | Les déploiements PAM traditionnels peuvent engloutir des millions en licences et services professionnels avant même qu'une identité privilégiée ne soit réellement protégée. |
| Couverture des applications héritées | Oui | Partiel | Les technologies opérationnelles, les applications héritées et les systèmes développés en interne sont rarement placés dans un coffre-fort traditionnel. |
| Privilèges de statut zéro intégrés | Oui | L'accès JIT est disponible en option ou à portée limitée. | Les privilèges permanents restent la principale voie d'attaque ; la validation JIT doit être universelle et non sélective. |
| Capability | Silverfort | PAM traditionnel (CyberArk, Delinea, BeyondTrust) |
|---|---|---|
| Couverture d'accès privilégié complète | Inscription au coffre-fort requise par compte | |
| Application de l'authentification en temps réel | Contrôles principalement appliqués via les flux de travail de coffre-fort et de session | |
| Réduction de risque | Partiel | |
| Intégration rapide et automatisée | Cela prend souvent des mois, voire des années, selon l'environnement. | |
| Protection de l'assurance maladie nationale et des comptes de service | Nécessite une identification, une intégration et une rotation manuelles | |
| Intégration transparente : | Architectures souvent complexes, basées sur des agents | |
| Retour sur investissement rapide | Déploiements généralement pluriannuels ; forte dépendance aux services professionnels | |
| Couverture des applications héritées | Partiel | |
| Privilèges de statut zéro intégrés | L'accès JIT est disponible en option ou à portée limitée. |
Silverfort Gestion des accès privilégiés sans coffre-fort (PAM)
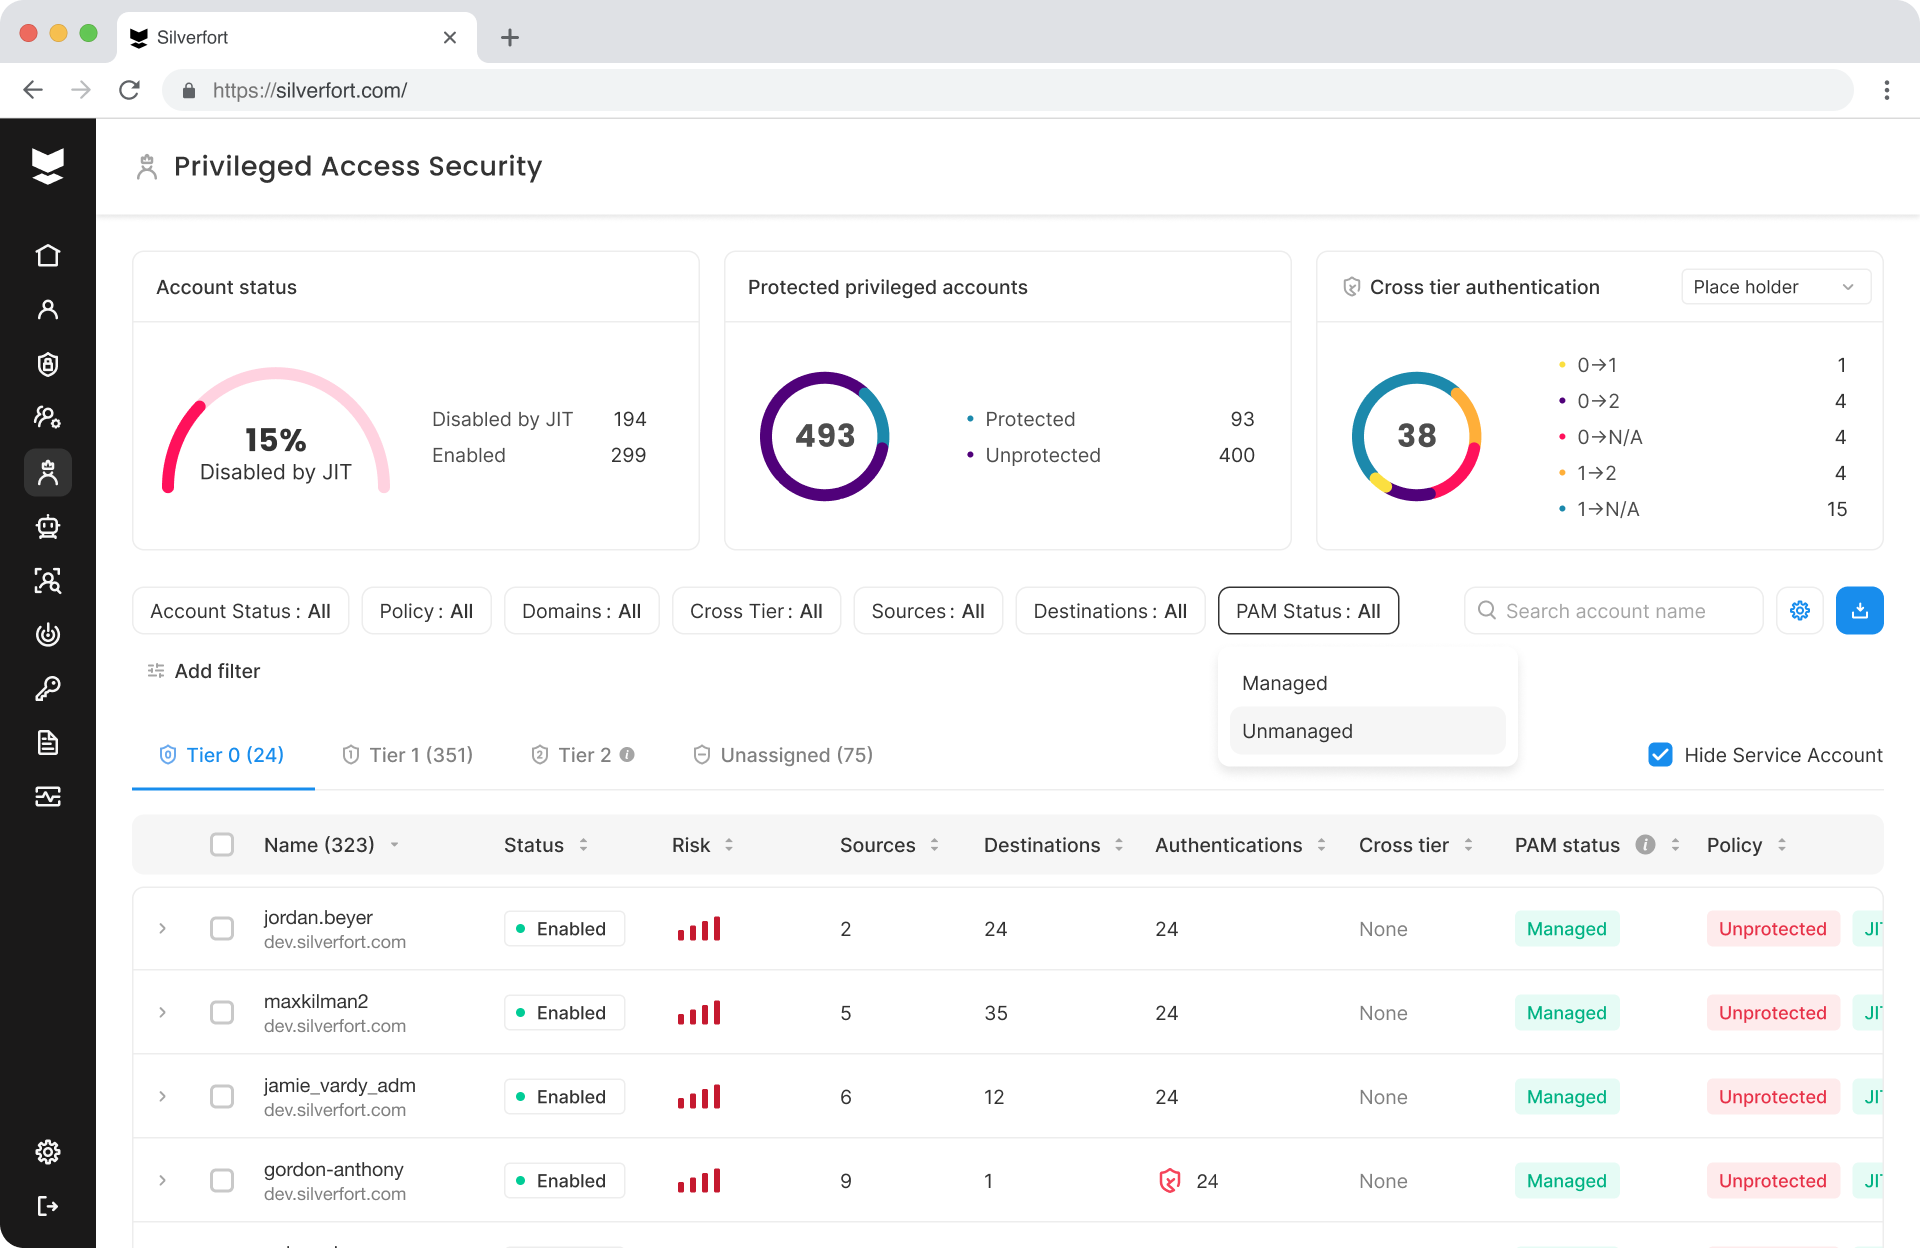
Le PAM traditionnel sécurise principalement les identifiants privilégiés à l'intérieur du coffre-fort. Silverfort étend la protection à la couche d'authentification elle-même, de sorte que même si les identifiants sont compromis, les attaquants ne peuvent pas se déplacer. Avec l'authentification multifacteur (MFA), l'accès juste-à-temps, la segmentation par niveau et le blocage d'accès, Silverfort offre une protection évolutive et une réduction des risques mesurable pour tous les types d'identité.
L'authentification multifacteur pour chaque outil d'administration.
Mettez fin à l'utilisation abusive des identifiants à la source. Silverfort Applique l'authentification multifacteur (MFA) à travers PowerShell, PsExec, WMI, RDP, SSH et les applications internes que les solutions PAM traditionnelles ne peuvent pas atteindre.
Protection du compte de service sans interruption.
Appliquez le blocage virtuel pour restreindre l'accès et la manière dont les comptes de service s'authentifient — pas de rotation des mots de passe, pas de réécriture des applications. Pour les organisations où la rotation n'est pas opérationnellement viable, cela étend une protection significative aux comptes qui étaient auparavant non contrôlés.
Accès juste à temps, sans projet.
Supprimez les privilèges permanents dans votre environnement en quelques jours, et non en quelques trimestres. Silverfort Il impose un accès JIT au niveau de l'authentification, de sorte que l'accès n'est accordé qu'en cas de besoin et désactivé lorsqu'il ne l'est pas.

"Silverfort « Cela nous a permis de réduire les risques liés aux privilèges en quelques jours, sans déployer d'infrastructure PAM complexe. »
L'entreprise Silverfort se compare aux solutions PAM traditionnelles.
Réservez une démonstration avec notre équipe ou effectuez une visite guidée du produit pour voir Vaultless PAM en action.
FAQ
Is Silverfort un remplacement pour notre solution PAM actuelle ?
S'il n'y a pas de coffre-fort, comment fait-on ? Silverfort contrôler l'accès privilégié ?
Comment se fait- SilverfortLe PAM sans coffre-fort est-il différent de la rotation des mots de passe ?
Le Silverfort couvrent-ils les administrateurs humains, les comptes de service et les identités non humaines (INH) ?
Le Silverfort Découvrir les identités privilégiées en fonction de l'utilisation réelle ?
Le Silverfort Prend-il en charge l'accès Juste-à-temps (JIT) et les privilèges zéro permanent (ZSP) ?
Absolument. Silverfort permet l'accès JIT pour les utilisateurs privilégiés, rendant le Zero Standing Privilege (ZSP) pratique et facilement applicable dans votre environnement.