

Les comptes de service figurent parmi les identités les plus privilégiées et les moins gérées au sein de l'entreprise. Ils permettent aux applications, aux scripts et aux systèmes de s'authentifier sans intervention humaine, mais font souvent l'objet d'une supervision limitée une fois opérationnels.
La propriété des comptes devient floue, les identifiants restent inchangés pendant de longues périodes et les équipes manquent de visibilité sur la manière dont les comptes sont réellement utilisés.
Cette combinaison de privilèges et de contrôle limité crée à la fois un problème de sécurité et un problème de gouvernance des identités. Les équipes de sécurité doivent empêcher que les comptes compromis ne soient utilisés à des fins de sécurité. mouvements latérauxLes équipes en charge de la gestion des identités doivent définir la responsabilité, la finalité et les accès appropriés. Aucune ne peut résoudre le problème à elle seule.
Sécurisation des comptes de service La mise en œuvre à grande échelle requiert cinq disciplines : découverte, priorisation, appropriation, application et automatisation.
Cet article explique à quoi ressemble une pratique efficace à chaque étape et comment Silverfort's Plateforme de sécurité d'identité le met en service.
Découvrir : Sachez ce que vous possédez avant d'essayer de le protéger.
Le point de départ est savoir quels comptes de service existentCombien y en a-t-il et quels systèmes en dépendent ? La plupart des organisations ne peuvent répondre à cette question avec certitude.
Les comptes de service sont utilisés par divers projets, répartis sur plusieurs domaines, et survivent souvent au projet ou à la personne qui les a créés. Les conventions de nommage des anciens comptes de service (svc-, admin-) permettent d'en identifier certains ; les autres ressemblent à des comptes d'utilisateurs ordinaires, sauf si on les recherche.
Un inventaire fiable associe les signaux de configuration à une compréhension du comportement de chaque compte. Cela implique d'évaluer les attributs Active Directory, tels que les mots de passe à durée de vie illimitée et l'appartenance organisationnelle, ainsi que les schémas d'authentification répétitifs et automatisés qui distinguent les comptes de service des utilisateurs humains : les sources d'authentification, les destinations et les protocoles utilisés.

Silverfort automatise ce processus dès que vos contrôleurs de domaine se connectent, en ajoutant la détection directe des comptes de service gérés (MSA) et de tout contexte organisationnel existant (unités organisationnelles, groupes de sécurité) comme signaux supplémentaires.
À partir de là, les comptes de service se répartissent généralement en quelques catégories comportementales :
- Comptes machine à machine : authentification au nom d'une application
- Comptes hybrides : une identité humaine effectuant un travail similaire à celui d'une machine, comme une tâche planifiée s'exécutant sous l'identifiant personnel d'une personne.
- Scanners : authentification à partir d'un petit nombre de sources vers de nombreuses destinations ou vice versa
- Comptes inactifs : aucune activité observée du tout

Deux points méritent d'être soulignés individuellement.
Connexion interactiveLe fait qu'une personne se connecte directement à un compte destiné uniquement à un usage machine constitue un signal de risque distinct de la catégorie hybride ci-dessus et nécessite une solution différente : empêcher la connexion humaine, et non migrer l'intégralité du compte.
Comptes inactifs Ces processus sont plus complexes qu'il n'y paraît. Certains comptes, apparemment inactifs lors d'une simple vérification d'ouverture de session, continuent de fonctionner via la délégation Kerberos, s'authentifiant pour le compte d'une autre identité sans jamais générer d'événement d'ouverture de session direct. C'est pourquoi le statut « dormant » doit être déterminé par l'activité d'authentification réelle, et non par une simple supposition basée sur une seule source de journalisation.
Silverfort's analyse comportementale C’est ce qui rend cette distinction possible automatiquement, sans nécessiter de corrélation manuelle des journaux.
La visibilité joue également un double rôle en matière de gouvernance : une fois que vous savez à quoi sert un compte et où il est utilisé, vous pouvez commencer à répondre aux questions… Un auditeur ou un organisme de réglementation finira par poser la question.—son utilité, et la question de savoir si elle devrait encore exister — bien avant que la mise en application n'entre en jeu.
Prioriser : Identifier en premier les comptes qui nécessitent une attention particulière.
Un inventaire complet peut facilement concerner des milliers de comptes de service. La bonne méthode de priorisation prend en compte à la fois ce qu'un compte peut atteindre et comment il se comporte réellementLes comptes méritent généralement une attention rapide lorsqu'ils :
- Connectez-vous aux applications critiques, à l'infrastructure ou aux données sensibles.
- Porter des charges importantes ou très importantes autorisations privilégiées
- Présenter un profil à haut risque en fonction de leur utilisation
- Présenter des signes de recours à la force brute ou d'activités suspectes
- Sont utilisés de manière interactive
- Se comporter de manière incohérente avec leur objectif attendu
- Aucun propriétaire clairement identifié
Effectuer cette opération manuellement implique de recouper manuellement les exportations d'autorisations, les inventaires d'applications et les données de journalisation. Silverfort Le système évalue automatiquement chaque compte découvert en fonction de ces facteurs et met en évidence les signaux spécifiques associés à chaque score, de sorte que le travail de tri est en grande partie effectué avant même qu'une équipe d'identité ou de sécurité ne consulte la liste.
Établir la propriété et la responsabilité
La découverte et l'évaluation des risques permettent de comprendre le fonctionnement d'un compte. La responsabilité, quant à elle, indique qui contacter en cas de besoin : revue des accès, incident ou décision de fermeture du compte. C'est sans doute le point de convergence le plus direct des responsabilités en matière d'identité et de sécurité : les équipes d'identité sont généralement responsables du cycle de vie du compte (ce compte et ses accès sont-ils toujours pertinents ?), tandis que les équipes de sécurité s'appuient sur les mêmes données pour mener leurs investigations. Dans tous les cas, il s'agit d'une exigence de gouvernance fondamentale, et l'une des plus difficiles à maintenir à grande échelle : les responsables peuvent changer de rôle, quitter l'organisation ou n'avoir jamais été officiellement désignés.
Maintenir ce schéma manuellement implique de retrouver la dernière personne ayant accédé au compte et d'espérer que la réponse soit toujours valable.

Silverfort Maintient les données à jour automatiquement — en synchronisant les informations du propriétaire à partir d'un élément sélectionné Active Directory attribut (prenant en charge jusqu'à cinq propriétaires par compte, sous forme de groupes AD, d'adresses e-mail ou d'identifiants personnalisés) ou via le Intégration de la CMDB ServiceNowCe système signale tout compte sans propriétaire ou dont le propriétaire a quitté l'organisation. Il est également possible d'attribuer ou de corriger manuellement les propriétaires lorsqu'aucun système existant ne contient déjà cette association.
Protection : Limitez chaque compte à ce qu'il fait réellement
Une fois que vous savez quels comptes sont les plus importants, l'étape suivante consiste à limiter chacun d'eux à ce dont ils ont réellement besoin, et non à ce à quoi ils ont techniquement droit. La plupart des comptes de service offrent un accès beaucoup plus étendu. Il est important de noter que, dans les faits, un compte peut disposer d'autorisations sur des dizaines de systèmes alors qu'il ne communique en réalité qu'avec un seul. Le contrôle approprié consiste en une politique limitée aux sources, destinations et protocoles réels et observés d'un compte.
Déployer cette fonctionnalité en toute sécurité implique de commencer en mode surveillance uniquement : observer une période de comportement stable et immuable, et seulement passer à une application active de la loi une fois que cette tendance se confirme. La durée considérée comme « stable » est une appréciation subjective, suffisamment longue pour observer le cycle d'activité complet du compte, y compris les opérations mensuelles ou trimestrielles.
Chaque type de compte requiert une version différente de ceci :
- Communication machine à machine : Commencez par une politique de notification uniquement, laissez-la fonctionner jusqu'à ce que le modèle soit confirmé stable, puis passez au refus.
- hybride: Identifiez la personne à l'origine de ce comportement et déplacez la tâche automatisée vers un compte de service dédié plutôt que vers son compte personnel.
- Scanners : limiter le côté de la connexion (sources ou destinations) qui est le plus petit et le plus prévisible.
- Dormant: Bloquez purement et simplement l'authentification, surveillez pendant un certain temps pour confirmer qu'aucun problème n'est survenu, puis désactivez ou supprimez le compte.
Silverfort applique ces contrôles par le biais de Escrime virtuelleIl s'agit de créer et d'appliquer une politique d'exécution basée sur les sources, destinations et protocoles observés du compte. La stabilité comportementale est mesurée par le nombre de jours consécutifs où ces valeurs restent inchangées, avec une valeur de référence par défaut configurable de 90 jours. Vous pouvez également consulter une politique en temps réel en fonction de l'activité récente et approuver directement les nouveaux accès légitimes observés, au lieu d'annuler la politique et de recommencer. Gérer un compte à la fois devient rapidement inefficace dès lors que vous en gérez plusieurs ; c'est là que l'automatisation prend tout son sens.

Automatisation : Assurer la stabilité à grande échelle
Aucune des méthodes décrites ci-dessus n'est viable manuellement, compte par compte, lorsqu'une organisation gère des centaines, voire des milliers de comptes de service, de nouveaux comptes apparaissant continuellement au fur et à mesure du déploiement de nouvelles applications et intégrations par les équipes. À ce stade, le cycle de vie « découverte et protection » doit être automatisé.
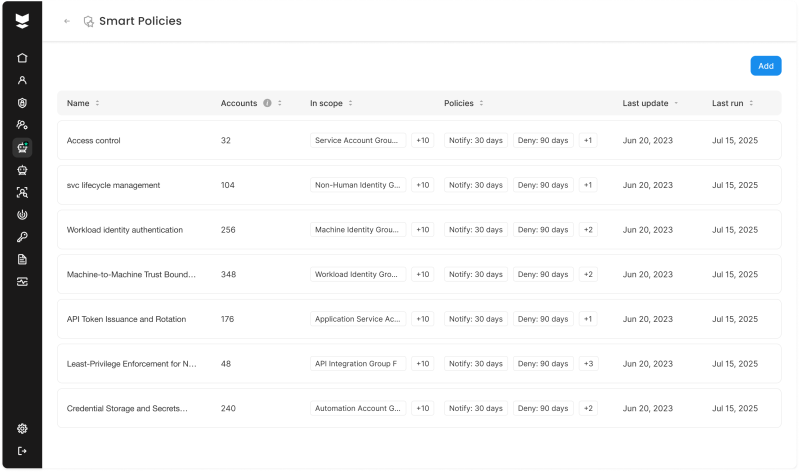
Silverfort automatise cela par Politique intelligenteDéfinissez un périmètre (comptes spécifiques, groupes de sécurité ou unités d'organisation) ainsi que le nombre de jours de comportement stable déclenchant une notification et le nombre de jours déclenchant un refus. La progression de la notification au refus décrite ci-dessus s'exécute automatiquement, y compris pour les comptes de service qui n'existent pas encore. Les groupes et les unités d'organisation restent inclus dans le périmètre ; ainsi, les nouveaux comptes sont détectés, leur comportement de référence est établi et ils sont protégés sans configuration manuelle.
Pour les organisations qui suivent déjà les comptes de service et leurs dépendances ailleurs, Silverfort's Intégration de la CMDB ServiceNow maintient ce système et SilverfortL'inventaire est synchronisé de manière bidirectionnelle, y compris l'application à laquelle chaque compte de service appartient. Pour tout ce qui est en dehors de ServiceNow, Silverfort's API des comptes de service vous permet de lire et de mettre à jour par programmation les données et les politiques des comptes de service, afin que la même automatisation puisse s'intégrer à n'importe quel outil CMDB, de gestion des tickets ou de gouvernance déjà utilisé par une organisation.
De la visibilité à l'application de la loi
À comptes de service sécurisés En effet, les organisations doivent :
- Découvrir et classer les comptes en fonction du comportement d'authentification
- Prioriser les risques en fonction des privilèges, des activités et du contexte métier
- Appliquer un modèle d'authentification approuvé pour chaque compte
- Automatisez la protection en fonction de l'évolution des comptes et des environnements.
Cette approche réduit les accès excessifs, supprime les comptes inutilisés et empêche l'utilisation de comptes de service compromis pour des déplacements latéraux.
Les comptes de service demeureront essentiels au fonctionnement de l'entreprise. L'objectif de sécurité est de garantir que chaque compte soit visible, attribué à un titulaire et limité à l'activité d'authentification prévue.
Silverfort permet aux organisations de passer d'inventaires incomplets et de constats de posture à protection applicable lors de l'exécution—sans rotation des identifiants, agents, procurations ni modifications d'application.
Démo en visio pour voir comment Silverfort met cette approche en pratique ou faire une visite autoguidée.
