

RC4 est un algorithme de chiffrement traditionnel sur lequel Kerberos s'appuie depuis des décennies pour sécuriser le trafic d'authentification. Active Directory Environnements (AD). Cela est sur le point de changer, que votre environnement soit prêt ou non.
Dans le cadre du renforcement de la sécurité lié à CVE-2026-20833Microsoft abandonne progressivement le chiffrement RC4 pour l'authentification Kerberos. La mise à jour Windows d'avril 2026 marque la première étape où le Centre de distribution de clés Kerberos (KDC) cesse d'accepter RC4 comme solution de repli implicite. Les environnements qui n'ont pas identifié leurs dépendances RC4 vont les découvrir à leurs dépens : par des échecs d'authentification en production.
La communauté de la sécurité a depuis longtemps établi la faiblesse du chiffrement RC4. La difficulté réside dans la détection de sa présence persistante au sein de votre environnement. Ce chiffrement est obsolète, constitue une surface d'attaque bien documentée et n'est maintenu que pour assurer la compatibilité avec les systèmes existants. RC4 a persisté dans les environnements Active Directory bien plus longtemps que prévu.
Dans cet article, nous verrons pourquoi les dépendances RC4 sont si difficiles à détecter, quels sont les risques si elles passent inaperçues et comment y remédier. Silverfort donne aux équipes de sécurité la visibilité nécessaire pour les identifier et les corriger avant que les forces de l'ordre ne le fassent à leur place.
Pourquoi RC4 dans Kerberos constitue une faille de sécurité critique
Pour comprendre pourquoi la dépréciation de RC4 est importante, il est utile de Récapitulons brièvement le fonctionnement de l'authentification Kerberos. Quand un Lorsqu'un compte utilisateur ou de service s'authentifie dans un environnement AD, le KDC Kerberos émet un ticket.essentiellement un Passe d'accès cryptographiquement protégée qui accorde l'accès à une ressource spécifique.l'algorithme de chiffrement utilisé pour protéger ce billet détermine à quel point il est difficile pour un attaquant de fissure le
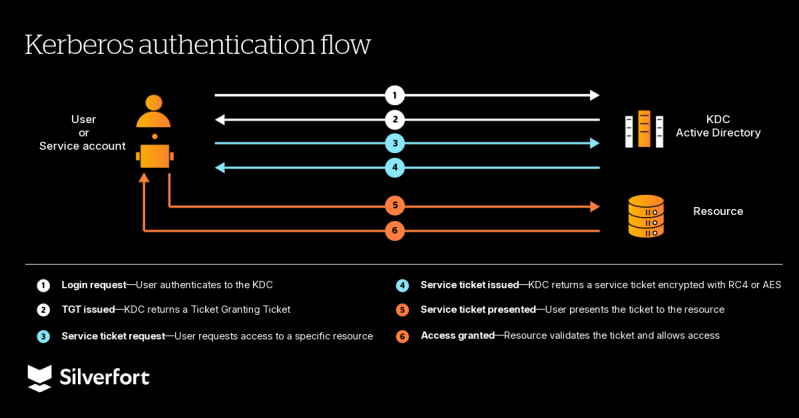
C’est là que RC4 crée une véritable vulnérabilité. Lorsque les tickets Kerberos sont chiffrés avec RC4, ils deviennent vulnérables à une attaque connue sous le nom de KerberastingDans ce type d'attaque, un attaquant disposant d'un compte de domaine valide peut demander un ticket d'assistance pour une ressource légitime, s'en emparer et la mettre hors ligne pour la déchiffrer par force brute, sans privilèges élevés ni alerte. Plus le chiffrement est faible, plus le déchiffrement est rapide.
Avec RC4, ce processus est nettement plus rapide qu'avec le chiffrement AES (Advanced Encryption Standard), notamment pour les comptes de service dont les mots de passe sont anciens ou faibles. Il en résulte un chemin direct pour compromettre entièrement un compte de service à partir d'un simple compte de domaine, et à partir de là… mouvements latéraux dans l'ensemble de l'environnement.
Modernisez votre sécurité Active Directory
Apprenez comment prévenir les mouvements latéraux et les abus liés à l'escalade des privilèges dans Active Directory (UN D).
Pourquoi les dépendances RC4 sont-elles difficiles à trouver ?
Si le risque lié à RC4 est bien connu, pourquoi tant d'environnements en dépendent-ils encore ? La réponse n'est pas la négligence, mais le manque de visibilité. L'exposition à RC4 est souvent invisible. Elle peut se propager discrètement en arrière-plan, souvent dans des zones non surveillées depuis des années.
La raison principale tient à un seul attribut d'AD : Types de chiffrement pris en charge par msDS. Lorsque cet attribut n'est pas explicitement défini pour un compte, le KDC ne dispose d'aucune instruction quant au chiffrement à utiliser. Historiquement, cela signifiait que RC4, AES-128 et AES-256 étaient tous autorisés. La plupart des environnements comportent des milliers de comptes pour lesquels cet attribut est simplement non défini, et chacun d'eux représente une cible potentielle pour les attaques Kerberoasting et les compromissions.
Deux types de comptes sont particulièrement à risque : les comptes de service et les comptes machine.
Comptes de service dans Active DirectoryLe plus grand angle mort de RC4
Les comptes de service Ce sont des comptes utilisateurs créés pour exécuter des applications, des services ou des processus automatisés. Contrairement aux comptes utilisateurs classiques, leurs mots de passe sont gérés manuellement et, dans de nombreux environnements, ils n'ont pas été réinitialisés depuis des années.
Si le mot de passe d'un compte de service a été défini pour la dernière fois avant Windows Server 2008 (version ayant introduit la prise en charge du chiffrement AES dans Active Directory), aucune clé AES n'a jamais été générée pour ce compte. La simple mise à niveau du domaine ne résout pas le problème. Seule une réinitialisation du mot de passe déclenche la génération d'une clé AES au lieu de RC4. Mais avant cela, il est nécessaire d'identifier les comptes concernés, une information souvent inaccessible dans la plupart des environnements.
Comptes de machines dans Active DirectoryUne autre forme de dépendance
Comptes de machines sont automatiquement créés par Active Directory Pour chaque terminal qui rejoint le domaine. Contrairement aux comptes de service, leurs mots de passe sont automatiquement renouvelés ; les identifiants obsolètes ne posent donc aucun problème.
Le problème vient du système d'exploitation lui-même. Les appareils exécutant des versions de Windows antérieures à Server 2008 ne prennent pas en charge le chiffrement AES. Pour ces comptes, RC4 n'est pas seulement une option par défaut : c'est une exigence impérative jusqu'à la mise à niveau du système.
Il en résulte que l'exposition à RC4 n'est généralement pas concentrée en un seul endroit, mais répartie entre les comptes de service et de machine, chacun présentant une dépendance due à une raison différente et nécessitant une méthode de remédiation spécifique.
Calendrier de dépréciation de RC4 : Que se passe-t-il à chaque étape et pourquoi est-ce important maintenant ?
Microsoft a structuré la mise hors service de RC4 comme un déploiement progressif, ce qui donne aux organisations un peu de temps pour se préparer, mais ce temps est compté.
Le 2026 janvier Cette mise à jour a introduit la phase d'audit. Le chiffrement RC4 restait autorisé, mais de nouveaux mécanismes de journalisation ont été ajoutés afin d'offrir aux organisations une visibilité sur son utilisation.
Le 2026 d'avril La mise à jour marque le début de l'application du chiffrement. Le centre de distribution de clés (KDC) fonctionne désormais par défaut en mode AES uniquement pour les comptes où Types de chiffrement pris en charge par msDS est indéfini. RC4 n'est plus une option de repli, et tout compte de service ou machine qui en dépend encore commencera à rencontrer des échecs d'authentification. Une solution temporaire existe : Phase de désactivation par défaut RC4 Une clé de registre permet aux administrateurs de rétablir manuellement le comportement antérieur du contrôleur de domaine pendant la résolution du problème. Cependant, il s'agit d'une solution temporaire.
En juillet 2026L'option de restauration sera entièrement supprimée. Le chiffrement RC4 ne fonctionnera que s'il est explicitement configuré sur chaque compte, mais Microsoft déconseille cette approche non sécurisée. Sans une procédure de correction complète, toute dépendance RC4 restante entraînera des échecs d'authentification irréversibles.
Le risque ne se limite pas aux échecs d'authentification. Les comptes de service L'impossibilité de s'authentifier entraîne l'arrêt des applications et des processus automatisés, un problème opérationnel pouvant conduire à… perturbation à l'échelle de l'entreprise. Et toute dépendance RC4 qui reste explicitement configurée après juillet devient un point faible permanent dans votre authentification Kerberos.
Comment détecter l'exposition au RC4 dans votre environnement avec Silverfort
Silverfort permet d'identifier les dépendances RC4 dans votre environnement grâce à deux approches complémentaires : une évaluation proactive de la posture et une surveillance de l'authentification en temps réel, sans aucune configuration ni script supplémentaire.
L'enquête suit un flux naturel en deux étapes : commencer par les indicateurs de risque pour identifier de manière proactive les comptes et les appareils les plus susceptibles de présenter des dépendances RC4, puis examiner en profondeur les journaux d'authentification pour confirmer lesquels utilisent spécifiquement RC4 dans les flux d'authentification en temps réel.
Étape 1-Indicateurs de risque : Iidentifier comptes présentant une faible vulnérabilité au chiffrement
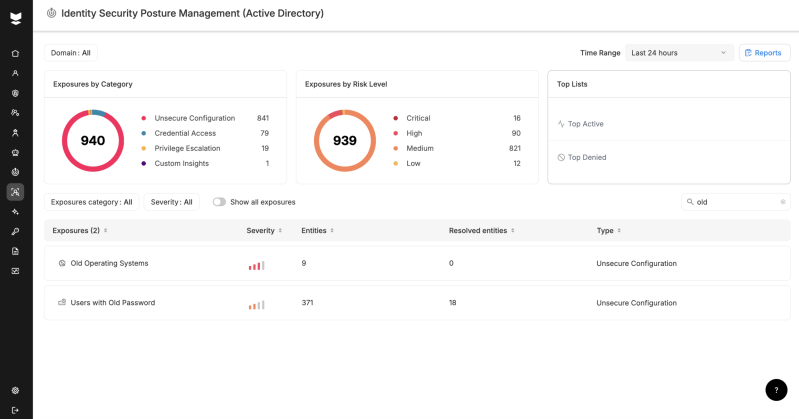
SilverfortGestion de la posture de sécurité des identités (ISPM) Il surveille en permanence votre environnement et signale automatiquement les risques en cas de détection d'un chiffrement faible dans le trafic d'authentification. Deux indicateurs sont directement liés à l'exposition à RC4 :
- Chiffrement faible (utilisateurs)—déclenché lorsqu'un compte utilisateur s'authentifie à l'aide de RC4 ou d'autres types de chiffrement Kerberos faibles
- Chiffrement faible (serveurs)—soulevé lorsque le même problème est constaté pour les comptes de service ou de machine
Ces indicateurs vous fournissent une liste immédiate et exploitable des comptes où un chiffrement faible a été identifié dans le trafic d'authentification — non seulement les comptes qui pourraient être à risque en fonction de leur configuration, mais aussi les comptes où un chiffrement faible est activement utilisé actuellement.
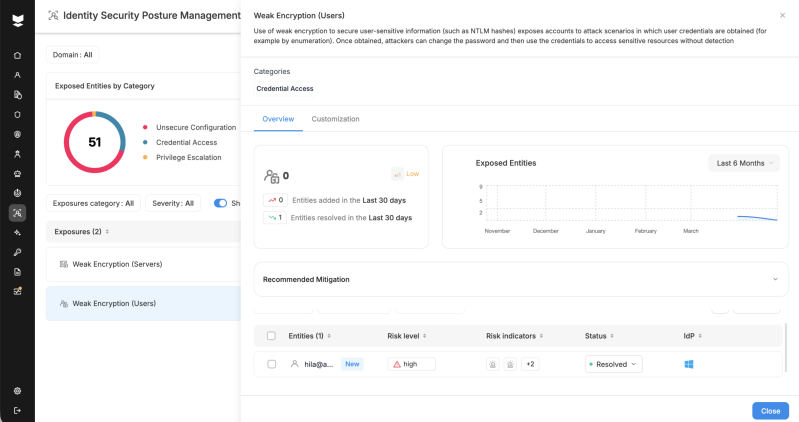
Outre les faibles indicateurs de chiffrement, deux supplémentaire Les catégories ISPM permettent de compléter le tableau. Utilisateurs avec d'anciens mots de passe identifie Les comptes de service les plus susceptibles de contenir uniquement des clés RC4, car leurs mots de passe sont antérieurs à Windows Server 2008 et les clés AES n'ont jamais été générées. Anciens systèmes d'exploitation surfaces des appareils qui ne voulez pas La prise en charge du chiffrement AES vous permet de voir clairement quels comptes de machines nécessitent une configuration manuelle des exceptions RC4 ou la mise en place d'un plan de mise hors service avant l'application des mesures.
Étape 2 — Journaux d'authentification : Confirmer et analyser l'utilisation de RC4
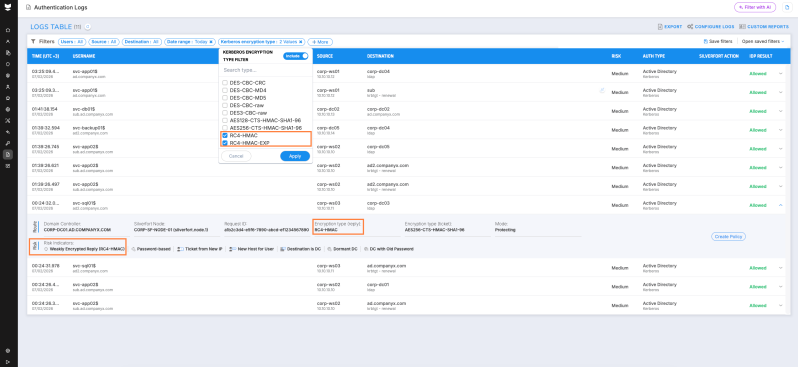
Une fois que vous avez votre liste de comptes signalés, SilverfortJournaux d'authentification de vous permettre d'aller plus loin (remarque : vous pouvez Apprenez-en davantage sur la visibilité et le renseignement en matière d'identité ici.Filtrer par type de chiffrement Kerberos, en particulier RC4-HMAC or RC4-HMAC-EXP— pour obtenir une visibilité détaillée, pour chaque authentification, sur l'utilisation précise de RC4. Contrairement aux indicateurs généraux de chiffrement faible de l'étape 1, ce filtre fournit une confirmation spécifique à RC4 pour chaque événement d'authentification. Pour chaque authentification, vous pouvez voir :
- Le compte utilisateur ou de service concerné
- L'hôte source
- Le service cible ou SPN
- Le contrôleur de domaine qui a émis le ticket
Cela vous donne le contexte précis nécessaire pour confirmer quels comptes utilisent spécifiquement le chiffrement RC4, pour prioriser la correction et pour avoir un processus de prise de décision éclairé avec les équipes responsables des systèmes concernés.
N'attendez pas que Microsoft découvre votre exposition à RC4 pour vous.
Silverfort vous offre la visibilité nécessaire pour identifier les dépendances RC4 avant que Microsoft ne les détecte automatiquement, ce qui entraîne des échecs d'authentification et une perte de productivité. Et, avec SilverfortGrâce à notre système de surveillance continue, vous pouvez suivre vos progrès au fur et à mesure que vous corrigez les problèmes. L'échéance de juillet 2026 approchant, c'est le moment idéal pour faire le point sur votre situation.
Ne savez pas où commencer? Téléchargez notre Liste de contrôle de préparation à la remédiation RC4 pour évaluer votre exposition et prioriser vos prochaines étapes.
Envie d'aller plus loin? Visionnez notre webinaire à la demande où SilverfortDor Segal, responsable de l'équipe de recherche en sécurité de [Nom de l'entreprise], présente en direct le déroulement de l'attaque RC4, et notamment une démonstration produit. Silverfort Afficher les dépendances RC4 dans des environnements réels.
Et si vous souhaitez voir comment Silverfort peut vous aider en fonction de votre environnement spécifique, planifier un appel avec l'un de nos experts.
