

La protection des identités privilégiées demeure l'un des plus grands défis de sécurité auxquels les organisations sont confrontées aujourd'hui. Pourtant, il est temps de l'admettre : l'approche adoptée pour résoudre ce problème pendant près de trois décennies a totalement échoué.
Les équipes IAM ont été incitées à acheter des outils censés les protéger. En pratique, elles n'ont obtenu qu'un faux sentiment de sécurité.
Les clients avec lesquels nous discutons nous racontent la même histoire : des millions dépensés en solutions PAM pour protéger seulement quelques centaines de comptes, au mieux. À cela s’ajoutent les des voyages de déploiement sans finAjoutez à cela les efforts d'intégration qui ne se terminent jamais vraiment, et les frais généraux nécessaires à la maintenance des solutions PAM — et vous obtenez la recette parfaite pour la frustration.
Pourquoi le PAM traditionnel a-t-il échoué ?
Les solutions PAM traditionnelles reposent fondamentalement sur une erreur de logique : Ils protègent les identifiants, pas l'accès..
Il y a vingt-cinq ans, à l'origine de PAM, cela aurait pu suffire. Il y avait quelques administrateurs humains et des environnements relativement simples. Protéger le mot de passe, le cacher dans un coffre-fort numérique et obliger les utilisateurs à le récupérer : problème résolu.
Ce monde n'existe plus.
Aujourd'hui, avec des milliers d'identités privilégiées, la plupart non humaines, les intégrer dans un coffre-fort La rotation régulière des mots de passe est intenable. Pire encore, elle engendre des perturbations majeures pour l'entreprise. Les administrateurs humains trouvent des moyens de contourner les contrôles pour éviter des procédures trop longues. La rotation des mots de passe crée des frictions opérationnelles et, comme les coffres-forts numériques ne permettent pas de visualiser les dépendances, les équipes travaillent à l'aveugle. Après des mois d'efforts pour configurer un seul compte, on ignore toujours ce qui dysfonctionnera une fois le compte archivé et la rotation effectuée.
Dans un monde idéal, si aucun utilisateur ne consultait jamais d'identifiants stockés dans un coffre-fort numérique, la gestion des accès privilégiés (PAM) pourrait se justifier. En réalité, les identifiants sont extraits, les mots de passe ne sont pas renouvelés assez fréquemment et la protection devient un simple argument marketing.
La sécurité PAM devient une sécurité de façade.
Il ne s'agit pas d'une hypothèse. Les attaquants exploitent régulièrement des identifiants stockés hors des coffres-forts numériques et les utilisent sans aucune autre protection.
La fameuse violation de données d'Uber en 2017 Ce n'est qu'un exemple : des pirates ont utilisé des identifiants volés pour accéder à un dépôt GitHub privé, où des clés AWS codées en dur ont été découvertes. Ces clés ont permis d'accéder au stockage cloud d'Uber, exposant ainsi les données personnelles de millions d'utilisateurs et de chauffeurs.
Il n'y a pas de façon plus douce de le dire : PAM ne protège pas les accès privilégiés.
La tragédie des équipes IAM
Ce vieux paradigme a engendré une situation désolante où les équipes en charge de l'identité sont devenues la cible privilégiée de tous. Elles se retrouvent malgré elles à mener des combats futiles, gaspillant des mois, voire des années, de ressources et de bureaucratie pour aboutir à une impasse. Chronique d'un échec prédit.
Avec la méthode PAM traditionnelle, les responsables IAM se retrouvaient souvent… incapacité à mener les projets à termeEt au moment où quelques Des progrès ont été réalisés, l'environnement avait déjà changé, le périmètre des audits s'est modifié et les systèmes ont évolué.
Pour pallier les limitations intégrées, de nouvelles fonctionnalités ont été développées afin de tenter de combler ces failles de sécurité critiques.
L'enregistrement des sessions en est un exemple. Les entreprises ont été contraintes de se conformer à la réglementation, pour finalement se retrouver avec des milliers d'heures d'enregistrements que personne ne visionnera jamais. La sécurité réelle n'était toujours pas au rendez-vous, mais les entreprises se sont retrouvées de plus en plus dépendantes des solutions PAM.
Des services professionnels ont ensuite été mis en place pour « sauver » les déploiements défaillants. Plus de dépenses. Plus de temps. Changements minimes.
Pourquoi le PAM traditionnel n'a pas d'avenir
La première génération d'entreprises PAM a émergé il y a plus de 25 ansÀ l'échelle du cycle de vie des technologies, c'est pratiquement une éternité.
Imaginez tout ce qui a changé depuis. C'était un monde sans Spotify, sans Google Maps, sans smartphones. La musique venait de CD ou de baladeurs. On se déplaçait avec des cartes papier. Les photos nécessitaient des pellicules et des jours de développement. Les données étaient stockées sur des serveurs physiques. On payait en espèces ou par carte avec signature, pas avec le paiement sans contact ni l'authentification biométrique.
Dans un monde où la technologie évolue si rapidement, L'évolution de PAM est inévitable, aussi.
Tout comme McAfee et Symantec, pionniers de la sécurité des terminaux, ont posé les bases de l'innovation pour la génération suivante, les solutions PAM de première génération vivent aujourd'hui leurs derniers chapitres. Si elles répondaient à un besoin réel il y a trente ans, leur solution appartient désormais à une autre époque.
Bien évidemment, ils ne baissent pas les bras facilement. Au fil des ans, ils ont fait adopter des réglementations qui obligent les entreprises à se conformer à des outils dont l'efficacité en matière de sécurité est limitée. Mais il n'y a aucune raison de persévérer dans cette voie.
Nous voyons compagnies d'assurance cyber Ils constatent déjà des changements. Motivés financièrement à réduire le nombre de sinistres, ils ont commencé à encourager la mise en place de contrôles qui réduire les risquesIl ne s'agit pas simplement de cocher des cases. Je suis convaincu que des réglementations suivront.
Le changement est inévitable, plus que jamais.
Si vous me demandez pourquoi je suis si sûr que nous avons atteint un point d'inflexion, je dirais que les mutations technologiques aggravent le problème d'une part, et offrent une solution d'autre part.
Dans les environnements informatiques modernes, les comptes privilégiés ne se limitent plus à un petit groupe d'administrateurs de confiance. Ils sont largement surpassés en nombre par les NHI et les agents d'IA créés en continu et à grande échelle. Des recherches récentes estiment ces ratios entre 45 et 80. Des identités non humaines pour chaque utilisateur humain.
Les systèmes évoluent, les environnements ne sont plus exclusivement sur site, mais plutôt hybrides et multicloud. Les applications se multiplient chaque jour, accessibles via des identités privilégiées automatisées. Cette croissance est exponentielle.
S'il y a une chose qui est devenue claire, c'est que la protection des identifiants ne suffit pas. Seule la protection de l'accès compte.
Seule une gestion et une application cohérentes des actions du compte, grâce à des politiques dynamiques et précises au niveau de l'authentification, permettent d'atteindre une véritable sécurité des accès privilégiés.
L'avenir de PAM est sans coffre-fort
Heureusement, la technologie d'aujourd'hui permet une approche fondamentalement différente : application continue en temps réel pour chaque tentative d'accès.
Avec Juste à temps Avec le modèle d'accès limité (Just-Enough Access), les identifiants ne sont valides qu'en cas de besoin et uniquement pour l'usage prévu. Des politiques basées sur les risques s'appliquent à chaque utilisation d'identifiants. Contrairement à un coffre-fort numérique, leur application est infaillible, même si un attaquant obtient des identifiants légitimes.
Il en va de même pour les agents IA qui viennent d'être créées. La technologie moderne nous permet d'analyser instantanément ce que tout L'identité privilégiée agit en temps réel et prend des décisions continues pour garantir que le privilège serve son objectif.
Forts de ces enseignements, nous avons conçu notre PAM sans coffre-fort approche.
Grâce à une technologie innovante qui nous permet d'analyser chaque tentative d'accès, sur site et dans le cloud, nous pouvons appliquer la protection en temps réel, lors de l'exécution, partout.
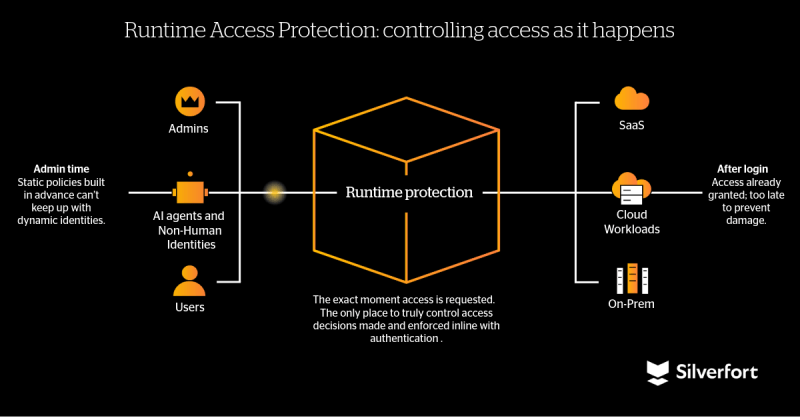
Ce que cela signifie pour les équipes d'identité et de sécurité :
- Déploiement rapide et évolutifPas de politique interne, pas besoin de convaincre chaque propriétaire d'application pour intégrer un seul administrateur. Retour sur investissement immédiat.
- Protection efficace, sans frottementAucun script défectueux ni rotation de mots de passe perturbatrice. On passe de la protection par mot de passe à la protection par accès.
- Découvrir en toute simplicitéLes comptes privilégiés ne se limitent pas à ceux qui sont archivés. Chaque identité est classée en fonction de son comportement, même si vous ignorez son existence. Une identité humaine ou machine tentant d'accéder aux contrôles de domaine ou aux ressources privilégiées est automatiquement considéré comme privilégié et sécurisé en tant que tel.
- Visibilité de bout en bout: fini les conjectures et les angles morts. Enfin, un vue unique de tous les accès Dans vos environnements : qui tente d’accéder à quoi, quand et dans quelles conditions de risque ? Ceci s’applique aux administrateurs, aux comptes de niveau 0 et aux comptes d’intervention d’urgence, mais aussi aux machines (comptes de service, agents d’IA et autres ressources d’infrastructure réseau).
- Bonne expérience utilisateurFini les procédures fastidieuses imposées aux administrateurs pour la gestion des coffres-forts. Désormais, la sécurité fonctionne de manière transparente en arrière-plan, sans nécessiter de formation supplémentaire pour l'ensemble de l'organisation.
- La sécurité pour chaque identitéMême celles qui viennent d'être créées, en cours d'exécution. Désormais, il existe une solution adaptée à l'environnement dynamique de l'entreprise : sécurisée, dynamique et fluide.
Pour les organisations disposant déjà d'un système PAM, notamment dans les secteurs réglementés, Silverfort's Plateforme de sécurité des identités Vous pouvez reprendre là où votre PAM a rencontré des difficultés et bénéficier rapidement d'une protection optimale sans perdre vos investissements précédents. Obtenez une visibilité complète sur toutes les identités privilégiées et offrez le même niveau de protection à tous, partout.
Pour les organisations sans PAM, Silverfort offre une protection de niveau PAM sans coffres-forts, agents ni interruption des flux de travail. Les clients bénéficient d'une véritable sécurité d'accès privilégié sans supporter les coûts, les risques et la charge opérationnelle d'un programme PAM traditionnel.
Le marché a un besoin urgent d'innovation. Les équipes chargées de la sécurité des identités n'ont plus à supporter le poids d'une architecture obsolète. Elles peuvent enfin se concentrer sur l'essentiel : la protection des accès au sein de leur organisation.
Vous voulez en savoir plus sur la façon dont Silverfort protège l'accès privilégié à grande échelle ? Faites le tour de notre plateforme.
