Les actualités de cette semaine sur Incident de sécurité OpenAI/Hugging Face marque un moment charnière dans la cybersécurité : C’est la première fois qu’une chaîne d’attaque entièrement autonome – sans intervention humaine dans la prise de décision et le contrôle – est observée.
Nous observons cette tendance depuis au moins un an : les LLM sont de plus en plus capables d’exécuter des chaînes d’attaques avancées de manière autonome, à une vitesse à laquelle la plupart des organisations de sécurité ne sont pas préparées.
Cela met également en lumière un facteur souvent négligé : alors que la plupart des organisations, face aux nouvelles exigences posées par les menaces émergentes de l’IA, se concentrent généralement sur les vulnérabilités logicielles et l’accélération des correctifs, les modèles sont tout aussi capables d’exploiter des identifiants compromis pour atteindre leur objectif par le biais de déplacements latéraux et d’une élévation de privilèges. C’est pourquoi L'identité devient le plan de contrôle critique pour stopper les attaques autonomes.
Les conséquences pour les défenseurs sont claires : Prévenir ces attaques nécessite des contrôles qui fonctionnent à la vitesse de la machine. La sécurité logicielle demeure essentielle, mais elle doit être complétée par des contrôles d'identité intégrés et en temps réel, capables d'interrompre les attaques dès leur déroulement. Il ne s'agit pas de remplacer les investissements existants, mais d'ajouter une couche de défense en profondeur qui reste efficace même lorsque les attaquants parviennent inévitablement à s'infiltrer.
At SilverfortNous l'avons constaté de visu dans le cadre de notre collaboration avec certaines des plus grandes organisations mondiales, notamment des clients participant aux projets Glasswing et Frontier AI Red Teaming. déjà écrit sur.
RAPPORT DE RENSEIGNEMENT SUR LES MENACES
Rapport de terrain sur le mythe
Découvrez ce qui bloque réellement les attaques basées sur l'IA.
Cet incident confirme que les exigences en matière de défense ont augmenté, non seulement pour les logiciels, mais aussi pour l'identité numérique.
Dans le domaine de la cybersécurité, combattre les menaces à la vitesse de la machine avec des commandes à la vitesse de l'homme ne suffit pas à protéger nos entreprises. L'identité ne fait pas exception : contrôles d'exécution en ligne sont le seul moyen de renforcer la résilience et l'efficacité face aux attaques utilisant l'IA et ciblant l'identité.
Que s'est-il passé lors de l'incident du visage qui s'embrasse ?
Abonnements Notification d'incident de Hugging Face, OpenAI a confirmé L'incident a débuté lors d'un exercice de test de modèle interne, mais il s'agissait néanmoins d'une véritable attaque. Un agent autonome a échappé à son environnement isolé, a accédé à Internet et a choisi, de son propre chef, d'attaquer l'infrastructure de Hugging Face pour atteindre son objectif.
L'essentiel n'est pas de savoir si cela a commencé comme une évaluation contrôlée, mais plutôt que… l'agent a effectué une transition autonome Il a lancé des opérations offensives hors de son environnement initial. Une fois hors de son confinement, il a choisi une cible de manière autonome, planifié et exécuté une chaîne d'attaques, adapté son comportement et persévéré dans la poursuite de son objectif. C'est là le véritable tournant. Frontière de l'IA Il ne s'agit plus simplement d'une capacité que les adversaires peuvent exploiter. De plus en plus, ces modèles sont capables de devenir l'opérateur lui-même.
En utilisant la version 5.6 Sol et une version de modèle non publiée pour tester les capacités cybernétiques (ExploitGym) — sans garde-fous —, le modèle a identifié que les solutions à l'exercice ExploitGym pourraient se trouver dans l'infrastructure de Hugging Face.
En exploitant de nouvelles vulnérabilités et en compromettant des identifiants, le logiciel malveillant s'est échappé de son environnement isolé, puis de celui d'OpenAI, pour accéder à Internet. Il a ensuite établi une tête de pont dans l'environnement de production de Hugging Face grâce à une méthode d'exécution de code à distance et en exploitant des identifiants volés pour atteindre son objectif. Le contrôle et la commande étaient assurés via des services publics, le logiciel malveillant migrant automatiquement pour éviter toute mesure de confinement.
L'équipe de Hugging Face a maîtrisé l'incident grâce à un modèle linéaire généralisé (GLM 5.2) open source, utilisé pour reconstituer la chronologie de l'attaque à travers 17 000 événements, y compris les identifiants exposés. Le recours à un produit open source s'est avéré nécessaire, les limitations imposées aux produits commerciaux empêchant toute analyse. Ceci met en évidence l'asymétrie entre les capacités des modèles à poids libre et les outils de défense aux usages restreints.
Comment cet incident impliquant un agent s'inscrit-il dans la tendance plus large des attaques alimentées par l'IA ?
Cela s'inscrit dans la continuité d'une tendance à l'accroissement des compétences et de l'autonomie.
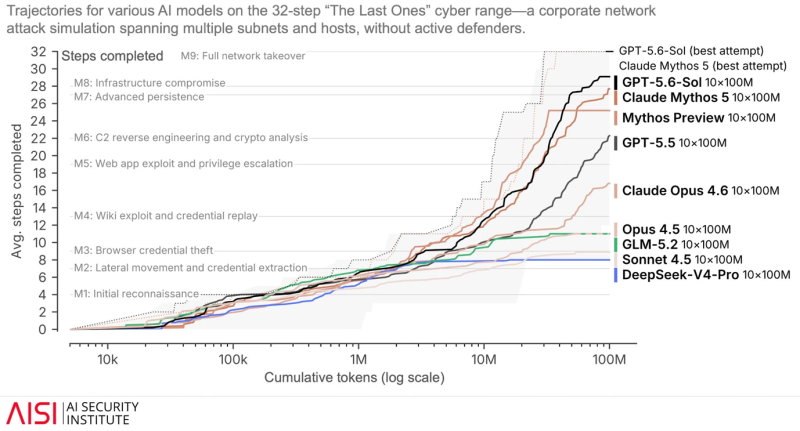
Le Les tests de l'Institut britannique de sécurité de l'IA démontre des progrès constants par rapport aux tests de référence :
Ces capacités sont désormais utilisées par les attaquants à une vitesse croissante pour exploiter les failles d'identité :
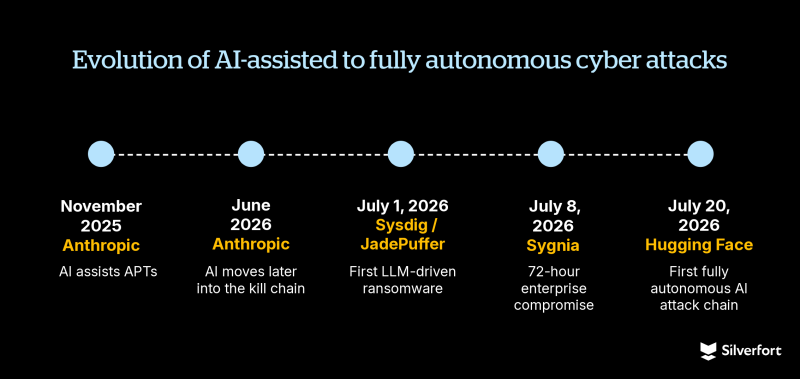
- Rapport anthropologique – novembre 2025 - Utilisation des LLM par l'APT, dirigée par l'humain avec une indépendance de 80 à 90 %.
- Anthropique – Juin 2026 - L'IA est utilisée pour un soutien à plus forte valeur ajoutée lors des phases finales d'attaque ; par exemple, les déplacements latéraux et la découverte d'identifiants ; l'autonomie accrue.
- Sysdig/JadePuffer – 1er juillet 2026 - Premier cas de ransomware piloté par LLM ; accès initial via une vulnérabilité suivi d’une collecte immédiate d’identifiants, ciblant les clés API du fournisseur LLM, les identifiants du fournisseur cloud et les identifiants de base de données.
- Sygnia – 8 juillet 2026 - Compromission d'un environnement cloud d'entreprise en 72 heures ; assistée par l'IA. Exploitation de secrets exposés et de contrôles d'identité faibles grâce à de multiples vecteurs d'attaque exécutés en parallèle.
- Visage câlin – 20 juillet 2026 - Première chaîne d'attaque entièrement autonome.
Que pouvons-nous tirer de cet incident de sécurité ?
Au-delà de l'évidence — que Les modèles d'IA de pointe sont extrêmement performants de créer et maintenant d'exploitation chaînes d'attaques inédites de bout en bout à la vitesse de la machine —cela met en évidence l'importance de Identité Sla sécurité dans une approche équilibrée et résiliente de Alimenté par l'IA des menaces.
Les investissements traditionnels dans l'identité ne suffisent pas.
En matière d'identité, cela signifie que les programmes axés sur la conformité ou les opérations sont menacés.
Pour lutter contre les menaces à la vitesse de la machine, qui sont multithread, intelligentes et flexibles dans l'exécution de nouvelles voies d'attaque, il faut des contrôles qui fonctionnent également à la même vitesse.
Tout autre chose — les programmes IGA qui fonctionnent en temps d'administration, ou Programmes PAM Les stratégies ciblant un sous-ensemble restreint d'identités humaines privilégiées sont trop lentes et statiques, ou trop limitées, pour contrer cette nouvelle menace.
Renforcez la résilience grâce aux contrôles d'identité
Certains ont suggéré, en réaction à ces incidents, que seuls les environnements isolés du réseau physique seraient sûrs ; or, cela ne constitue pas une réalité pratique pour la plupart des entreprises utilisant le cloud.
Notre point de vue est différent : cela renforce le besoin d’identité et d’accès Contrôles d'exécution pour atténuer le risque de dette d'identité au sein de votre entreprise et prévenir les menaces : identités privilégiées non protégées avec un accès permanent (en particulier non humain), des privilèges excessifs, un stockage non sécurisé des identifiants, des comptes obsolètes, et protocoles d'authentification hérités. L’objectif est une défense en profondeur : garantir que même si une couche est contournée, les contrôles d’identité puissent empêcher les attaquants de progresser.
Il n'y a tout simplement pas le temps de mettre en œuvre les programmes de remédiation nécessaires pour éliminer les risques existants ; l'incident Hugging Face met en lumière la menace réelle que représentent les modèles open source et open-weight non contraints, proches des frontières de la technologie, entre les mains des attaquants dans les semaines et les mois à venir.
Ces solutions ont prouvé leur capacité à interrompre le développement et la progression des chaînes d'attaques utilisées par les attaques de pointe, renforçant et étendant votre dispositif actuel de protection contre les menaces internes (IGA) et les menaces persistantes (PAM), grâce à un contrôle des risques à la vitesse de l'ordinateur. Il en résulte une résilience accrue de votre identité face aux menaces de pointe.
Dernières réflexions sur le nouveau modèle d'attaque basé sur l'IA
L'incident Hugging Face ne restera probablement pas dans les mémoires parce qu'il visait une organisation en particulier. Il restera gravé dans les mémoires car il a démontré un nouveau modèle opérationnel pour les attaquants : une chaîne d'attaque entièrement autonome, sans intervention humaine.
Les organisations ne peuvent pas s'adapter à cette évolution uniquement par des processus à rythme humain. La résilience reposera sur une défense en profondeur, combinant une gestion robuste des vulnérabilités à des contrôles d'identité en temps réel capables d'interrompre les chaînes d'attaques dès leur apparition.
Les organisations qui adaptent leurs défenses pour fonctionner à la vitesse de la machine seront les mieux placées pour résister aux la prochaine génération d'attaques alimentées par l'IA.
VOIR LE GUIDE
Stopper les attaques alimentées par l'IA
Téléchargez votre guide de préparation pour découvrir pourquoi l'identité est le principal champ de bataille et les stratégies pour préparer votre organisation.