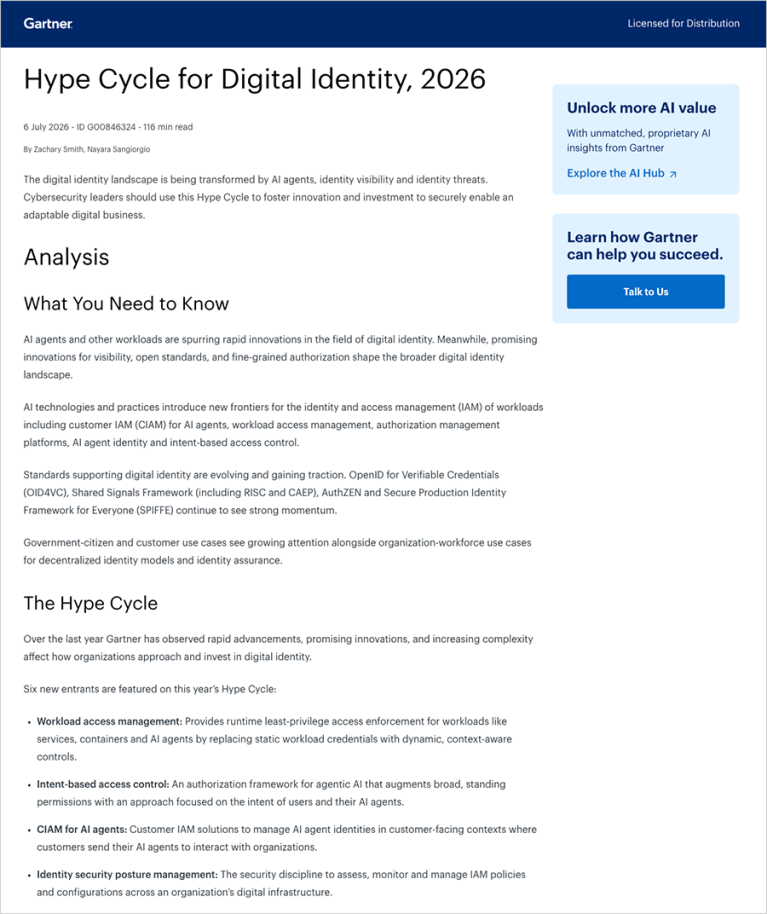
Le cycle de vie des technologies émergentes de Gartner pour l'identité numérique en 2026 a été ajouté. contrôle d'accès basé sur l'intention Parmi les nouveautés de cette année, on trouve un cadre d'autorisation destiné à l'IA agentielle, encore à ses balbutiements, avec une pénétration de marché inférieure à 1 %. Le premier obstacle à son adoption, selon Gartner, n'est pas d'ordre technique. Il s'agit plutôt d'une confusion quant à l'intention réellement appliquée : celle du propriétaire de l'agent, celle du service informatique ou celle de l'utilisateur final.
L’expression « intention de l’agent » est devenue l’un de ces termes que tout le monde utilise dans le domaine de la sécurité de l’IA, mais que presque personne ne définit de la même manière. SilverfortNous le considérons comme un élément concret ; ni une impression, ni un slogan marketing, mais une donnée précise ayant une fonction spécifique au sein du produit. Cet article explique ce que nous entendons par là, son lien avec l’accès et son rôle dans la protection des agents en cours d’exécution.
Avant de commencer, clarifions la définition du terme « intention ». Selon Gartner, l’intention est capturée ou déduite de l’utilisateur. utilisateur humain interagir avec un agent. Le nôtre est le propre à l'agent L'intention déclarée, c'est-à-dire le but que son concepteur a inscrit dans le document. Les deux constituent de véritables contrôles et répondent à des questions différentes. Désormais, on se base sur l'intention déclarée : sa nature, les éléments de comparaison et les conséquences d'une divergence.
Rapport Gartner® : Cycle de vie des tendances émergentes pour l’identité numérique, 2026
- Comment les agents d'IA transforment le paysage de l'identité numérique
- Comment façonner une stratégie de sécurité autour des catégories émergentes
- Pourquoi IVIP, ISPM et ITDR permettent une application continue en temps réel
1. Intention déclarée : Ce que l'agent déclare être la finalité de l'action
Chaque agent d'IA, quelle que soit la plateforme sur laquelle il fonctionneAWS Bedrock s'appuie sur un ensemble d'instructions en langage naturel qui lui indique la marche à suivre. Google parle d'une instruction système. Studio Copilote On l'appelle Instructions. Claude Code l'appelle CLAUDE.md. Des noms différents, mais une même chose au fond : un humain a rédigé une phrase ou un paragraphe décrivant l'objectif de l'agent, et la plateforme intègre ce texte au contexte de l'agent à chaque exécution.
Nous appelons cela l'agent Intention déclarée: le but que son constructeur a inscrit dans sa configuration pour qu'il agisse.
Deux points sont importants concernant cette définition. Premièrement, elle est déclarée, et non vérifiée. Elle reflète ce qu'a écrit le concepteur, ce qui peut être exact, inexact ou vague.
Deuxièmement, cette fonctionnalité existe déjà. Nous ne demandons pas aux clients de remplir un nouveau formulaire ; nous lisons un champ en langage naturel qui définit l’intention déclarée, un champ qui se trouve déjà dans la plupart des plateformes de création d’agents, ou dans le code même de l’agent.
Notre première tâche consiste simplement à mettre en évidence cette information : lire les champs d'instructions spécifiques à chaque plateforme pour chaque agent et générer un résumé concis et normalisé de sa fonction déclarée. Ainsi, chaque agent de l'inventaire dispose d'une description claire et cohérente de son « objectif », quelle que soit la plateforme sur laquelle il a été créé. À elle seule, cette information comble l'écart entre la configuration de l'agent par son concepteur et la description qu'en fait l'équipe chargée de l'analyse des identités. L'intention déclarée rend cet objectif visible et comparable d'une plateforme à l'autre, permettant ainsi à l'évaluation des risques de se baser sur la configuration réelle de l'agent plutôt que sur une supposition.
2. Étendue de l'accès : ce que l'agent peut réellement atteindre
L'intention déclarée vous indique ce qu'est un agent. pourCela ne dit rien à propos de ce qu'il peut doC’est une question distincte, et c’est celle sur laquelle la plupart des outils de sécurité se sont historiquement concentrés : à quels outils cet agent se lie-t-il, quelles sources de données peut-il interroger, quelles actions peut-il entreprendre et quelle identité ou quels identifiants hérite-t-il pour ce faire ?
Nous appelons cela l'agent Étendue de l'accès, La somme de ses liaisons d'outils, des systèmes connectés et des autorisations effectives, indépendamment de sa fonction déclarée, constitue un inventaire classique. Cette question, bien que nécessaire, est incomplète à elle seule. Savoir qu'un agent peut écrire dans une base de données de facturation ne permet pas de déterminer si cette action est normale ou alarmante sans connaître sa fonction initiale.
3. Là où l'intention et l'accès divergent
C’est à ce moment que l’intention déclarée cesse d’être une simple formalité de documentation et devient un signal de sécurité. Une fois que vous disposez à la fois d’une intention déclarée et d’une étendue d’accès pour un même agent, vous pouvez les comparer.
Un agent de triage du support, déclaré pour « répondre aux questions des clients concernant le statut de leurs commandes », mais disposant également d'un accès en écriture à une base de données de facturation, présente une incohérence. De même, un agent de synthèse de documents capable d'effectuer des appels réseau sortants présente également une incohérence. Ces incohérences ne sont pas visibles si l'on se contente de lire la finalité déclarée, ni si l'on examine uniquement les permissions brutes ; il est nécessaire de comparer les deux, côte à côte, pour les déceler.
Chez Silverfort considérer cette divergence comme une catégorie d'exposition à part entière : un accès qui dépasse le but déclaré de l'agent cela serait raisonnablement nécessaire. Il faut que ce soit le cas. apparu dans l'inventaireLes accès non autorisés sont classés par ordre de priorité selon leur degré d'abus et traités comme toute autre exposition : à examiner, à ajuster ou à expliquer. Un agent sans objectif clairement défini, ou dont l'objectif est trop générique pour décrire une situation concrète, constitue en soi une anomalie à signaler, car un agent non défini représente une faille de gouvernance.
4. Découvrir la dissonance de sécurité : les actions de l'agent correspondent-elles à son objectif ?
Comparer l'intention et l'accès une seule fois ne donne qu'une image statique : cet agent est-il surdimensionné par rapport à ce qu'il est censé faire ? Mais les agents ne restent pas inactifs ; ils agissent en permanence, et la question essentielle pour la protection est dynamique : Cette action précise, à l'heure actuelle, est-elle toujours cohérente avec les missions qui ont été confiées à cet agent, avec son historique et avec tout ce que nous savons à son sujet ?
Voici la partie de notre plateforme qui s'exécute en ligne en temps réel, en plus de chaque action entreprise par un agent. Au lieu de se contenter de demander « Cet agent est-il techniquement autorisé à faire cela ? », la couche de protection demande également « Est-ce le genre de chose que cet agent fait ? » supposé faire.
Une action qui correspond parfaitement à l'objectif déclaré de l'agent, à son comportement habituel et à son profil d'utilisation établi peut être approuvée avec un haut degré de confiance. Une action qui diverge—Un agent de triage du support qui tente soudainement d'écrire, un agent de synthèse qui contacte le réseau — est précisément le signal qui devrait relever la barre : déclencher une étape d'approbation humaine ou être révoqué purement et simplement.
Ce qui importe, c'est que le fait qu'un agent s'écarte du script ne constitue pas un problème unique. Cela peut arriver pour de nombreuses raisons différentes, et elles ne se ressemblent pas toutes de l'extérieur :
- A invite malveillante ou manipulée : Quelqu'un transmet à l'agent une instruction qu'il ne devrait pas exécuter.
- A injection rapide : Des instructions dissimulées dans le contenu que l'agent lit (un document, une page web, une réponse d'outil) qui modifient son comportement sans que l'utilisateur ou l'opérateur ne s'en aperçoive jamais.
- A modification du code ou de la configuration : La logique sous-jacente, les outils ou les autorisations de l'agent ont été modifiés, intentionnellement ou non, de manière à changer ce qu'il est désormais capable de faire.
- A changement de contexte : Les données ou l'environnement dans lesquels l'agent opère ont changé, et il agit désormais sur des informations qu'il n'a pas été conçu pour traiter.
- Manipulation externe : un système en amont compromis, une source de données corrompue ou une identité usurpée sur laquelle l'agent s'appuie.
Il n'est pas nécessaire de savoir quel élément a déclenché une action pour la signaler. C'est tout l'intérêt de comparer l'action à l'intention déclarée, à l'accès et à l'historique, plutôt que d'essayer de diagnostiquer l'intention ou d'attribuer une cause en temps réel : quel que soit l'élément ayant produit l'écart, cet écart par rapport à l'objectif déclaré constitue en lui-même un signal exploitable, que nous pouvons détecter et traiter avant même d'en connaître la cause.
Le cadre d'intention de l'agent : relier la visibilité, l'accès et le contrôle
L'intention déclarée, l'étendue de l'accès et le comportement réel ne sont pas trois éléments distincts ; ils forment un tout continuel.

L'intention déclarée commence par un champ de visibilité : à quoi sert cet agent. Comparée à l'étendue de l'accès, elle devient une référence pour déterminer si Les autorisations existantes sont proportionnéesCet agent est-il surdimensionné ? Par rapport aux actions en temps réel, il devient un élément de décision dynamique pour la protection : cet agent remplit-il toujours sa fonction ? Le même principe sous-jacent est appliqué à trois niveaux différents : inventaire, détection des expositions et application des mesures de protection. Vous obtenez ainsi une réponse unique et cohérente à la question « À quoi sert cet agent ? » au lieu de trois réponses distinctes.
WEBINAIRE
Découvrez comment réunir les trois piliers de la sécurité de l'IA agentique
Silverfort Des experts analysent pourquoi les modèles traditionnels de gestion des identités et des accès (IAM), de gestion des accès professionnels (PAM) et de sécurité déterministe sont défaillants dans les environnements d'IA agentielle, et ce qui fonctionne à la place.