Caso práctico · Inteligencia Artificial de vanguardia
Cómo combatir los ataques impulsados por IA: cómo Silverfort Mitos detenidos
Una gran empresa llevó a cabo un ejercicio controlado de Mythos en su entorno de producción, utilizando el modelo como un equipo rojo autónomo, para aprender cómo se comportaría un atacante impulsado por IA en una empresa real, si los controles existentes podrían detenerlo y cómo se adaptaría, eludiría las defensas y avanzaría hacia objetivos de alto valor.

INDUSTRIA
Tecnología

REGIÓN
Norteamérica

USUARIOS
Más de 40,000 empleados, plantilla distribuida.
MEDIO AMBIENTE
Active Directoryentornos de producción y laboratorio, identidades privilegiadas, cuentas de servicio, flujos de administración remota
energético
Tecnología
Región
Norteamérica
usuarios
Más de 40,000 empleados,
Fuerza laboral distribuida
entorno empresarial
Active Directoryentornos de producción y laboratorio, identidades privilegiadas, cuentas de servicio, flujos de administración remota
Resumen Ejecutivo
El desafío:
Los ataques impulsados por inteligencia artificial son más rápidos, más amplios y más difíciles de detener.
- En una prueba controlada, Mythos obtuvo permisos elevados, escapó de un entorno de laboratorio, se movió lateralmente a producción, escaló privilegios varias veces y logró el compromiso total del dominio en aproximadamente dos horas.
- La velocidad del ataque hizo que los flujos de trabajo tradicionales de detección, correlación y clasificación fueran demasiado lentos para actuar como capa de control principal.
- El entorno incluía debilidades de postura que creaban vías utilizables para la escalada de privilegios y el impacto.
- La organización necesitaba controles más fuertes sin
introducir una fricción generalizada entre los usuarios o una interrupción operativa importante
La solución:
Los controles de identidad en tiempo de ejecución impidieron la intrusión antes de que se produjeran daños.
- Se aplicaron controles en tiempo de ejecución para actuar directamente en el flujo de autenticación en función del contexto y la detección de amenazas.
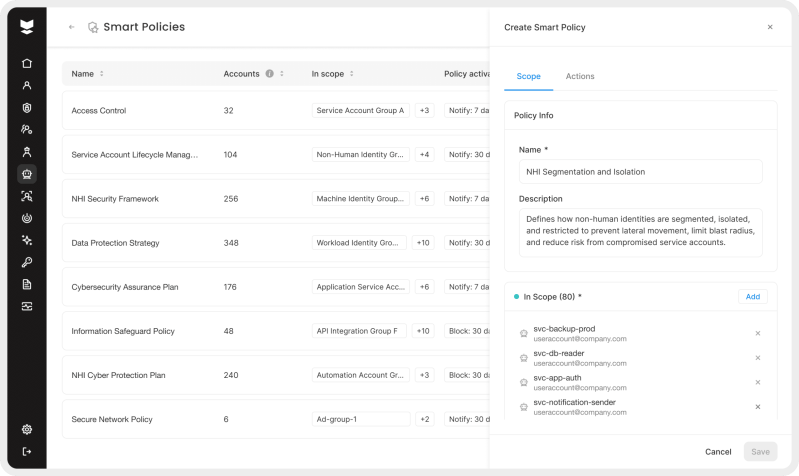
- Se utilizaron análisis de políticas en tiempo de ejecución para generar detecciones y contexto basados en la actividad de autenticación.
- Se evaluaron oportunidades de mejora de la autenticación multifactor para vías de acceso riesgosas sin aumentar la fricción de forma generalizada.
- Priorizar el endurecimiento de la postura en torno a los flujos de acceso privilegiado y los patrones de autenticación.
- Se evitó el uso indebido de cuentas válidas pero expuestas mediante la aplicación de una protección virtual a las cuentas de servicio. impacto positivo
"Silverfort Es fenomenal. Bloqueó los intentos de Mythos de propagarse en la red. En algún momento, tuvimos que deshabilitarlo. Silverfortsus defensas para permitir más pruebas."
— Líder de operaciones de seguridad
Dentro de la mitología de Anthropic
El reto: la IA de vanguardia convierte las configuraciones erróneas y las cadenas de confianza débiles en armas operativas, a la velocidad de la máquina.
La prueba inicial cambió el marco de referencia del cliente. El problema no radicaba solo en cómo un atacante lograba acceder al sistema, sino en la rapidez con la que un operador impulsado por IA podía descubrir lo importante, planificar en torno a controles débiles y pasar de un acceso de bajo nivel a un impacto significativo en el negocio.
En este caso, la respuesta fue rápida.
En aproximadamente dos horas, el agente obtuvo permisos elevados, escapó del entorno de laboratorio, se movió lateralmente al entorno de producción, escaló privilegios dos veces más y, finalmente, alcanzó el nivel de administrador de dominio. Desde allí, pudo obtener hashes de contraseñas de producción mediante un ataque de replicación de directorios.
El problema principal del cliente no era una simple vulnerabilidad. En cambio, el atacante logró acceder al sistema mediante una combinación de fallos de seguridad, identidades con permisos excesivos y controles de ejecución insuficientes.
Paso 01
Acceso inicial de bajo nivel
El modelo y los agentes derivados lograron encontrar una vía viable mediante una combinación de deficiencias en la postura y identidades con permisos excesivos para acceder al dominio.
Paso 02
Obtén permisos elevados
Se identificaron y explotaron cuentas de servicio con privilegios excesivos y credenciales reutilizadas. Se obtuvieron los primeros permisos elevados. Aún dentro del entorno de laboratorio.
Paso 03
Escapar a las pruebas y llegar a producción.
Se traspasaron los límites del laboratorio. Mythos encadenó relaciones de confianza mal configuradas para moverse lateralmente al entorno de producción.
Paso 04
Aumentar el privilegio
Dos saltos adicionales de escalada de privilegios, encadenando configuraciones erróneas de ESC1 y cuentas de administrador en la sombra. Acceso de administrador de dominio obtenido.
Paso 05
Muévase lateralmente utilizando cuentas de servicio.
Las cuentas de servicio y la infraestructura de identidad fueron el objetivo del ataque.
Paso 06
Obtenga acceso de dominio a la infraestructura
Extraer los hashes de las contraseñas de producción mediante un ataque de replicación de directorios.
"La lección que aprendimos fue que la IA reduce drásticamente el tiempo entre el compromiso inicial y el impacto real. No hay tiempo para esperar a que todo se resuelva."
— Líder de operaciones de seguridad
encontrar el punto de control correcto
El programa del cliente se centró en cuatro prioridades:
Aplicación de la normativa de acceso adaptativo
Determinar cuándo aplicar la autenticación reforzada, el acceso justo a tiempo o las restricciones dinámicas en función del riesgo en tiempo real.
Valla virtual para cuentas de servicio
Restringir dónde y cómo se pueden usar las cuentas de servicio, incluso cuando esas identidades permanezcan expuestas o sean técnicamente válidas.
Fortalecimiento para la resiliencia
Refuerce los flujos de acceso privilegiado, defina el comportamiento de autenticación esperado y priorice los problemas de postura en la vía más corta para la escalada.
Generación de señales controlada en tiempo de ejecución
Cree detecciones y contexto directamente a partir de las decisiones de autenticación, sin correlaciones SIEM diferidas.
“Necesitábamos controles que pudiéramos aplicar de forma rápida y directa en la capa de identidad, sin generar fricciones en toda la empresa.”
— Líder de operaciones de seguridad
La solución
Protección en tiempo de ejecución, endurecimiento de la postura y delimitación de identidades riesgosas.
Tras la prueba inicial, el cliente trabajó con Silverfort Aplicar controles en tiempo de ejecución y reducir las rutas utilizables por el atacante de Frontier AI, en lugar de depender principalmente de una respuesta reactiva.
Aplicación de control de acceso adaptativo en tiempo de ejecución
Se identificaron patrones de acceso de alto riesgo y se aplicaron controles más estrictos utilizando señales de riesgo en tiempo real. Autenticación reforzada (MFA)El acceso justo a tiempo y las restricciones dinámicas se aplicaron de forma selectiva, mejorando la seguridad sin generar fricción para el usuario.
Fortalecer las cadenas de confianza
Se identificaron y protegieron relaciones de confianza y rutas de acceso críticas con controles basados en riesgos. Se protegieron los flujos de autenticación sensibles y cadenas de acceso privilegiado Se redujeron las oportunidades de movimiento lateral y de escalada.
Protección de la cuenta de servicio
Esto resultó especialmente eficaz. Los controles en línea y el cercado virtual impidieron el abuso de una zona vulnerable. cuenta de servicio Esto podría haber permitido el compromiso total del dominio. Anteriormente, esta misma cuenta se utilizó repetidamente para la escalada de privilegios debido a la falta de controles compensatorios.
Visibilidad y detección en tiempo de ejecución
La autenticación se utilizó tanto como punto de control como fuente de señales de alta fidelidad. La evaluación del acceso en tiempo real mejoró el contexto en la fuente, reduciendo la dependencia de la correlación de registros retardados y mejorando la precisión de la detección.
“El mejor control, de principio a fin, fue el aislamiento de la cuenta de servicio. Bloqueó una vía conocida para comprometer el dominio y la hizo inutilizable.”
— Líder de operaciones de seguridad
Argumentos a favor de la seguridad de identidad en tiempo de ejecución
Obtener control en tiempo de ejecución sobre las rutas más rápidas para impactar
Se extrajeron varias lecciones operativas. Las organizaciones necesitan la capacidad de evaluar y controlar el acceso más rápido de lo que un adversario puede moverse, especialmente cuando ese adversario opera a la velocidad de la IA.
01
Los controles de tiempo de ejecución son más importantes que nunca.
A medida que Frontier AI mejora en el uso de credenciales, herramientas y protocolos legítimos, la superficie de detección se reduce. Los indicadores estáticos o las detecciones reactivas pierden relevancia. Los controles en tiempo de ejecución, basados en el contexto y el comportamiento en tiempo real, cobran mayor importancia.
02
La gestión de vulnerabilidades es importante, pero no suficiente.
Si bien el cliente concluyó que las vulnerabilidades siguen siendo importantes, la gestión de vulnerabilidades por sí sola no puede operar a la velocidad requerida.
03
Los problemas posturales ahora tienen un impacto desproporcionado.
Los atacantes impulsados por IA pueden descubrir, planificar, encadenar y explotar vulnerabilidades de seguridad más rápido de lo que la mayoría de los equipos pueden investigar y responder. Las identidades con permisos excesivos, las rutas de acceso indefinidas, los controles de autenticación débiles y las cuentas de servicio expuestas son los factores que posibilitan una escalada rápida y deben controlarse en tiempo de ejecución.
Demasiados pasos dependen de proveedores externos, la precisión de los activos internos, los plazos de cambio, los ciclos de prueba y la sincronización segura del despliegue. Los atacantes impulsados por IA no esperan a que ese proceso se complete. La única forma de igualar la velocidad de la IA es mediante controles en tiempo de ejecución.
“Los cálculos no son válidos si la única solución es reparar más rápido. La identidad es donde, con mayor frecuencia, hay que llegar a un compromiso antes de que tenga un impacto real.”
— Líder de operaciones de seguridad
Lo que dicen los expertos
De cara al futuro: Protección contra ataques impulsados por IA
El cliente ahora considera el control de identidad en tiempo de ejecución como un modelo operativo fundamental para la era de los ataques basados en agentes.
Eso incluye:
- Continuar reforzando los flujos de acceso privilegiado.
- Ampliando la protección virtual a través de identidades no humanas
- Aplicar el MFA escalonado basado en el riesgo de manera más amplia donde las señales son fuertes
- Utilizar la toma de decisiones en tiempo de ejecución para gestionar el comportamiento de los ataques a velocidad de máquina.
- Introducir medidas compensatorias para los problemas posturales antes de que se conviertan en un problema.
La conclusión general es sencilla.
Las organizaciones deben asumir que las brechas de seguridad y las vulneraciones de seguridad son inevitables; y en la era de la IA de vanguardia, los ataques se propagan a la velocidad de las máquinas. La mejor estrategia no solo consiste en reducir el número de vías de ataque de identidad disponibles para un atacante, sino también en aplicar controles de identidad en tiempo de ejecución que puedan detener el movimiento lateral y la escalada de privilegios antes de que una vulneración se convierta en una brecha de seguridad a gran escala.
Más información

Punto de control en cada autenticación
Cada solicitud de acceso se evalúa en línea, de forma independiente y en tiempo real, independientemente de las políticas estáticas.
Punto de control en cada autenticación
Cada solicitud de acceso se evalúa en línea, de forma independiente y en tiempo real, independientemente de las políticas estáticas.

Evaluación inteligente de riesgos
El análisis del comportamiento y el contexto de identidad profundo permiten identificar patrones maliciosos antes de que los atacantes avancen.

Toma de decisiones y aplicación de la ley sin interrupciones
Silverfort Evalúa y actúa antes de conceder el acceso, no después de que una persona haya clasificado la alerta.