Implemente agentes de IA con confianza, sin concesiones
Los agentes de IA se mueven rápidamente y se automatizan a escala. Silverfort Los mantiene seguros desde el primer día, para que pueda escalar la automatización de la IA sin expandir su superficie de ataque.
- Descubre a todos los agentes
- Conecte a todos los agentes con su responsable humano.
- Controlar las acciones del agente en tiempo de ejecución antes de su ejecución.
- Evitar el abuso de poder por parte de los agentes
Implemente agentes de IA con confianza, sin concesiones
Los agentes de IA se mueven rápidamente y se automatizan a escala. Silverfort Los mantiene seguros desde el primer día, para que pueda escalar la automatización de la IA sin expandir su superficie de ataque.
- Descubra cada agente.
- Conecte a todos los agentes con su responsable humano.
- Controlar las acciones del agente en tiempo de ejecución antes de su ejecución.
- Evitar el abuso de poder por parte de los agentes

Los agentes de IA impulsan la innovación. ¿Pero a qué precio?
Las empresas implementan agentes de IA para acelerar los flujos de trabajo y desbloquear nuevas capacidades. Sin embargo, a medida que estos agentes se integran con sistemas críticos, la falta de controles de identidad los convierte en vectores de ataque con acceso crítico para el negocio.
Los agentes operan fuera de la visibilidad tradicional
Los agentes de IA abarcan nubes y SaaS, eludiendo el monitoreo de identidad estándar y creando puntos ciegos en su postura de seguridad.
No hay una propiedad ni una rendición de cuentas claras
Los agentes actúan de forma autónoma, pero cuando acceden a datos confidenciales o desencadenan acciones, no existe una cadena de responsabilidad que llegue hasta un propietario humano.
El acceso sobreprivilegiado crea exposición
A los agentes se les otorgan amplios permisos para su comodidad, pero el acceso excesivo se convierte en un punto clave para el movimiento lateral, la escalada de privilegios y la exfiltración de datos.
La innovación frente al control crea fricción
Si se restringe demasiado a los agentes, los desarrolladores se ralentizan. Si se les deja sin protección, el riesgo aumenta. La gestión de identidades y accesos (IAM) tradicional no fue diseñada para la IA autónoma.
Los agentes de IA impulsan la innovación. ¿Pero a qué precio?
Las empresas implementan agentes de IA para acelerar los flujos de trabajo y desbloquear nuevas capacidades. Sin embargo, a medida que estos agentes se integran con sistemas críticos, la falta de controles de identidad los convierte en vectores de ataque con acceso crítico para el negocio.
Los agentes operan fuera de la visibilidad tradicional
Los agentes de IA abarcan nubes y SaaS, eludiendo el monitoreo de identidad estándar y creando puntos ciegos en su postura de seguridad.
No hay una propiedad ni una rendición de cuentas claras
Los agentes actúan de forma autónoma, pero cuando acceden a datos confidenciales o desencadenan acciones, no existe una cadena de responsabilidad que llegue hasta un propietario humano.
El acceso sobreprivilegiado crea exposición
A los agentes se les otorgan amplios permisos para su comodidad, pero el acceso excesivo se convierte en un punto clave para el movimiento lateral, la escalada de privilegios y la exfiltración de datos.
La innovación frente al control crea fricción
Si se restringe demasiado a los agentes, los desarrolladores se ralentizan. Si se les deja sin protección, el riesgo aumenta. La gestión de identidades y accesos (IAM) tradicional no fue diseñada para la IA autónoma.
Visibilidad total. Control en tiempo real. Sin fricción.
Unifique el descubrimiento de agentes de IA, la evaluación de riesgos y la aplicación de privilegios mínimos en una sola plataforma. Asegure el acceso a los agentes sin ralentizar a los desarrolladores ni reescribir los flujos de trabajo.

Descubrimiento y propiedad completos del agente
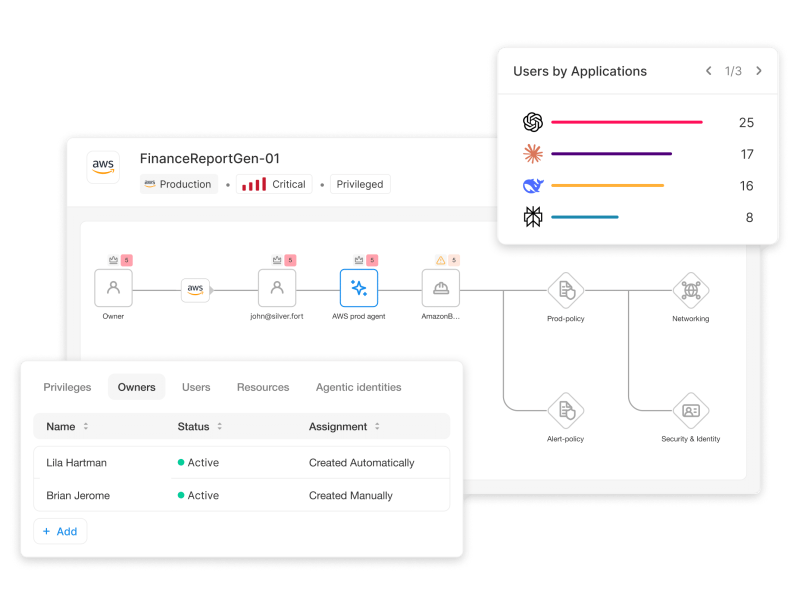
Descubra continuamente todos los agentes de IA, autorizados o no autorizados, en proveedores de identidad (IdP), plataformas en la nube y aplicaciones SaaS. Los gráficos de Storyline mapean propietarios, roles y rutas de acceso para una visibilidad completa sin puntos ciegos.

Detener las amenazas en el punto de acción
SilverfortLas integraciones nativas de con Google Cloud Agent Gateway y Microsoft Copilot Studio, así como su MCP Gateway, supervisan cada llamada de agente en tiempo real, evaluando los ámbitos de autorización antes de la ejecución para bloquear la escalada de privilegios, el movimiento lateral o el acceso no autorizado.

Implemente en días sin interrumpir a los desarrolladores
El descubrimiento basado en API no requiere cambios de software ni de código. La aplicación de MCP se integra mediante una sencilla redirección de puerta de enlace. Los desarrolladores mantienen la velocidad mientras que la seguridad obtiene control en tiempo de ejecución sobre el comportamiento del agente.
Desafíos críticos de los agentes de IA que resolvemos todos los días
Control de IA de sombra
Descubra y controle agentes desconocidos antes de que se conviertan en incidentes.
Gobernanza delegada de IA
Aplicar el mínimo privilegio a cada agente, evitando el movimiento lateral y la escalada de privilegios.
Rendición de cuentas por las auditorías
Asigne las acciones del agente a los humanos responsables del cumplimiento y las investigaciones.
Control de identidad y acceso mediante MCP e integraciones nativas.
Requerir aprobaciones antes de que los agentes ejecuten acciones sensibles de herramientas (humano en el circuito).
Endurecimiento del NHI
Aplicar el mínimo privilegio a los agentes autónomos que utilizan claves API estáticas.
Desafíos críticos de los agentes de IA que resolvemos todos los días
Control de IA de sombra
Descubra y controle agentes desconocidos antes de que se conviertan en incidentes.
Gobernanza delegada de IA
Aplicar el mínimo privilegio a cada agente, evitando el movimiento lateral y la escalada de privilegios.
Rendición de cuentas por las auditorías
Asigne las acciones del agente a los humanos responsables del cumplimiento y las investigaciones.
Control de identidad y acceso mediante MCP e integraciones nativas.
Requerir aprobaciones antes de que los agentes ejecuten acciones sensibles de herramientas (humano en el circuito).
Endurecimiento del NHI
Aplicar el mínimo privilegio a los agentes autónomos que utilizan claves API estáticas.
De la IA en las sombras al control total.
Descubra automáticamente cada agente de IA en su entorno
Silverfort se conecta a sus IdP (Entra ID, Okta), plataformas en la nube (AWS, Azure, GCP) y aplicaciones SaaS mediante una API de solo lectura para detectar automáticamente cada agente de IA, incluidas las implementaciones ocultas y no autorizadas. La plataforma ingiere señales de identidad y actividad, normaliza los datos y crea un inventario de agentes en tiempo real para ofrecer visibilidad completa desde el primer día. Sin puntos ciegos. Sin seguimiento manual.


Vincular cada agente a una identidad humana
Silverfort asigna cada agente a su identidad de aprovisionamiento y propietario humano a través de gráficos de historias visuales que muestran roles, recursos accedidos y cadenas de permisos.
Priorizar y neutralizar a los agentes de IA de alto riesgo
Silverfortcalcula Puntuaciones de riesgo dinámicas basadas en el nivel de privilegios, la confidencialidad de los datos y las anomalías de comportamiento. Los agentes de alto riesgo (con privilegios excesivos, huérfanos o con acceso a datos confidenciales) se detectan primero para su remediación inmediata.


Aplicar la política de acceso en cada llamada del agente en tiempo de ejecución.
Obtenga el control y detenga las acciones antes de su ejecución mediante múltiples planos de control.
Puerta de enlace MCP: Los clientes de MCP son redirigidos a su Silverfort URL del inquilino de la puerta de enlace. La puerta de enlace aplica el inicio de sesión único (SSO) a través de su proveedor de identidad (IdP), correlacionando cada sesión de agente con una entidad humana. Cada llamada de herramienta pasa primero por la puerta de enlace. Silverfort Se evalúa en función de los planos y ámbitos de autorización, y las llamadas denegadas se bloquean en la puerta de enlace. Las llamadas permitidas se reenvían a los sistemas de back-end y se registran en el inventario.
Integraciones nativas: SilverfortLas integraciones nativas con las principales plataformas de agentes (Google Cloud Agent Gateway y Microsoft Copilot Studio) garantizan su protección en todo momento. Los controles integrados inspeccionan la acción de cada agente y emiten un veredicto determinista en tiempo de ejecución (Aprobar/Bloquear/Derivar a un humano) para prevenir comportamientos de riesgo.
De la IA en las sombras al control total.
Descubra automáticamente cada agente de IA en su entorno
Silverfort se conecta a sus IdP (Entra ID, Okta), plataformas en la nube (AWS, Azure, GCP) y aplicaciones SaaS mediante una API de solo lectura para detectar automáticamente cada agente de IA, incluidas las implementaciones ocultas y no autorizadas. La plataforma ingiere señales de identidad y actividad, normaliza los datos y crea un inventario de agentes en tiempo real para ofrecer visibilidad completa desde el primer día. Sin puntos ciegos. Sin seguimiento manual.
Vincular cada agente a una identidad humana
Silverfort asigna cada agente a su identidad de aprovisionamiento y propietario humano a través de gráficos de historias visuales que muestran roles, recursos accedidos y cadenas de permisos.
Priorizar y neutralizar a los agentes de IA de alto riesgo
Silverfortcalcula Puntuaciones de riesgo dinámicas basadas en el nivel de privilegios, la confidencialidad de los datos y las anomalías de comportamiento. Los agentes de alto riesgo (con privilegios excesivos, huérfanos o con acceso a datos confidenciales) se detectan primero para su remediación inmediata.
Aplicar la política de acceso en cada llamada del agente en tiempo de ejecución.
Obtenga el control y detenga las acciones antes de su ejecución mediante múltiples planos de control.
Puerta de enlace MCP: Los clientes de MCP son redirigidos a su Silverfort URL del inquilino de la puerta de enlace. La puerta de enlace aplica el inicio de sesión único (SSO) a través de su proveedor de identidad (IdP), correlacionando cada sesión de agente con una entidad humana. Cada llamada de herramienta pasa primero por la puerta de enlace. Silverfort Se evalúa en función de los planos y ámbitos de autorización, y las llamadas denegadas se bloquean en la puerta de enlace. Las llamadas permitidas se reenvían a los sistemas de back-end y se registran en el inventario.
Integraciones nativas: SilverfortLas integraciones nativas con las principales plataformas de agentes (por ejemplo, Microsoft Copilot Studio) garantizan su protección en todo momento. Los controles integrados inspeccionan la acción de cada agente y devuelven una decisión de acción determinista en tiempo de ejecución (Aprobar/Bloquear) para prevenir comportamientos riesgosos.
Informe del CISO
Los atacantes se mueven en horas. Las juntas directivas deciden en trimestres.
El informe CISO convierte el control de identidad en tiempo de ejecución en una decisión a nivel de junta directiva: cuánto cuestan los ataques de IA, qué descubrió un equipo rojo de una empresa Fortune 50 y qué medidas se deben tomar ahora.
Cómo Silverfort protege a los agentes de IA a escala
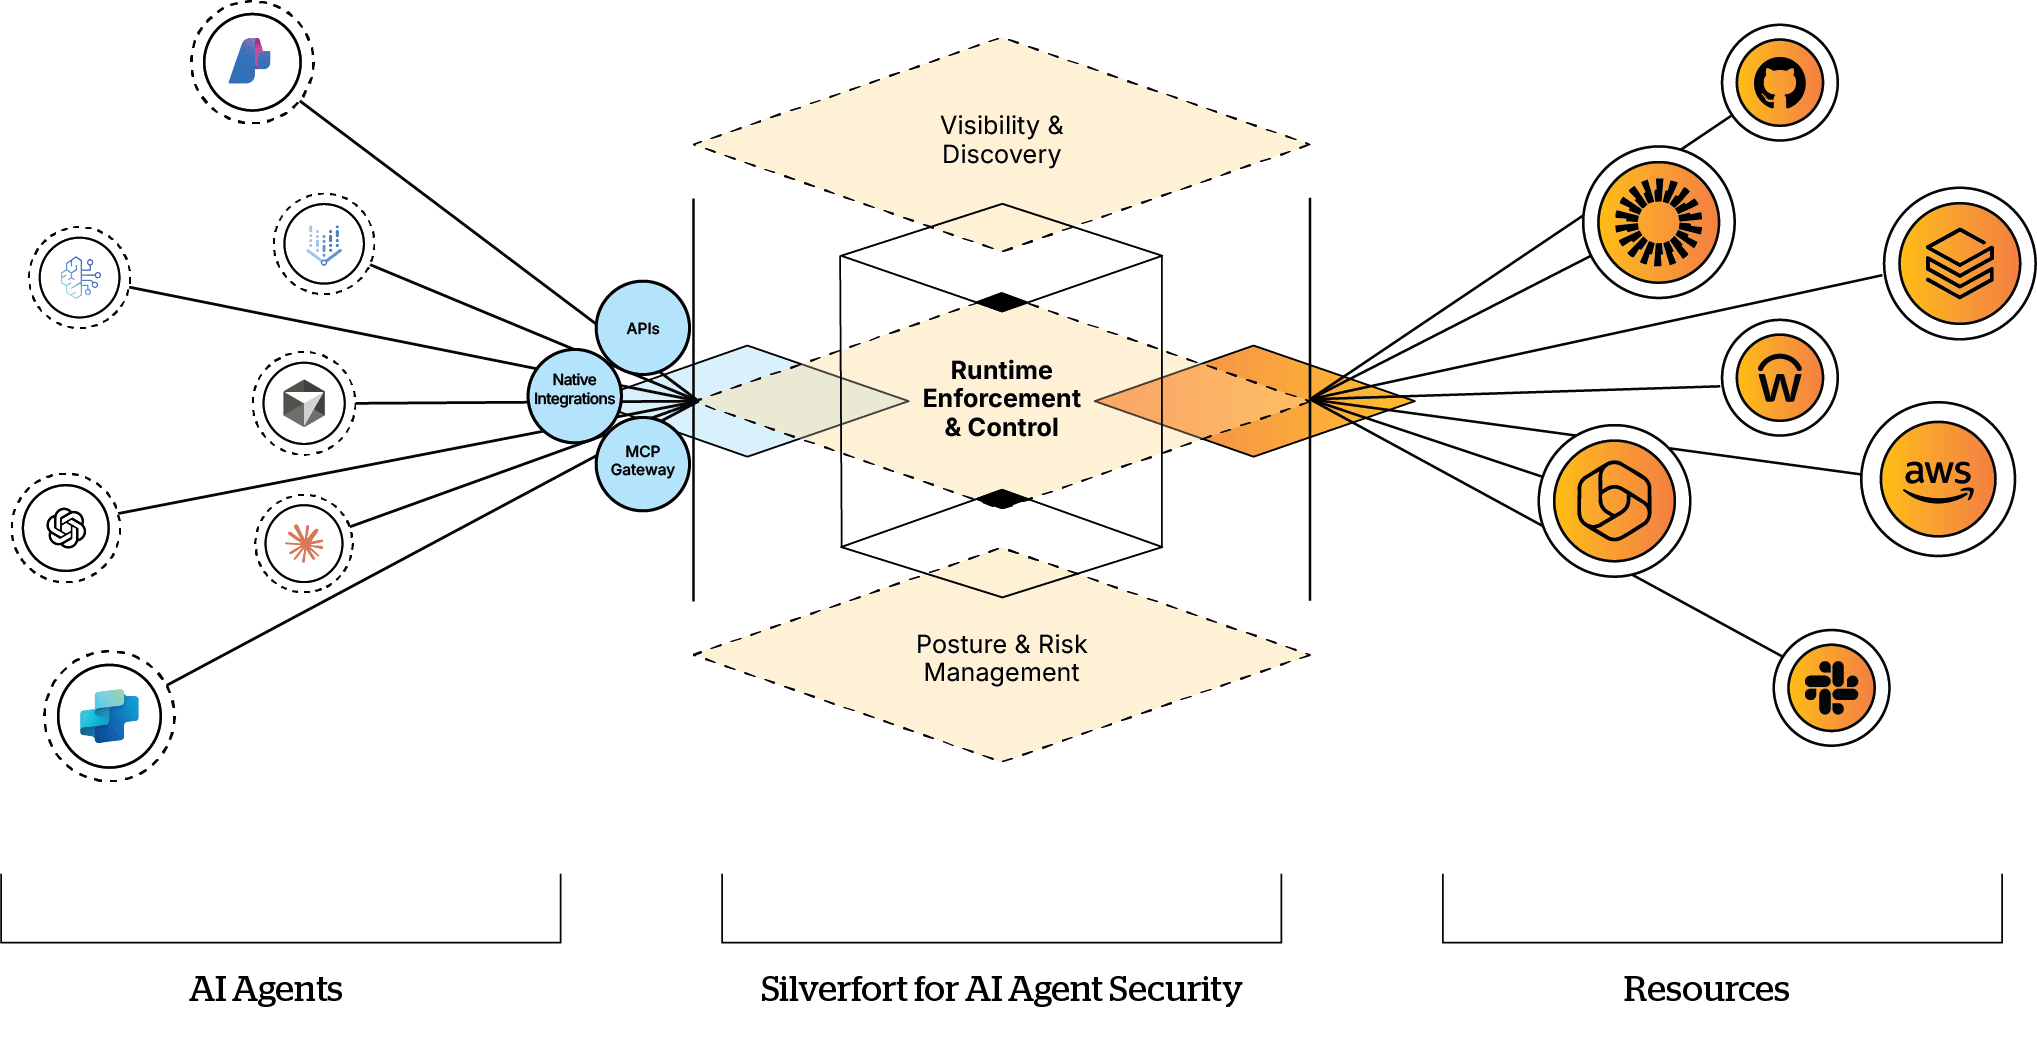
Silverfort proporciona visibilidad completa, reducción de riesgos y seguridad en todo su entorno de agentes de IA, cubriendo ambos Comunicación basada en MCP e integraciones nativas Con plataformas líderes en gestión de agentes (Google Cloud Agent Gateway, Microsoft Copilot Studio). Al inspeccionar las llamadas a herramientas y aplicar políticas integradas, garantizamos que los agentes tengan autorización explícita para actuar según los planos y ámbitos de autorización definidos. Nuestra plataforma proporciona control, monitorización y corrección en tiempo real para todos los tipos de agentes, eliminando los privilegios permanentes y garantizando una protección integral durante la ejecución.
Por qué Silverfort es diferente
Cumplimiento en línea
Antes de ejecutar las acciones, además del descubrimiento completo en todos los entornos
Mapeo completo de la propiedad humana
A través de los gráficos de Storyline, vea quién aprovisionó a cada agente y quién inició cada acción
Aplicación de políticas en tiempo de ejecución
En todos los tipos de agentes a través de planos y ámbitos de autorización.
Bloquear o restringir acciones en línea
Antes de ejecutarlos, sin limpieza retroactiva
No se requieren agentes, cambios en el código ni proxy.
El descubrimiento mediante API, la redirección de la puerta de enlace y las integraciones nativas permiten una protección completa en días, no en meses.
Herramientas de seguridad genéricas
Proveedores de nicho de seguridad de IA

Modo de inspección
- Solo alerta, análisis posterior al incidente
- Monitoreo del comportamiento, prevención limitada
Cumplimiento en línea
Antes de ejecutar las acciones, además del descubrimiento completo en todos los entornos
Responsabilidad
- No hay vínculo entre humanos y agentes
- Mapeo parcial, propiedad poco clara
Mapeo completo de la propiedad humana
A través de los gráficos de Storyline, vea quién aprovisionó a cada agente y quién inició cada acción
Controles de acceso
- Políticas estáticas, revisiones manuales
- Alertas de tiempo de ejecución, aplicación limitada
Aplicación de políticas en tiempo de ejecución
en todos los tipos de agentes a través de planos y ámbitos de autorización.
Capacidad de prevención
- Detectar y alertar, sin bloqueos en línea
- Detección de anomalías del comportamiento, respuesta reactiva
Bloquear o restringir acciones en línea
Antes de ejecutarlos, sin limpieza retroactiva
Seguridad operacional
- Configuración manual, alta fricción.
- Requiere instrumentación o cambios de código
No se requieren agentes, ni cambios en el código, ni proxy.
El descubrimiento mediante API, la redirección de la puerta de enlace y las integraciones nativas permiten una protección completa en cuestión de días, no de meses.
INVESTIGACIÓN DE ANALISTAS
Todos los proveedores hablan de "tiempo de ejecución". Un nuevo marco de análisis comprueba quién lo dice en serio.
Software Analyst Cyber Research (SACR) creó el marco ARISE para separar las herramientas que observan a un agente después de que ocurre el hecho de aquellas que pueden intervenir antes de que se complete una acción. En su informe inaugural sobre el panorama de proveedores de ARISE, SACR ofrece Silverfort Alineación directa en las tres capas principales: gobernanza determinista, análisis de comportamiento e intención, y gobernanza dinámica en tiempo de ejecución.