

A medida que las empresas avanzan en su transformación digital, ha surgido una nueva superficie de ataque, a menudo pasada por alto: las identidades no humanas (NHI). Las NHI son tipos de identidades de máquina utilizadas por aplicaciones, cargas de trabajo, contenedores, API, dispositivos IoT, etc., y superan con creces a los usuarios humanos, siendo esenciales para el funcionamiento de los sistemas modernos.
Las NHI impulsan la automatización y la escalabilidad, pero también introducen nuevos niveles de complejidad y riesgos. Las herramientas de identidad tradicionales, diseñadas para usuarios humanos, no pueden seguir el ritmo de la velocidad y la escalabilidad de las NHI en entornos híbridos y multinube.
Asegurar estas identidades requiere un cambio estratégico. Zero Trust ofrece ese cambio donde la identidad se convierte en el nuevo perímetro, y las NHI se gobiernan, verifican y protegen como cualquier usuario humano.
El auge de las identidades no humanas
Según IDC, El 95% de todas las comunicaciones entre sistemas empresariales se realizan ahora a través de NHILa proliferación de NHIs no es una coincidencia; está impulsada por tres cambios tecnológicos importantes.
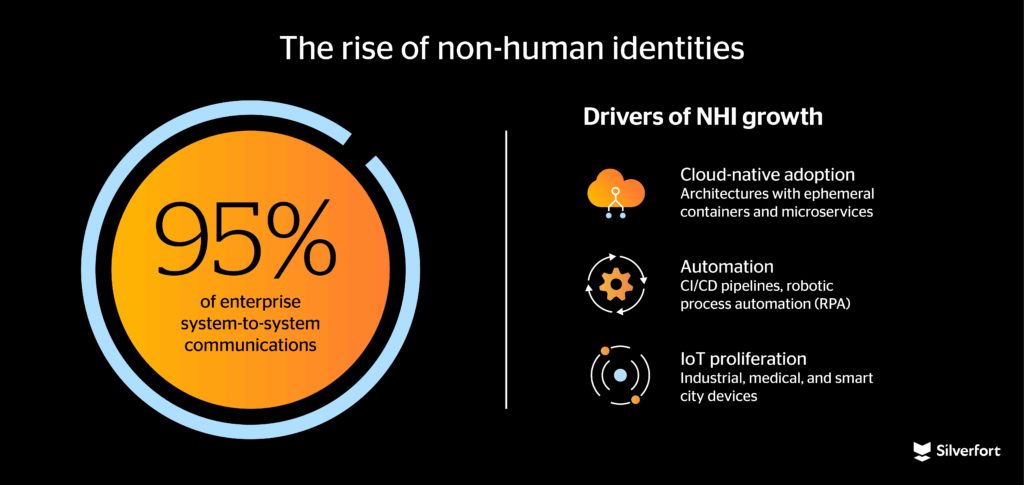
Nombre Las empresas están adoptando arquitecturas nativas de la nube, cargas de trabajo en contenedores e infraestructura como código (IaC). En estos entornos, las NHI son fundamentales. Cada microservicio, función sin servidor (como AWS Lambda o Azure Functions) o carga de trabajo en contenedores necesita su propia identidad para solicitar recursos o realizar operaciones. Por ejemplo, un solo clúster de Kubernetes podría activar dinámicamente miles de pods, cada uno con su propia identidad. identidad de la máquina y acceso limitado a API o bases de datos. Estas arquitecturas modernas eliminan los perímetros tradicionales, convirtiendo la identidad en el nuevo límite de seguridad. La seguridad ahora debe adaptarse a la carga de trabajo, ya sea que resida en una nube pública, local o en un contenedor transitorio.
SegundoLas organizaciones se apresuran a automatizar tareas repetitivas mediante pipelines de CI/CD, automatización robótica de procesos (RPA) y flujos de trabajo basados en IA. Estos sistemas dependen de las NHI para funcionar. Los pipelines de DevOps utilizan cuentas de servicio Para obtener código, implementar aplicaciones y ejecutar pruebas de integración. Los chatbots y los agentes de IA recuperan datos mediante llamadas API, basándose en tokens de acceso y credenciales de máquina. Los bots de RPA inician sesión en los sistemas ERP para procesar facturas o actualizar registros, a menudo con amplio acceso. Cada una de estas interacciones está autenticada por una identidad no humana y representa un potencial... superficie de ataque.
TerceraLa revolución del Internet de las cosas (IoT) ha añadido miles de millones de nuevos puntos finales, cada uno de los cuales requiere autenticaciónCifrado y acceso basado en roles. Los sensores del IoT industrial en plantas de fabricación envían telemetría a servicios en la nube. Los dispositivos médicos conectados comunican datos de pacientes en tiempo real. La infraestructura de las ciudades inteligentes coordina el alumbrado, los semáforos y las redes eléctricas. Cada dispositivo tiene una identidad de máquina, a menudo poco protegida, rara vez rotada y con frecuencia sobrepasando su proyecto o caso de uso original.
Una taxonomía de la confianza: tipos de NHI
Los NHI vienen en diversas formas, dependiendo de su caso de uso y entorno. Cuentas de servicio Son ampliamente utilizados por aplicaciones y scripts para acceder a bases de datos, recursos en la nube o sistemas internos y, a menudo, tienen privilegios excesivos. Certificados de máquinas (como los certificados TLS/SSL) proporcionan comunicaciones cifradas y autentican servidores y clientes; sin embargo, los certificados vencidos o mal configurados pueden causar interrupciones catastróficas. Roles nativos de la nube (como AWS AMI Los roles, las identidades administradas de Azure o las cuentas de servicio de Google Cloud permiten que las cargas de trabajo accedan a los recursos de forma segura. Mientras tanto, Claves API y tokens Permitir que los servicios interactúen en SaaS o integraciones de terceros.
Si bien estas credenciales de identidad son fáciles de crear e implementar, son difíciles de monitorear y proteger. El desafío clave no es solo gestionar unas pocas identidades de máquina, sino hacerlo a gran escala, de forma dinámica y segura en diversas plataformas.
Seguridad y riesgos de la identidad no humana: la epidemia silenciosa
Identidades no humanas (NHIs)Las cuentas de servicio, las claves API y las credenciales de máquina a máquina son vitales para las operaciones de TI modernas, pero a menudo quedan fuera del alcance de la gestión de identidades y accesos (IAM) tradicional e incluso de los marcos de confianza cero. Estas identidades se crean frecuentemente mediante programación, se usan brevemente y luego se olvidan, dejándolas sin gestionar y vulnerables.
NIST SP 800-207 enfatiza la necesidad de eliminar las credenciales de larga duración en favor de las de corta duración y que expiran automáticamente.. Esto reduce el riesgo de robo de credenciales al reducir la ventana de ataque y garantizar que las NHI sigan los mismos controles de acceso rigurosos que los usuarios humanos.
Lamentablemente, la higiene de las credenciales sigue siendo una debilidad crítica y los atacantes la están explotando:
- En la sección Violación de Twitter de 2022, Las claves API codificadas se expusieron en un repositorio público.
- Un certificado SSL caducadodesencadenó un gran Interrupción de Microsoft Exchangeen el 2021.
- En el ataque de SolarWinds, Cuentas de máquina con privilegios excesivos habilitadas movimiento lateral y robo de datos.
Hay mucho en juego. Muchas de las brechas de seguridad en la nube reportadas involucran NHIs comprometidos, a menudo debido a tokens de API expuestos o cuentas de servicio no administradas. A medida que los NHIs continúan proliferando, protegerlos y administrarlos ya no es opcional: es crucial..
La fragmentación aumenta el desafío. Herramientas de IAM como Active Directory Se diseñaron para humanos, no para máquinas. Diferentes entornos (p. ej., Kubernetes, pipelines de CI/CD, IoT) gestionan las NHI de forma aislada, lo que genera silos, una aplicación inconsistente y fatiga de auditoría.
Para abordar estos riesgos, las organizaciones deben comenzar a tratar las NHI como identidades de primera clase con gestión de ciclo de vida completo, controles de acceso sólidos y visibilidad en todos los entornos, todo ello alineado con los principios de Confianza Cero.
Por qué Zero Trust es esencial para la seguridad de la identidad no humana
El modelo de Confianza Cero, que afirma "nunca confiar, siempre verificar", se adapta bien a la naturaleza dinámica de las identidades no humanas. A diferencia de los antiguos modelos de seguridad basados en perímetros, la Confianza Cero asume la vulneración por defecto y valida cada solicitud de acceso, ya sea de un usuario humano o de una máquina. La mayoría Implementaciones de confianza cero Sin embargo, hoy en día nos centramos en medidas centradas en el ser humano: autenticación multifactor, proveedores de identidad de inicio de sesión único como Okta o Azure AD y agentes de seguridad de puntos finales en los dispositivos de los usuarios.
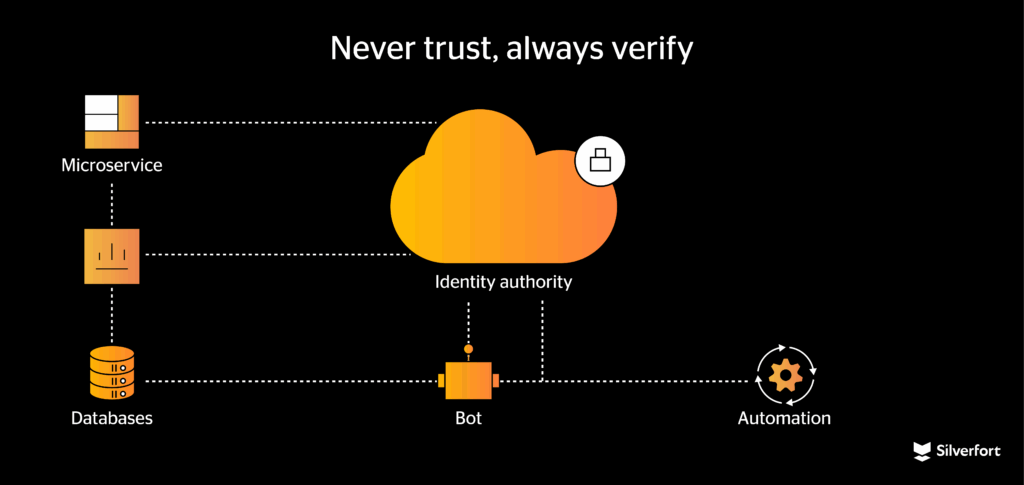
Las identidades no humanas suelen eludir estos controles centrados en el ser humano. Una cuenta de servicio, por ejemplo, podría tener acceso persistente a sistemas críticos sin que MFA ni análisis de comportamiento supervisen su uso. Una clave API integrada en el código puede otorgar acceso indefinido sin generar alertas. Estos puntos ciegos son precisamente lo que los atacantes buscan explotar, permitiéndoles operar sin ser detectados utilizando credenciales de máquina robadas o utilizadas indebidamente.
Hoja de ruta: Implementación de la Confianza Cero para identidades no humanas
Asegurar las NHI bajo un marco de Confianza Cero requiere una hoja de ruta operativa clara. Las organizaciones deben abordar esto sistemáticamente, abarcando desde la visibilidad hasta la aplicación:
Nombre Obtenga visibilidad completa del panorama de identidades de las máquinas. No se puede proteger lo que no se sabe que existe, así que inventarie todas las NHI en entornos locales y en la nube, e identifique dónde y cómo interactúan.
SiguienteEstablezca la propiedad y la gobernanza de las identidades de las máquinas. Cada NHI debe tener un propietario o equipo responsable. Defina políticas de ciclo de vida para estas identidades (por ejemplo, desactivar o rotar automáticamente las credenciales tras un periodo de inactividad) y aplíquelas de forma sistemática.
Modernizar la autenticación Para usuarios no humanos. Las contraseñas y otras credenciales estáticas deberían eliminarse gradualmente y sustituirse por mecanismos más robustos. Utilice la autenticación basada en certificados o tokens para servicios y API. Adoptar estándares como SPIFFE (Marco de Identidad de Producción Segura para Todos) puede ayudar a garantizar una gestión de identidades consistente de la carga de trabajo en todas las plataformas.
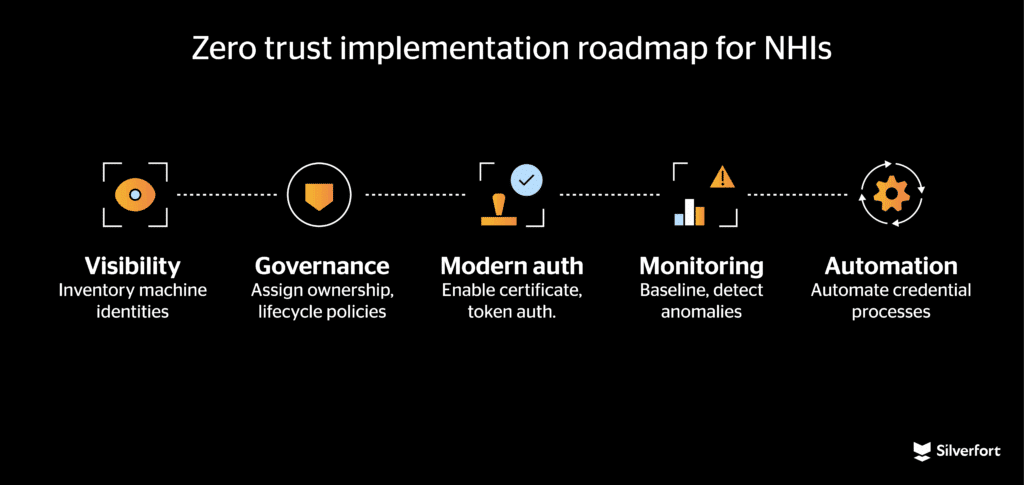
Integrar la monitorización En las operaciones de seguridad. Incorpore los registros de identidad de las máquinas y los eventos de acceso a sus herramientas de Gestión de Información y Eventos de Seguridad (SIEM) y Análisis del Comportamiento de Usuarios y Entidades (UEBA). Establezca un comportamiento normal de referencia para las cuentas de servicio y los certificados, y active la detección de anomalías para identificar patrones de uso inusuales en tiempo real.
Finally Automatizar el ciclo de vida de la identidad de la máquina. La emisión, rotación y revocación de credenciales deben integrarse en los procesos de CI/CD y los flujos de trabajo automatizados. Al integrar la gestión de identidades en los procesos de desarrollo, las organizaciones eliminan errores manuales y garantizan que la seguridad se mantenga al ritmo de la implementación.
Integración de Zero Trust en la gestión de identidades de las máquinas
La protección de las NHI requiere la integración de los principios de Confianza Cero en todo el ciclo de vida de la identidad de las máquinas. Esto comienza reconociendo las identidades de las máquinas como entidades de primera clase en su programa de IAM, al igual que los usuarios humanos. Protéjalas con métodos de autenticación criptográfica robustos, como certificados TLS mutuos para servicios, estándares de identidad de carga de trabajo establecidos o tokens de API con límite de tiempo, en lugar de contraseñas compartidas o claves estáticas.
La arquitectura de Confianza Cero también implica combinar identidades de máquina basadas en certificados con decisiones de acceso contextuales. En la práctica, esto podría implicar verificar el contexto de una solicitud (origen, hora, tipo de carga de trabajo) antes de conceder el acceso, no solo la credencial. Los marcos de emisión de identidad descentralizados, que emiten y validan dinámicamente certificados o tokens para cargas de trabajo, pueden ayudar a establecer confianza en entornos distribuidos y en la nube sobre la marcha.
Para reducir el riesgo, es necesario sustituir gradualmente las credenciales estáticas por otras de corta duración y alcance limitado. Los sistemas de gestión de secretos deben emitir credenciales efímeras que caduquen rápidamente, y la federación de identidades seguras puede proporcionar tokens de acceso temporales para servicios externos o híbridos cuando sea necesario. Además, la aplicación de la política de Cero Privilegios Permanentes (ZSP) garantiza que las NHI accedan solo cuando sea necesario y solo a los recursos necesarios para su tarea. En otras palabras, las identidades de máquina no deben tener más privilegios de los necesarios ni deben permanecer habilitadas cuando no se utilicen.
La microsegmentación es otro control crítico de Confianza Cero para las NHI. Al imponer límites de red granulares en torno a las cargas de trabajo y los servicios, contiene posibles vulnerabilidades e impide que los atacantes se desplacen lateralmente a otros sistemas si se vulnera la identidad de una sola máquina.
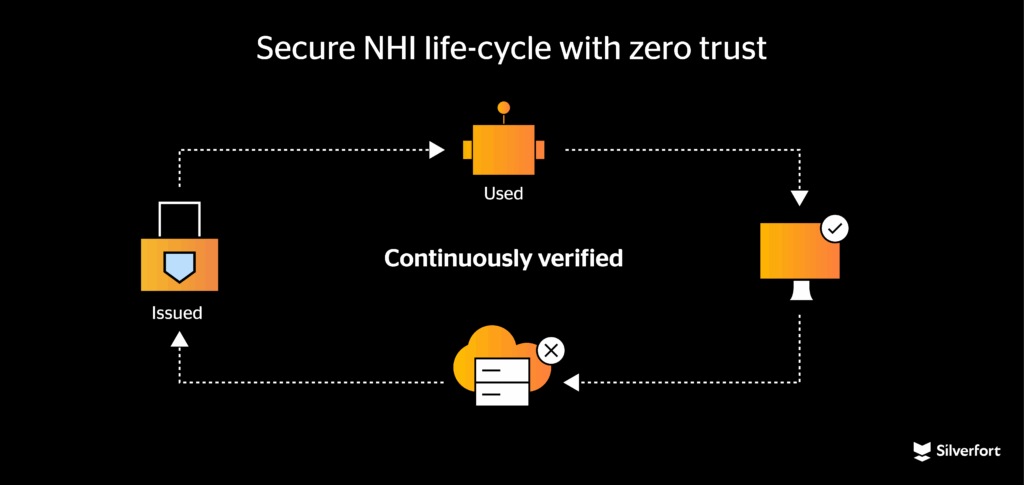
Mientras tanto, la monitorización continua y el análisis de comportamiento son esenciales para detectar actividad anómala en el NHI. Patrones de acceso inusuales —por ejemplo, una cuenta de servicio normalmente inactiva que intenta repentinamente leer grandes cantidades de datos confidenciales— deberían activar respuestas automáticas. Estas respuestas podrían incluir la revocación de credenciales sospechosas, el aislamiento de la carga de trabajo u otras contramedidas en tiempo real basadas en señales de riesgo. Las soluciones modernas de Confianza Cero (Zero Trust) admiten este tipo de aplicación de políticas adaptativa y basada en el riesgo para garantizar que, incluso cuando las identidades de las máquinas se comporten de forma inesperada, el sistema pueda responder de inmediato para mitigar el daño.
Caso de negocio: Por qué la seguridad de la identidad no humana es importante ahora
Protección de las identidades no humanas (NHI) Ya no es solo una preocupación de TI; es una prioridad crítica para el negocio. Dado que las identidades de las máquinas superan ampliamente a las de los usuarios humanos, cualquier deficiencia en su gestión puede dar lugar a filtraciones, pérdida de datos e interrupciones operativas.
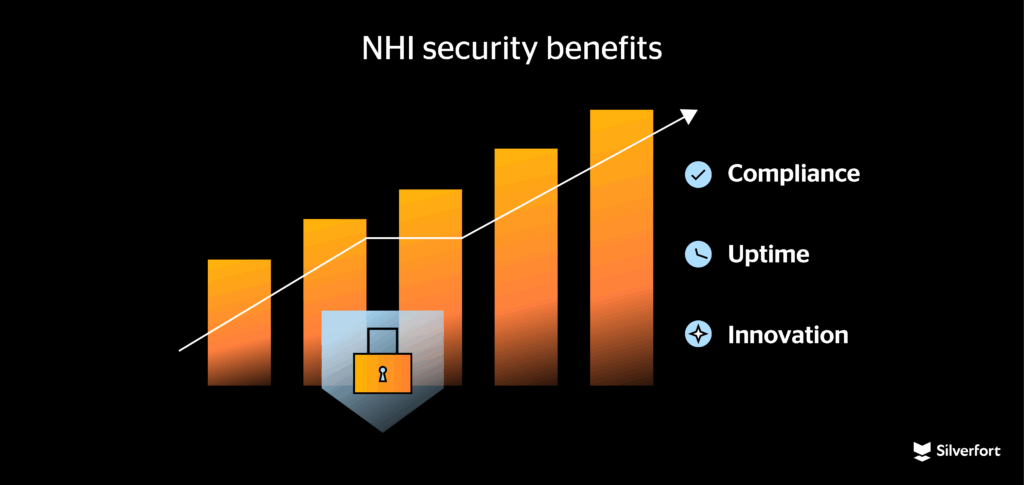
Al alejarse de las credenciales de larga duración y aplicar la verificación continua, las empresas pueden reducir drásticamente las superficies de ataque y limitar el daño de posibles intrusiones.
Pero los beneficios van mucho más allá de la seguridad:
- Cumplimiento se vuelve más simple, con una gobernanza de identidad más fuerte y una sobrecarga de auditoría reducida.
- Uptime mejora automatizando tareas rutinarias como la renovación de certificados, evitando interrupciones costosas causadas por credenciales vencidas.
- Innovación se acelera a medida que la gobernanza de identidad unificada elimina la fricción entre equipos, sistemas y entornos.
En resumen, lograr una correcta seguridad del NHI protege al negocio contra riesgos, aumenta la resiliencia operativa y permite una innovación más rápida y segura.
El futuro de la seguridad de la identidad: unificada, continua y contextual
Como sugieren los expertos Las identidades de las máquinas ahora superan en número a las identidades humanas en una proporción de 50:1 a 100:1. —y siguen creciendo exponencialmente— ya no son una simple nota al pie en ciberseguridad; se han convertido en la primera línea. El futuro de seguridad de identidad Se basa en plataformas unificadas que pueden autenticar y gestionar continuamente cada interacción, ya sea una persona que inicia sesión o un microservicio que llama a una API. La identidad ya no es estática; es dinámica, contextual y fundamental para la seguridad.
Estamos presenciando un cambio de paradigma. La era de las NHI ya está aquí, y con ella vienen oportunidades sin precedentes y nuevos riesgos. Las organizaciones que elevan las identidades de las máquinas a... activos estratégicos y adoptar Zero Trust como su principio rector no solo serán más seguros, sino que también serán más ágiles, más compatibles y estarán mejor preparados para lo que venga después.
