

Hoy tengo la emoción de anunciar SilverfortLa solución de respuesta a incidentes (IR) que prioriza la identidad de 's, que cambia el guion del proceso de IR tradicional al comenzar por encontrar y aislar las identidades de los usuarios comprometidos. En lugar de centrarse primero en las máquinas infectadas con malware, nuestra solución permite a los equipos de IR identificar y contener rápidamente las identidades de los usuarios comprometidos, el punto de entrada más común para los atacantes. Diseñado para complementar las herramientas de IR existentes, este enfoque proactivo reduce drásticamente el tiempo necesario para contener un ataque, minimiza los daños y permite una recuperación más rápida.
Al comenzar con la identidad, los equipos de IR pueden detectar y bloquear autenticación Intenta localizar las cuentas comprometidas y aislarlas instantáneamente. Este enfoque permite una identificación más rápida de las amenazas en comparación con los métodos tradicionales, que a menudo comienzan con el largo y complejo proceso de rastrear las máquinas infectadas o monitorear el tráfico de la red. Una vez que los atacantes obtienen acceso, pueden moverse lateralmente a través de su red. Centrarse en la identidad ayudará a reducir el daño de manera más rápida y eficaz que examinar los puntos finales al principio.
Eric Haller, Silverfort El asesor y ex vicepresidente de SecOps y GRC en Palo Alto Networks lo explica mejor:
“Identificar activos afectados al responder a grandes incidentes que involucran movimiento lateral es un desafío serio. A menudo, al implementar acciones de contención, los profesionales deben tomar decisiones difíciles con información incompleta, sopesando el daño del atacante contra la interrupción del negocio. Poder desafiar de inmediato todos los eventos de autenticación mientras se permite que las operaciones comerciales continúen es como un cirujano que reduce el ritmo cardíaco de un paciente para realizar una cirugía. Puede poner a toda una empresa "bajo vigilancia" de manera efectiva mientras investiga la fuente del problema, sin afectar la productividad. Silverfort“Los equipos obtienen telemetría procesable sobre lo que se debe contener para que puedan mantener sus negocios operativos mientras investigan y descubren el mejor camino hacia la recuperación y la remediación”.
Cómo Silverfort Acelera los tiempos de respuesta ante incidentes
Silverfort, Solución IR que prioriza la identidad Se integra perfectamente con sistemas de gestión de identidad y acceso (IAM) como Active DirectoryOkta, Federación Ping y otros, lo que permite a los respondedores aislar cuentas comprometidas, contener ataques en tiempo real y bloquear una mayor propagación, todo sin necesidad de una investigación exhaustiva.
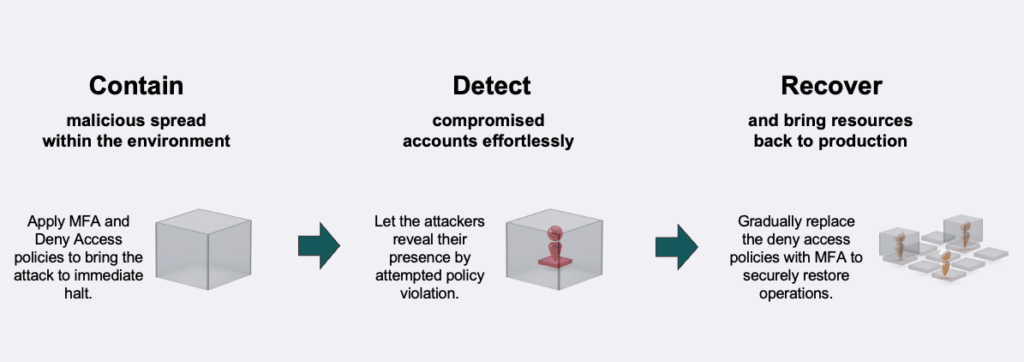
Aquí hay un desglose paso a paso de cómo Silverfort Acelera la respuesta a incidentes:
Paso 1: Detener el ataque de inmediato
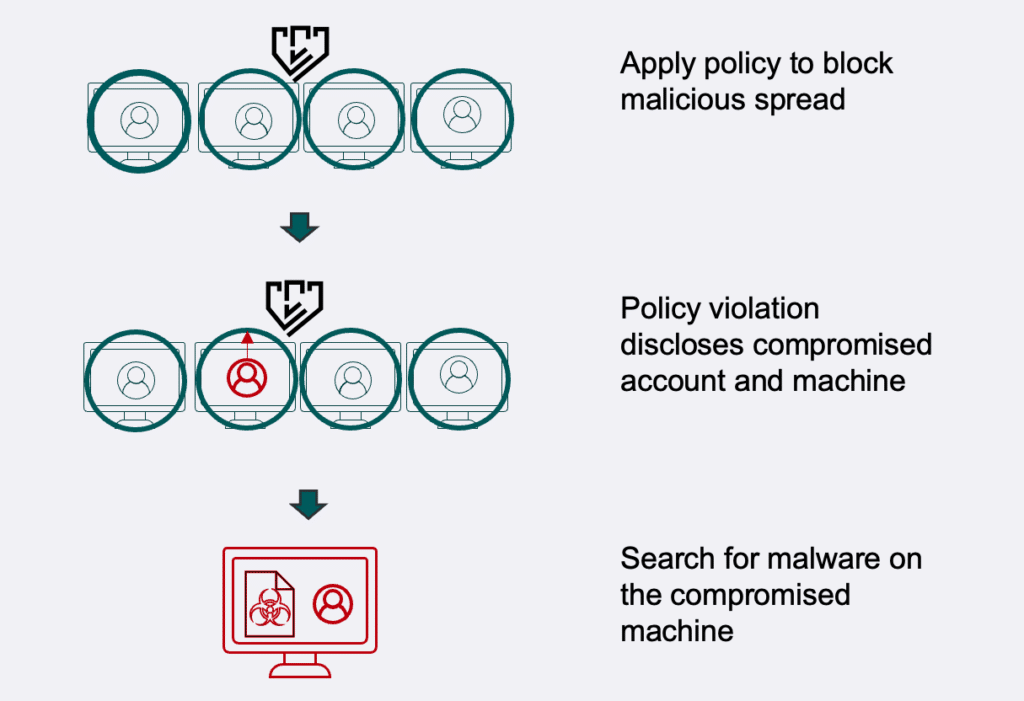
El uso de MFA y la segmentación basada en identidad, las organizaciones pueden tomar control inmediato sobre el acceso malicioso con SilverfortEsta contención detiene el movimiento lateral en seco, incluso a través de herramientas como PowerShell o PsExec, sin necesidad de realizar una investigación manual exhaustiva de antemano. El bloqueo del acceso se produce de forma instantánea para evitar una mayor propagación. SilverfortCon el firewall de autenticación de Microsoft, las organizaciones pueden bloquear el acceso a los recursos según la identidad del usuario y el análisis de autenticación en tiempo real.
Paso 2: Identificar rápidamente las cuentas comprometidas
Los atacantes se revelarán activando intentos de acceso denegado o desafíos de MFA bloqueados. Silverfort Proporciona registros de auditoría detallados para que los equipos de seguridad puedan rastrear los movimientos del atacante hasta el paciente cero. Al localizar las identidades comprometidas de manera temprana, los equipos de respuesta pueden bloquear otras actividades maliciosas y concentrar sus esfuerzos forenses en áreas críticas.
Paso 3: Recuperación gradual y reducción de la superficie de ataque
A medida que los equipos de respuesta erradican la actividad maliciosa, Silverfort ayuda a restablecer gradualmente el acceso del usuario manteniendo las medidas de seguridad críticas. La plataforma identifica debilidades relacionadas con la identidad, como administradores en la sombra y cuentas de servicio no supervisadas, para cerrar brechas de seguridad y eliminar posibles rutas de ataque.
Testimonio de un cliente: comprobado en situaciones reales
Un ejemplo notable de respondedores de IR que utilizan con éxito nuestra solución proviene de una empresa Fortune 100 financiero empresa de servicios de seguridad que recientemente sufrió una importante vulneración de seguridad. Los atacantes obtuvieron acceso a sistemas críticos, lo que puso en peligro la seguridad de su entorno. El equipo de IR implementó nuestra solución en más de 100 controladores de dominio en menos de 12 horas, y aplicó una política de bloqueo de acceso para todos los usuarios y recursos. Esta rápida respuesta contuvo el ataque en su estado actual y evitó que se produjeran más ataques. ransomware propagarse.
"Silverfort nos ayudó inmediatamente a mitigar el impacto de usuarios comprometidos“Fue una de las herramientas más importantes que utilizamos para analizar los flujos de autenticación y determinar las identidades comprometidas a medida que volvíamos a poner en línea nuestros controladores de dominio”, dijo un líder de identidad de la empresa. “Trabajamos rápidamente con el equipo de IR para implementar políticas de bloqueo sobre las identidades comprometidas”.
Este estudio de caso del mundo real demuestra cómo nuestro enfoque de identidad primero acorta drásticamente los plazos de respuesta a incidentes., de días y semanas a meras horas, para que las organizaciones puedan recuperarse con una interrupción mínima.
Integración con herramientas e infraestructura existentes
Diseñamos nuestra solución para complementar las herramientas IR existentes , y para integrarse sin problemas con la infraestructura de operaciones de seguridad, como las plataformas SIEM, SOAR y XDR. Las señales de amenaza relacionadas con la identidad enriquecen los procesos de respuesta a incidentes existentes, mejorando la detección y correlación de señales de riesgo en toda la infraestructura.
En situaciones de crisis, nuestro firewall de autenticación actúa como un "interruptor de seguridad" que analiza cada intento de autenticación y acceso a recursos críticos y rechaza las solicitudes de identidades comprometidas. Al activar estas políticas, los equipos de IR pueden contener el ataque y bloquear el acceso posterior., y continuar investigando con total visibilidad lo que ha sido comprometido.
SilverfortPolíticas de bloqueo en tiempo real, conocimientos forenses, Además, la aplicación de MFA no solo detiene un ataque en seco, sino que también proporciona al equipo de IR datos útiles para garantizar una recuperación segura.
Acelere la respuesta a incidentes con Silverfort
SilverfortLa respuesta a incidentes basada en la identidad de Identity-First Incident Response ofrece un nuevo enfoque para la respuesta a incidentes: más rápido, más preciso e increíblemente eficaz. Al centrarse en las identidades comprometidas en lugar de en las máquinas infectadas, los equipos de seguridad se adelantan a los atacantes. ¿El resultado? Tiempos de recuperación más cortos, menos daños y la confianza para hacer frente incluso a las amenazas más sofisticadas.
Para las organizaciones que buscan modernizar sus estrategias de respuesta a incidentes, estamos entusiasmados de ofrecer una solución poderosa y probada que se integra perfectamente con la infraestructura existente y al mismo tiempo brinda una protección incomparable contra ataques basados en identidad.
¿Interesado en aprender más? Verificar Nuestro manual de estrategias de relaciones con los inversores or solicita una demoNuestro equipo estará contigo en cada paso del camino.
