Detengamos los ataques impulsados por IA: Por qué los controles de identidad en tiempo de ejecución integrados son la única solución.
La IA de vanguardia elimina el tiempo que transcurre entre el ataque y la respuesta. El único lugar donde se puede detener un ataque de forma fiable es en tiempo real: en el momento en que se solicita el acceso, antes de que se conceda.

¿Qué son los ataques basados en inteligencia artificial y por qué son importantes?
Los ataques impulsados por IA y los modelos de IA de vanguardia como Mythos de Anthropic están cambiando la ciberseguridad más rápido de lo que la mayoría de las organizaciones se dan cuenta.
Estos modelos reducen drásticamente el umbral para ataques sofisticados, permitiendo a los atacantes ejecutar campañas complejas con una velocidad y escala sin precedentes. Permiten a los adversarios descubrir vulnerabilidades de día cero, encadenar configuraciones erróneas, enumerar identidades, moverse lateralmente, escalar privilegios y comprometer entornos, de forma autónoma y a velocidad de máquina.
El verdadero cambio no reside en una nueva técnica de ataque, sino en la capacidad de ejecutar cadenas de ataque completas de forma continua y adaptativa, sin las demoras, los errores o las limitaciones de recursos que tradicionalmente limitan a los operadores humanos.
Los equipos de seguridad han dedicado años a desarrollar defensas partiendo de la premisa de que existe un lapso de tiempo considerable entre las acciones del atacante y la respuesta del defensor. Frontier AI elimina ese lapso de tiempo. Para cuando se activa la detección, es posible que el ataque ya se haya completado.
el patrón
La identidad es el campo de batalla
Lo que hemos visto de manera constante por parte de los clientes y ala de cristal Para los CISO, los ataques basados en IA se realizan a través de las identidades. Explotan las relaciones de confianza, se mueven lateralmente y escalan privilegios hasta controlar el entorno. Por eso, la identidad es tanto la principal superficie de ataque como el último punto de control fiable.
IGA es demasiado estático.
Fue diseñado para la gobernanza, no para cadenas de ataques a velocidad de máquina que se adaptan en tiempo real.
El PAM tradicional es demasiado limitado.
Solo protege un conjunto limitado de cuentas.
ITDR es demasiado lento y reactivo.
Funciona después de que ya ha comenzado el comportamiento sospechoso.
Las organizaciones que detienen los ataques impulsados por IA tienen algo en común:
Controles de identidad en tiempo de ejecución
Los ataques impulsados por IA se propagan lateralmente a través de las identidades, a la velocidad de la máquina, antes de que se active la detección. El único lugar donde se pueden detener es en línea, en el momento de la autenticación.
Por qué la seguridad de identidad en tiempo de ejecución es fundamental en la era de la IA de vanguardia.
La identidad es el último punto de control fiable antes de que se ejecute una acción. Una vez concedido el acceso, el atacante ya está operando dentro del entorno. Por ello, la seguridad de la identidad en tiempo de ejecución se vuelve fundamental en la era de los ataques impulsados por IA. El único lugar donde se pueden detener los ataques de forma fiable es en línea, en el momento en que se produce una solicitud de autenticación, antes de que se conceda el acceso.
- El control se realiza en línea, dentro del flujo de autenticación.
- Las decisiones se toman antes de que se conceda el acceso.
- El movimiento lateral y la escalada de privilegios se detienen en tiempo real.
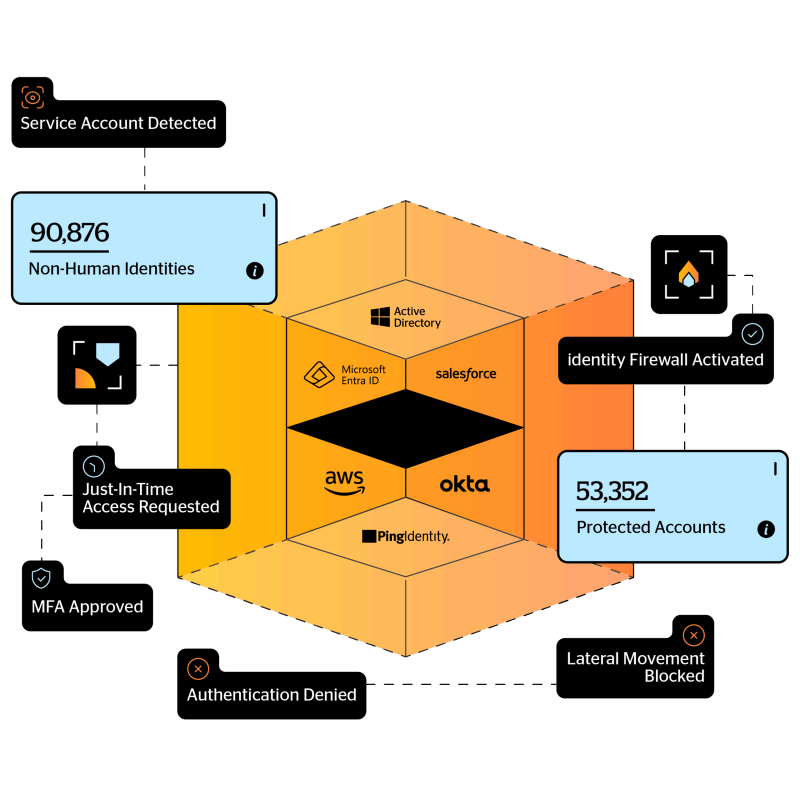
SilverfortProtección de acceso en tiempo de ejecución
Silverfort Se conecta a su infraestructura IAM y plataformas basadas en agentes, extendiendo la protección de identidad a activos que antes no se podían proteger, sin necesidad de realizar cambios en su infraestructura, sistemas o aplicaciones.
Silverfort lo logra con su tecnología patentada Tecnología Runtime Access Protection™ (RAP), que se integra de forma nativa con su infraestructura IAM para aplicar controles de seguridad en tiempo de ejecución y detener las amenazas antes de que puedan causar daños.

Protección en línea para toda la identidad
Proteja a los usuarios humanos, las cuentas de servicio y otras identidades no humanas, así como a los agentes de IA, mediante controles aplicados en línea durante la autenticación.

Detén los ataques a velocidad de IA antes de que se propaguen.
Bloquee, impugne, restrinja o contenga el acceso de riesgo antes de que los atacantes puedan moverse lateralmente, escalar privilegios o ampliar el radio de acción.

Contener y romper la cadena de ataque
Impida el avance cuestionando el acceso basado en credenciales estáticas, rompiendo temporalmente la confianza impuesta por otros sistemas.

Cobertura en las zonas donde se mueven los atacantes.
Amplíe los controles a áreas a las que la mayoría de las herramientas de identidad no pueden llegar, incluidos AD, Kerberos, NTLM, aplicaciones heredadas, OT y entornos aislados de la red.

"Silverfort Es fenomenal. Bloqueó los intentos de Mythos de propagarse en la red. En algún momento, tuvimos que deshabilitarlo. Silverfortsus defensas para permitir más pruebas."
— Líder de operaciones de seguridad