
Als Reaktion auf das EZB-Mandat SSM-2026-0301
Das Mandat der EZB zur Bekämpfung von KI-Cyberrisiken hat KI-gestützte Angriffe zu einem Notfall auf Vorstandsebene gemacht. Hier ist Ihr Leitfaden.
Was die Finanzinstitute der EU-Zone bis zum 31. Oktober 2026 leisten müssen und die 7 operativen Handlungsfelder, die eine echte KI-gestützte Angriffsbereitschaft schaffen.
Wir sprachen mit CISOs und CIOs, die bereits ihre Pläne zur Cyberresilienz im Bereich KI vorbereiten, mit Partnern von Big-4-Beratungsunternehmen, die regulierte Institutionen beraten, und mit unseren eigenen Teams, die mit Fortune-50-Unternehmen zusammengearbeitet haben, um KI-gestützte Angriffe in der Produktion zu testen.
Dieses Briefing ist unsere Interpretation des Aufsichtsmandats der Europäischen Zentralbank (EZB) – ein praktischer Leitfaden für die Erstellung Ihres Plans oder die Überprüfung Ihrer Reaktion. Es übersetzt die EZB-Anforderungen in sieben operative Arbeitspakete mit klarer Verantwortlichkeit und praktischen Checklisten, die Sie intern verwenden oder mit Ihrem Gemeinsamen Aufsichtsteam (JST) teilen können. Dabei wird zwischen den Erwartungen der EZB und unseren Empfehlungen unterschieden. KI-gestützte Angriffsvorsorge für Finanzdienstleistungen.
Teil 1
Was die EZB verlangt
Die Verordnung selbst, ihr Zeitplan und die im Schreiben genannten Schwerpunkte. Alle Angaben in Teil 1 stammen aus dem veröffentlichten Schreiben der EZB (SSM-2026-0301) und der Warnung des ESRB.
Teil 2
Unsere empfohlene Vorgehensweise
Wie man den Plan organisiert, personell besetzt und umsetzt: Stakeholder (RACI), Krisenstäbe, operative Abläufe und Silverfort Fähigkeitszuordnungen. Dies sind unsere Empfehlungen, keine regulatorischen Anforderungen.
Was wir aus Angriffen von KI-Frontiersystemen im Feld gelernt haben
Moderne KI-Modelle konzentrieren sich nicht auf die Suche nach neuen Schwachstellen oder beginnen mit dem ausgefeiltesten Exploit in ihrem Arsenal. Sie beginnen mit dem, was am einfachsten und erfolgversprechendsten ist: On-Premise-Infrastruktur und Legacy-Systeme.
Bevor es zu einer fortgeschrittenen Ausnutzung kommt, identifiziert und nutzt die KI unzureichend geschützte Identitäten und schwache Zugriffskontrollen, um sich lateral zwischen Systemen zu bewegen und Berechtigungen zu erweitern.
Dieser Befund wurde detailliert dokumentiert in Der Mythos Field Report und die Ergebnisse wurden in allen von unseren Teams getesteten Umgebungen bestätigt; sie sollten daher die Grundlage dafür bilden, wo Sie Ihre Anstrengungen bis zum 31. Oktober investieren.
Entdecken Sie unsere Erkenntnisse – und was KI-gestützte Angriffe tatsächlich gestoppt hat – im Mythos-Feldbericht.
Teil 1: Das Mandat
Was ist passiert und was müssen Bankmanager wissen?
Am 7. Juli 2026 sandte die Vorsitzende des Aufsichtsrats der EZB, Claudia Buch, ein formelles Schreiben an die CEOs der rund 110 bedeutenden Institute, die im Rahmen des SSM (Einheitlicher Aufsichtsmechanismus) beaufsichtigt werden. die eine umfassende KI-Cyber-Bedrohungsmaßnahme erfordert Plan basiert auf dem Digital Operational Resilienz Gesetz (DORA)—zu übermitteln an das Gemeinsame Aufsichtsteam bis zum 31. Oktober 2026.
Die EZB hat außerdem ihren jährlichen IT-Risikofragebogen von September 2026 auf Februar 2027 verschoben.
Am selben Tag erhöhte der Europäische Ausschuss für Systemrisiken (ESRB) die Warnstufe. systemisches Cyberrisiko als „schwerwiegend“ eingestuftund bezeichnete die KI der Zukunft als einen „Paradigmenwechsel“. Die europäischen Aufsichtsbehörden (EBA, EIOPA, ESMA) und der Cybersicherheit der Five Eyes Die Behörden veröffentlichten parallele Erklärungen und einen Aufruf zum Handeln, um der sich wandelnden Landschaft KI-basierter Bedrohungen zu begegnen.
Wer muss das von der EZB erteilte Mandat befolgen?
Direkt
Die rund 110 von der EZB beaufsichtigten bedeutenden Institute, darunter auch Euro-Einheiten globaler Bankengruppen.
Indirekt
Es wird erwartet, dass die nationalen Regulierungsbehörden aller anderen EU-Länder diesem Beispiel folgen werden.
Der relevante Zeitplan
ESRB stuft das systemische Cyberrisiko auf „schwerwiegend“ hoch.
EZB-Schreiben; formelle Warnung des ESRB; ESA-Erklärung
Frist
Maßnahmenplan aufgrund Ihrer JST
JST-Engagement; horizontale Analyse der EZB
Aufgeschobener IT-Risikofragebogen fällig
Warum die EZB ihr Mandat für KI-Cyberrisiken jetzt erlassen hat
Drei Entwicklungen trafen aufeinander.
01
Mythos hat die Schwelle zur autonomen Offensive überschritten.
Am 7. April 2026 gab Anthropic bekannt Projekt Glasswing und Claude Mythos VorschauEs entdeckte und nutzte selbstständig Zero-Day-Schwachstellen in allen gängigen Betriebssystemen und Browsern aus und generierte 181 funktionierende Exploits, während das Vorgängermodell nur 2 generierte. Das britische Institut für Künstliche Intelligenzsicherheit (AISI) bestätigte es Als erstes Modell, das eine simulierte Netzwerkübernahme in 32 Schritten erfolgreich abgeschlossen hat (3 von 10 Versuchen, 20 Stunden für Menschen). Eine vergleichbare Fähigkeit zur vollständigen Netzwerkübernahme wird in 6–24 Monaten erwartet.
02
APTs nutzen LLMs bereits im Live-Betrieb.
Russlands APT28 setzte die Malware LAMEHUG ein (CERT-UA) das einen LLM in Echtzeit abfragt, um seinen nächsten Schritt zu bestimmen. Googles GTIG bestätigten alle vier Nationalstaaten Bedrohungsakteure haben LLMs bereits im Jahr 2025 in Betrieb genommen.
03
Die ECB geht davon aus, dass die Perimeterverteidigung durchbrochen wird.
Der Brief fordert ausdrücklich Zero-Trust-Prinzipien, kontinuierliche Verifizierung, Segmentierung und robuste Zugriffskontrollen mit Least-Privilege-Prinzip , MFAund umfassende Protokollierung. Es benennt Service Accounts, APIsund Geräte als Gegenstand kontinuierlicher Überprüfung. Sie fordern Prävention, nicht schnellere Erkennung.
KI hat die Annahmen hinter der Cybersicherheit verändert.
Jahrelang beruhte die Unternehmenssicherheit auf einem bekannten Modell: Ein Angreifer verschafft sich Zugang, Tools generieren Warnmeldungen, das Security Operations Center (SOC) untersucht den Vorfall, und die Reaktion auf den Vorfall begrenzt die Sicherheitslücke. Dieses Modell ging davon aus, dass die Verteidiger genügend Zeit hatten.
KI verändert diese Gleichung. Anstatt tagelange manuelle Arbeit zu erfordern, kann KI Angriffspfade autonom erkennen, sich bei Blockierungen anpassen, legitime Identitäten verknüpfen und Berechtigungen in Echtzeit erweitern. Die Frage ist nicht mehr, ob Sicherheitsteams Angriffe schnell genug erkennen können, sondern ob sie Angreifer stoppen können, bevor diese aktiv werden.
Identität ist zur entscheidenden Kontrollebene geworden.
Eines der größten Missverständnisse über KI-gestützte Angriffe ist die Annahme, sie beruhten auf revolutionären neuen Sicherheitslücken. Tatsächlich nutzen sie legitime Identitäten aus. Wie in [Referenz einfügen] detailliert beschrieben, … Der Mythos Field ReportDie KI wurde wiederholt missbraucht:
- AD-Vertrauensbeziehungen
- Service Accounts
- Privilegierte Identitäten
- Legacy-Protokolle
- Fehlkonfigurierte Berechtigungen
Nach dem Eindringen bewegte es sich mithilfe legitimer Zugangsdaten seitwärts, bis es höherwertige Systeme erreichte.
Dies verändert die Herangehensweise von Banken an das Thema Resilienz. Patches und Erkennung bleiben unerlässlich, doch beides hindert Angreifer nicht daran, vertraute Identitäten nach erfolgreicher Authentifizierung zu missbrauchen. Identität ist zur Steuerungsebene für KI-gestützte Angriffe geworden.
Dies ist in hybriden Bankenumgebungen, die weiterhin auf ... angewiesen sind, noch viel wichtiger. Active Directory und AltsystemeIn diesen Umgebungen wird die Geschwindigkeit KI-gestützter Angriffe zum Multiplikator des bestehenden Risikos.
Die praktische Konsequenz: Wenn KI-gestützte Angriffe auf die Identität abzielen, muss dort auch die Kontrolle durchgesetzt werden.
Fallstudie
Erfahren Sie, wie ein Fortune-50-Unternehmen Mythos gestoppt hat.
Was hat es letztendlich gestoppt?
Warum Inline-Identitätssicherheit zur Laufzeit wichtig ist
Wir haben zwei Tatsachen festgestellt: KI-gestützte Angriffe nutzen verschiedene Identitäten ausund Angriffe in Maschinengeschwindigkeit lassen kaum bis gar keine Zeit für Erkennung und Reaktion.Was kann sie also tatsächlich aufhalten?
Die Herausforderung besteht darin, dass die meisten Identitätssicherheitskontrollen nie für diese Realität konzipiert wurden. Sie greifen vor oder nach der Authentifizierung, nicht währenddessen, wenn die Zugriffsentscheidung getroffen wird.
IGA überprüft Zugriffe periodisch, anstatt Risiken in Echtzeit zu bewerten. PAM schützt nur einen Bruchteil privilegierter Identitäten und weist daher in modernen Umgebungen erhebliche Sicherheitslücken auf. Erkennung und Reaktion werden erst nach erfolgreicher Authentifizierung aktiviert – viel zu spät, wenn KI-gestützte Angreifer Identitäten verknüpfen, sich lateral bewegen und ihre Berechtigungen innerhalb von Minuten ausweiten können.
Keines der Systeme war für Angriffe in Maschinengeschwindigkeit in hybriden Umgebungen ausgelegt. Einzeln und gemeinsam hinterlassen sie eine entscheidende Lücke, die KI-gestützte Angreifer ausnutzen, um sich lateral zu bewegen und ihre Berechtigungen in Maschinengeschwindigkeit zu erweitern.
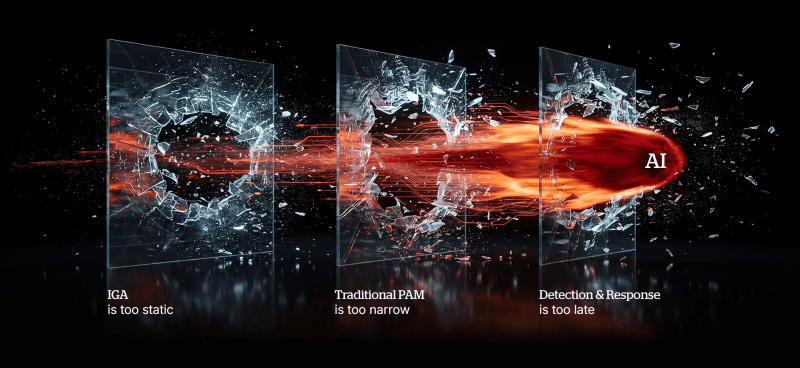
Was hat es letztendlich gestoppt?
Die einzigen Kontrollmechanismen, die diese Angriffe nachweislich stoppen konnten, waren diejenigen, die direkt im Authentifizierungsprozess, also zum Zeitpunkt der Authentifizierung, durchgesetzt wurden. Diese Inline-Identitätskontrollen unterbrachen Angriffsketten, bevor Angreifer sich lateral bewegen oder ihre Berechtigungen ausweiten konnten.
„Was nach der Komprimierung der gesamten Angriffskette durch Mythos auf wenige Minuten übrig bleibt, ist die Laufzeitkontrolle. Identität prüfen, Kontext verstehen, Risiko einschätzen und die Zugriffsentscheidung direkt im Prozess durchsetzen, noch bevor die Authentifizierung abgeschlossen ist. Ein Dienstkonto, das sich drei Jahre lang an zwei Servern authentifiziert hat, fordert plötzlich um 3 Uhr nachts einen Domänencontroller an: Zugriff verweigert in Millisekunden. Das ist Identitätssicherheit in Echtzeit.“
Roy Akerman
VP für Identitätssicherheitsstrategie bei Silverfort
Erfahren Sie mehr über Mythos und den Zusammenbruch der Zeitabläufe von Identitätsangriffen: Warum die Laufzeit die einzige Antwort ist
Was die EZB von den Banken verlangt
Die Erwartungen der EZB basieren auf dem Digital Operational Resilience Act (DORA) (Verordnung (EU) 2022 / 2554) und setzt die aufsichtsrechtlichen Leitlinien um. Sie sind in 6 Schwerpunktbereiche unterteilt, die praxisorientiert und risikobasiert sind und sich in kurz- und langfristige Maßnahmen gliedern.
Die folgende Tabelle fasst diese Erwartungen zusammen. Jede Empfehlung ist entweder mit (EZB) gekennzeichnet, was auf eine in der EZB-Mitteilung zum Ausdruck kommende Erwartung hinweist, oder mit (Empfohlen), was eine ergänzende Best Practice zur Stärkung der Widerstandsfähigkeit gegen KI-gestützte Cyberbedrohungen kennzeichnet.
EZB
EZB-Erwartung
Silverfort
Empfohlene Vorgehensweise
Kurzfristig (Bereiche 1-4): Konkrete Maßnahmen bis zum 31. Oktober
Fläche 1
Angriffsfläche
Der Schutz potenzieller Angriffsflächen hat Priorität.
Fläche 2
Patch-Management
Beschleunigen Sie das Schwachstellen- und Patch-Management in großem Umfang.
Fläche 3
Überwachung und Erkennung
Verbesserung der Überwachungs-, Erkennungs- und KI-gestützten Verteidigungsfähigkeiten.
Fläche 4
Governance & Lieferkette
Stärkung von Governance, Finanzierung, Sensibilisierungsschulungen und Lieferkettensicherung.
Langfristig (Bereiche 5-6): Glaubwürdiger Fahrplan mit Meilensteinen
Fläche 5
Tiefenverteidigung & Null-Vertrauen
Stärkung der gestaffelten Verteidigung und der Cyberhygiene; Modernisierung der Infrastruktur.
Fläche 6
Operative Belastbarkeit
Verbesserung der Reaktionsfähigkeit und der Wiederherstellung, des Krisenmanagements und des Informationsaustauschs.
Querschnittsanforderungen
Teil 2: Unser empfohlener Implementierungsansatz
Die Chancen innerhalb des EZB-Mandats für KI-Cyberrisiken
Nachfolgend finden Sie unsere Empfehlungen zur Organisation und Umsetzung des von der EZB geforderten Plans. Die Stakeholder-Analyse, die operativen Abläufe und die Krisenstäbe sind keine regulatorischen Vorgaben. Sie stellen unsere Interpretation bewährter Verfahren dar, basierend auf den Erfahrungen globaler Organisationen, die wir bei der Erstellung des Plans unterstützt haben.
Compliance ist nicht gleichbedeutend mit Sicherheit, aber dieses Mandat bietet Ihnen drei Dinge, die normalerweise schwer zu erreichen sind:
Ein Finanzierungsfall
Die EZB fordert die Leitungsgremien ausdrücklich auf, zu prüfen, ob die Budgets für Informations- und Kommunikationstechnologie (IKT) ausreichend sind.
Deckblatt für die Organisationsneugestaltung
Platzieren Sie IAM unter dem CISO und verbinden Sie das SOC mit der Identitätsverwaltung.
Rechenschaftspflicht des Vorstands
Die Verantwortung liegt „primär“ beim Management. Bitte vor Oktober umziehen.
Zuordnung der EZB-Bereiche zu 7 Arbeitsbereichen
Die EZB hat 6 Schwerpunktbereiche. Wir empfehlen, diese als 7 operative Stränge zu führen und die Identitätssicherheit aus Bereich 5 als eigenen Arbeitsbereich auszugliedern, da sie über ein eigenes Team, eigene Tools und eine eigene Budgetlinie verfügt.
| EZB-Bereich | Ihr Arbeitsbereich | Software Empfehlungen |
|---|---|---|
| Bereich 1: Angriffsflächen | Track 1: Anlagentransparenz | Behaltet es so bei – direkt 1:1 |
| Bereich 2: Patch-Management | Track 2: Patch at scale | Behaltet es so bei – direkt 1:1 |
| Bereich 3: Überwachung und Erkennung | Track 3: Überwachung und Erkennung | Behaltet es so bei – direkt 1:1 |
| Bereich 4: Unternehmensführung und Lieferkette | Track 4: Unternehmensführung und Lieferkette | Behaltet es so bei – direkt 1:1 |
| Bereich 5: Tiefenverteidigung | Track 5: Identität, Zugriff und Zero Trust | Aufteilung: Identitätskontrollen erhalten ihren eigenen Track |
| Bereich 5 (Fortsetzung) | Track 6: Modernisierung bestehender Systeme und Infrastruktur | Aufteilung: Die Infrastruktur bleibt hier |
| Bereich 6: Operative Resilienz | Track 7: Operative Resilienz | Behaltet es so bei – direkt 1:1 |
Wenn Sie Ihre Arbeit beim JST einreichen, ordnen Sie sie der 6-Bereichs-Struktur der EZB zu. Intern sollte die Identität als eigenständiger Prozess geführt werden.
RACI-Modell: Wem gehört was?
Das RACI-Modell bildet die Verantwortlichkeiten der beteiligten Stakeholder in einer Matrix ab und definiert so, wer welche Aufgaben übernimmt: Verantwortlich, Rechenschaftspflichtig, Beratend und Informiert. Identitätsteams werden in vier Bereichen als Verantwortliche (R) geführt, nicht nur im Bereich 5. Wenn Ihre Identitätsfunktion nur für eine Person besetzt ist, zeigt Ihnen diese RACI-Matrix die Lücke auf.
| Bestellung ansehen | Verantwortlich | Verantwortlich | Rolle des Identitätsteams |
|---|---|---|---|
| 1. Anlagentransparenz | CIO | Leiter der Infrastruktur | Konsultiert: Identitätsvertrauenspfade |
| 2. Patch im großen Maßstab | CIO | Leiter der Infrastruktur | Informiert |
| 3. Überwachung und Erkennung | KKV | SOC-Leiter + Leiter IAM | Verantwortlich: anmeldeinformationsbasierte Erkennung, Verhaltensbaselines |
| 4. Governance und Finanzierung | Vorstand Risikoausschuss | CIO + CISO + Leiter IAM | Verantwortlich: Zugriffszertifizierung, Kennzahlen zum Identitätsrisiko |
| 5. Identität und Zero Trust | KKV | Leiter IAM | Verantwortlich: volle Streckenverantwortung |
| 6. Altlasten und Infrastruktur | CIO | Leiter Infrastruktur + Leiter IAM | Verantwortlich: Prinzip der minimalen Berechtigungen, Multi-Faktor-Authentifizierung, kompensierende Kontrollen |
| 7. Operative Resilienz | CIO | Leiter des Bereichs Business Continuity Management (BCM) | Konsultiert: Identitätseindämmung |
Kriegszentralen für KI-gestützte Angriffe
Auch wenn es von der EZB nicht ausdrücklich vorgeschrieben ist, empfehlen wir die Einrichtung eines strukturierten Krisenstabs, um die Umsetzung zu beschleunigen, Hindernisse zu beseitigen und die Transparenz auf Vorstandsebene vor dem Stichtag am 31. Oktober sicherzustellen.
Taktisch
Wöchentliche
IAM, SOC, Patch, Infrastruktur-Ingenieure.
Ausgang: Live-Tracking auf 7 Strecken, Blockaden eskalierten innerhalb von 48 Stunden.
Betrieblich
Alle zwei Wochen
CISO, Leiter IAM, SOC-Leiter, Leiter Infrastruktur, Lieferantenrisiko, GRC.
Ausgang: Programmstatus, Budgetaufrufe, Entwurf von Planabschnitten.
Board
Monatlich
CEO, CIO, CISO, Risikoausschuss des Vorstands.
Ausgang: Aktualisierung der Kennzahlen, Entscheidungen zur Risikotoleranz, Freigabe.
Maßnahmen zur Identitätssicherheit in allen Mandatsbereichen des EZB-Mandats für KI-Cyberrisiken
Identitätssicherheit beschränkt sich nicht auf einen einzelnen Bereich. Die Erwartungen der EZB beinhalten Anforderungen an die Identitätssicherheit in allen Bereichen. Nachfolgend finden Sie eine zusammenfassende Übersicht für Ihr IAM-Team.
01
Angriffsfläche
Aktionselemente
Entdecken Sie alle menschlichen und maschinellen Identitäten, einschließlich Dienstkonten und älterer Authentifizierungsprotokolle. Karte Active Directory Vertrauensbeziehungen als Teil der Angriffsfläche.
Wie Silverfort hilft
Silverfort Es erkennt und inventarisiert kontinuierlich jede Identität und ihre Beziehungen und bietet so vollständige Transparenz und Kontext. Es identifiziert und priorisiert automatisch risikobehaftete Identitäten, darunter Schattenadministratoren, inaktive Dienstkonten und andere nicht verwaltete privilegierte Identitäten.
02
Patch-Management
Aktionselemente
Bei Systemen mit ungepatchten Sicherheitslücken sollten strengere Identitätskontrollen auf den Authentifizierungspfaden, die zu diesen Systemen führen, durchgesetzt werden.
Wie Silverfort hilft
Silverfort Es erzwingt adaptive MFA oder blockiert den Zugriff auf bestimmte Systeme bei Bedarf und verschafft Ihren Patching-Teams so wertvolle Zeit für die Fehlerbehebung. MFA kann auch erweitert werden auf Active Directory, Legacy-Anwendungen und selbstentwickelte Systeme, die moderne Authentifizierung nicht nativ unterstützen.
03
Überwachung
Aktionselemente
- Die Überwachung von Authentifizierungsereignissen verstärken.
- Verhaltensbasierte Datenerfassung für Identitätsaktivitäten implementieren.
- Signale für Identitätsanomalien werden in das SOC eingespeist.
Wie Silverfort hilft
04
Governance
Aktionselemente
- Integrieren Sie Kennzahlen zum Identitätsrisiko in den Risikoappetitrahmen der Organisation.
- Prüfen Sie, ob die Personalausstattung und die Fähigkeiten im Bereich IAM für den erweiterten Aufgabenbereich ausreichen.
Wie Silverfort hilft
05
Verteidigung in der Tiefe
Aktionselemente
- Implementieren Sie kontinuierliche Verifizierung, das Prinzip der minimalen Berechtigungen, MFA (auch für Legacy-Systeme) und identitätsbasierte Segmentierung.
- Erweitern Sie den Schutz privilegierter Zugriffe über die herkömmliche PAM-Vault-Abdeckung hinaus.
Wie Silverfort hilft
Silverfort Runtime Access Protection (RAP) wertet jede Authentifizierung in Echtzeit aus und setzt die Sicherheit im Einklang mit dem Authentifizierungsablauf durch – Zugriff wird zugelassen, blockiert oder durch zusätzliche Authentifizierungsmaßnahmen verstärkt. RAP schützt hybride Umgebungen ohne Anwendungsänderungen, Infrastrukturmodifikationen oder komplexe Refactoring-Projekte.
Dies sind die Kontrollmechanismen, die Mythos stets gestoppt haben:
- Adaptive, In-Flow-MFA — Erweitert die MFA auf Active Directory, ältere Anwendungen, RDP, Dateifreigaben, Befehlszeilentools und andere Systeme, die moderne Authentifizierung nicht nativ unterstützen.
- Just-in-Time (JIT)-Zugriff und dynamische Richtlinien — Hochriskante und privilegierte Zugriffe werden durch die Durchsetzung von JIT-Zugriffs- und risikobasierten Richtlinien geschützt, wobei bestehende Berechtigungen ohne unnötige Benutzerhürden beseitigt werden.
- Virtuelles Fechten — Verhindert den Missbrauch von Dienstkonten, indem eingeschränkt wird, wo und wie sich Dienstkonten authentifizieren können, ohne Anmeldeinformationen zu rotieren oder kritische Geschäftsprozesse zu stören.
- Identitätssegmentierung — Unterbindet die seitliche Ausbreitung von Identitäten, indem eingeschränkt wird, wo sich kompromittierte Identitäten authentifizieren können und auf welche Ressourcen sie zugreifen können.
06
Resilienz
Aktionselemente
- Die Identitätssicherung sollte in Notfallpläne für Cyberkrisen aufgenommen werden.
- Sicherstellen, dass kompromittierte Identitäten während aktiver Vorfälle isoliert werden können.
Wie Silverfort hilft
Silverfort ermöglicht die sofortige Durchsetzung von Verweigerungs- oder Erhöhungsrichtlinien für die Authentifizierung bei kompromittierten Identitäten innerhalb von Sekunden und begrenzt so den Wirkungsbereich, während das SOC den Vorfall untersucht und behebt.
Wie Silverfort entspricht den Anforderungen der EZB.
Unsere Teams haben Mythos im Produktivbetrieb gestoppt. Die integrierten Identitätskontrollen haben die Angriffe an der Authentifizierungsschnittstelle blockiert. Hier ist die Zusammenfassung – und Sie können mehr darüber lesen in [Link einfügen]. Der Mythos-Feldbericht.
| EZB-Bereich | Bedrohung durch fortschrittliche KI | Silverfort capability |
|---|---|---|
| Bereich 1: Angriffsfläche | Künstliche Intelligenz entdeckt schnell nicht verwaltete Identitäten, Vertrauensbeziehungen, Dienstkonten und veraltete Authentifizierungspfade, um Angriffsketten aufzubauen. | Vollständige Transparenz und Kontext: Erkennt kontinuierlich jede Identität, bildet Beziehungen ab und priorisiert risikoreiche Identitäten wie Schattenadministratoren und inaktive Dienstkonten. |
| Bereich 2: Patch-Management | KI nutzt bekannte Sicherheitslücken aus, bevor Unternehmen diese beheben können. | Adaptive Zugriffskontrollen: Erzwingen Sie eine zusätzliche Multi-Faktor-Authentifizierung oder blockieren Sie den Zugriff auf anfällige Systeme, um das Risiko während der Behebung der Schwachstellen zu reduzieren. |
| Bereich 3: Überwachung | Bei Angriffen, die auf Anmeldeinformationen basieren, werden Dutzende von Authentifizierungspfaden gleichzeitig genutzt, wodurch die herkömmliche Überwachung überfordert wird. | Identity Threat Detection and Response (ITDR): Verhaltensbasierte Basisanalyse, Echtzeit-Erkennung von Identitätsanomalien und Identitätsrisikosignale, integriert in SIEM/SOAR-Plattformen. |
| Bereich 4: Regierungsführung | Künstliche Intelligenz erweitert die Angriffsfläche für Identitätsangriffe schneller, als Organisationen sie inventarisieren, bewerten und kontrollieren können, sodass die Vorstände keinen genauen Überblick über das Identitätsrisiko haben. | Management der Identitätssicherheit: Kontinuierliche Messung des Identitätsrisikos, Bereitstellung von Einblicken in privilegierte Konten, verwaiste Dienstkonten, Kontrolllücken und Hochrisikobereiche mit priorisierten Abhilfemaßnahmen. |
| Bereich 5: Tiefenverteidigung & Zero Trust | KI verknüpft legitime Identitäten, Servicekonten und Vertrauensbeziehungen in Maschinengeschwindigkeit. | Laufzeitzugriffsschutz (RAP): Bewertet jede Authentifizierung und setzt Sicherheitskontrollen im Einklang mit dem Authentifizierungsablauf durch – Zulassung, Blockierung oder Verschärfung der Authentifizierung vor der Zugriffsgewährung: Adaptive MFA, Just-in-Time-Zugriff (JIT), risikobasierte Richtlinien, virtuelle Abschottung von Dienstkonten, Identitätssegmentierung |
| Bereich 6: Resilienz | KI-gestützte Angriffe ermöglichen die vollständige laterale Ausbreitung und Rechteausweitung, bevor die Einsatzkräfte reagieren können. | Inline-Eindämmung von Vorfällen: Kompromittierte Identitäten werden sofort isoliert, Notfallzugriffsrichtlinien werden durchgesetzt und Angriffspfade innerhalb von Sekunden eingedämmt. |
Der nächste Schritt
Erfahren Sie, wie Sie KI-gestützte Angriffe stoppen können.
Holen Sie sich den vollständigen Leitfaden zur Vorbereitung von Identitäts- und Sicherheitsteams.
Häufig gestellte Fragen
Was verlangt die EZB von europäischen Banken im Hinblick auf KI-Cyberbedrohungen?
Warum ist die EZB besorgt über KI-gestützte Angriffe?
Neue KI-Modelle der Spitzenklasse können Schwachstellen aufdecken und in beispielloser Geschwindigkeit funktionierende Exploits generieren. Sie basieren dabei nicht unbedingt auf neuartigen Techniken – sie identifizieren und verknüpfen bestehende Schwachstellen und Risiken, nutzen legitime Identitäten, Fehlkonfigurationen, übermäßige Berechtigungen und Vertrauensbeziehungen aus, um sich lateral im Netzwerk zu bewegen und Berechtigungen so lange zu eskalieren, bis sie ihr Ziel erreichen. Da KI die Zeitspanne zwischen dem ersten Zugriff und den Auswirkungen auf das Geschäft verkürzt, wird das Zeitfenster für Erkennung und Reaktion zu klein, wodurch traditionelle reaktive Abwehrmaßnahmen zunehmend wirkungslos werden.
Erfahren Sie mehr über die Bereitschaft für fortschrittliche KI.
Warum ist dies ein Thema auf Vorstandsebene für Finanzinstitute?
Welchen Stellenwert hat Identitätssicherheit in einem KI-Cyberaktionsplan?
Identität ist die Steuerungsebene für KI-gestützte Angriffe. Anstatt auf neue Sicherheitslücken zu setzen, verknüpfen KI-Angreifer legitime Identitäten, übermäßige Berechtigungen und Vertrauensbeziehungen, um sich in Echtzeit lateral zu bewegen. Laufzeitbasierte Identitätskontrollen, die vor Abschluss der Authentifizierung durchgesetzt werden, können den Missbrauch von Zugangsdaten verhindern, bevor Zugriff gewährt wird. Dadurch wird die Ausbreitung von Angriffen unterbunden und die Auswirkungen auf Unternehmen minimiert. Mehr dazu im Mythos-Feldbericht.