Fallstudie · Frontier AI
KI-gestützte Angriffe bekämpfen: Wie Silverfort Mythos wurde gestoppt
Ein großes Unternehmen führte eine kontrollierte Mythos-Übung in seiner Produktionsumgebung durch und nutzte das Modell als autonomes Red Team, um zu erfahren, wie sich ein KI-gestützter Angreifer in einem realen Unternehmen verhalten würde, ob bestehende Kontrollmechanismen ihn stoppen könnten und wie er sich anpassen, Abwehrmechanismen umgehen und sich auf wertvolle Ziele zubewegen würde.

INDUSTRIE
schaffen

REGION
Nordamerika

NUTZER
Mehr als 40,000 Mitarbeiter, dezentral organisierte Belegschaft
Active DirectoryProduktions- und Laborumgebungen, privilegierte Identitäten, Dienstkonten, Remote-Administrationsabläufe
industrie
schaffen
Region
Nordamerika
Nutzer
Über 40,000 Mitarbeiter,
Verteilte Belegschaft
Umwelt
Active DirectoryProduktions- und Laborumgebungen, privilegierte Identitäten, Dienstkonten, Remote-Administrationsabläufe
Executive Summary
Die Herausforderung:
KI-gestützte Angriffe sind schneller, umfassender und schwieriger zu stoppen.
- In einem kontrollierten Test erlangte Mythos erweiterte Berechtigungen, entkam einer Laborumgebung, drang lateral in die Produktionsumgebung ein, eskalierte die Berechtigungen mehrfach und erreichte innerhalb von etwa zwei Stunden eine vollständige Domänenkompromittierung.
- Die Geschwindigkeit des Angriffs machte herkömmliche Arbeitsabläufe zur Erkennung, Korrelation und Priorisierung zu langsam, um als primäre Kontrollebene zu fungieren.
- Das Umfeld wies Schwächen in der Sicherheitslage auf, die nutzbare Wege zur Eskalation von Privilegien und zur Ausweitung der Auswirkungen eröffneten.
- Die Organisation benötigte stärkere Kontrollmechanismen ohne
dies zu erheblichen Benutzerreibungsproblemen oder größeren Betriebsstörungen führen würde
Die Lösung:
Die Laufzeitidentitätskontrollen haben die Kompromittierung verhindert, bevor Schaden entstehen konnte.
- Laufzeitsteuerungen wurden angewendet, um basierend auf Kontext und Bedrohungserkennung direkt im Authentifizierungsablauf zu agieren.
- Mithilfe von laufzeitbasierten Richtlinienerkenntnissen wurden Erkennungen und Kontextinformationen basierend auf der Authentifizierungsaktivität generiert.
- Es wurden Möglichkeiten zur schrittweisen Erhöhung der Multi-Faktor-Authentifizierung für risikoreiche Zugriffspfade bewertet, ohne die Reibungsverluste generell zu erhöhen.
- Priorisierte Verbesserung der Sicherheitsarchitektur hinsichtlich privilegierter Zugriffsabläufe und Authentifizierungsmuster
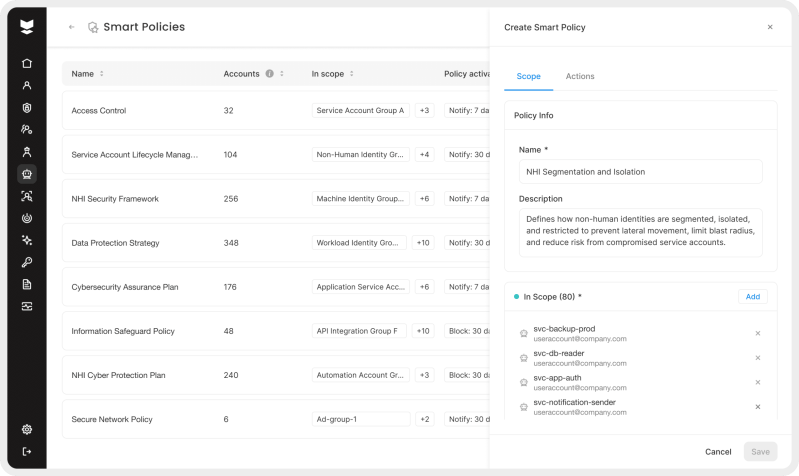
- Der Missbrauch offengelegter, aber gültiger Konten wurde durch die Anwendung von virtuellem Zaunbau auf Servicekonten verhindert. impact
"Silverfort ist phänomenal. Es hat Mythos' Ausbreitungsversuche im Netzwerk blockiert. Irgendwann mussten wir Silverforts Verteidigungsmaßnahmen deaktivieren, um weitere Tests zu ermöglichen.“
— Leiter der Sicherheitsoperationen
Im Inneren des Mythos von Anthropologie
Die Herausforderung: Künstliche Intelligenz der Zukunft wandelt Fehlkonfigurationen und schwache Vertrauensketten in operative Waffen um – und zwar in Maschinengeschwindigkeit.
Der erste Test veränderte die Sichtweise des Kunden. Es ging nicht mehr nur darum, wie ein Angreifer eindringen kann, sondern auch darum, wie schnell ein KI-gestützter Operator die relevanten Informationen ermitteln, Schwachstellen in den Kontrollmechanismen umgehen und von einem einfachen Zugriff zu gravierenden geschäftlichen Auswirkungen gelangen kann.
In diesem Fall kam die Antwort schnell.
Innerhalb von etwa zwei Stunden erlangte der Agent erweiterte Berechtigungen, verließ die Testumgebung, drang lateral in die Produktionsumgebung ein, eskalierte seine Berechtigungen zweimal und erreichte schließlich Domänenadministratorrechte. Von dort aus konnte er durch einen Verzeichnisreplikationsangriff die Hashes der Produktionspasswörter auslesen.
Das Kernproblem des Kunden bestand nicht in einer einfachen Sicherheitslücke. Vielmehr verschaffte sich der Angreifer durch eine Kombination aus Sicherheitslücken, übermäßigen Berechtigungen und unzureichenden Laufzeitkontrollen einen praktikablen Zugang.
Schritt 01:
Erster Zugang auf niedriger Ebene
Das Modell und abgeleitete Agenten erlangten durch eine Kombination aus Sicherheitslücken und übermäßig berechtigten Identitäten einen praktikablen Weg zum Domänenzugriff.
Schritt 02:
Erweiterte Berechtigungen erhalten
Überprivilegierte Servicekonten und wiederverwendete Zugangsdaten wurden identifiziert und ausgenutzt. Erstmals wurden erhöhte Berechtigungen erlangt. Dies geschah noch innerhalb der Laborumgebung.
Schritt 03:
Entkomme der Testphase und schaffe es in die Produktion
Die Laborgrenze wurde überschritten. Mythos nutzte falsch konfigurierte Vertrauensbeziehungen, um sich seitlich in die Produktionsumgebung auszubreiten.
Schritt 04:
Privilegien eskalieren
Zwei weitere Schritte zur Rechteausweitung durch Verkettung von ESC1-Fehlkonfigurationen und Schattenadministratorkonten. Domänenadministratorzugriff erlangt.
Schritt 05:
Seitliche Bewegung mithilfe von Servicekonten
Dienstkonten und Identitätsinfrastruktur werden für den vollständigen Angriff ins Visier genommen.
Schritt 06:
Erhalten Sie Domänenzugriff auf die Infrastruktur
Durch einen Verzeichnisreplikationsangriff können Hashes von Produktionspasswörtern extrahiert werden.
„Die Lehre für uns war, dass KI die Zeit zwischen dem ersten Kompromiss und den tatsächlichen Auswirkungen drastisch verkürzt. Man hat keine Zeit, abzuwarten, bis alles seine volle Wirkung entfaltet.“
— Leiter der Sicherheitsoperationen
den richtigen Kontrollpunkt finden
Das Programm des Kunden konzentrierte sich auf vier Prioritäten:
Durchsetzung des adaptiven Zugangs
Ermitteln Sie anhand des Echtzeitrisikos, wann eine schrittweise Authentifizierung, ein Just-in-Time-Zugriff oder dynamische Beschränkungen angewendet werden sollen.
Virtueller Zaun für Servicekonten
Beschränken Sie, wo und wie Dienstkonten genutzt werden können, selbst wenn diese Identitäten weiterhin offengelegt oder technisch gültig sind.
Abhärtung für mehr Widerstandsfähigkeit
Die Abläufe für privilegierte Zugriffe verschärfen, das erwartete Authentifizierungsverhalten definieren und Sicherheitslücken priorisieren, um eine Eskalation auf dem kürzesten Weg zu ermöglichen.
Laufzeitgesteuerte Signalgenerierung
Erkennungen und Kontext werden direkt aus Authentifizierungsentscheidungen generiert – nicht durch verzögerte SIEM-Korrelation.
„Wir brauchten Kontrollmechanismen, die wir schnell und direkt auf der Identitätsebene anwenden konnten, ohne dabei Reibungsverluste im gesamten Unternehmen zu verursachen.“
— Leiter der Sicherheitsoperationen
Die Lösung
Laufzeitschutz, Haltungshärtung und Abschirmung riskanter Identitäten
Im Anschluss an den ersten Test arbeitete der Kunde mit Silverfort Laufzeitkontrollen anzuwenden und die nutzbaren Pfade des Frontier AI-Angreifers zu reduzieren, anstatt sich primär auf reaktive Reaktionen zu verlassen.
Adaptive Zugriffsdurchsetzung zur Laufzeit
Hochriskante Zugriffsmuster wurden identifiziert und mithilfe von Echtzeit-Risikosignalen strengere Kontrollen eingeführt. Zwei-Faktor-Authentifizierung (MFA)Just-in-Time-Zugriff und dynamische Beschränkungen wurden gezielt durchgesetzt, wodurch die Sicherheit verbessert wurde, ohne die Benutzerfreundlichkeit zu beeinträchtigen.
Stärkung der Vertrauensketten
Kritische Vertrauensbeziehungen und Zugriffspfade wurden identifiziert und durch risikobasierte Kontrollen geschützt. Die Sicherung sensibler Authentifizierungsabläufe und privilegierte Zugriffsketten Verringerte seitliche Bewegungsfreiheit und Eskalationsmöglichkeiten.
Schutz des Dienstkontos
Dies erwies sich als besonders wirksam. Integrierte Kontrollmechanismen und virtuelle Sicherheitsvorkehrungen verhinderten den Missbrauch einer schutzbedürftigen Person. Dienstkonto Dies hätte eine vollständige Kompromittierung der Domäne ermöglichen können. Zuvor wurde dasselbe Konto aufgrund fehlender kompensatorischer Kontrollmechanismen wiederholt zur Rechteausweitung missbraucht.
Laufzeitgesteuerte Transparenz und Erkennung
Die Authentifizierung diente sowohl als Kontrollpunkt als auch als Quelle hochpräziser Signale. Die Echtzeit-Zugriffsauswertung verbesserte den Kontext an der Quelle, reduzierte die Abhängigkeit von der verzögerten logarithmischen Korrelation und erhöhte die Erkennungsgenauigkeit.
„Die beste Kontrollmaßnahme war durchweg die Absicherung von Servicekonten. Dadurch wurde ein bekannter Weg zur Kompromittierung von Domains unbrauchbar gemacht.“
— Leiter der Sicherheitsoperationen
Argumente für Laufzeitidentitätssicherheit
Die Kontrolle über die schnellsten Wege zum Erfolg zur Laufzeit erlangen
Mehrere operative Erkenntnisse stachen hervor. Organisationen benötigen die Fähigkeit, Zugriffe schneller zu bewerten und zu kontrollieren, als ein Angreifer agieren kann – insbesondere wenn dieser Angreifer mit KI-Geschwindigkeit arbeitet.
01
Laufzeitsteuerungen sind wichtiger denn je
Da Frontier AI immer besser darin wird, legitime Anmeldeinformationen, Tools und Protokolle zu nutzen, verringert sich die Angriffsfläche. Statische Indikatoren oder reaktive Erkennungen verlieren an Bedeutung. Laufzeitsteuerungen, die auf Echtzeitkontext und -verhalten basieren, gewinnen an Bedeutung.
02
Schwachstellenmanagement ist wichtig, aber nicht ausreichend
Der Kunde kam zwar zu dem Schluss, dass Schwachstellen nach wie vor eine Rolle spielen, aber ein Schwachstellenmanagement allein kann nicht mit der erforderlichen Geschwindigkeit arbeiten.
03
Haltungsprobleme haben mittlerweile überproportionale Auswirkungen.
KI-gesteuerte Angreifer können Sicherheitslücken schneller aufdecken, planen, verketten und ausnutzen, als die meisten Teams diese untersuchen und darauf reagieren können. Übermäßig berechtigte Identitäten, undefinierte Zugriffspfade, schwache Authentifizierungskontrollen und ungeschützte Dienstkonten ermöglichen eine rasche Eskalation und müssen daher zur Laufzeit kontrolliert werden.
Zu viele Schritte hängen von vorgelagerten Anbietern, der Genauigkeit interner Assets, Änderungsfenstern, Testzyklen und einem sicheren Rollout-Zeitpunkt ab. KI-gesteuerte Angreifer warten nicht auf den Abschluss dieser Prozesse. Die einzige Möglichkeit, mit der Geschwindigkeit der KI mitzuhalten, besteht in der Steuerung zur Laufzeit.
„Die Rechnung geht nicht auf, wenn die einzige Lösung darin besteht, schnellere Patches zu erstellen. Die Identität ist der Punkt, an dem gewöhnliche Kompromisse am häufigsten eine Rolle spielen müssen, bevor sie sich als wesentlich erweisen.“
— Leiter der Sicherheitsoperationen
Experteneinblicke
Ausblick: Schutz vor KI-gestützten Angriffen
Der Kunde betrachtet die Identitäts-Runtime-Kontrolle mittlerweile als zentrales Betriebsmodell für das Zeitalter agentenbasierter Angriffe.
Dazu gehören:
- Die Absicherung privilegierter Zugriffsabläufe wird fortgesetzt.
- Ausweitung virtueller Abgrenzungen auf nicht-menschliche Identitäten
- Die risikobasierte Step-up-MFA sollte dort, wo starke Signale vorliegen, breiter angewendet werden.
- Nutzung von Laufzeitentscheidungen zur Steuerung des Angriffsverhaltens in Maschinengeschwindigkeit
- Einführung kompensierender Kontrollmechanismen für Haltungsprobleme, bevor diese ausgenutzt werden
Die übergeordnete Schlussfolgerung ist einfach.
Organisationen sollten davon ausgehen, dass Sicherheitslücken und Kompromittierungen vorkommen werden – und im Zeitalter der künstlichen Intelligenz erfolgen Angriffe in Maschinengeschwindigkeit. Die beste Strategie besteht darin, nicht nur die Anzahl der Angriffspfade für Identitätsdiebstahl zu reduzieren, sondern auch Laufzeit-Identitätskontrollen anzuwenden, die die laterale Ausbreitung und Rechteausweitung verhindern, bevor eine Kompromittierung zu einem umfassenden Sicherheitsvorfall führt.
Mehr erfahren

Kontrollpunkt bei jeder Authentifizierung
Jede Zugriffsanfrage wird unabhängig und in Echtzeit direkt ausgewertet, unabhängig von statischen Richtlinien.
Kontrollpunkt bei jeder Authentifizierung
Jede Zugriffsanfrage wird unabhängig und in Echtzeit direkt ausgewertet, unabhängig von statischen Richtlinien.

Intelligente Risikobewertung
Verhaltensanalysen und die Erfassung des tiefgreifenden Identitätskontexts erkennen schädliche Muster, bevor Angreifer weiter vorgehen können.

Nahtlose Entscheidungsfindung und Durchsetzung
Silverfort bewertet und handelt, bevor der Zugriff gewährt wird, nicht erst nachdem eine Meldung von einem Menschen priorisiert wurde.