

Dienstkonten gehören zu den privilegiertesten und am wenigsten verwalteten Identitäten in Unternehmen. Sie ermöglichen es Anwendungen, Skripten und Systemen, sich ohne menschliches Eingreifen zu authentifizieren, werden aber nach ihrer Inbetriebnahme oft nur unzureichend überwacht.
Die Eigentumsverhältnisse werden unklar, die Zugangsdaten bleiben über lange Zeiträume unverändert, und den Teams fehlt der Einblick, wie die Konten tatsächlich genutzt werden.
Diese Kombination aus Privilegien und mangelnder Kontrolle stellt sowohl ein Sicherheitsproblem als auch ein Problem im Bereich der Identitätsverwaltung dar. Sicherheitsteams müssen verhindern, dass kompromittierte Konten für folgende Zwecke missbraucht werden: lateraler Bewegung ausnutzenIdentitätsteams müssen Zuständigkeiten, Zweck und angemessene Zugriffsrechte festlegen. Keines der beiden Teams kann das Problem allein lösen.
Sichern von Dienstkonten Für eine großflächige Umsetzung sind fünf Disziplinen erforderlich: Auffinden, Priorisieren, Zuordnen, Durchsetzen und Automatisieren.
Dieser Artikel erklärt, wie effektive Vorgehensweisen in jeder Phase aussehen und wie Silverfort Plattform für Identitätssicherheit setzt es in Betrieb.
Entdecken: Erkenne, was du hast, bevor du versuchst, es zu schützen.
Der Ausgangspunkt ist wissen, welche Servicekonten existierenWie viele es gibt und welche Systeme von ihnen abhängen. Die meisten Organisationen können diese Frage nicht mit Sicherheit beantworten.
Dienstkonten werden von verschiedenen Projekten genutzt, sind über verschiedene Domänen verteilt und überdauern oft das Projekt oder die Person, die sie erstellt hat. Namenskonventionen älterer Dienstkonten (svc-, admin-) fallen einigen auf; die übrigen sehen aus wie gewöhnliche Benutzerkonten, sofern man nicht genauer hinsieht.
Eine zuverlässige Bestandsaufnahme kombiniert Konfigurationssignale mit dem Verständnis des Verhaltens jedes einzelnen Kontos. Dies bedeutet die Auswertung von AD-Attributen, wie beispielsweise Passwörtern mit unbegrenzter Gültigkeit und der organisatorischen Zuordnung, sowie der wiederkehrenden, maschinenähnlichen Authentifizierungsmuster, die Dienstkonten von menschlichen Benutzern unterscheiden: die Quellen, von denen sie sich authentifizieren, die Ziele, für die sie die verwendeten Protokolle nutzen.

Silverfort Dies wird automatisiert, sobald sich Ihre Domänencontroller verbinden, und beinhaltet die direkte Erkennung von Managed Service Accounts (MSA) sowie die Berücksichtigung bereits vorhandener organisatorischer Kontexte – Organisationseinheiten, Sicherheitsgruppen – als weitere Signale.
Von dort aus lassen sich Servicekonten im Allgemeinen in einige wenige Verhaltenskategorien einteilen:
- Maschine-zu-Maschine-Konten: Authentifizierung im Namen einer Anwendung
- Hybridkonten: Eine menschliche Identität, die maschinenähnliche Aufgaben ausführt, wie beispielsweise eine geplante Aufgabe, die unter dem persönlichen Login einer Person ausgeführt wird.
- Scanner: Authentifizierung von wenigen Quellen zu vielen Zielen oder umgekehrt
- Ruhende Konten: Es wurde keinerlei Aktivität beobachtet.

Zwei Dinge verdienen es, gesondert erwähnt zu werden.
Interaktive AnmeldungWenn sich eine Person direkt in ein Konto einloggt, das nur für die maschinelle Nutzung vorgesehen ist, stellt dies ein anderes Risikosignal dar als die oben genannte Hybridkategorie und erfordert eine andere Lösung: die Unterbrechung des menschlichen Logins, nicht die Migration des gesamten Kontos.
Ruhende Konten Die Bestätigung ist schwieriger als es zunächst scheint. Manche Konten, die bei einer einfachen Anmeldeprüfung inaktiv erscheinen, arbeiten weiterhin über Kerberos-Delegierung und authentifizieren sich im Namen einer anderen Identität, ohne jemals selbst ein direktes Anmeldeereignis auszulösen. Daher sollte die Bezeichnung „inaktiv“ auf tatsächlichen Authentifizierungsaktivitäten basieren und nicht auf einer Vermutung anhand einer einzelnen Protokollquelle.
Silverfort Verhaltensanalyse Das ist es, was diese Unterscheidung automatisch ermöglicht, anstatt eine manuelle Log-Korrelation zu erfordern.
Transparenz erfüllt auch im Bereich der Governance einen doppelten Zweck: Sobald man weiß, wofür ein Konto genutzt wird und wo es verwendet wird, kann man beginnen, die Fragen zu beantworten, die Der Wirtschaftsprüfer oder eine Aufsichtsbehörde wird schließlich fragen—wozu es dient, ob es überhaupt noch existieren sollte — lange bevor die Durchsetzung ins Spiel kommt.
Priorisieren: Identifizieren Sie die Konten, die zuerst Aufmerksamkeit erfordern.
Eine vollständige Bestandsaufnahme kann leicht Tausende von Servicekonten umfassen. Die richtige Priorisierung berücksichtigt beides. welche Reichweite ein Konto haben kann und wie es sich tatsächlich verhält.Konten verdienen in der Regel frühzeitige Aufmerksamkeit, wenn sie:
- Verbindung zu kritischen Anwendungen, Infrastruktur oder sensiblen Daten herstellen
- Umfangreiche oder hochgradig privilegierte Berechtigungen
- Zeigen Sie ein Hochrisikoprofil basierend auf der Art ihrer Verwendung an.
- Weisen Anzeichen von Gewaltanwendung oder anderweitig verdächtiger Aktivität auf
- Werden interaktiv genutzt
- Sich entgegen ihrem erwarteten Zweck verhalten
- Kein eindeutig identifizierter Eigentümer vorhanden
Dies manuell durchzuführen bedeutet, Berechtigungsexporte, Anwendungsinventare und Protokolldaten von Hand abzugleichen. Silverfort Das System bewertet jedes gefundene Konto automatisch anhand dieser Faktoren und legt die spezifischen Signale hinter jeder Bewertung offen, sodass die Sortierarbeit größtenteils erledigt ist, bevor ein Identitäts- oder Sicherheitsteam die Liste überhaupt zu Gesicht bekommt.
Eigentumsverhältnisse und Verantwortlichkeiten festlegen
Die Ermittlung und Risikobewertung zeigen Ihnen die Funktion eines Kontos. Die Zuständigkeit legt fest, an wen Sie sich wenden müssen, wenn Handlungsbedarf besteht – sei es für eine Zugriffsprüfung, einen Vorfall oder die Entscheidung, ob das Konto deaktiviert werden soll. Hier überschneiden sich die Verantwortlichkeiten für Identität und Sicherheit wohl am deutlichsten: Identitätsteams sind in der Regel für die Frage des Lebenszyklus zuständig (ist dieses Konto und seine Zugriffsrechte noch sinnvoll?), während Sicherheitsteams dieselben Daten für ihre Untersuchungen nutzen. In jedem Fall handelt es sich um eine grundlegende Governance-Anforderung, die im großen Maßstab besonders schwer zu erfüllen ist: Verantwortliche wechseln ihre Rolle, verlassen das Unternehmen oder wurden von vornherein nie formell benannt.
Die manuelle Pflege dieser Zuordnung bedeutet, denjenigen ausfindig zu machen, der das Konto zuletzt bearbeitet hat, und darauf zu hoffen, dass die Antwort noch gültig ist.

Silverfort hält es automatisch auf dem neuesten Stand – synchronisiert Besitzerinformationen von einem ausgewählten Gerät Active Directory Attribut (Unterstützung von bis zu fünf Inhabern pro Konto, als AD-Gruppen, E-Mail-Adressen oder benutzerdefinierte IDs) oder über die ServiceNow CMDB-IntegrationAußerdem werden alle Konten markiert, die keinen Inhaber haben oder deren Inhaber das Unternehmen inzwischen verlassen hat. Inhaber können auch manuell zugewiesen oder korrigiert werden, sofern diese Zuordnung noch nicht im System vorhanden ist.
Schützen: Beschränken Sie jedes Konto auf das, was es tatsächlich tut.
Sobald Sie wissen, welche Konten am wichtigsten sind, besteht der nächste Schritt darin, jedes Konto auf das zu beschränken, was es tatsächlich benötigt, und nicht auf das, worauf es technisch Anspruch hat. Die meisten Servicekonten beinhalten weitaus mehr Zugriffsrechte als sie es tatsächlich tun: Ein Konto kann Berechtigungen in Dutzenden von Systemen haben, kommuniziert aber in der Praxis nur mit einem einzigen. Die richtige Kontrolle besteht in einer Richtlinie, die auf die tatsächlichen, beobachteten Quellen, Ziele und Protokolle eines Kontos beschränkt ist.
Eine sichere Einführung bedeutet, zunächst im reinen Überwachungsmodus zu beginnen: Achten Sie auf eine Phase stabilen, unveränderten Verhaltens und greifen Sie erst dann ein, wenn… Übergang zu aktiver Durchsetzung Sobald sich dieses Muster bestätigt hat. Wie lange man von „stabil“ spricht, ist eine Ermessensfrage – lange genug, um den gesamten Aktivitätszyklus des Kontos zu erfassen, einschließlich aller monatlichen oder vierteljährlichen Vorgänge.
Für jeden Kontotyp wird eine andere Version davon benötigt:
- Maschine-zu-Maschine: Beginnen Sie mit einer reinen Benachrichtigungsrichtlinie, lassen Sie diese so lange laufen, bis sich das Muster als stabil erwiesen hat, und wechseln Sie dann zur Ablehnungsrichtlinie.
- Hybrid: Ermitteln Sie die Person, die hinter diesem Verhalten steht, und verschieben Sie die automatisierte Aufgabe auf ein dediziertes Servicekonto anstatt auf deren persönliches Login.
- Scanner: Beschränken Sie diejenige Seite der Verbindung (Quellen oder Ziele), die kleiner und besser vorhersehbar ist.
- Ruhend: Die Authentifizierung komplett blockieren, eine gewisse Zeit lang überwachen, um sicherzustellen, dass nichts kaputt geht, und dann das Konto deaktivieren oder entfernen.
Silverfort wendet diese Kontrollen an durch Virtuelles FechtenDie Richtlinie erstellt und setzt eine Laufzeitrichtlinie für die beobachteten Quellen, Ziele und Protokolle des Kontos durch. Die Stabilität des Verhaltens wird anhand der Anzahl aufeinanderfolgender Tage gemessen, an denen diese Werte unverändert bleiben. Der Standardwert beträgt 90 Tage und ist konfigurierbar. Sie können eine bestehende Richtlinie auch anhand der letzten Aktivitäten überprüfen und neu erkannte, legitime Zugriffe direkt genehmigen, anstatt die Richtlinie zurückzusetzen und von vorn zu beginnen. Die manuelle Verwaltung eines Kontos ist bei mehr als wenigen Konten nicht mehr praktikabel. Hier kommt die Automatisierung ins Spiel.

Automatisieren: Skalierbarkeit sicherstellen
Keine der oben genannten Methoden lässt sich manuell und kontobezogen umsetzen, sobald ein Unternehmen Hunderte oder Tausende von Servicekonten verwaltet und ständig neue hinzukommen, wenn Teams neue Anwendungen und Integrationen bereitstellen. Ab diesem Zeitpunkt muss der gesamte Lebenszyklus von der Erkennung bis zum Schutz automatisiert ablaufen.
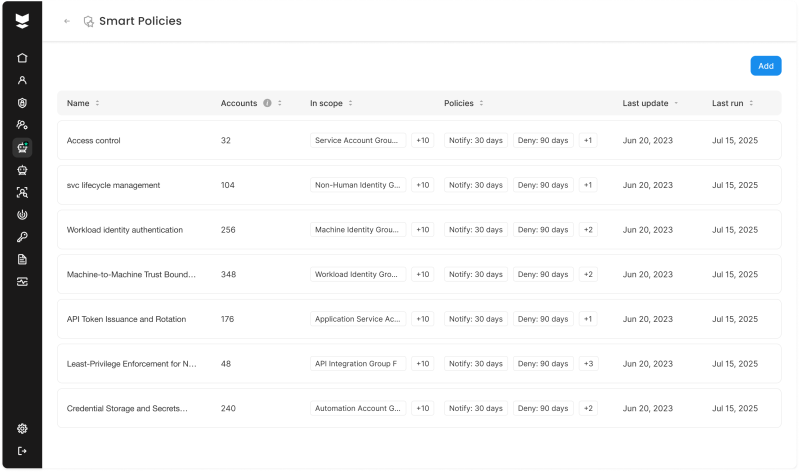
Silverfort automatisiert dies durch Intelligente PolitikDefinieren Sie einen Geltungsbereich – bestimmte Konten, Sicherheitsgruppen oder Organisationseinheiten – sowie die Anzahl der Tage mit stabilem Verhalten, nach denen eine Benachrichtigungsrichtlinie ausgelöst und nach denen eine Ablehnung erfolgen soll. Der oben beschriebene Ablauf von Benachrichtigung bis Ablehnung wird automatisch ausgeführt, auch für noch nicht existierende Dienstkonten. Gruppen und Organisationseinheiten bleiben im Geltungsbereich, sodass neue Konten ohne manuelle Einrichtung erkannt, initialisiert und geschützt werden.
Für Organisationen, die Servicekonten und deren Abhängigkeiten bereits anderweitig verwalten, Silverfort ServiceNow CMDB-Integration behält dieses System und SilverfortDer Bestand von ServiceNow wird bidirektional synchronisiert, einschließlich der Zuordnung der einzelnen Dienstkonten zu den jeweiligen Anwendungen. Für alles außerhalb von ServiceNow gilt Folgendes: Silverfort Dienstkonto-APIs Sie ermöglichen es Ihnen, Servicekontodaten und Richtlinien programmatisch zu lesen und zu aktualisieren, sodass dieselbe Automatisierung in jedes CMDB-, Ticketing- oder Governance-Tool integriert werden kann, das eine Organisation bereits verwendet.
Von der Transparenz zur Durchsetzung
Zu sichere Servicekonten Effektiv müssen Organisationen Folgendes tun:
- Konten anhand des Authentifizierungsverhaltens erkennen und klassifizieren
- Priorisieren Sie Risiken anhand von Berechtigungen, Aktivitäten und Geschäftskontext.
- Für jedes Konto ein genehmigtes Authentifizierungsmuster erzwingen
- Automatisieren Sie den Schutz bei Änderungen von Konten und Umgebungen.
Dieser Ansatz reduziert übermäßige Zugriffe, entfernt ungenutzte Konten und verhindert, dass kompromittierte Servicekonten für laterale Bewegungen missbraucht werden.
Servicekonten bleiben für den Unternehmensbetrieb unerlässlich. Das Sicherheitsziel besteht darin, sicherzustellen, dass jedes Konto sichtbar ist, einem bestimmten Eigentümer zugeordnet ist und auf die vorgesehene Authentifizierungsaktivität beschränkt ist.
Silverfort ermöglicht es Organisationen, von unvollständigen Bestandsaufnahmen und Lagebeurteilungen zu gelangen durchsetzbarer Schutz zur Laufzeit—ohne Rotation der Anmeldeinformationen, Agenten, Proxys oder Anwendungsänderungen.
Demo anfordern um zu sehen, wie Silverfort setzt diesen Ansatz in die Praxis um oder Machen Sie eine Tour auf eigene Faust..
