

RC4 ist ein älterer Verschlüsselungsalgorithmus, auf den Kerberos seit Jahrzehnten zur Sicherung des Authentifizierungsdatenverkehrs angewiesen ist. Active Directory (AD)-Umgebungen. Das wird sich bald ändern – unabhängig davon, ob Ihre Umgebung bereit ist oder nicht.
Als Teil der mit der Erhöhung der Sicherheitsvorkehrungen verbundenen Maßnahmen CVE-2026-20833Microsoft stellt die RC4-Verschlüsselung in der Kerberos-Authentifizierung schrittweise ein. Das Windows-Update vom April 2026 markiert den Beginn der Phase, in der das Kerberos Key Distribution Center (KDC) RC4 nicht mehr als impliziten Fallback akzeptiert. Umgebungen, die ihre RC4-Abhängigkeiten noch nicht erkannt haben, werden dies bald auf die denkbar schlechteste Weise feststellen – durch Authentifizierungsfehler im Produktivbetrieb.
Die Sicherheitscommunity weiß seit Langem, dass die RC4-Verschlüsselung schwach ist. Die Schwierigkeit besteht darin, herauszufinden, wo sie sich noch in der eigenen Umgebung verbirgt. Sie ist kryptografisch veraltet, bietet eine gut dokumentierte Angriffsfläche und wird nur noch aus Gründen der Abwärtskompatibilität mit älteren Systemen verwendet. RC4 ist in Active Directory-Umgebungen viel länger im Einsatz, als beabsichtigt war.
In diesem Blogbeitrag erklären wir, warum RC4-Abhängigkeiten so schwer zu erkennen sind, welche Risiken bestehen, wenn sie unbemerkt bleiben, und wie man sie beheben kann. Silverfort Ermöglicht es Sicherheitsteams, die nötige Transparenz zu erlangen, um Probleme zu finden und zu beheben, bevor die Durchsetzungsmaßnahmen dies für Sie übernehmen.
Warum RC4 in Kerberos eine kritische Sicherheitslücke darstellt
Um zu verstehen, warum die Abschaffung von RC4 wichtig ist, hilft es, Kurze Zusammenfassung zur Funktionsweise der Kerberos-Authentifizierung. Wenn ein Wenn sich ein Benutzer- oder Dienstkonto in einer AD-Umgebung authentifiziert, stellt der Kerberos KDC ein Ticket aus.im Wesentlichen a Kryptografisch geschützter Pass, der Zugriff auf eine bestimmte Ressource gewährt.Der Verschlüsselungsalgorithmus, der zum Schutz dieses Tickets verwendet wird entschlossen wie schwierig es für einen Angreifer ist, Riss es.
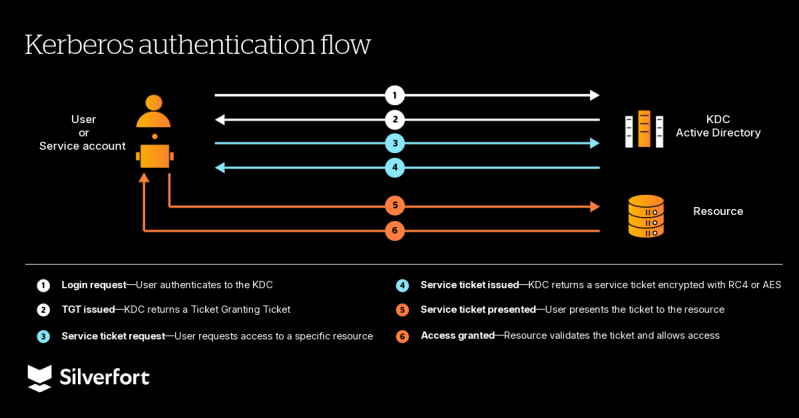
Hier entsteht durch RC4 eine echte Sicherheitslücke. Wenn Kerberos-Tickets mit RC4 verschlüsselt werden, sind sie einem Angriff ausgesetzt, der als … bekannt ist. KerberastingBei dieser Angriffsart kann ein Angreifer mit einem beliebigen gültigen Domänenkonto ein Serviceticket für eine legitime Ressource anfordern, diese abfangen und offline nehmen, um sie per Brute-Force-Angriff zu knacken – ohne dass erhöhte Berechtigungen erforderlich sind und ohne dass Warnmeldungen ausgelöst werden. Je schwächer die Verschlüsselung, desto schneller gelingt der Knackvorgang.
Mit RC4 verläuft dieser Prozess deutlich schneller als mit dem Advanced Encryption Standard (AES), insbesondere bei Dienstkonten mit älteren oder schwächeren Passwörtern. Das Ergebnis ist ein direkter Weg von einem einfachen Domänenkonto zur vollständigen Kompromittierung eines Dienstkontos – und von dort aus… lateraler Bewegung ausnutzen im gesamten Umfeld.
Modernisieren Sie Ihre AD-Sicherheit
Lernen Sie, wie Sie den Missbrauch von Machtmissbrauch und die Ausweitung von Privilegien verhindern können. Active Directory (ANZEIGE).
Warum RC4-Abhängigkeiten schwer zu finden sind
Wenn RC4 ein bekanntes Risiko darstellt, warum sind dann so viele Umgebungen immer noch davon abhängig? Die Antwort liegt nicht in Fahrlässigkeit, sondern in mangelnder Transparenz. RC4-Gefährdungen treten oft nicht von selbst auf. Sie können unbemerkt im Hintergrund wirken, häufig an Orten, die jahrelang unberührt geblieben sind.
Der Hauptgrund ist ein einzelnes AD-Attribut: msDS-SupportedEncryptionTypes. Wenn dieses Attribut für ein Konto nicht explizit festgelegt ist, hat der KDC keine Anweisung, welche Verschlüsselung verwendet werden soll – in der Vergangenheit bedeutete dies, dass RC4, AES-128 und AES-256 zulässig waren. In den meisten Umgebungen gibt es Tausende von Konten, bei denen dieses Attribut schlichtweg nicht definiert ist – und jedes einzelne davon ist ein potenzielles Ziel für Kerberoasting und Kompromittierung.
Zwei Kontotypen sind besonders gefährdet: Servicekonten und Maschinenkonten.
Dienstkonten in Active DirectoryDie größte Schwachstelle von RC4
Service Accounts Benutzerkonten werden erstellt, um Anwendungen, Dienste oder automatisierte Prozesse auszuführen. Im Gegensatz zu regulären Benutzerkonten werden ihre Passwörter manuell verwaltet – und in vielen Umgebungen wurden sie seit Jahren nicht mehr geändert.
Wurde das Kennwort eines Dienstkontos zuletzt vor Windows Server 2008 – der Version, die die AES-Verschlüsselung in Active Directory einführte – festgelegt, wurden für dieses Konto keine AES-Schlüssel generiert. Ein alleiniges Upgrade der Domäne behebt das Problem nicht. Nur ein Zurücksetzen des Kennworts löst die Generierung von AES-Schlüsseln anstelle von RC4 aus. Bevor Sie dies tun können, müssen Sie jedoch wissen, welche Konten sich in diesem Zustand befinden – und genau hier fehlt in den meisten Umgebungen die nötige Transparenz.
Maschinenkonten in Active DirectoryEine andere Art von Abhängigkeit
Maschinenkonten werden automatisch erstellt von Active Directory für jeden Endpunkt, der der Domäne beitritt. Im Gegensatz zu Dienstkonten werden deren Passwörter automatisch rotiert – veraltete Anmeldeinformationen sind hier also nicht das Problem.
Das Problem liegt im Betriebssystem selbst. Geräte mit Windows-Versionen vor Server 2008 unterstützen keine AES-Verschlüsselung. Für diese Konten ist RC4 nicht nur eine Standardoption, sondern zwingend erforderlich, bis das System aktualisiert wird.
Das Ergebnis ist, dass die RC4-Exposition in den meisten Umgebungen nicht auf einen einzigen Ort konzentriert ist. Sie ist über Service- und Maschinenkonten verteilt – jedes mit einem anderen Grund für die Abhängigkeit und einem anderen Abhilfeweg.
Zeitplan für die Abschaffung von RC4: Was passiert in jeder Phase und warum ist das jetzt wichtig?
Microsoft hat die Abschaffung von RC4 als schrittweise Einführung strukturiert, was Unternehmen etwas Zeit zur Vorbereitung gibt – doch diese Zeit läuft ab.
Der 2026. Januar Das Update führte die Auditphase ein. Die RC4-Verschlüsselung war weiterhin zulässig, es wurden jedoch neue Protokollierungsmechanismen hinzugefügt, um Organisationen Einblick in deren Verwendung zu geben.
Der April 2026 Mit dem Update beginnt die Durchsetzung. Das Key Distribution Center (KDC) arbeitet nun standardmäßig im AES-only-Modus für Konten, bei denen msDS-Unterstützte Verschlüsselungstypen ist nicht definiert. RC4 ist keine Ausweichoption mehr, und alle Dienste oder Computerkonten, die noch davon abhängen, werden Authentifizierungsfehler aufweisen. Es gibt eine temporäre Lösung: die RC4StandardDeaktivierungsphase Der Registrierungsschlüssel ermöglicht es Administratoren, das Verhalten des Domänencontrollers manuell zurückzusetzen, während sie die Fehlerbehebung durchführen. Dies ist jedoch ausdrücklich nur eine kurzfristige Option.
Im Juli 2026Die Rollback-Option wird vollständig entfernt. Die RC4-Verschlüsselung funktioniert nur, wenn sie explizit für einzelne Konten konfiguriert wird. Microsoft rät jedoch von diesem unsicheren Vorgehen ab. Ohne eine vollständige Behebung der Änderungen führen verbleibende RC4-Abhängigkeiten zu Authentifizierungsfehlern, die nicht rückgängig gemacht werden können.
Das Risiko besteht nicht nur in Authentifizierungsfehlern. Service Accounts Wenn die Authentifizierung nicht funktioniert, fallen Anwendungen aus und automatisierte Prozesse werden gestoppt – ein Betriebsproblem, das zu … führen kann. unternehmensweite StörungenUnd alle RC4-Abhängigkeiten, die nach Juli noch explizit konfiguriert sind, werden zu einer permanenten Schwachstelle Ihrer Kerberos-Authentifizierung.
Wie Sie die RC4-Exposition in Ihrer Umgebung ermitteln können Silverfort
Silverfort hilft dabei, RC4-Abhängigkeiten in Ihrer Umgebung durch zwei sich ergänzende Ansätze zu identifizieren: proaktive Statusbewertung und Echtzeit-Authentifizierungsüberwachung – ohne zusätzliche Konfiguration oder Skripterstellung.
Die Untersuchung folgt einem natürlichen zweistufigen Ablauf: Zunächst werden Risikoindikatoren verwendet, um proaktiv Konten und Geräte zu identifizieren, die mit hoher Wahrscheinlichkeit RC4-Abhängigkeiten aufweisen. Anschließend werden die Authentifizierungsprotokolle genauer untersucht, um zu bestätigen, welche davon RC4 konkret in Echtzeit-Authentifizierungsabläufen verwenden.
Schritt 1:-Risikoindikatoren: Iidentifizieren Konten mit schwacher Verschlüsselung
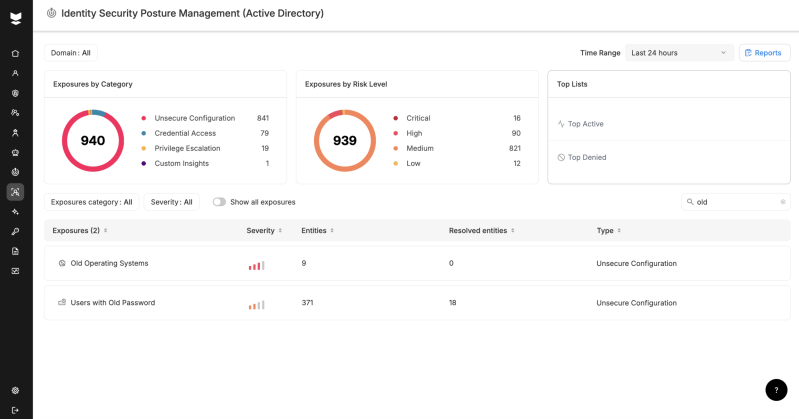
SilverfortIdentity Security Posture Management (ISPM) Es überwacht kontinuierlich Ihre Umgebung und alarmiert automatisch bei schwacher Verschlüsselung im Authentifizierungsverkehr. Zwei Indikatoren sind direkt relevant für eine RC4-Gefährdung:
- Schwache Verschlüsselung (Benutzer)—wird ausgelöst, wenn sich ein Benutzerkonto mit RC4 oder anderen schwachen Kerberos-Verschlüsselungstypen authentifiziert
- Schwache Verschlüsselung (Server)—wird ausgelöst, wenn dasselbe bei Service- oder Maschinenkonten beobachtet wird.
Diese Indikatoren liefern Ihnen sofort eine Liste von Konten, bei denen im Authentifizierungsverkehr tatsächlich eine schwache Verschlüsselung festgestellt wurde – nicht nur Konten, die aufgrund ihrer Konfiguration gefährdet sein könnten, sondern Konten, bei denen aktuell aktiv eine schwache Verschlüsselung verwendet wird.
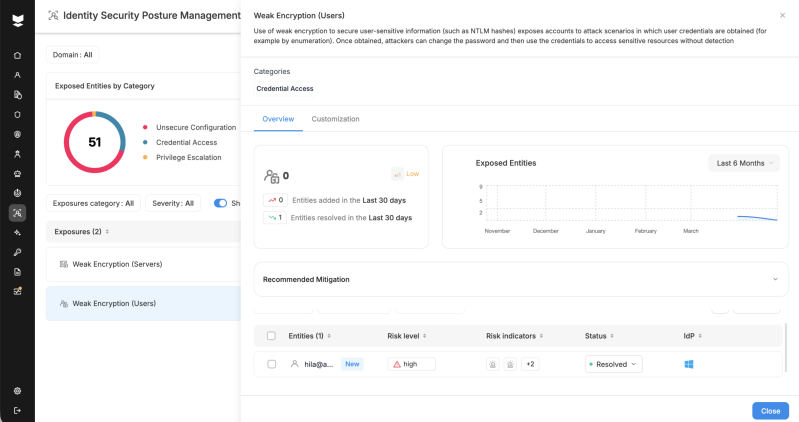
Neben den Indikatoren für eine schwache Verschlüsselung, zwei zusätzlich Die ISPM-Kategorien tragen dazu bei, das Bild abzurunden. Benutzer mit alten Passwörtern identifiziert Bei den Dienstkonten ist es am wahrscheinlichsten, dass sie ausschließlich RC4-Schlüssel verwenden, da ihre Passwörter vor Windows Server 2008 erstellt wurden und daher nie AES-Schlüssel generiert wurden. Alte Betriebssysteme Oberflächengeräte, die nicht Die Unterstützung der AES-Verschlüsselung gibt Ihnen einen klaren Überblick darüber, für welche Maschinenkonten manuelle RC4-Ausnahmen konfiguriert oder ein Stilllegungsplan eingerichtet werden muss, bevor die Durchsetzung erfolgt.
Schritt 2 – Authentifizierungsprotokolle: RC4-Nutzung bestätigen und untersuchen
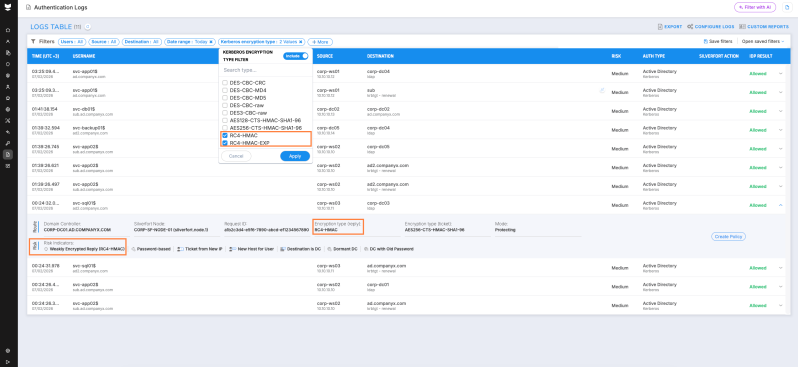
Sobald Sie Ihre Liste der markierten Konten haben, Silverfort's Authentifizierungsprotokolle tiefer gehen lassen (Hinweis: Sie können Hier erfahren Sie mehr über Identitätstransparenz und -informationen.Filtern nach Kerberos-Verschlüsselungstyp – insbesondere RC4-HMAC or RC4-HMAC-EXP– um für jede Authentifizierung genau zu sehen, wo RC4 verwendet wird. Im Gegensatz zu den allgemeinen Indikatoren für schwache Verschlüsselung in Schritt 1 liefert dieser Filter eine RC4-spezifische Bestätigung für jedes Authentifizierungsereignis. Für jede Authentifizierung können Sie Folgendes sehen:
- Das betroffene Benutzer- oder Dienstkonto
- Der Quellhost
- Der Zieldienst oder SPN
- Der Domänencontroller, der das Ticket ausgestellt hat
Dies liefert Ihnen den genauen Kontext, der erforderlich ist, um zu bestätigen, welche Konten konkret die RC4-Verschlüsselung verwenden, um die Behebung zu priorisieren und um einen fundierten Entscheidungsprozess mit den für die betroffenen Systeme verantwortlichen Teams zu ermöglichen.
Warten Sie nicht darauf, dass Microsoft Ihre RC4-Exposition für Sie findet.
Silverfort Es ermöglicht Ihnen, RC4-Abhängigkeiten zu erkennen, bevor Microsoft sie durchsetzt – was zu Authentifizierungsfehlern und Produktivitätseinbußen führen kann. Und mit SilverfortDank der kontinuierlichen Überwachung können Sie Ihre Fortschritte bei der Behebung der Mängel verfolgen. Angesichts der bevorstehenden Frist im Juli 2026 ist jetzt der beste Zeitpunkt, um Ihren aktuellen Stand zu ermitteln.
Nicht sicher, wo du anfangen sollst? Download RC4-Checkliste zur Vorbereitung auf die Sanierung um Ihr Risiko einzuschätzen und Ihre nächsten Schritte zu priorisieren.
Möchten Sie tiefer gehen? Sehen Sie sich unser On-Demand-Webinar an woher SilverfortDor Segal, Leiter des Sicherheitsforschungsteams von [Unternehmen], erläutert live den Angriffspfad von RC4 – einschließlich einer Produktdemonstration, wie Silverfort Oberflächen RC4-Abhängigkeiten in realen Umgebungen.
Und wenn Sie sehen möchten, wie Silverfort kann Ihnen bei Ihrer spezifischen Umgebung helfen. einen Anruf planen mit einem unserer Experten.
