

Der Schutz privilegierter Identitäten bleibt eine der größten Sicherheitsherausforderungen, denen sich Organisationen heute gegenübersehen. Doch nun müssen wir es zugeben: der Ansatz, der zur Lösung dieses Problems gewählt wurde. fast drei Jahrzehnte lang ist völlig gescheitert.
IAM-Teams wurden dazu gedrängt, Tools zu kaufen, die sie eigentlich schützen sollten. In der Praxis erlangten sie dadurch jedoch nur ein trügerisches Sicherheitsgefühl.
Die Kunden, mit denen wir sprechen, berichten uns alle dasselbe: Millionen werden für PAM-Lösungen ausgegeben, um höchstens ein paar hundert Konten zu schützen. Hinzu kommt noch Folgendes: nie endende BereitstellungsreisenDer Onboarding-Prozess, der nie wirklich abgeschlossen wird, und der Aufwand, der für die Wartung von PAM-Lösungen erforderlich ist – und schon hat man das perfekte Rezept für Frustration.
Warum das traditionelle PAM versagte
Traditionelle PAM-Lösungen basieren im Kern auf einem Logikfehler: Sie schützen Anmeldeinformationen, nicht den Zugriff..
Vor 25 Jahren, als PAM entstand, mag das ausgereicht haben. Es gab nur wenige Administratoren und relativ einfache Umgebungen. Passwort schützen, hinter einem Tresor verbergen und Benutzer zur Eingabe zwingen – Problem gelöst.
Diese Welt existiert nicht mehr.
Heute gibt es Tausende von privilegierten Identitäten, die meisten davon nicht-menschlicher Natur. Sie in einen Tresor einweisen Die regelmäßige Änderung von Passwörtern ist nicht nachhaltig. Schlimmer noch: Sie führt zu massiven Betriebsstörungen. Administratoren finden Wege, Kontrollen zu umgehen, um langwierige Prozesse zu vermeiden. Die regelmäßige Änderung von Passwörtern verursacht Reibungsverluste im Betrieb, und da die Passwortverwaltung Abhängigkeiten nicht aufdecken kann, agieren die Teams quasi im Blindflug. Selbst nach monatelangen Bemühungen, ein einziges Konto einzurichten, weiß man immer noch nicht, was schiefgehen wird, sobald es in der Passwortverwaltung gespeichert und regelmäßig geändert wird.
In einer idealen Welt, in der kein Benutzer jemals auf in einem Tresor gespeicherte Zugangsdaten zugreifen würde, könnte PAM sinnvoll sein. In der Realität werden Zugangsdaten jedoch extrahiert, Passwörter nicht häufig genug geändert, und der Schutz verkommt zu einer reinen Eitelkeitskennzahl.
PAM-Sicherheit wird zu Scheinsicherheit.
Das ist keine bloße Theorie. Angreifer nutzen routinemäßig Zugangsdaten aus, die außerhalb von Tresoren gespeichert sind, und verwenden sie ohne jeglichen weiteren Schutz.
Der berüchtigte Uber-Datenskandal von 2017 Dies ist nur ein Beispiel: Angreifer nutzten gestohlene Zugangsdaten, um auf ein privates GitHub-Repository zuzugreifen, in dem fest codierte AWS-Schlüssel entdeckt wurden. Diese Schlüssel ermöglichten den Zugriff auf den Cloud-Speicher von Uber und legten so die persönlichen Daten von Millionen von Nutzern und Fahrern offen.
Man kann es nicht anders sagen: PAM schützt keinen privilegierten Zugriff.
Die Tragödie der IAM-Teams
Dieses überholte Paradigma führte zu einer düsteren Situation, in der Identitätsteams zu jedermanns Lieblingsgegner wurden. Unfreiwillig führten sie sinnlose Kämpfe und verschwendeten Monate oder Jahre an Bürokratie und Ressourcen, nur um am Ende nicht weiterzukommen. Eine Chronik eines vorhergesagten Scheiterns.
Bei traditionellem PAM sahen sich IAM-Verantwortliche oft mit folgenden Problemen konfrontiert: Projekte nicht zum Abschluss bringen könnenUnd bis dahin einige Es wurden Fortschritte erzielt, das Umfeld hatte sich bereits verändert, der Umfang der Prüfungen hatte sich verlagert und die Systeme hatten sich weiterentwickelt.
Um die systembedingten Einschränkungen auszugleichen, wurden weitere Funktionen entwickelt, um diese kritischen Sicherheitslücken zu schließen.
Die Aufzeichnung von Sitzungen ist ein Beispiel dafür. Unternehmen sahen sich gezwungen, die Compliance-Anforderungen zu erfüllen, nur um am Ende Tausende von Stunden an Aufzeichnungen zu haben, die nie jemand ansehen wird. Echte Sicherheit wurde dadurch nicht erreicht, stattdessen vertieften Unternehmen ihre Abhängigkeit von PAM (Professional Access Management).
Es folgten professionelle Dienstleistungen, die darauf abzielten, gescheiterte Implementierungen zu „retten“. Höhere Ausgaben. Mehr Zeitaufwand. Minimale Veränderung.
Warum die traditionelle PAM keine Zukunft hat
Die erste Generation von PAM-Unternehmen entstand vor mehr als 25 JahrenIn der Lebensdauer von Technologien ist das praktisch eine Ewigkeit.
Denken Sie nur, wie viel sich seitdem verändert hat. Es war eine Welt ohne Spotify, Google Maps oder Smartphones. Musik gab es von CDs oder Walkmans. Navigation bedeutete Papierkarten. Fotos erforderten Filmrollen und tagelange Entwicklung. Daten wurden auf physischen Servern gespeichert. Bezahlt wurde bar oder per Karte mit Unterschrift – nicht kontaktlos und mit biometrischer Authentifizierung.
In einer Welt, in der sich die Technologie so rasant weiterentwickelt, Es ist unvermeidlich, dass sich PAM weiterentwickeln wird., zu.
So wie McAfee und Symantec als Pioniere der Endpoint-Sicherheitsbranche den Grundstein für Innovationen der nächsten Generation legten, erleben PAM-Lösungen der ersten Generation nun ihr Ende. Obwohl sie vor drei Jahrzehnten einen echten Bedarf deckten, gehört ihre Lösung einer anderen Ära an.
Natürlich geben sie nicht so leicht auf. Über die Jahre haben sie Vorschriften erlassen, die Unternehmen zur Einhaltung und Implementierung von Tools verpflichten, deren Sicherheitsnutzen nachweislich gering ist. Es gibt jedoch keinen Grund, diesen Weg weiterzugehen.
Wir sehen Cyber-Versicherungen Sie setzen bereits Veränderungen um. Aus finanzieller Motivation heraus, Schadensfälle zu reduzieren, haben sie begonnen, Anreize für Kontrollmaßnahmen zu schaffen, die Risiko reduzierenEs geht nicht nur darum, Checklisten abzuarbeiten. Ich habe keinen Zweifel daran, dass entsprechende Vorschriften folgen werden.
Veränderung ist unvermeidlich, heute mehr denn je
Wenn Sie mich fragen, warum ich so sicher bin, dass wir einen Wendepunkt erreicht haben, würde ich argumentieren, dass technologische Veränderungen einerseits das Problem verschärfen, andererseits aber auch eine Lösung bieten.
In den heutigen modernen IT-Umgebungen stellen privilegierte Konten nicht mehr nur eine kleine Gruppe vertrauenswürdiger Administratoren dar. Sie sind zahlenmäßig weit unterlegen gegenüber den ständig und in großem Umfang erstellten NHIs und KI-Agenten. Jüngste Forschungsergebnisse schätzen die Verhältnisse auf 45 bis 80. Nicht-menschliche Identitäten für jeden menschlichen Benutzer.
Systeme verändern sich, Umgebungen sind nicht mehr ausschließlich lokal, sondern hybrid und multi-cloud. Anwendungen vervielfachen sich täglich und werden über automatisierte privilegierte Identitäten aufgerufen. Dieses Wachstum ist exponentiell.
Wenn eines deutlich geworden ist, dann, dass der Schutz von Zugangsdaten allein nicht ausreicht. Entscheidend ist allein der Schutz des Zugriffs.
Nur durch die konsequente Verwaltung und Durchsetzung der Kontofunktionen mithilfe detaillierter dynamischer Richtlinien auf der Authentifizierungsebene kann echte Sicherheit für privilegierte Zugriffe erreicht werden.
Die Zukunft von PAM ist tresorlos
Zum Glück ermöglicht die heutige Technologie einen grundlegend anderen Ansatz: kontinuierliche Laufzeitdurchsetzung für jeden Zugriffsversuch.
Mit Gerade rechtzeitig Bei „Just-Enough Access“ sind Zugangsdaten nur bei Bedarf und ausschließlich für ihren vorgesehenen Zweck gültig. Risikobasierte Richtlinien greifen bei jeder Nutzung von Zugangsdaten. Im Gegensatz zu einem Datenspeicher lässt sich die Durchsetzung dieser Richtlinien nicht umgehen – selbst wenn ein Angreifer legitime Zugangsdaten erlangt.
Dasselbe gilt für KI-Agenten. die gerade erst entstanden sind. Moderne Technologie ermöglicht es uns, sofort zu analysieren, was für Die privilegierte Identität agiert in Echtzeit und trifft fortlaufend Entscheidungen, um sicherzustellen, dass das Privileg seinem Zweck dient.
Unter Berücksichtigung dieser Erkenntnisse haben wir unser Produkt entwickelt. Vaultless PAM Ansatz.
Basierend auf innovativer Technologie, die es uns ermöglicht, jeden Zugriffsversuch zu analysieren – sowohl lokal als auch in der Cloud – können wir Schutz inline, zur Laufzeit erzwingen, überall.
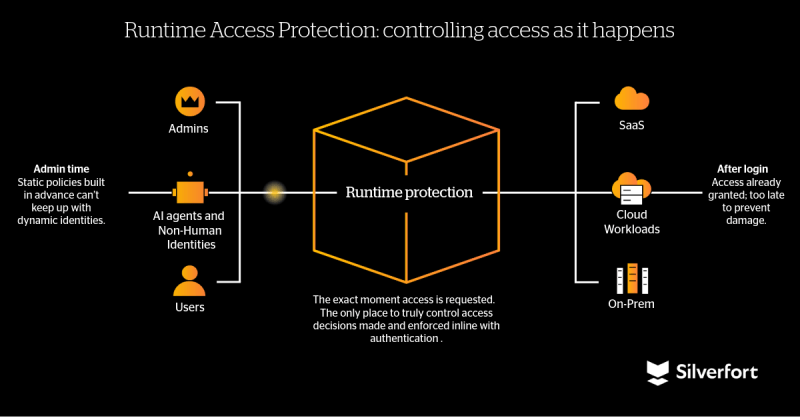
Was dies für Identitäts- und Sicherheitsteams bedeutet:
- Schnelle, skalierbare BereitstellungKeine internen Machtkämpfe, kein Aufwand, mit jedem App-Betreiber einen einzelnen Administrator einzubinden. Sofortiger Nutzen.
- Starker Schutz ohne ReibungKeine fehlerhaften Skripte oder störenden Passwortänderungen. Ein Wandel vom Passwortschutz zum Zugriffsschutz.
- Entdecken leicht gemachtPrivilegierte Konten beschränken sich nicht auf die geschützten Konten. Jede Identität wird anhand ihres Verhaltens klassifiziert, selbst wenn ihre Existenz Ihnen nicht bekannt ist. Eine menschliche oder maschinelle Identität, die versucht, auf Domänensteuerungen oder privilegierte Ressourcen zuzugreifen, wird privilegiert. wird automatisch als privilegiert und entsprechend gesichert betrachtet..
- End-to-End-SichtbarkeitSchluss mit Rätselraten und blinden Flecken. Endlich! Übersicht über alle Zugänge In Ihren Umgebungen: Wer versucht wann und unter welchen Risikobedingungen auf welche Ressourcen zuzugreifen? Dies gilt für Administratoren, Tier-0- und Break-Glass-Konten, aber auch für Maschinen (Dienstkonten, KI-Agenten und andere NHIs).
- Gute BenutzererfahrungAdministratoren müssen nicht mehr dutzende Male täglich Vault-Workflows durchführen. Statt die Organisation neu zu schulen, läuft die Sicherheit nahtlos im Hintergrund.
- Sicherheit für jede IdentitätSelbst solche, die erst zur Laufzeit erstellt wurden. Jetzt gibt es eine Lösung, die sich für die dynamische Unternehmensumgebung eignet: sicher, dynamisch, reibungslos.
Für Organisationen mit bestehendem PAM, insbesondere in regulierten Branchen, Silverfort Identitätssicherheitsplattform Wir können dort ansetzen, wo Ihr PAM-System an seine Grenzen stößt, und Ihnen helfen, schnell privilegierten Schutz zu erreichen, ohne Ihre bisherigen Investitionen zu verwerfen. Verschaffen Sie sich einfach volle Transparenz über alle privilegierten Identitäten und gewährleisten Sie überall und für alle dasselbe Schutzniveau.
Für Organisationen ohne PAM, Silverfort Bietet Schutz auf PAM-Niveau ohne Tresore, Agenten oder Unterbrechungen des Arbeitsablaufs. Kunden erhalten echte privilegierte Zugriffssicherheit ohne die Kosten, Risiken und den operativen Aufwand eines herkömmlichen PAM-Programms zu übernehmen.
Der Markt braucht dringend Innovationen. Teams für Identitätssicherheit müssen sich nicht länger mit veralteter Architektur herumschlagen. Sie können endlich aufhören, gegen Windmühlen anzukämpfen – und sich wieder auf das Wesentliche konzentrieren: den Schutz der Zugriffsrechte innerhalb ihrer Organisation.
Möchten Sie mehr darüber erfahren, wie Silverfort Schützt privilegierte Zugriffe in großem Umfang? Machen Sie einen Rundgang durch unsere Plattform.
