

Eine Forschungsvorschau eines KI-Systems hat im Stillen etwas erreicht, das jeden CISO dazu veranlasst, sein Bedrohungsmodell zu überdenken. Ohne menschliches Eingreifen identifizierte dieses neue Modell Tausende von Zero-Day-Schwachstellen in allen gängigen Betriebssystemen und Browsern. Nicht in Jahren. Nicht in Monaten. In Wochen.
Diese KI war Claude Mythos VorschauUnd während die Sicherheitsgemeinschaft über die Rolle der KI in der Verteidigung debattiert, hat sich die Frage nach der Offensivfähigkeit gerade von selbst beantwortet.
Die Frage für Sicherheitsverantwortliche lautet nicht mehr, ob KI die Bedrohungslandschaft verändern wird. Das hat sie bereits getan. Die Frage ist vielmehr: Nutzen Sie sie, bevor es Ihr Gegner tut?
„Das Zeitfenster zum Handeln beträgt nicht Monate. Es ist jetzt.“
Der Mythos-Moment: Was hat sich tatsächlich verändert?
Um zu verstehen, warum das wichtig ist, muss man verstehen, was Mythos von allen automatisierten Sicherheitstools, die es zuvor gab, unterschied.
Herkömmliche Schwachstellenscans sind mechanisch. Sie vergleichen bekannte Signaturen mit bekannten Schwachstellen. Fuzzing-Tools testen das Zielsystem mit zufälligen Eingaben und beobachten Abstürze. Statische Analysetools durchsuchen den Code nach häufigen Fehlern. Diese Tools sind zwar leistungsstark, aber im Grunde reaktiv – sie finden, wonach sie suchen sollen.
Mythosgründe. Es verknüpft Beobachtungen. Es versteht den Kontext. Es identifizierte einen 27 Jahre alten Fehler in OpenBSD – eine Sicherheitslücke, die seit 1997 unentdeckt im Produktionscode lag. Sicherheitsforscher hatten den Quellcode fast drei Jahrzehnte lang untersucht. Die KI fand sie in einem Bruchteil der Zeit.
Dies ist keine schrittweise Verbesserung der Werkzeuge. Es ist ein grundlegender Wandel darin, wer Schwachstellen zuerst findet – und wie schnell dies geschieht.
Und Mythos wird nicht lange einzigartig bleiben. OpenAI, Google DeepMind und andere zukunftsweisende Labore entwickeln vergleichbare Fähigkeiten. Die Demokratisierung KI-gestützter Angriffswerkzeuge – „Spud“ und seine Nachfolger – bedeutet, dass ausgefeilte Exploit-Verkettungsfähigkeiten nicht mehr lange durch staatliche Budgets eingeschränkt sein werden.
Das Dilemma des Verteidigers: Den gestrigen Krieg weiterkämpfen
Die meisten Sicherheitsprogramme für Unternehmen wurden für eine Welt konzipiert, in der Angreifer in menschlicher Geschwindigkeit agieren. Jährliche Penetrationstests. Vierteljährliche Schwachstellenscans. Monatliche Patch-Einspielungen. In dieser Welt hatten die Verteidiger Zeit.
Diese Welt existiert nicht mehr.
KI-gestützte Angriffe Sie arbeiten rund um die Uhr. Sie machen keine Wochenenden frei. Sie übersehen keine Schwachstelle, weil der Analyst müde war. Sie brauchen keine Monate, um eine Sicherheitslücke auszunutzen – sie schaffen es in Stunden. Die Zeitspanne zwischen Entdeckung und Ausnutzung, auf die sich Verteidiger bisher verlassen haben, um Reaktionszeit zu gewinnen, schrumpft.
„Die Kluft zwischen Entdeckungszeit und Ausnutzungszeit, auf die sich Verteidiger stets verlassen haben, um Reaktionszeit zu gewinnen, schrumpft.“ – Abbas Kudrati
Betrachten wir die Angriffsfläche für Identitätsdiebstahl. Mit der Skalierung ihrer KI-gestützten Systeme haben Unternehmen Millionen nicht-menschlicher Identitäten geschaffen – Servicekonten, API-Schlüssel, OAuth-Token, CI/CD-Zugangsdaten. Viele davon sind übermäßig privilegiert. Viele werden nicht überwacht. Viele überdauern die Menschen, die sie erstellt haben. Ein KI-Angreifer muss Ihre Sicherheitsgrenzen nicht per Brute-Force-Angriff überwinden – er analysiert Ihre Identitätslandschaft und nutzt dabei eine fehlerhafte Zugangsberechtigung für die nächste.
Fragen Sie sich: Wenn ein KI-Agent heute Abend Ihre Umgebung untersuchen würde, wie lange würde es dauern, bis er etwas fände? Und wie lange würde es dauern, bis Sie es bemerkten?
Wenn Sie nicht beide Teile dieser Frage mit Zuversicht beantworten können, haben Sie ein Problem, das kein Compliance-Rahmenwerk für Sie lösen kann.
Das APEX-Framework: Den Angreifer architektonisch überlisten
Man kann einen KI-gestützten Angreifer nicht durch Patches ausmanövrieren. Die Angriffsfläche ist zu groß, die Geschwindigkeit zu hoch und die Analysefähigkeit zu ausgefeilt. Was man aber tun kann, ist, ihn architektonisch zu überlisten.
Ich habe einen praktischen Rahmen für genau diese Herausforderung entwickelt – APEX: KI-gestützter Exposure-Austausch. Fünf Säulen, die alle ab Montagmorgen umsetzbar sind.
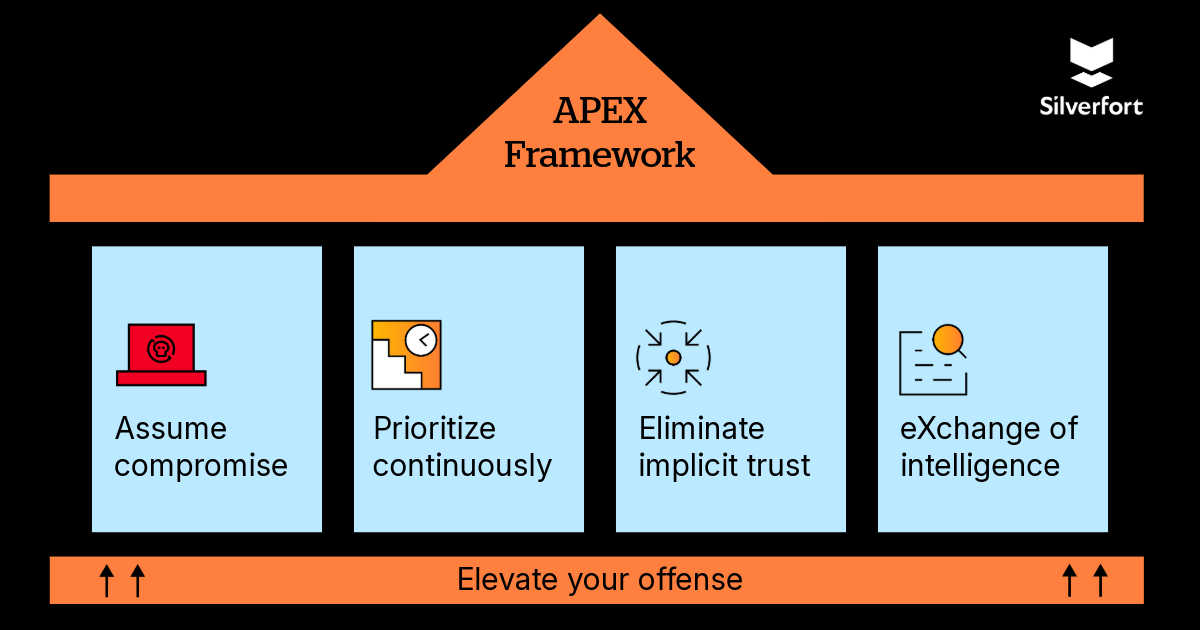
Gehen Sie von einem Kompromiss aus.
Behandeln Sie Ihre Systeme nicht länger so, als sei ein Sicherheitsvorfall eine rein theoretische Zukunftsvision. Die rasante Geschwindigkeit von KI-gestützten Angriffen bedeutet, dass Ihre aktuelle Sicherheitslage möglicherweise bereits auf Wegen kompromittiert wurde, die Ihre Tools noch nicht erkannt haben. Konzipieren Sie Ihre Kontrollmechanismen, Ihre Überwachung und Ihre Reaktionsstrategien so, als ob bereits ein Problem besteht.
In der Praxis bedeutet dies, Bedrohungsanalysen durchzuführen, die von der Annahme einer aktiven Kompromittierung ausgehen, anstatt auf Warnmeldungen zu warten; Täuschungstechnologien – Honeypots, Köder-Anmeldeinformationen und Canary-Service-Accounts – einzusetzen, um KI-gesteuerte Angriffe aufzudecken. lateraler Bewegung ausnutzen frühzeitig; und sicherzustellen, dass Ihr SIEM (egal ob Microsoft Sentinel, Splunk oder eine gleichwertige Plattform) auf anomale Authentifizierungsmuster sowohl bei menschlichen als auch bei nicht-menschlichen Identitäten abgestimmt ist und nicht nur auf signaturbasierte Erkennungen.
Bringen Sie Ihr Identity-Team mit ein Vorfallreaktion Von Anfang an. Nicht-menschliche Identitäten – Dienstkonten, API-Schlüssel, OAuth-Token – sind heute der primäre laterale Ausbreitungsvektor für KI-Angreifer in Höchstgeschwindigkeit, doch die meisten IR-Playbooks behandeln sie immer noch als Nebensache.
Plattformen, die eine kontinuierliche Echtzeit-Authentifizierungsüberwachung für jede Identität ermöglichen, geben Ihrem SOC die nötige Transparenz, um KI-gesteuerte Angriffe frühzeitig zu erkennen und zu verschärfen. Stellen Sie sich zunächst die entscheidende Frage: Was würden Ihre aktuellen Tools tatsächlich erfassen, wenn ein KI-Agent heute Nacht in Ihrer Umgebung aktiv würde?
Kontinuierlich priorisieren
Der jährliche Penetrationstest hat als primäres Sicherheitsinstrument ausgedient. Ersetzen Sie punktuelle Tests durch eine KI-gestützte, kontinuierliche Schwachstellenpriorisierung. Sie müssen nicht jede Schwachstelle finden – Sie müssen wissen, welche ein KI-Angreifer zuerst ausnutzen würde, und diese Lücken schließen, bevor er es kann.
Für Teams, die sich fragen, wo sie anfangen sollen: Suchen Sie nach Lösungen, die Schwachstellen nach Ausnutzbarkeit und Wirkungsradius bewerten – nicht nur nach CVSS-Schweregrad – und die diese Bewertungen kontinuierlich aktualisieren, wenn sich Ihre Umgebung ändert.
Cloud-native Application Protection Platforms (CNAPPs) wie Wiz, Prisma Cloud oder Microsoft Defender for Cloud decken vollständige Angriffspfade in Ihrer Cloud-Umgebung auf und zeigen genau, wie ein Angreifer Fehlkonfigurationen und Schwachstellen miteinander verknüpfen würde, anstatt eine einfache Liste von CVEs darzustellen.
Kombinieren Sie diese mit einer Identitätssicherheitsebene: Plattformen wie Silverfort Die kontinuierliche Überwachung des Authentifizierungsverhaltens über alle Identitäten hinweg – menschliche wie nicht-menschliche – wird gewährleistet, wodurch die entscheidende Lücke zwischen der Entdeckung von Sicherheitslücken und der identitätsbasierten Ausnutzung geschlossen wird.
Ein KI-Angreifer nutzt nicht nur Code-Schwachstellen aus, sondern auch Fehlkonfigurationen von Identitäten und übermäßig privilegierte Zugangsdaten, um sich nach dem Eindringen lateral im System auszubreiten. Die Kombination aus der Transparenz der Angriffspfade durch Ihr CNAPP und der Echtzeit-Identitätskontrolle durch Ihre Identitätssicherheitsplattform unterscheidet Unternehmen, die lediglich scannen, von solchen, die ihre Angriffsfläche für Angriffe deutlich reduzieren.
Implizites Vertrauen beseitigen
Jede Identität – ob menschlich, nicht-menschlich oder KI-Agent – muss bei jedem Schritt und jedes Mal neu verifiziert werden. Zero Trust In seiner reinsten Form. Nicht als Marketingbegriff, sondern als architektonisches Prinzip, das auf der Identitätsebene Anwendung findet. Ist ein Dienstkonto übermäßig privilegiert, wird es von einem KI-Angreifer entdeckt. Ihre Aufgabe ist es, sicherzustellen, dass das Dienstkonto, wenn es gefunden wird, nichts zum Missbrauchen bietet.
eXchange intelligence
Keine einzelne Organisation verfügt über die nötige Transparenz, um sich allein gegen KI-Geschwindigkeitsbedrohungen zu verteidigen. Das Glasswing-Koalitionsmodell – der vorwettbewerbliche, branchenspezifische Austausch von Bedrohungsinformationen – ist der einzig gangbare Weg zu einer kollektiven Verteidigung. Schließen Sie sich einer solchen Koalition an. Oder gründen Sie eine. Die Lücke in der Bedrohungsanalyse wird heute in Minuten, nicht in Monaten gemessen.
Ich habe die Tragweite dessen selbst erlebt. Zu Beginn meiner Tätigkeit als Leiter der Unternehmenssicherheitsstrategie war ich Teil einer branchenweiten Koalition zum Austausch von Bedrohungsinformationen, als Anzeichen einer koordinierten Kampagne zum Missbrauch von Zugangsdaten in den Umgebungen der Mitgliedsorganisationen auftauchten.
Die erste Institution, die ungewöhnliche Authentifizierungsmuster für Dienstkonten feststellte – Anmeldungen aus unerwarteten Regionen, Zugriff auf sensible APIs um 3 Uhr nachts – teilte diese Indikatoren für eine Kompromittierung innerhalb weniger Stunden mit den Koalitionsmitgliedern. Drei weitere Organisationen hatten die relevanten Angriffsvektoren blockiert, bevor der Angreifer umschwenken konnte. Keine einzelne Organisation hatte allein das vollständige Bild. Gemeinsam neutralisierten wir eine Kampagne, deren Zuordnung und Eindämmung jeder von uns isoliert Tage oder Wochen gedauert hätte. Diese Erfahrung bestärkte meine Überzeugung: Im Zeitalter von KI-Geschwindigkeit ist kollektive Verteidigung keine strategische Option. Das ist der Ausgangswert.
Steigere deine Offensive
Setzen Sie dieselben KI-Fähigkeiten defensiv ein. Entwickeln Sie intern KI-gestützte Red Teams, bevor externe Angreifer sie gegen Sie einsetzen. Dieselbe Fähigkeit zur logischen Analyse, die Mythos so gefährlich macht, macht es auch als Verteidigungswerkzeug unschätzbar wertvoll. Die Organisationen, die in diesem Wettlauf die Nase vorn haben, sind diejenigen, die KI offensiv, sicher, in ihren eigenen Umgebungen und nach ihrem eigenen Zeitplan einsetzen.
Wie gute Sicherheit in der Welt der KI-Angriffe aussieht
Dies ist keine Untergangsvision. Es ist ein Wendepunkt – und Wendepunkte belohnen die Organisationen, die als Erste handeln.
Die CISOs, die die Sicherheitsarchitektur des nächsten Jahrzehnts prägen werden, stellen ihren Teams bereits jetzt andere Fragen. Nicht „Sind wir auf dem neuesten Stand?“, sondern „Welches Ziel würde ein KI-Angreifer zuerst angreifen?“ Nicht „Ist ein Penetrationstest geplant?“, sondern „Wie sieht unsere kontinuierliche Angriffsfläche aktuell aus?“ Nicht „Wie viele Servicekonten haben wir?“, sondern „Wie viele davon gehören tatsächlich jemandem?“
Die Technologie ist nicht das Hindernis. Es ist die Bereitschaft, die Frage neu zu formulieren.
Mythos hat einen 27 Jahre alten Fehler entdeckt, der seit 1997 unentdeckt geblieben war. KI hat diese Schwachstelle nicht verursacht. Sie hat aber verändert, wer sie zuerst findet. Ihre – unsere – Aufgabe ist es, sicherzustellen, dass die Verteidiger sie vor den Angreifern entdecken.
Drei Maßnahmen für dieses Quartal
- Beauftragen Sie einen KI-gestützten Angriffsfläche Bewertung. Verstehen Sie, was ein KI-Angreifer in Ihrer Umgebung sehen würde, bevor er es tut.
- Überprüfen Sie jede nicht-menschliche Identität. Dienstkonten, API-Schlüssel, OAuth-Tokens – identifizieren Sie, was überprivilegiert ist, was nicht überwacht wird und was niemandem gehört.
- Schließen Sie sich einer branchenspezifischen Koalition für Bedrohungsanalyse an oder gründen Sie selbst eine. Kollektive Verteidigung in Maschinengeschwindigkeit ist die einzig praktikable Antwort auf Bedrohungen in KI-Geschwindigkeit.
